고정 헤더 영역

상세 컨텐츠
본문
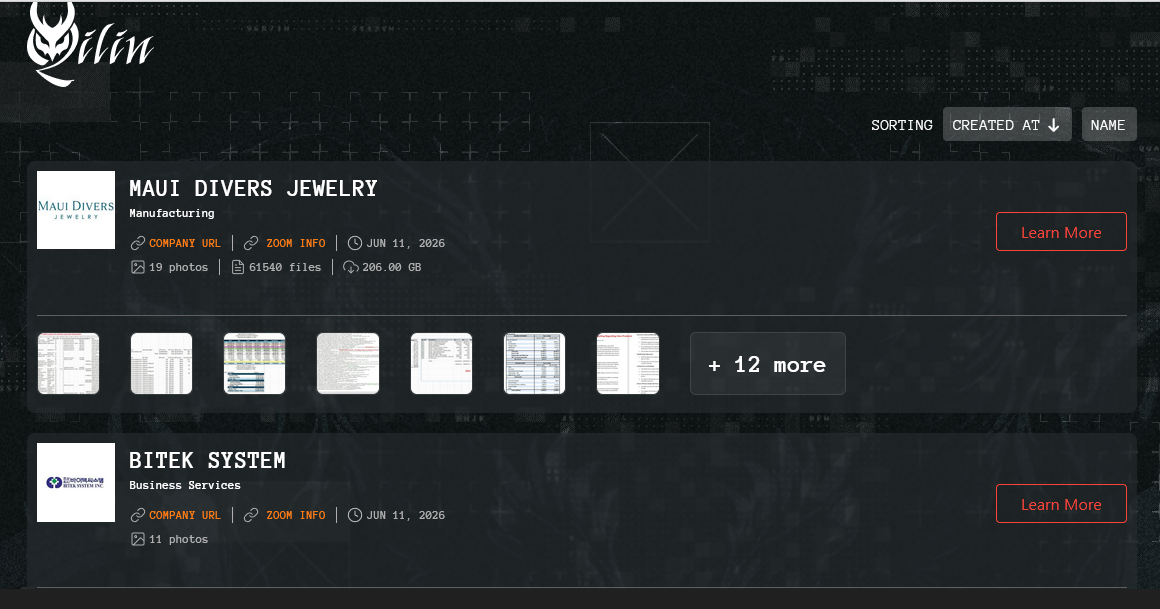
국내 IT 솔루션 공급 및 유지보수 전문기업 바이텍시스템이 글로벌 랜섬웨어 조직 킬린(Qilin)의 공격을 받아 내부 자료가 탈취된 정황이 확인됐다. 킬린은 다크웹 유출 사이트에 탈취 데이터와 스크린샷을 공개했으며, 유출 자료에는 삼성전자 등 주요 대기업과 금융권 고객사의 프로젝트 정보 및 담당자 연락처가 포함된 것으로 알려졌다. 유지보수 업체를 경유한 공급망(Supply Chain) 공격 가능성이 제기되면서 고객사를 대상으로 한 2차 피해 우려가 커지고 있다.
□ 개요
2026년 06월 보안업계에 따르면 글로벌 랜섬웨어 조직 킬린(Qilin)은 다크웹 유출 사이트를 통해 바이텍시스템 침해 사실을 공개하고 탈취한 자료 일부를 게시했다.
바이텍시스템은 국내 대기업과 금융권을 대상으로 IT 솔루션 공급 및 유지보수 서비스를 제공하는 기업으로 알려져 있다. 공개된 자료에 따르면 삼성전자 등 주요 대기업과 증권사, 금융기업 관련 프로젝트 자료가 포함된 것으로 확인됐으며, 고객사 담당자의 연락처 및 업무 관련 정보도 유출된 정황이 나타났다.
특히 유지보수 업체 특성상 고객사 시스템과 밀접하게 연계되어 있어, 공격자가 탈취한 담당자 정보를 활용한 스피어 피싱(Spear Phishing)이나 추가 침투 시도 등 공급망 공격으로 이어질 가능성이 제기되고 있다.
□ 사고내용 요약
1. 회사명 : 바이텍시스템
2. 사고유형
- 랜섬웨어 공격 사고
- 다크웹 데이터 유출 사고
- 공급망(Supply Chain) 공격 의심 사고
- 고객사 정보 유출 사고
3. 유출규모
- 조사 중
- 정확한 유출 건수 및 데이터 규모 미공개
4. 유출항목(주장·샘플 기준)
- 고객사 프로젝트 관련 자료
- 고객사 담당자 연락처
- 고객사 업무 정보
- 유지보수 관련 자료
- 기타 내부 업무 문서
※ 공개 자료 기준 확인된 항목이며 전체 유출 범위는 조사 중
5. 특이사항
- 랜섬웨어 조직 킬린(Qilin)이 다크웹에 침해 사실 공개
- 탈취 데이터 일부 및 스크린샷 게시
- 삼성전자 등 주요 대기업 정보 포함 정황
- 증권사 및 금융기업 관련 자료 포함 정황
- 유지보수 업체를 통한 공급망 공격 우려
- 고객사 담당자 정보 악용 가능성 존재
- 스피어 피싱 등 2차 공격 위험 증가
□ 해킹대응 타임라인
- 2026년 06월
. 랜섬웨어 조직 킬린(Qilin), 바이텍시스템 침해 주장
. 다크웹 유출 사이트에 탈취 데이터 게시
. 고객사 프로젝트 자료 및 담당자 정보 공개 정황 확인
- 2026년 06월 11일
. 보안업계를 통해 사고 사실 보도
. 공급망 공격 가능성 제기
. 고객사 대상 2차 피해 우려 확산
- 현재
. 정확한 유출 범위 및 피해 규모 확인 진행 중
. 추가 피해 여부 조사 진행 중
□ 다크웹 협박 게시글
□ 개인정보 유출 관련 사과공지
현재 바이텍시스템의 공식 개인정보 유출 안내문 및 고객 대상 공지사항은 확인되지 않음.
언론 보도에 따르면 랜섬웨어 조직 킬린(Qilin)이 다크웹 유출 사이트에 바이텍시스템 침해 사실을 공개했으며, 고객사 프로젝트 자료 및 담당자 정보가 포함된 것으로 알려졌다.
□ 대응내역
- 현재 공식 입장 및 사고 대응 내역 확인되지 않음
- 보안업계를 중심으로 유출 자료 분석 진행
- 고객사 대상 추가 피해 가능성 모니터링 필요
- 공급망 공격 여부에 대한 조사 필요
□ 재발방지대책(권고사항)
1. 기술적 조치
- 랜섬웨어 탐지 및 대응 체계(EDR/XDR) 강화
- 중요 서버 및 업무 시스템 접근통제 강화
- 유지보수 계정에 대한 다중인증(MFA) 적용
- 네트워크 분리 및 중요 자산 세분화
- 중요 데이터 암호화 및 백업 체계 강화
- 이상행위 탐지 및 실시간 모니터링 체계 구축
- 공급망 연계 시스템 보안 점검 강화
- 정기 모의해킹 및 침해사고 대응 훈련 수행
2. 관리적 조치
- 협력사·유지보수 업체 보안 관리체계 강화
- 공급망 보안 위험평가 정례화
- 고객사 담당자 정보 접근권한 최소화
- 랜섬웨어 대응 절차 및 위기관리 체계 수립
- 임직원 대상 스피어 피싱 대응 교육 강화
- 외주·협력업체 보안 감사 실시
- 사고 발생 시 고객사 통지 절차 마련
- 제3자 위험관리(Third Party Risk Management) 체계 구축
□ 관련기사(출처)
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [한국식품산업협회] 온라인 위생교육(LMS) 해킹에 따른 개인정보 유출 정황 발생_2026년 06월 (0) | 2026.07.01 |
|---|---|
| [중소벤처기업부·창업진흥원(모두의 창업)] API 취약점 및 비인가 정보수집에 따른 개인정보 유출 사고_2026년 06월 (0) | 2026.06.21 |
| [국가유산청] 정보공개 게시판 개인정보 노출 사고 발생_2026년 06월 (1) | 2026.06.11 |
| [데이원컴퍼니(패스트캠퍼스·마이라이트·콜로소)] 깃허브 키 탈취 및 클라우드 인증정보 노출로 인한 개인정보 유출 사고_2026년 06월 (0) | 2026.06.11 |
| [경기도교육청교직원복지센터] 행정공문 오발송으로 교직원 개인정보 유출 사고 발생_2026년 06월 (0) | 2026.06.06 |


