고정 헤더 영역

상세 컨텐츠
본문 제목
[밸런스투자아카데미] 외부 비정상 접근으로 개인정보 유출 의심 정황, SQL Injection 공격 이력도 확인_2026년 09월
본문
온라인 주식투자교육 서비스 밸런스투자아카데미에서 외부의 비정상적인 접근 정황이 확인돼 개인정보 유출 의심 정황이 발생했다. 유출 의심 항목은 이름·연락처·이메일·강좌결제금액이며, 정확한 유출 경위와 규모는 조사 중이다. 이에 앞서 지난 8월에는 홈페이지 대상 SQL Injection(SQL 삽입) 공격 시도가 다수 확인돼 보안 패치를 적용한 바 있다.

□ 개요
밸런스투자아카데미는 공식 홈페이지 공지 '개인정보 유출의심 정황 관련 안내'를 통해 최근 외부의 비정상적인 접근 정황이 확인돼 회원 대상 안내 및 사과를 전했다.
유출의심 항목은 이름, 연락처, 이메일, 강좌결제금액이다. 회사는 정확한 유출 경위 및 규모는 현재 조사 중이며 확인되는 대로 다시 안내하겠다고 밝혔다. 당사 조치로는 접속경로 차단, 보안점검 및 외부 전문기관 진단, 관계기관 신고가 진행 중이라고 설명했다. 회사는 "환불·보상을 이유로 계좌번호나 개인정보를 요구하지 않는다"며 사칭 연락·링크·앱 설치 요청에 응하지 말고 의심스러운 연락은 즉시 종료한 뒤 공식 문의처로 연락해 달라고 당부했다.
앞서 밸런스투자아카데미는 지난 8월 25일 '홈페이지 보안조치 결과 안내' 공지를 통해 별도 사고를 공지한 바 있다. 이에 따르면 2026년 8월 8일부터 12일 사이 홈페이지를 대상으로 한 SQL Injection(SQL 삽입) 공격 시도가 다수 확인됐으며(8월 20일 확인), 웹서버 접근 로그 분석 결과 자동화된 도구를 이용한 반복적인 공격 시도로 파악됐다. 회사는 공격 시도 확인 즉시 원인을 분석해 8월 20일 전체 시스템에 보안 패치를 적용했고, 로그인·회원가입·게시판 검색 등 고객 정보가 입력되는 주요 화면의 입력값 검증 절차를 강화했으며 데이터베이스에 부정한 명령이 전달될 수 없도록 차단 로직을 추가 적용했다고 밝혔다. 이번 개인정보 유출의심 정황이 8월의 SQL Injection 공격과 직접적인 연관이 있는지는 명확히 확인되지 않았으나, 시간적으로 앞선 침해 시도 이력이라는 점에서 함께 조사될 가능성이 있다.
□ 사고내용 요약
1. 회사명 : 밸런스투자아카데미(온라인 주식투자교육, 대표 이정윤)
2. 사고유형
- 외부의 비정상적인 접근으로 인한 개인정보 유출 의심 정황
- (선행 사고) SQL Injection을 이용한 반복적 자동화 공격 시도
3. 유출규모
- 미확정(정확한 유출 경위·규모 조사 중)
4. 유출(의심) 항목
- 이름
- 연락처
- 이메일
- 강좌결제금액
5. 특이사항
- 유출 의심 항목에 강좌결제금액이 포함돼, 일반적 개인정보 외에 결제 관련 정보까지 노출됐을 가능성
- 이번 사고 약 3~4주 전(8월 8~12일)에 홈페이지 대상 SQL Injection 공격 시도가 별도로 확인·차단된 이력 존재
- 회사는 두 사고의 직접적 연관성은 명시하지 않았으나, 웹 애플리케이션 취약점을 노린 공격이 반복됐을 가능성
- 환불·보상 명목 사칭 연락 및 링크·앱 설치 유도에 대한 구체적 주의 안내가 포함돼 실제 2차 피해(피싱) 시도 가능성을 염두에 둔 것으로 보임
- 원격평생교육시설로 등록된 소규모 교육업체로, 외부 전문기관과 함께 진단을 진행 중
□ 사고대응 타임라인
- 2026년 08월 08일~12일
. 홈페이지 대상 SQL Injection 공격 시도 다수 발생(선행 침해 시도)
- 2026년 08월 20일
. 웹서버 접근 로그 분석을 통해 SQL Injection 공격 시도 확인
. 전체 시스템 보안 패치 적용, 입력값 검증·차단 로직 강화
- 2026년 08월 25일
. '홈페이지 보안조치 결과 안내' 공지 게시
- (시점 미상)
. 외부의 비정상적인 접근 정황 확인(개인정보 유출 의심 정황 발생·인지)
. 접속경로 차단
. 보안점검 및 외부 전문기관 진단 착수
. 관계기관 신고 진행
- 공지 게시
. 홈페이지에 '개인정보 유출의심 정황 관련 안내' 게시
- 진행 중
. 정확한 유출 경위 및 규모 확인
. 확인되는 대로 추가 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
□ 개인정보 유출의심 정황 관련 안내
안녕하세요, 밸런스투자아카데미입니다. 최근 외부의 비정상적인 접근 정황이 확인되어 회원님께 안내 및 사과의 말씀을 드립니다.
유출의심 항목 : 이름, 연락처, 이메일, 강좌결제금액
현황 : 정확한 유출 경위 및 규모는 현재 조사 중이며, 확인되는대로 다시 안내드립니다.
당사조치 : 접속경로 차단, 보안점검 및 외부 전문기관 진단, 관계기관신고 진행 중
꼭 확인해주세요
당사는 환불·보상을 이유로 계좌번호나 개인정보를 요구하지 않습니다.
당사를 사칭한 연락·링크·앱 설치 요청에 절대 응하지 마시고, 의심스러운 연락은 즉시 종료 후 아래로 문의해 주세요.
IB 밸런스투자아카데미 공식 문의 : 02-6929-4880
자세한 내용은 홈페이지 공지사항에서 확인하실 수 있습니다. 심려를 끼쳐드려 다시 한번 깊이 사과드립니다.
---
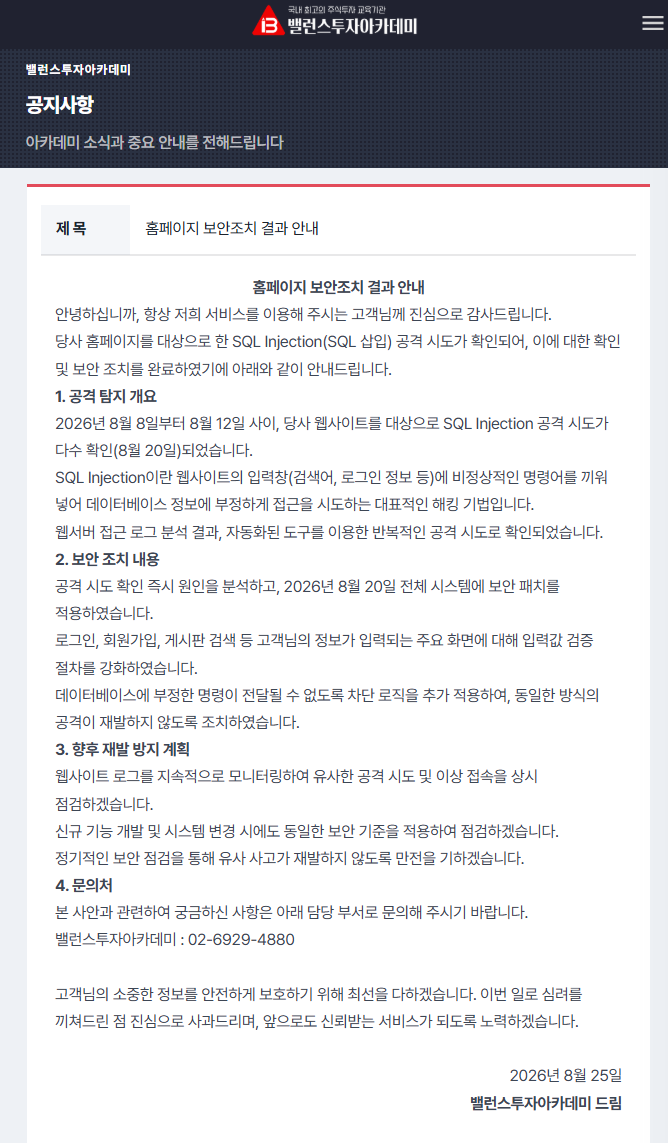
□ 홈페이지 보안조치 결과 안내(2026년 8월 25일 게시, 선행 공지)
안녕하십니까, 항상 저희 서비스를 이용해 주시는 고객님께 진심으로 감사드립니다.
당사 홈페이지를 대상으로 한 SQL Injection(SQL 삽입) 공격 시도가 확인되어, 이에 대한 확인 및 보안 조치를 완료하였기에 아래와 같이 안내드립니다.
1. 공격 탐지 개요
- 2026년 8월 8일부터 8월 12일 사이, 당사 웹사이트를 대상으로 SQL Injection 공격 시도가 다수 확인(8월 20일)되었습니다.
- SQL Injection이란 웹사이트의 입력창(검색어, 로그인 정보 등)에 비정상적인 명령어를 끼워 넣어 데이터베이스 정보에 부정하게 접근을 시도하는 대표적인 해킹 기법입니다.
- 웹서버 접근 로그 분석 결과, 자동화된 도구를 이용한 반복적인 공격 시도로 확인되었습니다.
2. 보안 조치 내용
- 공격 시도 확인 즉시 원인을 분석하고, 2026년 8월 20일 전체 시스템에 보안 패치를 적용하였습니다.
- 로그인, 회원가입, 게시판 검색 등 고객님의 정보가 입력되는 주요 화면에 대해 입력값 검증 절차를 강화하였습니다.
- 데이터베이스에 부정한 명령이 전달될 수 없도록 차단 로직을 추가 적용하여, 동일한 방식의 공격이 재발하지 않도록 조치하였습니다.
3. 향후 재발 방지 계획
- 웹사이트 로그를 지속적으로 모니터링하여 유사한 공격 시도 및 이상 접속을 상시 점검하겠습니다.
- 신규 기능 개발 및 시스템 변경 시에도 동일한 보안 기준을 적용하여 점검하겠습니다.
- 정기적인 보안 점검을 통해 유사 사고가 재발하지 않도록 만전을 기하겠습니다.
4. 문의처
밸런스투자아카데미 : 02-6929-4880
2026년 8월 25일
밸런스투자아카데미 드림
□ 대응내역
- 접속경로 차단
- 보안점검 및 외부 전문기관 진단 진행
- 관계기관 신고 진행
- (선행 조치) SQL Injection 관련 전체 시스템 보안 패치, 입력값 검증 강화, DB 차단 로직 적용
- 사칭 연락·링크·앱 설치 요청 주의 안내
- 공식 전화 문의처 운영
□ 재발방지대책(권고사항)
1. 기술적 조치
- 전체 시스템 대상 웹 애플리케이션 취약점 재점검(SQL Injection 외 유형 포함)
- 웹방화벽(WAF) 및 이상 대량 접근 실시간 탐지 체계 고도화
- 회원 개인정보·결제정보 데이터베이스 암호화 및 접근통제 강화
- 정기 취약점 점검 및 모의해킹 수행
2. 관리적 조치
- 침해사고 대응 매뉴얼 정례화 및 신속 신고·통지 체계 유지
- 신규 기능 개발·시스템 변경 시 보안 기준 동일 적용(회사 발표 방침)
- 회원 대상 사칭·피싱 등 2차 피해 예방 안내 지속
- 선행 침해 시도(SQL Injection)와 이번 유출 의심 정황 간 연관성 규명 및 공개
□ 관련기사(출처)
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [데이터스트림즈] 외부 비정상 접근으로 일부 고객 개인정보 유출_2026년 09월 (0) | 2026.09.26 |
|---|---|
| [하이트만 코리아] 인스타그램 계정 비정상 접근으로 DM 개인정보 유출 가능성_2026년 07월 (0) | 2026.09.26 |
| [톱텍] 그룹웨어 DB서버 랜섬웨어 침해, 임직원 개인정보 외부 접근 가능성_2026년 09월 (0) | 2026.09.26 |
| [보령제대혈은행] 개인정보처리시스템 랜섬웨어 감염, 산모·배우자·아기 개인정보 유출 우려_2026년 09월 (0) | 2026.09.26 |
| [하늘교육] 홈페이지 외부 해킹·개인정보 유출 정황, 현재까지 실제 피해는 미확인_2026년 09월 (0) | 2026.09.26 |


