고정 헤더 영역

상세 컨텐츠
본문 제목
[파르나스호텔앤리조트] '파르나스 리워즈' 해킹으로 예약정보 등 8개 항목 유출…실제 예약번호 담긴 왓츠앱 피싱까지_2026년 09월
본문
파르나스호텔앤리조트의 통합 멤버십 '파르나스 리워즈' 회원 정보가 외부 해킹으로 유출됐다. 이름·휴대전화번호·이메일에 예약정보까지 8개 항목이 유출된 가운데, 실제 고객의 예약번호와 체크인·체크아웃 일자가 담긴 왓츠앱 피싱 메시지가 발송된 사실까지 확인돼 2차 피해 우려가 커지고 있다.
□ 개요
파르나스호텔앤리조트는 2026년 9월 24일부터 25일까지 권한 없는 외부 제3자가 불법적인 방법으로 '파르나스 리워즈' 회원 개인정보 일부에 접근한 사실을 확인했으며, 9월 27일 0시경 해킹 사실을 최초 인지했다고 밝혔다.
회원들에게 발송된 안내문과 사과문에 따르면 현재까지 확인된 유출 정보는 멤버십 아이디, 멤버십 번호, 이름, 성별, 생년, 예약정보, 휴대전화번호, 이메일 주소 등 8개 항목이다. 회사는 주민등록번호, 신용카드 정보, 결제정보, 비밀번호 등 민감한 정보는 이번 사고의 영향을 받지 않았다고 설명했다. 회사는 로그인 후 회원별 유출 여부와 세부 항목을 확인할 수 있는 조회 서비스를 제공하고 있으며, 9월 29일 개인정보보호위원회와 한국인터넷진흥원(KISA)에 신고를 완료했다. 두 기관은 정확한 유출 규모와 사고 원인을 조사 중이다.
특히 뉴스저널리즘 단독 보도에 따르면, 고객의 이름·예약번호·체크인·체크아웃 일자 등 실제 예약정보가 담긴 왓츠앱(WhatsApp) 피싱 메시지가 고객들에게 발송된 것으로 확인됐으며, 호텔 측도 이를 인정했다. 메시지는 추가 결제나 카드정보 입력을 유도하는 링크를 포함하고 있었다. 다만 피싱 메시지에 담긴 정보가 이번 유출 사고로 확보된 것인지는 아직 확인되지 않았다. 호텔 측은 공식 카카오 알림톡과 공식 이메일로만 예약 안내를 발송하며, 체크인 전 별도 메신저로 추가 결제를 요구하지 않는다고 밝혔다.
□ 사고내용 요약
1. 회사명 : 파르나스호텔앤리조트('파르나스 리워즈' 통합 멤버십)
2. 사고유형
- 외부의 비인가 접근(해킹)에 의한 회원 개인정보 유출
- 유출 이후 실제 예약정보를 담은 왓츠앱 피싱 메시지 발송(유출과의 연관성 조사 중)
- 구체적 침입 경로·공격 기법은 보도 시점까지 미공개
3. 유출규모
- 미공개(정확한 인원 조사 중, 회원별 유출 여부 조회 서비스로 확인 가능)
4. 유출항목(총 8개)
- 멤버십 아이디, 멤버십 번호
- 이름, 성별, 생년
- 휴대전화번호, 이메일 주소
- 예약정보
※ 주민등록번호·신용카드정보·결제정보·비밀번호는 영향받지 않음(회사 설명)
5. 특이사항
- 실제 침입(9/24~25)과 회사의 최초 인지(9/27 0시경) 사이 최소 약 1일, 최대 약 3일의 탐지 시차 발생
- 인지(9/27 0시경) 후 약 2일 만인 9/29 신고로, 법정 신고기한(인지 후 72시간) 내 신고
- 유출 항목에 예약정보가 포함돼 있고, 실제 고객의 이름·예약번호·체크인아웃 일자를 담은 왓츠앱 피싱 메시지가 발송된 것으로 확인됨(호텔 측 인정, 유출과의 직접 인과관계는 조사 중)
- 실제 예약 내역을 근거로 한 피싱은 일반 스미싱보다 신뢰도가 높아 결제·카드정보 탈취 등 2차 피해 위험이 큼
- 초기 보도(머니투데이)에서는 유출 항목이 '이름·생년월일·연락처'로 알려졌으나, 이후 회원 안내문 기준 8개 항목으로 구체화됨
□ 사고대응 타임라인
- 2026년 09월 24일~25일
. 권한 없는 외부 제3자의 회원 개인정보 비인가 접근 발생
- 2026년 09월 27일 0시경
. 회사, 외부의 비인가 접근을 통한 해킹 사실 최초 확인
. 비인가 접근 경로 차단 및 관련 계정·접근 권한 긴급 점검
- 2026년 09월 29일
. 개인정보보호위원회, 한국인터넷진흥원(KISA) 신고 완료
- 2026년 09월 30일
. 회원 대상 유출 안내 및 사과문 발송, 유출 여부 조회 서비스 제공 보도
. 실제 예약정보를 담은 왓츠앱 피싱 메시지 발송 확인(뉴스저널리즘 단독)
- 진행 중
. 개인정보보호위원회·KISA의 정확한 유출 규모 및 사고 원인 조사
. 외부 전문기관 정밀 조사, 유출과 왓츠앱 피싱의 연관성 확인
□ 개인정보 유출 관련 홈페이지 안내
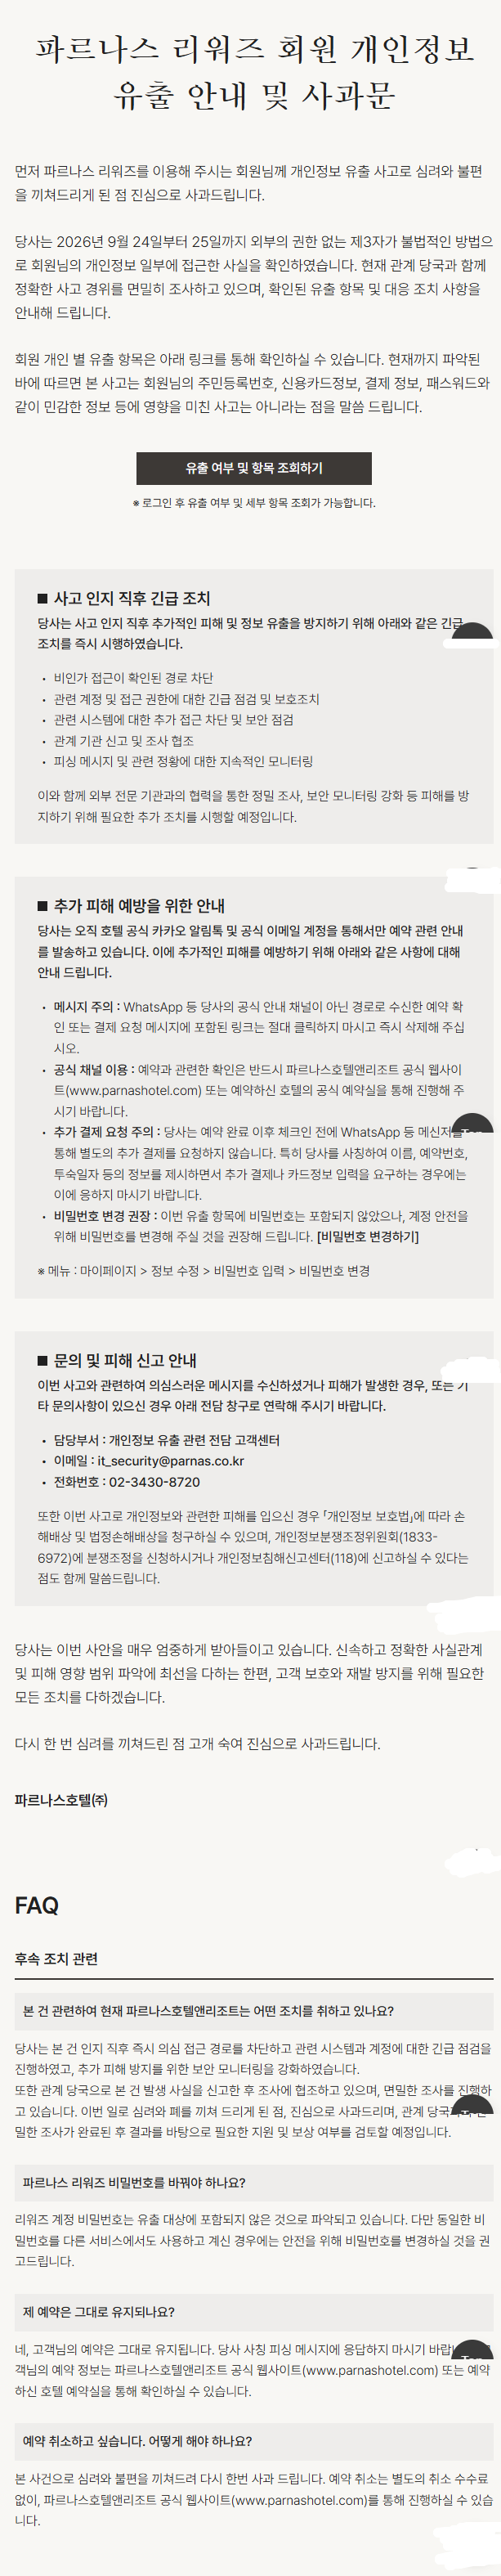
파르나스 리워즈 회원 개인정보 유출 안내 및 사과문
먼저 파르나스 리워즈를 이용해 주시는 회원님께 개인정보 유출 사고로 심려와 불편을 끼쳐드리게 된 점 진심으로 사과드립니다.
당사는 2026년 9월 24일부터 25일까지 외부의 권한 없는 제3자가 불법적인 방법으로 회원님의 개인정보 일부에 접근한 사실을 확인하였습니다. 현재 관계 당국과 함께 정확한 사고 경위를 면밀히 조사하고 있으며, 확인된 유출 항목 및 대응 조치 사항을 안내해 드립니다.
회원 개인 별 유출 항목은 아래 링크를 통해 확인하실 수 있습니다. 현재까지 파악된 바에 따르면 본 사고는 회원님의 주민등록번호, 신용카드정보, 결제 정보, 패스워드와 같이 민감한 정보 등에 영향을 미친 사고는 아니라는 점을 말씀 드립니다.
사고 인지 직후 긴급 조치
- 비인가 접근이 확인된 경로 차단
- 관련 계정 및 접근 권한에 대한 긴급 점검 및 보호조치
- 관련 시스템에 대한 추가 접근 차단 및 보안 점검
- 관계 기관 신고 및 조사 협조
- 피싱 메시지 및 관련 정황에 대한 지속적인 모니터링
이와 함께 외부 전문 기관과의 협력을 통한 정밀 조사, 보안 모니터링 강화 등 피해를 방지하기 위해 필요한 추가 조치를 시행할 예정입니다.
추가 피해 예방을 위한 안내
- 메시지 주의 : WhatsApp 등 당사의 공식 안내 채널이 아닌 경로로 수신한 예약 확인 또는 결제 요청 메시지에 포함된 링크는 절대 클릭하지 마시고 즉시 삭제해 주십시오.
- 공식 채널 이용 : 예약과 관련한 확인은 반드시 파르나스호텔앤리조트 공식 웹사이트(www.parnashotel.com) 또는 예약하신 호텔의 공식 예약실을 통해 진행해 주시기 바랍니다.
- 추가 결제 요청 주의 : 당사는 예약 완료 이후 체크인 전에 WhatsApp 등 메신저를 통해 별도의 추가 결제를 요청하지 않습니다.
- 비밀번호 변경 권장 : 이번 유출 항목에 비밀번호는 포함되지 않았으나, 계정 안전을 위해 비밀번호를 변경해 주실 것을 권장해 드립니다.
문의 및 피해 신고 안내
- 담당부서 : 개인정보 유출 관련 고객 전담 고객센터
- 이메일 : it_security@parnas.co.kr
- 전화번호 : 02-3430-8720
또한 이번 사고로 개인정보와 관련한 피해를 입으신 경우 「개인정보 보호법」에 따라 손해배상 및 법정손해배상을 청구하실 수 있으며, 개인정보분쟁조정위원회(1833-6972)에 분쟁조정을 신청하시거나 개인정보침해신고센터(118)에 신고하실 수 있다는 점도 함께 말씀드립니다.
FAQ
- 예약은 그대로 유지되며, 예약 정보는 공식 웹사이트 또는 예약 호텔 예약실에서 확인 가능
- 예약 취소 희망 시 별도 취소 수수료 없이 공식 웹사이트에서 진행 가능
- 관계 당국의 면밀한 조사 완료 후 결과를 바탕으로 필요한 지원 및 보상 여부 검토 예정
다시 한 번 심려를 끼쳐드린 점 고개 숙여 진심으로 사과드립니다.
파르나스호텔(주)
□ 대응내역
- (파르나스호텔) 비인가 접근이 확인된 경로 차단
- (파르나스호텔) 관련 계정·접근 권한 긴급 점검 및 보호조치, 관련 시스템 추가 접근 차단 및 보안 점검
- (파르나스호텔) 개인정보보호위원회·KISA 신고 및 조사 협조(9/29)
- (파르나스호텔) 피싱 메시지 및 관련 정황 지속 모니터링
- (파르나스호텔) 회원 대상 유출 안내·사과문 발송 및 로그인 후 유출 여부·세부 항목 조회 서비스 제공
- (파르나스호텔) 비공식 채널 메시지 링크 클릭 금지, 추가 결제 요청 불응 및 비밀번호 변경 권고
- (파르나스호텔) 예약 유지 안내, 희망 시 취소 수수료 없이 공식 웹사이트에서 취소 가능
- (파르나스호텔) 개인정보 유출 전담 고객센터 운영 및 분쟁조정·침해신고 창구 안내
※ 정확한 유출 인원과 침입 경로는 미공개, 외부 전문기관 정밀 조사 후 지원·보상 여부 검토 예정
□ 재발방지대책(권고사항)
1. 기술적 조치
- 회원·예약 시스템 침입 경로 정밀 조사 및 취약점 긴급 패치
- 접근 로그 실시간 분석·대량 조회 임계치 알림 등으로 침입 탐지 시차 단축
- 예약번호·숙박 일정 등 예약 연계 정보에 대한 접근통제 및 조회 권한 최소화
- 휴대전화번호·이메일 등 회원정보 암호화 저장 범위 확대
2. 관리적 조치
- 개인정보보호위원회·KISA 조사 결과에 따른 유출 규모·경위 확정 및 신속한 후속 공지
- 유출과 피싱 발생의 인과관계 규명 및 결과 투명 공개
- 공식 안내 채널(알림톡·이메일) 고정 및 사칭·피싱에 대한 회원 대상 지속적 주의 안내
- 예약 연동 외부 채널(OTA 등)을 포함한 개인정보 처리 흐름 전반 점검
□ 관련기사(출처)
- 파르나스호텔, 해킹에 개인정보 유출…개보위·KISA 조사 착수 - 머니투데이
- [단독] 파르나스호텔 고객에 '왓츠앱 피싱'…투숙객 예약번호까지 담겼다 - 뉴스저널리즘
- 파르나스호텔, 통합 멤버십서 개인정보 유출 발생 - 톱데일리
감사합니다.


