고정 헤더 영역

상세 컨텐츠
본문 제목
[한국인사노무관리협회] 위탁 운영사 맑은소프트 해킹으로 온라인교육 회원 개인정보 유출…유출 안내 공지는 '로그인해야 열람'_2026년 09월
본문
인사·노무 실무 교육과 자격시험을 운영하는 한국인사노무관리협회 온라인교육 사이트가 위탁 운영사 ㈜맑은소프트 서버 해킹 여파로 개인정보 유출 사고를 공지했다. 그런데 유출 안내 공지를 로그인해야만 열람할 수 있게 해 둬, 정보주체가 유출 사실과 대응 방법을 확인하기 어려운 상태다. 9월 24일 게시 후 조회수는 5회에 그쳤다.
□ 개요
한국인사노무관리협회는 2026년 9월 24일 온라인교육 사이트(edu.khrlm.co.kr) 공지사항에 '[중요] 개인정보 유출사고 안내'를 게시했다.
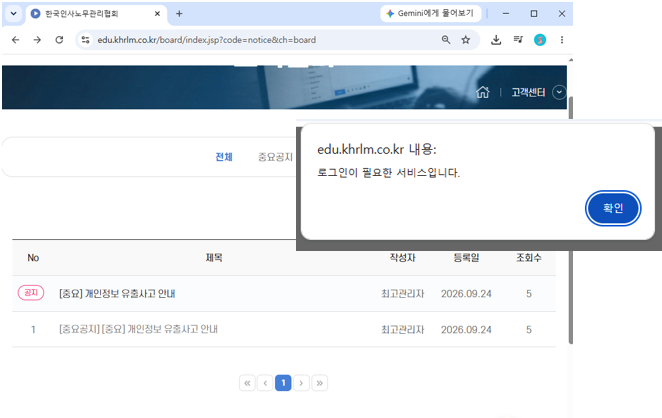
이 사이트는 사이트 하단에 호스팅 제공자로 ㈜맑은소프트가 표기된 맑은소프트 LMS 기반 교육 사이트로, 최근 맑은소프트 서버 해킹 사고의 영향을 받은 것으로 보인다. 그러나 해당 공지는 목록에는 노출되지만 본문은 로그인한 회원만 볼 수 있다. 비회원이나 탈퇴 회원, 비밀번호를 잊은 이용자는 유출 항목·경위·대응 방법을 확인할 수 없는 구조다. 게시 후 열흘이 넘도록 조회수는 5회에 머물러 있다.
맑은소프트 공식 사과문에 따르면 외부 공격자는 9월 19일 14시 47분경 교육 사이트 서버에 불법 접근했고, 9월 20일 10시 04분경 개인정보를 탈취했다. 맑은소프트는 9월 22일 문자 발송 대행사의 통보로 공격을 인지해 KISA와 개인정보보호위원회에 신고했다. 보안뉴스는 이 사고로 개인정보가 유출된 홈페이지가 최소 22곳이라고 보도했다.
□ 사고내용 요약
1. 회사명 : 한국인사노무관리협회(온라인교육) / 위탁 운영사 ㈜맑은소프트
2. 사고유형
- 위탁 운영사 교육 사이트 서버에 대한 외부 불법 접근 및 회원정보 탈취(수탁사 사고 여파)
3. 유출규모
- 미확인(공지 본문 로그인 필요, 맑은소프트 사고 전체 피해 홈페이지 최소 22곳)
4. 유출항목(미확인)
- 공지 본문이 로그인 회원에게만 공개돼 유출 항목 확인 불가
※ 맑은소프트 유출 여부 조회 페이지(privacy-check.malgnsoft.com)에서 이메일 본인확인 후 개인별 확인 가능
5. 특이사항
- 유출 안내 공지를 로그인해야 볼 수 있게 설정해, 비회원·탈퇴 회원·비밀번호 분실자 등 정보주체 누구나 확인해야 할 유출 안내가 사실상 차단됨
- 게시 후 10일 넘게 조회수 5회에 그쳐, 공지를 통한 안내가 사실상 작동하지 않는 상태임
- 침해 사고가 난 시스템에 로그인을 유도하는 구조여서, 계정 탈취 우려가 있는 이용자에게 부적절하고 공지 화면을 흉내 낸 피싱 로그인 페이지에 악용될 소지도 있음
- 공지 게시일(9/24)은 맑은소프트 고객사 중 이른 편이지만, 공개 범위 제한으로 공지의 실효성은 낮음
- 인사·노무 실무자와 자격시험 응시자가 주 이용층으로 보여, 소속 회사·인사 업무를 사칭한 표적형 피싱에 주의가 필요함
□ 사고대응 타임라인
- 2026년 09월 19일 14시 47분경
. 외부 공격자, 맑은소프트 교육 사이트 서버에 최초 불법 접근(맑은소프트 공식 사과문 기준)
- 2026년 09월 20일 10시 04분경
. 개인정보 탈취(맑은소프트 공식 사과문 기준)
- 2026년 09월 22일
. 맑은소프트, 문자 발송 대행사 통보로 공격 인지 및 KISA·개인정보보호위원회 신고
- 2026년 09월 24일
. 한국인사노무관리협회, 온라인교육 사이트에 '[중요] 개인정보 유출사고 안내' 게시(본문 로그인 필요)
- 2026년 09월 25일
. 맑은소프트 공식 사과문 게시
- 2026년 10월 05일 현재
. 공지 조회수 5회, 본문 비공개 상태 유지
□ 개인정보 유출 관련 홈페이지 안내
[중요] 개인정보 유출사고 안내 (최고관리자 / 2026.09.24)
※ 해당 공지는 온라인교육 사이트 공지사항 목록에 노출되지만, 본문은 로그인한 회원만 열람할 수 있도록 설정돼 있어 내용을 확인할 수 없습니다.
참고: 맑은소프트 공통 안내 사항
- 개인정보 유출 여부 조회: https://privacy-check.malgnsoft.com/ (이메일 본인확인)
- 맑은소프트 범용클라우드사업팀: 1666-3412 (평일 09:00~18:00) / privacy2@malgnsoft.com
- 교육기관·공공기관 발신 문자라도 링크가 포함되거나 개인정보·결제를 요구하면 응하지 말 것
- 같은 비밀번호를 쓰는 다른 사이트의 비밀번호도 함께 변경 권장
□ 대응내역
- (맑은소프트) 공격자 IP 차단, 백도어 삭제, 서버 접근 키·연동 키 교체, 관리자 2단계 인증 적용, 소스코드 취약점 수정
- (맑은소프트) KISA 침해사고 신고 및 개인정보보호위원회 유출 신고(9/22)
- (맑은소프트) 유출 여부 조회 페이지 및 전담 창구(1666-3412) 운영
- (한국인사노무관리협회) 온라인교육 사이트에 유출사고 안내 공지 게시(9/24, 로그인 회원만 열람 가능)
※ 협회 공지의 유출 항목·인원·문의처 등은 비공개 상태로 확인 불가
□ 재발방지대책(권고사항)
1. 기술적 조치
- 유출 안내 공지는 로그인 없이 누구나 열람할 수 있도록 공개 범위 즉시 변경
- 메인 화면 팝업·배너로 유출 안내를 상시 노출
- 다수 고객사 공유 LMS 환경의 고객사별 데이터 분리 및 접근권한 최소화
- 회원 비밀번호 강제 재설정 및 장기 미접속 계정 정리
2. 관리적 조치
- 유출 항목·경위·피해 최소화 방법·대응조치·문의처를 담은 공개 공지 재게시
- 정보주체 대상 개별 통지 이행 여부 확인 및 통지 내역 보관
- 위탁계약에 침해 시 공동 공지·통지 절차와 수탁사 관리·감독 기준 명시
- 인사·노무 실무자 대상 사칭 피싱 주의 안내
□ 관련기사(출처)
- [중요] 개인정보 유출사고 안내 - 한국인사노무관리협회(로그인 필요)
- 개인정보 유출 침해 사고에 대한 사과 및 안내 말씀 - 맑은소프트 공식 고객센터
- 맑은소프트 해킹 일파만파... 최소 22개 사이트 개인정보 유출 - 보안뉴스
- 온라인교육 사이트서 개인정보 유출…맑은소프트 “회원정보 외부 반출 확인” - 이데일리
감사합니다.


