고정 헤더 영역

상세 컨텐츠
본문 제목
[시청자미디어재단] 직원 10명에 보낼 감사자료, 외부 5,857명에 이메일 오발송…개인정보 3,000여 건·25개 항목 유출, 189명 다운로드_2026년 10월
본문
시청자미디어재단이 2026년 4월 30일 직원 10명에게 보내야 할 감사자료를 그룹웨어 전체 주소록(외부 5,857명)으로 잘못 발송해, 직원 주소지·병가·출장 내역과 계약업체 정보 등 개인정보 약 3,000건(25개 항목)이 유출됐습니다. 10월 16일 국정감사에서는 약 189명이 첨부파일을 내려받은 것으로 추정된다는 사실이 새로 드러났습니다.
□ 개요
더불어민주당 이연희 의원은 2026년 10월 16일 국정감사에서, 시청자미디어재단이 지난 4월 내부 감사자료를 외부 5,857명에게 이메일로 잘못 보낸 사고를 지적했습니다.
4월 30일 오후 5시 6분께 서울시청자미디어센터의 한 팀장이 종합감사 수감자료를 센터 직원 10명에게 보내려다 수신자를 재단 그룹웨어 전체 주소록으로 지정했습니다. 이 메일은 방송미디어통신위원회 직원, 국회 보좌진, 방송사 관계자, 기자 등 외부 수신자 약 5,857명에게 전달됐습니다. 첨부파일에는 재단 예산과목원장 전체, 경영지원부 계약대장, 전산시스템·소프트웨어·유지보수 계약 내역, 서울센터 감사자료 등이 담겨 있었고, 개인정보는 약 3,000건이었습니다. 실제 다운로드한 수신자는 189명으로 추정됩니다.
재단은 사고 당일 홈페이지에 '개인정보 유출 사실 통지'를 게시하고 메일 회수, 수신자 삭제 요청, 첨부파일 다운로드 차단 등을 했습니다. 재단은 지금까지 접수된 피해 신고는 없다고 밝혔지만, 이 의원은 "피해 신고가 없다고 위험이 없는 것은 아니다"라며 개인의 실수가 아닌 내부통제 실패라고 비판했습니다. 방송미디어통신위원회는 종합감사와 별도로 특별감사를 진행했습니다.
□ 사고내용 요약
1. 회사명 : 시청자미디어재단(서울시청자미디어센터)
2. 사고유형
- 내부 직원의 이메일 수신자 오지정(전체 주소록 발송)에 따른 내부자료·개인정보 외부 유출(해킹 아님)
3. 유출규모
- 개인정보 약 3,000건(중복 여부 미확인으로 인원은 단정 어려움)
- 메일 수신자 약 5,857명(원래 대상 10명), 실제 다운로드 추정 189명
4. 유출항목(총 25개)
- 인적사항 : 이름, 소속, 직급, 근무부서, 근무기간, 주소지(특정 센터 전·현직 직원, 동 단위)
- 근태 : 병가 사용 일자·목적, 출장 일자·목적지·목적·비용
- 계약·지급 : 사례비 지급 목적·금액, 계약건명, 계약업체명, 사업자등록번호, 사업장 주소, 임차소득 금액, 지급총액, 계약자명, 주요업무
- 기타 : 행사 참석자 명단(일시·장소·목적), 작성자명
- (참고) 개인정보 외 : 예산과목원장 전체, 계약대장, 전산시스템·소프트웨어·유지보수 계약 내역, 감사자료
5. 특이사항
- 해킹이 아니라 수신자를 그룹웨어 전체 주소록으로 잘못 지정한 단순 실수였지만, 10명에게 갈 자료가 5,857명에게 전달되어 피해 범위가 크게 늘어남
- 수신자에 감독기관(방송미디어통신위원회), 국회 보좌진, 방송사 관계자, 기자 등 외부인이 대거 포함됨
- 재단은 메일을 회수하고 다운로드를 막았지만, 그 전에 약 189명이 첨부파일을 내려받은 것으로 추정돼 추가 전달·악용 가능성을 배제할 수 없음
- 직원 병가 사용 목적, 동 단위 주소지 등 민감할 수 있는 근태·인적 정보와 계약업체의 사업자등록번호·계약금액이 함께 포함됨
- 전산시스템·소프트웨어·유지보수 계약 내역이 노출되어, 재단 IT 환경 정보가 표적 공격에 쓰일 수 있다는 우려도 있음
- 주민등록번호, 휴대전화번호, 계좌번호, 외부인 주소지는 포함되지 않았다고 재단은 밝힘
- 4월 사고 당시 공지에는 수신자 수와 다운로드 규모가 나오지 않았으며, 10월 국정감사에서 처음 공개됨
□ 사고대응 타임라인
- 2026년 4월 30일 17시 06분경
. 서울시청자미디어센터 팀장, 종합감사 수감자료를 직원 10명 대신 그룹웨어 전체 주소록(외부 약 5,857명)으로 오발송
. 재단, 수신자 삭제 요청, 메일 회수, 추가 열람·발송 차단, 첨부파일 다운로드 제한
. 홈페이지에 '[공지] 개인정보 유출 사실 통지' 게시(안전정보화부)
- 2026년 5월 초
. 언론 보도(유출 항목 25개 공개)
- 시점 미공개
. 방송미디어통신위원회, 종합감사 중 별도 특별감사 실시(원인·유출경로·대응·개인정보 관리 실태)
. 재단, 전 직원 개인정보 교육, 행동 가이드북 배포, AI 기반 이메일 검증 솔루션 도입
- 2026년 10월 16일
. 국정감사에서 이연희 의원 지적 : 수신자 5,857명, 개인정보 약 3,000건, 다운로드 추정 189명 공개
- 진행 중
. 특별감사 결과와 재단·관련자 조치 공개 요구
□ 개인정보 유출 관련 홈페이지 안내
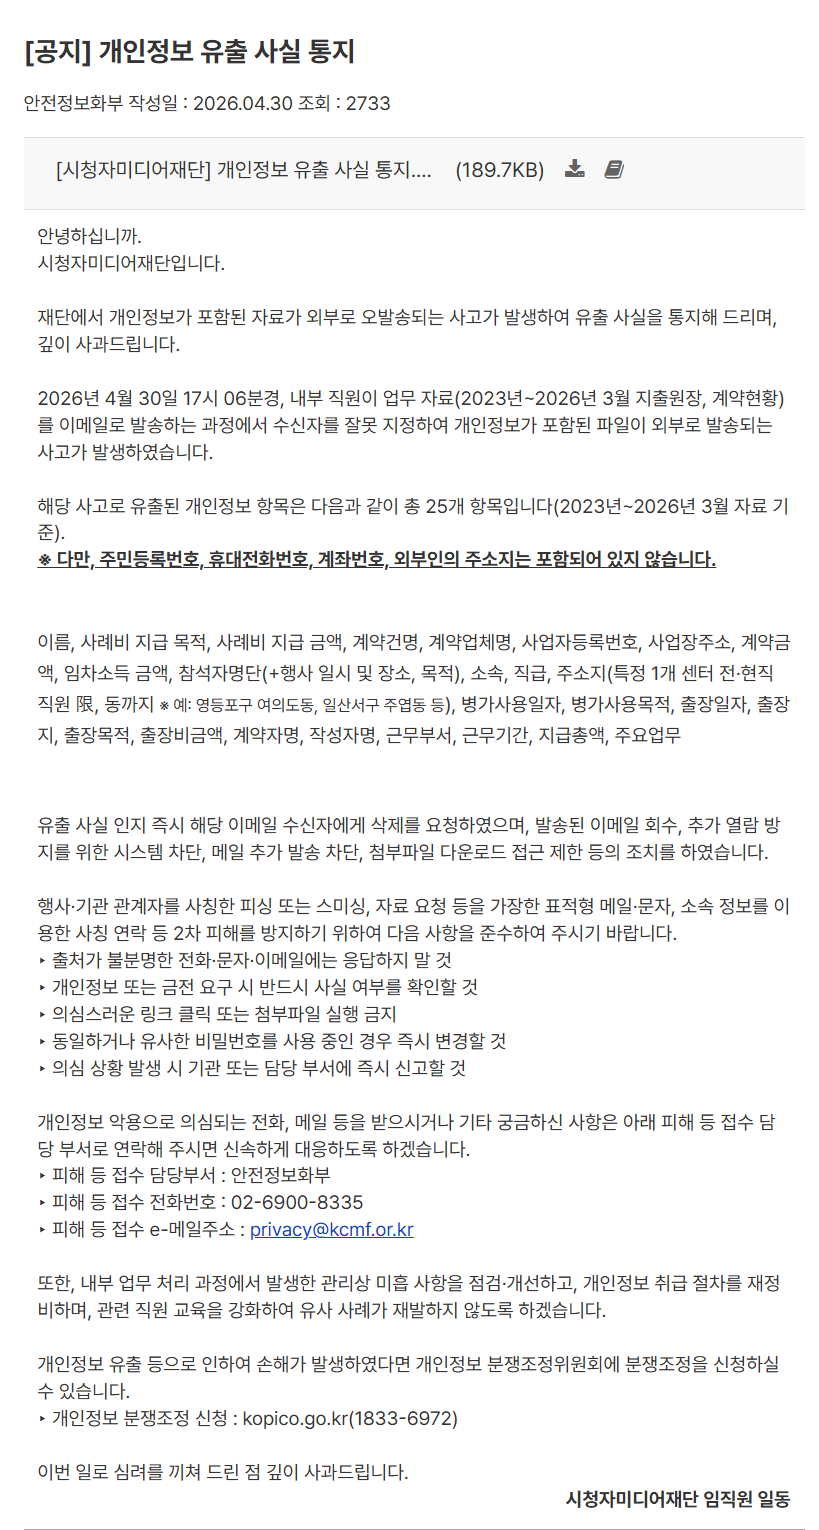
[공지] 개인정보 유출 사실 통지
작성 : 안전정보화부 / 작성일 : 2026.04.30
※ 아래는 재단 홈페이지 공지 내용을 항목별로 요약한 것입니다.
유출 경위
2026년 4월 30일 17시 06분경, 내부 직원이 업무 자료(2023년~2026년 3월 지출원장 및 계약현황)를 이메일로 보내는 과정에서 수신자를 잘못 지정하여 개인정보가 포함된 자료가 발송되었습니다.
유출 항목(총 25개)
이름, 사례비 지급 정보, 계약 관련 정보(계약건명, 업체명, 사업자등록번호, 사업장 주소, 계약금액 등), 참석자 명단, 소속·직급·근무부서·근무기간, 병가 및 출장 관련 정보, 작성자·계약자 정보, 주요업무, 특정 센터 전·현직 직원 주소지(동 단위) 등
※ 주민등록번호, 휴대전화번호, 계좌번호, 외부인 주소지는 포함되지 않았습니다.
조치 사항
유출 인지 즉시 해당 수신자에게 삭제를 요청하고, 발송된 이메일 회수 및 추가 열람 방지를 위한 시스템 차단, 추가 메일 발송 차단, 첨부파일 다운로드 접근 제한을 시행하였습니다.
피해 예방 안내
출처가 불분명한 전화·문자·이메일에 응답하지 마시고, 개인정보나 금전 요구 시 사실 여부를 반드시 확인해 주십시오. 의심스러운 링크나 첨부파일은 열지 마시고, 여러 곳에서 같은 비밀번호를 쓰고 계시면 즉시 변경해 주십시오.
재발 방지
내부 업무 처리 과정의 관리상 미흡한 점을 점검·개선하고, 개인정보 취급 절차 재정비와 직원 교육을 강화하겠습니다.
피해 신고 및 문의
안전정보화부 02-6900-8335 / privacy@kcmf.or.kr
개인정보 분쟁조정위원회 www.kopico.go.kr / 1833-6972
시청자미디어재단 임직원 일동
[시청자미디어재단] 개인정보 유출 사실 통지.pdf
0.19MB
□ 대응내역
- (시청자미디어재단) 4월 30일 수신자 삭제 요청, 메일 회수, 추가 열람·발송 차단, 첨부파일 다운로드 제한
- (시청자미디어재단) 4월 30일 홈페이지 유출 사실 통지 게시, 피해 신고 창구(02-6900-8335, privacy@kcmf.or.kr) 운영
- (시청자미디어재단) 전 직원 개인정보 교육, 행동 가이드북 배포, AI 기반 이메일 검증 솔루션 도입
- (방송미디어통신위원회) 종합감사 중 별도 특별감사 실시(원인, 유출경로, 대응, 개인정보 관리 실태)
- (국회) 특별감사 결과와 재단·관련자 조치 공개, 수신자 파일 삭제·재전달 여부 확인 요구
※ 정보주체 수(중복 제거 기준), 개별 통지 여부, 개인정보보호위원회 신고 여부, 다운로드한 189명의 삭제 확인 결과, 특별감사 결과는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 그룹웨어 전체 주소록 선택 제한, 일정 인원 이상 대량 발송 시 경고와 2인 승인 적용
- 개인정보가 포함된 첨부파일을 발송 전에 자동 탐지하고 외부 발송 자동 차단·암호화(DLP)
- 내부 중요자료는 파일 첨부 대신 접근 권한이 있는 사람만 여는 링크 공유 방식으로 전환
- 첨부파일 다운로드·재전송 기록을 남기고, 사고 시 즉시 회수·열람 차단 가능한 체계 유지
2. 관리적 조치
- 개인의 주의에만 의존하지 않도록 이메일 발송 절차를 내부통제 체계로 관리
- 감사자료 등 개인정보가 많이 담긴 문서는 작성 단계에서 불필요한 개인정보를 빼거나 가명 처리
- 다운로드한 수신자를 대상으로 파일 삭제·재전달 여부를 확인하고 결과를 기록
- 정보주체 규모를 확정해 개별 통지하고, 사고 규모(수신자 수·다운로드 수)를 투명하게 공개
- 이용자 피해 예방 : 재단·계약 관련 기관을 사칭한 전화·문자·이메일에 응하지 않기, 의심스러운 링크·첨부파일 열지 않기, 같은 비밀번호를 쓰는 사이트는 변경
□ 관련기사(출처)
- 시청자미디어재단, 내부자료 5857명에 오발송…개인정보 유출 우려 - 이데일리
- 직원 10명에게 보낼 감사자료, 외부 5,857명에…시청자미디어재단 오발송 - 데일리시큐
- 시청자미디어재단, 이메일 오발송에 개인정보 유출…직원 주소지·병가 내역 등 25개 항목 - 뉴스웍스
- [공지] 개인정보 유출 사실 통지 - 시청자미디어재단
감사합니다.


