고정 헤더 영역

상세 컨텐츠
본문 제목
[국방부·방첩사] '샤이니헌터스 창립자 Aegis' 자처 계정, 국방부·방첩사 데이터 1TB 30만 달러 판매 주장…증거 화면은 게시 직전 생성된 빈 그룹, 사칭·허위 판매 의심_2026년 10월
본문
스스로 해킹그룹 샤이니헌터스(ShinyHunters)의 창립자 '이지스(Aegis)'라고 밝힌 계정이 2026년 10월 16일 해외 해킹 포럼 'PwsForums'에 "대한민국 국방부(국군방첩사령부) 2026년 해킹"을 발표하며 데이터 1TB를 30만 달러에 판다는 글을 올렸습니다. 하지만 증거로 올린 화면은 게시 직전에 만들어진 회원 0명짜리 그룹 목록이고, 공개된 조직 코드도 공개 정보일 가능성이 있어 샤이니헌터스를 사칭한 허위·과장 판매글이라는 의심이 나옵니다.
□ 개요
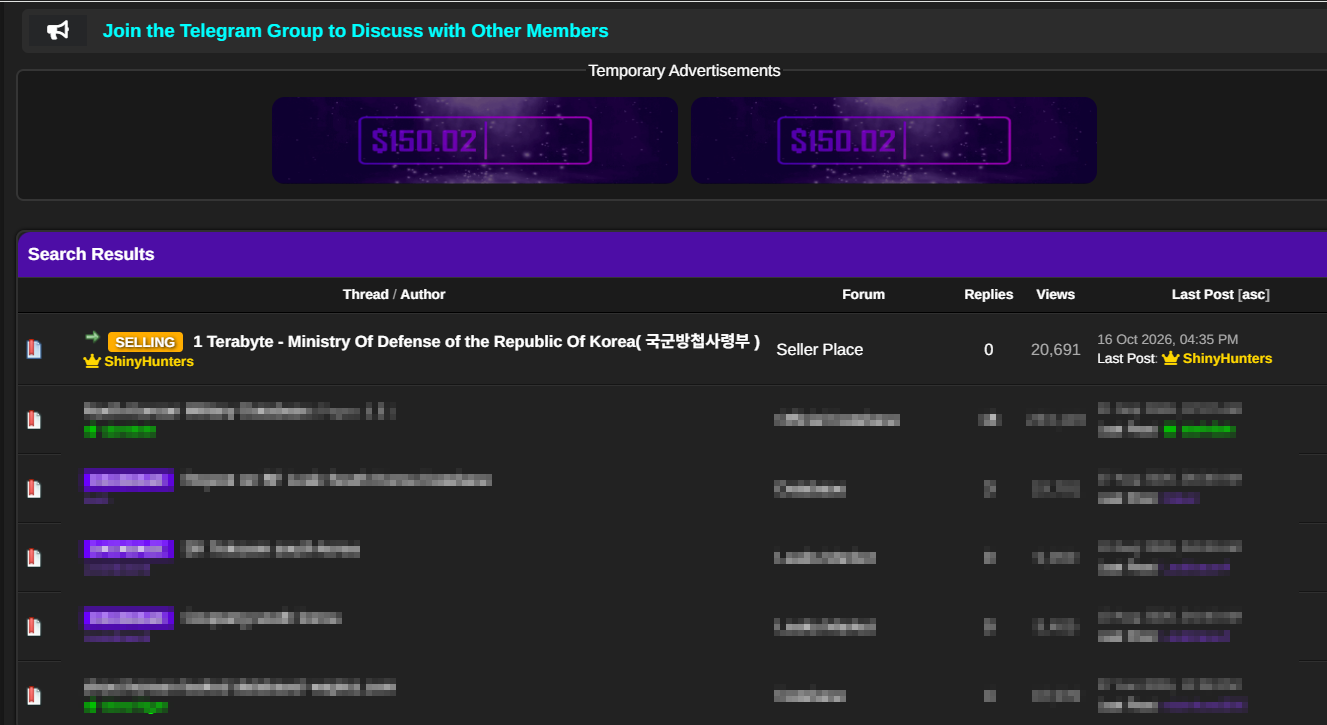
'ShinyHunters' 계정은 2026년 10월 16일 해외 해킹 포럼 PwsForums의 판매 게시판(Seller Place)에 '1 Terabyte - Ministry Of Defense of the Republic Of Korea(국군방첩사령부)'라는 제목의 판매글을 올렸습니다.
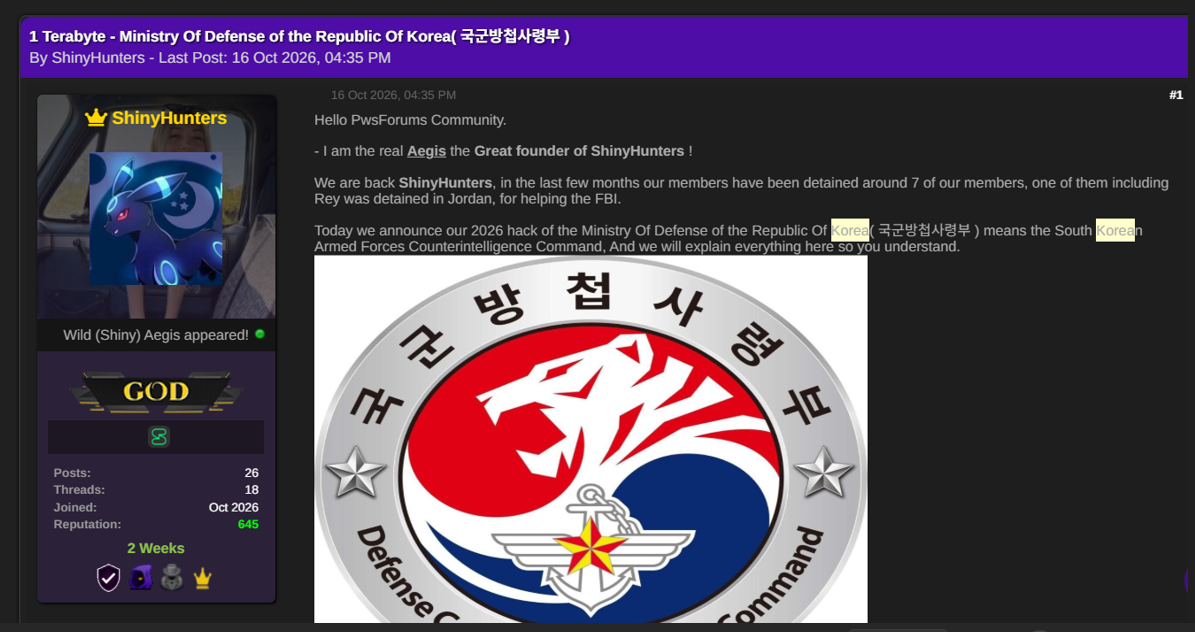
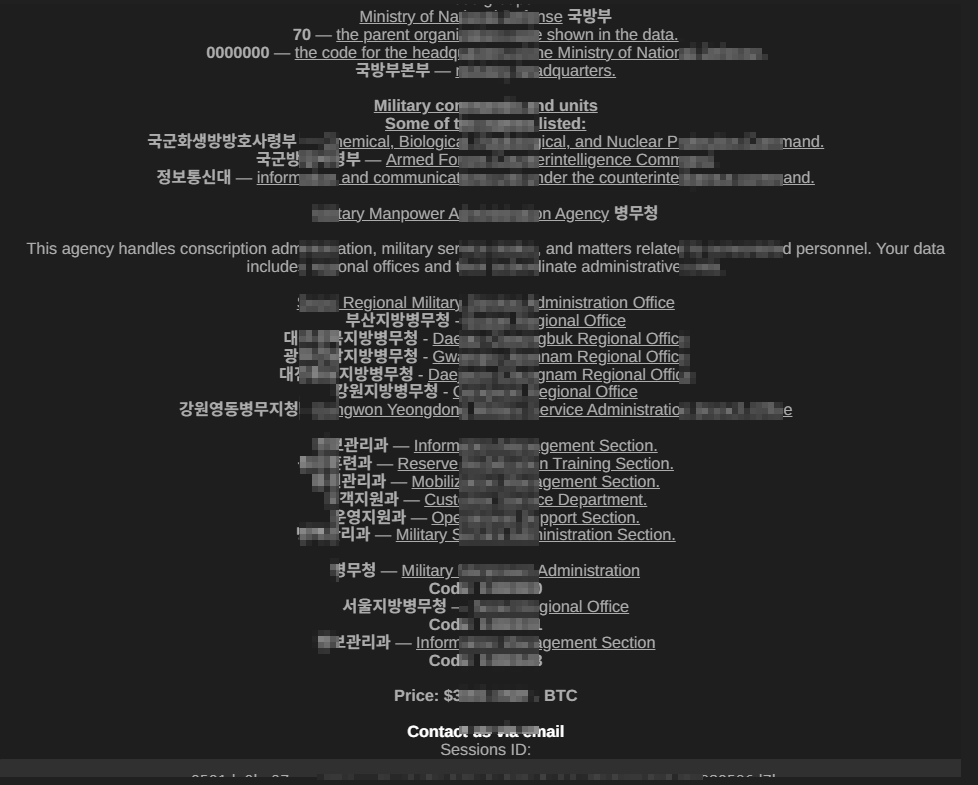
게시자는 "나는 샤이니헌터스의 진짜 창립자 Aegis"라며 "최근 몇 달간 조직원 약 7명이 구금됐지만 우리는 돌아왔다"고 주장했습니다. 이어 국군방첩사령부의 역할(군 방첩, 기밀 보호, 군 보안 수사)을 설명하고, 국방부 본부, 국군화생방방호사령부, 국군방첩사령부와 산하 정보통신대, 병무청과 서울·부산·대구경북·광주전남·대전충남·강원 지방병무청, 강원영동병무지청, 병무청 부서(정보관리과, 동원훈련과 등)의 조직 코드·조직명이 데이터에 들어 있다고 밝혔습니다. 탈취 주장 항목은 조직 코드, 조직명, 상세 조직명, 상위 조직 코드와 '내부 기밀문서'이며, 판매가는 30만 달러(모네로·비트코인)입니다.
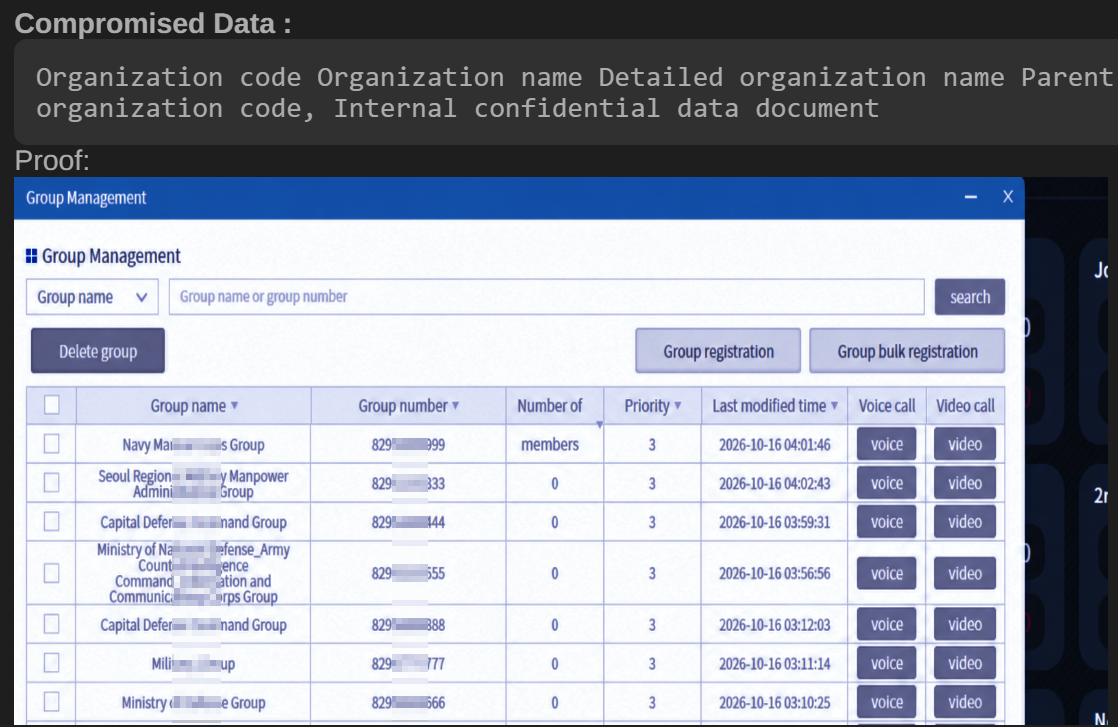
증거로 제시된 'Group Management' 화면에는 '국방부 그룹', '수도방위사령부 그룹', '서울지방병무청 그룹' 등 7개 그룹이 있지만 모두 회원 수가 0명이고, 마지막 수정 시각이 게시 당일 새벽 03:10~04:02에 몰려 있으며, 그룹 번호도 82959999999 같은 반복 숫자입니다. 음성·영상통화 버튼이 있는 메신저형 서비스 관리 화면으로 보여, 공격자가 직접 만든 그룹일 가능성이 있습니다. 계정은 2026년 10월 가입(활동 2주)으로 기존 샤이니헌터스와 같은 주체라는 근거가 없고, 사이버위협 인텔리전스 업계는 사칭·사기 계정으로 의심하고 있습니다.
□ 사고내용 요약
1. 회사명 : 대한민국 국방부·국군방첩사령부(병무청·지방병무청, 국군화생방방호사령부, 정보통신대 언급)
2. 사고유형
- 해킹 포럼 내 데이터 판매 주장(샤이니헌터스 창립자 자처 계정, 실제 침해·진위 미확인, 사칭·허위 판매 의심)
3. 유출규모
- 1TB(게시자 주장, 미확인) / 판매가 30만 달러(모네로·비트코인)
4. 유출항목(게시자 주장, 미확인)
| 구분 | 게시글 주장 내용 | 확인 결과·분석 |
|---|---|---|
| 탈취 주장 항목 | 조직 코드, 조직명, 상세 조직명, 상위 조직 코드, 내부 기밀문서 | 기밀문서 실물은 공개되지 않음 |
| 언급 기관·부대 | 국방부 본부, 국군화생방방호사령부, 국군방첩사령부, 정보통신대, 병무청, 서울·부산·대구경북·광주전남·대전충남·강원 지방병무청, 강원영동병무지청 | 기관명 언급만으로는 침해 입증 불가 |
| 부서 정보 | 정보관리과, 동원훈련과, 동원관리과, 고객지원과, 운영지원과, 병역관리과 | 병무청 홈페이지 등에서 공개된 부서명 |
| 조직 코드 예시 | 병무청 1300000, 서울지방병무청 1300031, 정보관리과 1300043, 국방부 본부 0000000, 상위 조직 코드 70 | 정부가 공개하는 행정표준기관코드(7자리)와 같은 체계로 보여 공개 정보 재가공 가능성(추정) |
| 샘플 파일 | Management_Data_20261016.xlsx, 관리_Organizational_Data_20261016.xlsx(포럼 포인트 8점 필요) | 파일명 날짜가 게시 당일, 내용·원본 여부 미확인 |
| 증거 화면 | 'Group Management' 화면 : 해병대·수도방위사령부·서울지방병무청·방첩사 정보통신대·국방부 등 7개 그룹, 음성·영상통화 버튼 | 전 그룹 회원 0명, 반복 숫자 그룹번호, 수정 시각 게시 당일 03:10~04:02 집중, 수도방위사령부 그룹 중복 → 공격자가 직접 만든 그룹 가능성(추정) |
※ 다크웹 게시글(2026년 10월 16일) 원문 기준이며 모두 게시자 측 주장입니다. '확인 결과·분석' 중 (추정) 표시는 필자의 분석으로, 공식 확인된 내용이 아닙니다. 판매자 연락처·PGP 키 정보는 싣지 않았습니다.
5. 특이사항
- 증거 화면의 7개 그룹이 모두 회원 0명, 그룹번호가 82959999999·82953333333 같은 반복 숫자, 수정 시각이 게시 당일 새벽 약 50분 사이에 몰려 있어, 실제 운영 데이터가 아니라 게시 직전 직접 만든 화면일 가능성이 큼(추정)
- 화면에 음성·영상통화 버튼이 있는 메신저형 그룹 관리 화면으로, 국방부 내부 시스템이라는 근거가 없음
- 공개된 조직 코드·부서명은 정부가 공개하는 행정표준기관코드와 같은 7자리 체계로 보여, 공개 정보를 재가공했을 가능성이 있음(추정)
- 제목은 '국군방첩사령부'를 내세웠지만 공개된 내용의 상당 부분은 병무청·지방병무청 조직·부서 정보임
- 계정은 2026년 10월 가입(활동 2주), 게시글 26개·스레드 18개로, 기존 샤이니헌터스와 같은 주체라는 독립적 근거가 없음
- '창립자 Aegis', '조직원 약 7명 구금', '조직원 1명이 해외에서 구금' 등 게시자 주장은 모두 검증되지 않음
- 판매글 조회수는 2만691회(댓글 0개)로, 실제 거래 여부와 관계없이 관심을 끌려는 목적일 수 있음
- 사이버위협 인텔리전스 기업은 샤이니헌터스 사칭 사기(허위 판매) 계정으로 의심
- 국방부·방첩사·병무청의 공식 입장은 확인되지 않음
□ 사고대응 타임라인
- 침입 시점
. 시점 미공개(실제 침해 여부 미확인)
- 2026년 10월 초
. 'ShinyHunters' 계정, PwsForums 가입(가입 2026년 10월, 활동 2주 표시)
- 2026년 10월 16일 03:10 ~ 04:02
. 증거 화면 속 7개 그룹의 마지막 수정 시각(화면 표시 기준)
- 2026년 10월 16일 16:35(포럼 표시 시각)
. 판매글 게시('1 Terabyte - Ministry Of Defense of the Republic Of Korea(국군방첩사령부)')
. 데일리시큐, 게시 화면·제보 확보 후 단독 보도
- 2026년 10월 17일
. 데일리시큐 기사 업데이트(사칭·사기 계정 의심 평가)
- 2026년 10월 18일
. 판매글 조회수 2만691회, 댓글 0개(캡처 기준)
- 진행 중
. 데이터 진위·실제 침해 여부 확인 필요, 정부 공식 입장 미발표
□ 개인정보 유출 관련 홈페이지 안내
PwsForums 판매글 주요 내용(번역·요약)
※ 2026년 10월 18일 기준 국방부·국군방첩사령부·병무청의 공식 입장이나 공지는 확인되지 않았습니다.
제목 : 1 Terabyte - Ministry Of Defense of the Republic Of Korea(국군방첩사령부)
게시 : ShinyHunters / 2026년 10월 16일 16:35 / 판매 게시판(Seller Place)
계정 정보 : 가입 2026년 10월, 게시글 26개, 스레드 18개, 평판 645
"PwsForums 커뮤니티 여러분 안녕하세요. 나는 샤이니헌터스의 진짜 창립자 Aegis다."
"샤이니헌터스가 돌아왔다. 지난 몇 달간 우리 조직원 약 7명이 구금됐다."
"오늘 우리는 대한민국 국방부(국군방첩사령부)에 대한 2026년 해킹을 발표한다. 이해할 수 있도록 모든 것을 설명하겠다."
국군방첩사령부 설명(게시자)
군 방첩(군 대상 간첩 위협 탐지·대응), 기밀정보 보호, 군 보안 수사, 외국 정보기관 침투 방지를 담당하는 조직이라고 설명
탈취 주장 데이터(Compromised Data)
Organization code, Organization name, Detailed organization name, Parent organization code, Internal confidential data document
증거(Proof)
'Group Management' 화면 캡처, 엑셀 파일 2개(Management_Data_20261016.xlsx, 관리_Organizational_Data_20261016.xlsx – 포럼 포인트 8점으로 열람)
데이터에 포함됐다는 조직(게시자 설명)
- 국방부 : 국방부본부(코드 0000000), 상위 조직 코드 70
- 군 사령부·부대 : 국군화생방방호사령부, 국군방첩사령부, 정보통신대
- 병무청 : 서울·부산·대구경북·광주전남·대전충남·강원 지방병무청, 강원영동병무지청
- 부서 : 정보관리과, 동원훈련과, 동원관리과, 고객지원과, 운영지원과, 병역관리과
- 코드 예시 : 병무청 1300000, 서울지방병무청 1300031, 정보관리과 1300043
판매가 : 30만 달러(XMR·BTC), 연락은 이메일·Session 메신저
□ 다크웹 유출 사이트 게시글(ShinyHunters)
□ 대응내역
- (데일리시큐) 게시 화면과 제보 내용 확보, 진위 검증 필요성 보도
- (국방부·국군방첩사령부·병무청) 공식 입장·조치 미공개
※ 실제 침해 여부, 샘플 엑셀의 실제 내용·출처, 증거 화면이 어떤 서비스의 관리 화면인지, 관계기관 조사 착수 여부, 개인정보 포함 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 증거 화면의 화면 구성·그룹번호 체계를 확인해 어떤 서비스(내부 시스템인지, 외부 메신저·회의 서비스인지)인지 신속 판별
- 기관이 쓰는 외부 협업·메신저 서비스에 기관명을 사칭한 그룹·계정이 무단 생성됐는지 점검
- 샘플 데이터의 조직 코드를 공개 행정표준기관코드와 대조해 공개 정보인지 내부 자료인지 확인
- 국방·병무 연계 기관과 위탁 시스템까지 포함한 외부 공격표면(ASM) 점검
2. 관리적 조치
- 다크웹·해킹 포럼 모니터링으로 판매글의 진위와 추가 게시 여부를 지속 확인
- 진위가 확인되기 전이라도 사실관계를 빠르게 공개해 불필요한 불안과 2차 사칭을 차단
- 유명 해킹그룹을 사칭한 허위 판매글이 늘고 있는 만큼, 기관명 노출만으로 단정하지 말고 샘플 검증 절차를 표준화
- 국민·장병 피해 예방 : 국방부·병무청을 사칭해 개인정보 확인을 요구하는 문자·메일의 링크를 누르지 않고, 공식 대표번호로 재확인
□ 관련기사(출처)
감사합니다.
'보안 컴플라이언스 > (개인)정보보호 주요 정책 동향' 카테고리의 다른 글
| [부천시 원종1동 행정복지센터] 주민등록 사실조사 자료 잘못 배부로 주민 1만7164명 개인정보 유출_2026년 09월 (0) | 2026.09.19 |
|---|---|
| [한국인터넷진흥원(KISA)] 기업 맞춤형 사이버 위협 알림 서비스 시범운영 개시_2026년 08월 (1) | 2026.08.08 |
| [금융위원회] 보이스피싱 의심 금융·통신·수사정보 「ASAP」 통해 공유 개시_2026년 08월 (0) | 2026.08.04 |
| [국정원·경찰청·KISA·금융보안원] 국가배후 해킹조직의 해킹메일·워터링홀 공격 주의 합동 권고_2026년 07월 (0) | 2026.08.01 |
| “개인정보 유출하면 매출 10% 과징금”… 2026년 달라지는 개인정보보호법 핵심 정리 - 개인정보보호위원회 (0) | 2026.03.14 |


