고정 헤더 영역

상세 컨텐츠
본문 제목
[마이리얼트립] 외부 비정상 접근으로 회원정보 유출…성명·연락처·생년월일·암호화 비밀번호, 일부 여권번호·만료일까지_2026년 10월
본문
여행 플랫폼 마이리얼트립에서 2026년 10월 25일경 외부의 권한 없는 자가 비정상적으로 접근해 회원 개인정보가 유출됐다. 유출 항목은 성명·이메일·휴대전화번호·생년월일·성별·암호화된 비밀번호이고, 일부 회원은 고유식별정보인 여권번호와 여권 만료일까지 유출됐다. 회사는 10월 28일 대표이사 명의로 사과문을 내고 유출 여부 조회 서비스를 열었다. 유출 인원은 공개하지 않았다.
□ 개요
마이리얼트립은 2026년 10월 28일 ‘[중요] 개인정보 유출 사실 안내 및 사과의 말씀’을 공지하고, 10월 25일경 외부의 권한 없는 자의 비정상적인 접근으로 회원 개인정보가 유출된 사실을 확인했다고 밝혔다.
유출된 개인정보는 성명, 이메일, 휴대전화번호, 생년월일, 성별, 암호화된 비밀번호, 여권번호, 여권 만료일이다. 여권번호와 만료일은 일부 회원의 정보만 유출됐고, 신용카드 등 결제수단 정보와 예약·구매 내역은 유출 항목에 포함되지 않았다. 유출 항목은 회원마다 다르며 ‘개인정보 유출 여부 조회’에서 본인 해당 항목을 확인할 수 있다. 비밀번호는 복원할 수 없는 방식(단방향 암호화)으로 저장돼 있었지만, 회사는 안전을 위해 비밀번호를 바꾸라고 권고했다.
회사는 유출을 확인한 즉시 비정상적인 접근을 차단하고 관련 시스템을 점검·보완했으며, 탐지·차단 체계를 강화해 모니터링하고 있다. 법령이 정한 절차에 따라 관계기관에 신고했다고 밝혔지만 기관명은 공개하지 않았다. 언론은 여권번호가 주민등록번호와 같은 고유식별정보라 명의도용이나 금융 범죄에 악용될 수 있다고 지적했다(보안뉴스). 유출 인원, 침입 경로, 공격 수법은 공개되지 않았다. 10월에는 놀유니버스, 호텔스토리 등 여행·숙박 플랫폼의 유출사고도 잇따랐다.
□ 사고내용 요약
1. 회사명 : (주)마이리얼트립(MyRealTrip)
2. 사고유형
- 외부의 권한 없는 자의 비정상적인 접근(해킹)에 따른 회원 개인정보 유출
- 침입 경로와 공격 수법은 미공개
3. 유출규모
- 미공개(회원별 유출 항목 상이, 여권정보는 일부 회원만 해당)
4. 유출항목
- 성명, 이메일, 휴대전화번호, 생년월일, 성별
- 암호화된 비밀번호(복원 불가 방식)
- 여권번호, 여권 만료일(일부 회원)
※ 결제수단 정보(신용카드 등)와 예약·구매 내역은 유출되지 않음(회사 설명)
5. 특이사항
- 고유식별정보인 여권번호가 유출됨. 개인정보보호법상 고유식별정보는 암호화 의무가 있어, 여권번호가 어떤 형태(암호화 여부)로 유출됐는지가 향후 쟁점이 될 수 있음(추정). 공지에는 비밀번호만 ‘암호화’로 표기됨
- 여권번호, 만료일, 이름, 생년월일이 함께 유출돼 해외여행·항공권·비자 관련 사칭 피싱과 명의도용 위험이 큼
- 사고 확인(10월 25일)부터 공지(10월 28일)까지 3일 걸림. 언론 보도는 10월 29일부터 나옴
- 비밀번호는 복원 불가 방식으로 저장됐지만, 다른 서비스와 비밀번호를 같이 쓰는 이용자는 크리덴셜 스터핑 피해에 대비해 함께 바꿔야 함
- 10월 여행·숙박 업계 유출 연쇄 : 놀유니버스(예약 상품·금액 포함), 호텔스토리(숙소 계정 탈취), 마이리얼트립(여권번호). 서로 연관됐는지는 확인되지 않음
□ 사고대응 타임라인
- 2026년 10월 25일(일)경
. 외부의 권한 없는 자의 비정상적인 접근으로 개인정보 유출 확인
. 비정상 접근 차단, 관련 시스템 점검·보완, 탐지·차단 체계 강화
. 관계기관 신고(기관명·일시 미공개)
- 2026년 10월 28일(수)
. ‘[중요] 개인정보 유출 사실 안내 및 사과의 말씀’ 공지(대표이사 이동건 명의), 유출 여부 조회 서비스 오픈
- 2026년 10월 29일(목)
. 데일리시큐, 서울경제TV, 서울신문, 보안뉴스, 지디넷코리아 등 국내외 언론 보도
- 진행 중
. 사고 경위와 원인 조사, 관계기관 조사 협조, 추가 확인 사항 후속 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
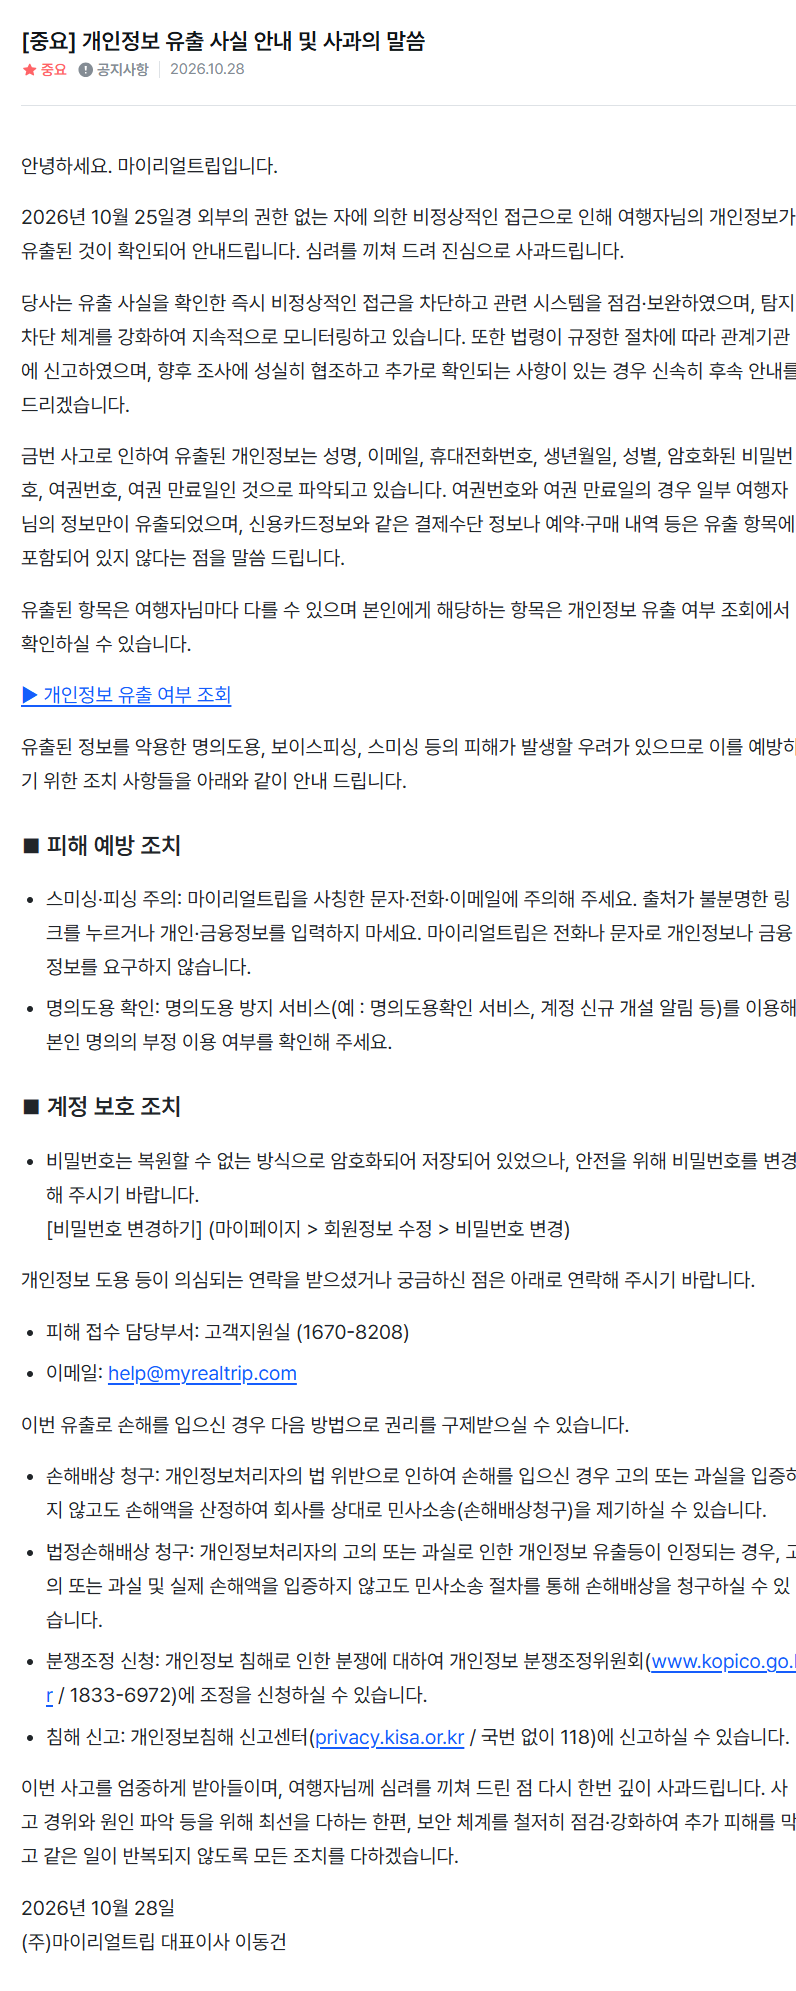
[중요] 개인정보 유출 사실 안내 및 사과의 말씀
공지사항 / 2026.10.28
안녕하세요. 마이리얼트립입니다.
2026년 10월 25일경 외부의 권한 없는 자에 의한 비정상적인 접근으로 인해 여행자님의 개인정보가 유출된 것이 확인되어 안내드립니다. 심려를 끼쳐 드려 진심으로 사과드립니다.
당사는 유출 사실을 확인한 즉시 비정상적인 접근을 차단하고 관련 시스템을 점검·보완하였으며, 탐지·차단 체계를 강화하여 지속적으로 모니터링하고 있습니다. 또한 법령이 규정한 절차에 따라 관계기관에 신고하였으며, 향후 조사에 성실히 협조하고 추가로 확인되는 사항이 있는 경우 신속히 후속 안내를 드리겠습니다.
금번 사고로 인하여 유출된 개인정보는 성명, 이메일, 휴대전화번호, 생년월일, 성별, 암호화된 비밀번호, 여권번호, 여권 만료일인 것으로 파악되고 있습니다. 여권번호와 여권 만료일의 경우 일부 여행자님의 정보만이 유출되었으며, 신용카드정보와 같은 결제수단 정보나 예약·구매 내역 등은 유출 항목에 포함되어 있지 않다는 점을 말씀 드립니다.
유출된 항목은 여행자님마다 다를 수 있으며 본인에게 해당하는 항목은 개인정보 유출 여부 조회에서 확인하실 수 있습니다.
▶ 개인정보 유출 여부 조회
유출된 정보를 악용한 명의도용, 보이스피싱, 스미싱 등의 피해가 발생할 우려가 있으므로 이를 예방하기 위한 조치 사항들을 아래와 같이 안내 드립니다.
◼︎ 피해 예방 조치
· 스미싱·피싱 주의: 마이리얼트립을 사칭한 문자·전화·이메일에 주의해 주세요. 출처가 불분명한 링크를 누르거나 개인·금융정보를 입력하지 마세요. 마이리얼트립은 전화나 문자로 개인정보나 금융 정보를 요구하지 않습니다.
· 명의도용 확인: 명의도용 방지 서비스(예 : 명의도용확인 서비스, 계정 신규 개설 알림 등)를 이용해 본인 명의의 부정 이용 여부를 확인해 주세요.
◼︎ 계정 보호 조치
· 비밀번호는 복원할 수 없는 방식으로 암호화되어 저장되어 있었으나, 안전을 위해 비밀번호를 변경해 주시기 바랍니다.
[비밀번호 변경하기] (마이페이지 > 회원정보 수정 > 비밀번호 변경)
개인정보 도용 등이 의심되는 연락을 받으셨거나 궁금하신 점은 아래로 연락해 주시기 바랍니다.
- 피해 접수 담당부서: 고객지원실 (1670-8208)
- 이메일: help@myrealtrip.com
이번 유출로 손해를 입으신 경우 다음 방법으로 권리를 구제받으실 수 있습니다.
- 손해배상 청구: 개인정보처리자의 법 위반으로 인하여 손해를 입으신 경우 고의 또는 과실을 입증하지 않고도 손해액을 산정하여 회사를 상대로 민사소송(손해배상청구)을 제기하실 수 있습니다.
- 법정손해배상 청구: 개인정보처리자의 고의 또는 과실로 인한 개인정보 유출등이 인정되는 경우, 고의 또는 과실 및 실제 손해액을 입증하지 않고도 민사소송 절차를 통해 손해배상을 청구하실 수 있습니다.
- 분쟁조정 신청: 개인정보 침해로 인한 분쟁에 대하여 개인정보 분쟁조정위원회(www.kopico.go.kr / 1833-6972)에 조정을 신청하실 수 있습니다.
- 침해 신고: 개인정보침해 신고센터(privacy.kisa.or.kr / 국번 없이 118)에 신고하실 수 있습니다.
이번 사고를 엄중하게 받아들이며, 여행자님께 심려를 끼쳐 드린 점 다시 한번 깊이 사과드립니다. 사고 경위와 원인 파악 등을 위해 최선을 다하는 한편, 보안 체계를 철저히 점검·강화하여 추가 피해를 막고 같은 일이 반복되지 않도록 모든 조치를 다하겠습니다.
2026년 10월 28일
(주)마이리얼트립 대표이사 이동건
□ 대응내역
- (마이리얼트립) 비정상 접근 즉시 차단, 관련 시스템 점검·보완, 탐지·차단 체계 강화와 지속 모니터링
- (마이리얼트립) 법령에 따른 관계기관 신고와 조사 협조
- (마이리얼트립) 홈페이지 공지, 개인정보 유출 여부 조회 서비스 제공, 비밀번호 변경 권고
- (마이리얼트립) 피해 접수 창구 운영(고객지원실 1670-8208, help@myrealtrip.com)
※ 유출 인원, 침입 경로·수법, 신고 기관명, 여권번호 암호화 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 여권번호 등 고유식별정보는 법정 암호화 기준에 맞춰 저장하고, 복호화 권한을 최소화하며 별도 보관
- 출국 이후 등 쓸 일이 끝난 여권정보는 자동 파기(보관 기간 최소화)
- 회원 DB와 API의 대량 조회·비정상 쿼리 탐지, 객체 단위 권한 검증과 호출 빈도 제한
- 회원 로그인에 2단계 인증 제공, 크리덴셜 스터핑 탐지·차단
- 관리자·개발 계정의 다중인증(MFA)과 접근 IP 제한, 개인정보 처리시스템 접속기록 점검
2. 관리적 조치
- 유출 인원과 경로를 확정해 투명하게 후속 공지
- 여권정보가 유출된 회원 대상 맞춤 안내(사칭 피싱 주의, 필요 시 여권 재발급 관련 안내)
- 제휴 여행사·항공·숙박 연동 구간의 개인정보 전송 범위와 보안 점검
- 정기 외부 모의해킹과 개인정보 영향평가 수준의 점검 체계 마련
□ 관련기사(출처)
- [중요] 개인정보 유출 사실 안내 및 사과의 말씀 - 마이리얼트립
- 마이리얼트립 해킹으로 개인정보 유출…여권번호·암호화된 비밀번호까지 노출 - 데일리시큐
- 마이리얼트립, 유출사고…‘고유식별정보’ 여권번호도 유출 - 보안뉴스
- 마이리얼트립, 개인정보 유출…전화번호·여권정보도 포함 - 지디넷코리아
- 여권번호·만료일까지 털렸다…마이리얼트립 개인정보 유출 - 서울신문
- 마이리얼트립, 고객 개인정보 유출…이름·연락처·여권번호 등 포함 - 서울경제TV
- 여권번호까지 털렸다…마이리얼트립, 개인정보 유출 - 파이낸셜뉴스
- Myrealtrip Reports Data Breach Exposing Passport Numbers - Seoul Economic Daily
- MyRealTrip Suffers Personal Information Leak, Including Passport Numbers - SBS
감사합니다.


