고정 헤더 영역

상세 컨텐츠
본문
마론 컨트리클럽의 클럽 전산시스템에 외부의 비정상적인 접근이 발생해, 일부 회원의 성명·연락처 등 기본정보가 노출된 정황이 확인됐다. 클럽은 2026년 7월 27일 대표이사 명의로 사과 공지를 올리고 접근 경로를 전면 차단했다. 같은 해 가평 골프장(약 10만 명), 천룡CC(약 9만 명) 등 골프장 회원정보 유출이 잇따른 가운데 발생한 사고다.
□ 개요
마론 컨트리클럽은 2026년 7월 27일 홈페이지에 ‘개인정보 유출 사고 안내’를 올렸다. 최근 클럽 전산시스템에 외부의 비정상적인 접근이 있어 일부 회원의 기본정보가 노출된 정황을 확인했다는 내용이다.
노출된 항목은 성명, 연락처 등 일부 기본정보로, 클럽은 이번 건으로 직접적이고 중대한 피해가 생길 가능성은 매우 낮다고 판단했다. 상황을 인지한 뒤 해당 접근 경로를 전면 차단하고 추가 보안 강화 조치를 하고 있으며, 현재까지 회원의 직접적인 피해 사례는 확인되지 않았다. 회원들에게는 발신자가 불분명한 문자의 인터넷 주소(URL)를 누르지 말고 삭제하라고 당부했다.
공지에는 사고 발생일과 인지일, 노출 인원, 정확한 항목(‘성명, 연락처 등’), 침입 경로, 관계기관 신고 여부가 나오지 않는다. 2026년에는 4월 경기 가평의 한 골프장에서 고객 약 10만 명의 정보가 유출됐고(북한 해킹조직 연루 가능성 보도), 7월 말 천룡CC에서도 회원 약 9만 명의 정보가 유출되는 등 골프장 회원 DB를 노린 사고가 이어졌다. 마론CC 사고와 이들 사고가 연관됐는지는 확인되지 않았다.
□ 사고내용 요약
1. 회사명 : 마론 컨트리클럽(골프장)
2. 사고유형
- 클럽 전산시스템에 대한 외부의 비정상적인 접근에 따른 회원 기본정보 노출
- 침입 경로와 수법은 미공개
3. 유출규모
- 미공개(‘일부 회원’)
4. 유출항목
- 성명, 연락처 등 일부 기본정보(전체 항목 미공개)
5. 특이사항
- 공지에 노출 항목이 ‘성명, 연락처 등’으로만 적혀 있어 정보주체가 유출 범위를 정확히 알기 어려움. 사고 일시, 인원, 신고 여부도 공지에 없음
- ‘중대한 피해 가능성은 매우 낮다’고 밝혔지만, 골프장 회원은 고소득·자영업자 비중이 높아 이름과 연락처만으로도 투자 리딩방·부킹 사칭 스미싱의 표적이 될 수 있음(추정)
- 2026년 골프장 연쇄 유출 : 가평 골프장(4월, 약 10만 명, 북한 해킹조직 연루 가능성 보도), 천룡CC(7월, 약 9만 명, 해커 금품 요구), 솔모로CC 등. 골프장 예약·회원관리 시스템이 반복해서 표적이 됨
- 골프장 업계는 같은 예약·회원관리 솔루션을 쓰는 경우가 많아 공통 솔루션 취약점이 원인일 가능성도 배제할 수 없음(추정, 미확인)
□ 사고대응 타임라인
- 2026년 04월 (참고)
. 경기 가평 골프장 고객 약 10만 명 정보 유출 보도(마론CC와 별개)
- 시점 미상(2026년 7월 이전)
. 클럽 전산시스템에 외부의 비정상적인 접근, 일부 회원 기본정보 노출 정황 확인
. 해당 접근 경로 전면 차단, 추가 보안 강화 조치
- 2026년 07월 27일(월) 12:58
. ‘개인정보 유출 사고 안내’ 공지(대표이사 명의)
- 2026년 07월 30일(목) (참고)
. 천룡CC 회원 개인정보 유출 사과 보도(마론CC와 별개)
- 진행 중
. 내부 데이터 보안과 관리 체계 재정비
□ 개인정보 유출 관련 홈페이지 안내
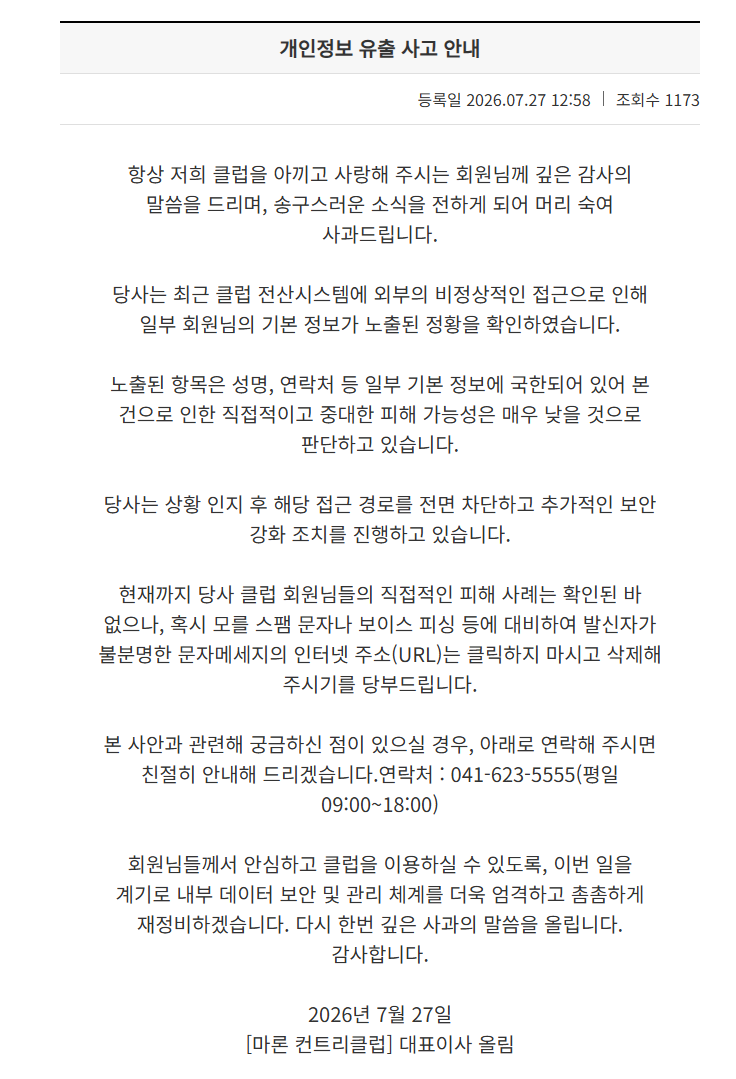
개인정보 유출 사고 안내
등록일 2026.07.27 12:58
항상 저희 클럽을 아끼고 사랑해 주시는 회원님께 깊은 감사의 말씀을 드리며, 송구스러운 소식을 전하게 되어 머리 숙여 사과드립니다.
당사는 최근 클럽 전산시스템에 외부의 비정상적인 접근으로 인해 일부 회원님의 기본 정보가 노출된 정황을 확인하였습니다.
노출된 항목은 성명, 연락처 등 일부 기본 정보에 국한되어 있어 본 건으로 인한 직접적이고 중대한 피해 가능성은 매우 낮을 것으로 판단하고 있습니다.
당사는 상황 인지 후 해당 접근 경로를 전면 차단하고 추가적인 보안 강화 조치를 진행하고 있습니다.
현재까지 당사 클럽 회원님들의 직접적인 피해 사례는 확인된 바 없으나, 혹시 모를 스팸 문자나 보이스 피싱 등에 대비하여 발신자가 불분명한 문자메세지의 인터넷 주소(URL)는 클릭하지 마시고 삭제해 주시기를 당부드립니다.
본 사안과 관련해 궁금하신 점이 있으실 경우, 아래로 연락해 주시면 친절히 안내해 드리겠습니다.
연락처 : 041-623-5555(평일 09:00~18:00)
회원님들께서 안심하고 클럽을 이용하실 수 있도록, 이번 일을 계기로 내부 데이터 보안 및 관리 체계를 더욱 엄격하고 촘촘하게 재정비하겠습니다. 다시 한번 깊은 사과의 말씀을 올립니다.
감사합니다.
2026년 7월 27일
[마론 컨트리클럽] 대표이사 올림
□ 대응내역
- (마론 컨트리클럽) 비정상 접근 경로 전면 차단, 추가 보안 강화 조치
- (마론 컨트리클럽) 홈페이지 사과 공지, 스팸 문자·보이스피싱 주의 안내, 문의 창구 운영(041-623-5555)
- (마론 컨트리클럽) 내부 데이터 보안과 관리 체계 재정비 방침
※ 사고 발생·인지 일시, 노출 인원, 정확한 항목, 침입 경로, 개인정보보호위원회·KISA 신고 여부, 개별 통지 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 예약·회원관리 시스템(웹·관리자 페이지) 외부 노출 점검, 관리자 MFA와 접근 IP 제한
- 회원 DB 접근통제, 대량 조회·내보내기 탐지, 접속기록 보관과 정기 점검
- 연락처 등 주요 개인정보 암호화와 화면 마스킹
- 솔루션 공급사와 함께 취약점 점검과 보안 패치 적용
2. 관리적 조치
- 유출 항목과 인원을 구체적으로 확정해 정보주체에게 개별 통지(개인정보 보호법상 통지 항목 충족)
- 1천 명 이상 유출 등 신고 요건에 해당하면 개인정보보호위원회·KISA에 신고
- 회원 대상 부킹·회원권·투자 사칭 스미싱 주의 안내
- 골프장 업계의 공통 위협 정보 공유와 위탁 운영 솔루션 보안 관리 강화
□ 관련기사(출처)
감사합니다.


