고정 헤더 영역

상세 컨텐츠
본문 제목
[위드유] 임직원 인사정보 백업(더존 Argos2.0 EDM) 서버 외부 불법 접근 여파…임직원 이름·전화번호·계좌 등 유출 가능성 고지_2026년 10월
본문
대형 통신사 관계사 위드유는 2026년 10월 28일 오전 10시 50분경 더존비즈온으로부터 통지를 받았다. 임직원 인사정보 백업에 이용하던 더존 Argos2.0 EDM 백업서비스 서버에 외부 불법 접근이 있어 정보가 유출됐을 가능성이 있다는 내용이다. 위드유는 개인정보 보호법이 정한 72시간 고지 의무에 따라 임직원 이름·전화번호·계좌 등의 유출 가능성을 홈페이지 팝업으로 알렸다. 백업 데이터는 암호화돼 있었고, 현재까지 유출된 정황은 없다.
□ 개요
위드유는 홈페이지 팝업으로 ‘유출 관련 안내’를 게시했다. 임직원 인사정보처리시스템인 더존비즈온 ERP의 백업서비스에서 개인정보 유출 가능성이 제기돼, 개인정보 보호법 제34조 제2항에 따라 인지 후 72시간 안에 유출 가능성을 알린다는 내용이다.
위드유는 임직원 정보를 백업하려고 더존 Argos2.0 EDM 백업서비스를 이용하고 있으며, 백업서버 운영은 더존비즈온에 위탁하고 있다. 회사는 10월 28일 10시 50분경 더존비즈온으로부터 외부의 불법적인 접근으로 백업서버에 저장된 정보가 유출됐을 수 있다는 통지를 받았다. 유출이 일어난 정확한 날짜는 조사 중이다. 유출 가능성이 있는 정보는 회사가 백업서버에 보관하던 임직원의 이름, 전화번호, 계좌 등이다. 백업서버 데이터는 모두 암호화돼 있었고, 암호화 키가 유출된 정황은 발견되지 않았다.
더존비즈온은 사고를 인지한 뒤 피해 서버를 강제 종료하고 해외 IP 접근을 차단했으며, 한국인터넷진흥원(KISA)에 바로 신고하고 추가 보안 조치를 하고 있다. 위드유는 현재까지 실제 유출 여부와 대상자가 확인되지 않았고 유출 정황도 없다고 밝혔다. 다만 피해를 예방하려고 가능성을 먼저 알린다고 설명했다. 데일리시큐는 이번 사고가 위드유 자체 인사시스템이 아닌 외부 백업서버에서 일어났으며, 통신사 고객정보 유출을 뜻하지는 않는다고 전했다.
□ 사고내용 요약
1. 회사명 : 위드유(대형 통신사 관계사, 수탁사 : ㈜더존비즈온)
2. 사고유형
- 임직원 인사정보 백업서비스(더존 Argos2.0 EDM) 서버에 외부 불법 접근, 저장 정보 유출 가능성(공급망·위탁형)
- 위드유 자체 인사시스템 침해는 아님
3. 유출규모
- 미확정(실제 유출 여부와 대상자 조사 중)
4. 유출항목(유출 가능성)
- 임직원의 이름, 전화번호, 계좌 등
※ 백업서버 데이터는 모두 암호화 상태였고, 암호화 키 유출 정황은 발견되지 않음
※ 통신사 고객정보와는 무관(데일리시큐)
5. 특이사항
- 다른 고객사 공지의 ‘APO 백업서비스’와 달리 ‘더존 Argos2.0 EDM 백업서비스’로 표기함. 같은 백업 인프라의 다른 상품명일 가능성(추정)
- 통보 시각이 10월 28일 오전 10시 50분으로, 재원푸드(22:25)·참존오토모티브(22:26)보다 약 12시간 빠름. 더존비즈온이 고객사별로 순차 통보했을 가능성(추정)
- 공지에 개인정보 보호법상 ‘인지 시점부터 72시간 내 고지’ 의무를 명시함
- 대상이 임직원 계좌 등 인사정보라, 회사·금융기관을 사칭한 급여 계좌 변경 요청이나 보이스피싱에 유의해야 함
- 더존비즈온 고객사 공지 확산 : 천안충무병원(영서의료재단), 창비·창비교육, KLPGA, 재원푸드, 참존오토모티브, 국립박물관단지 등
□ 사고대응 타임라인
- 시점 미상
. 더존비즈온 백업서버에 외부 불법 접근(발생 일자 조사 중)
- 2026년 10월 25일(일) (참고)
. 더존비즈온, APO 백업서버 해킹 공지(서버 강제 종료, 해외 IP 차단, KISA 신고)
- 2026년 10월 28일(수) 10:50경
. 위드유, 더존비즈온으로부터 백업서버 정보 유출 가능성 통지 받음
- 2026년 10월 28일~31일
. 홈페이지 팝업으로 임직원 대상 유출 가능성 고지(72시간 내 고지, 게시일 미확인)
. 데일리시큐 보도(10월 31일)
- 진행 중
. 실제 유출 여부와 대상자 확인, 확인되는 대로 추가 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
유출 관련 안내(홈페이지 팝업)
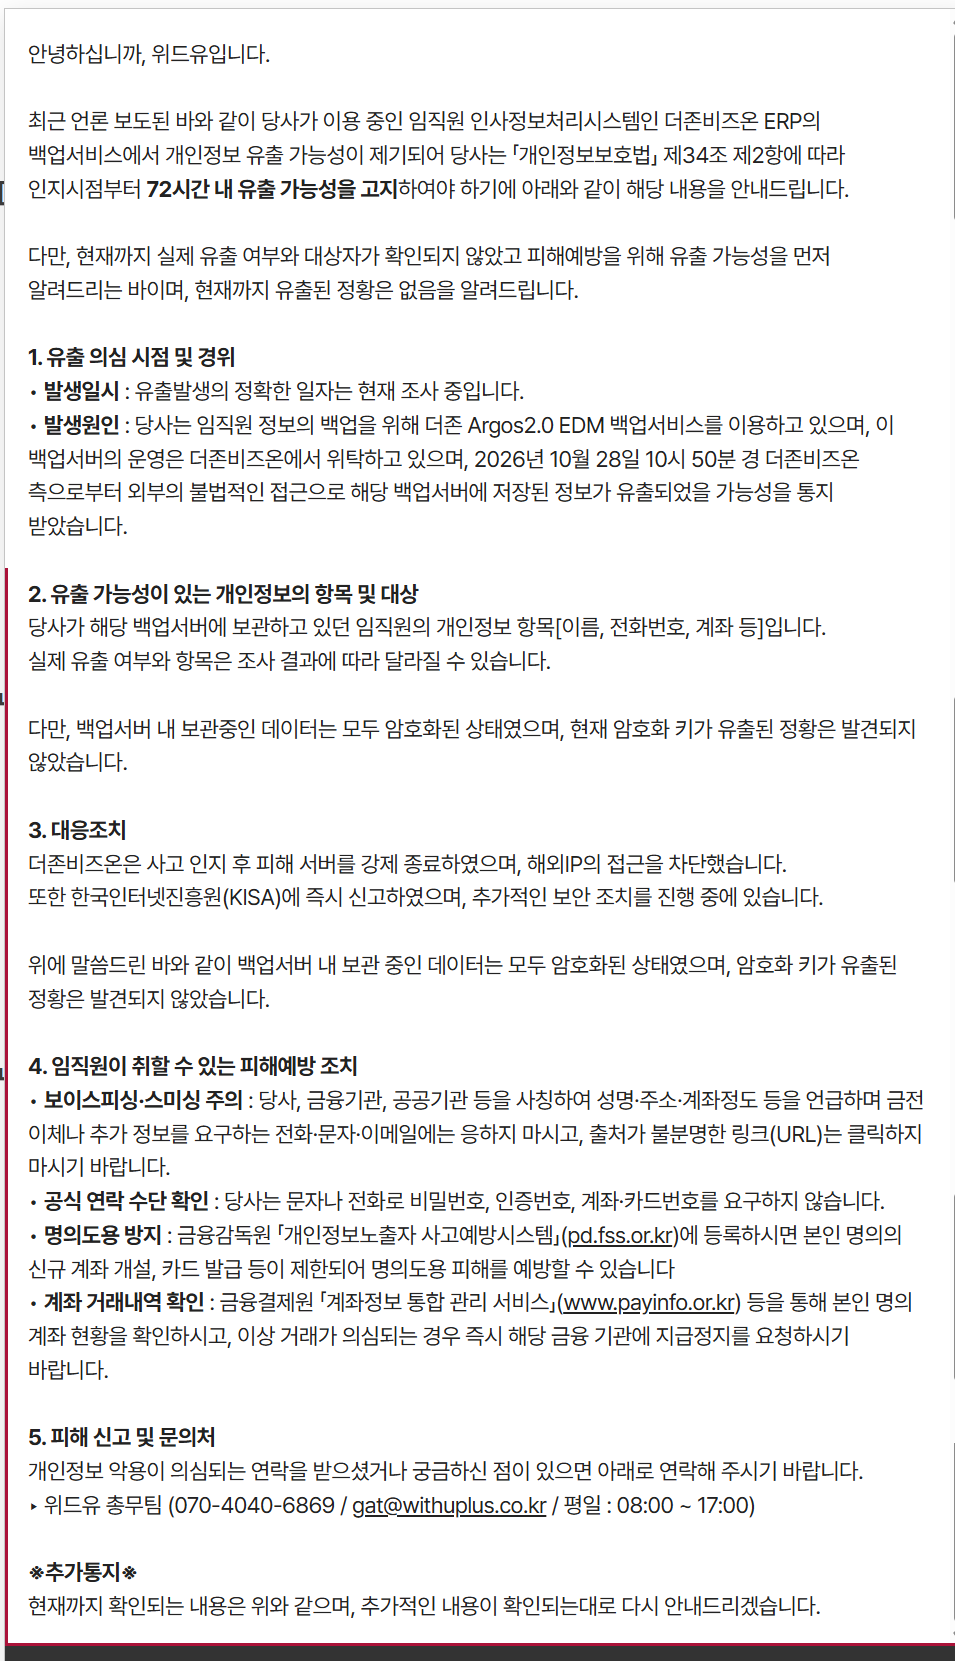
안녕하십니까, 위드유입니다.
최근 언론 보도된 바와 같이 당사가 이용 중인 임직원 인사정보처리시스템인 더존비즈온 ERP의 백업서비스에서 개인정보 유출 가능성이 제기되어 당사는 「개인정보보호법」 제34조 제2항에 따라 인지시점부터 72시간 내 유출 가능성을 고지하여야 하기에 아래와 같이 해당 내용을 안내드립니다.
다만, 현재까지 실제 유출 여부와 대상자가 확인되지 않았고 피해예방을 위해 유출 가능성을 먼저 알려드리는 바이며, 현재까지 유출된 정황은 없음을 알려드립니다.
1. 유출 의심 시점 및 경위
· 발생일시 : 유출발생의 정확한 일자는 현재 조사 중입니다.
· 발생원인 : 당사는 임직원 정보의 백업을 위해 더존 Argos2.0 EDM 백업서비스를 이용하고 있으며, 이 백업서버의 운영은 더존비즈온에서 위탁하고 있으며, 2026년 10월 28일 10시 50분 경 더존비즈온 측으로부터 외부의 불법적인 접근으로 해당 백업서버에 저장된 정보가 유출되었을 가능성을 통지 받았습니다.
2. 유출 가능성이 있는 개인정보의 항목 및 대상
당사가 해당 백업서버에 보관하고 있던 임직원의 개인정보 항목[이름, 전화번호, 계좌 등]입니다.
실제 유출 여부와 항목은 조사 결과에 따라 달라질 수 있습니다.
다만, 백업서버 내 보관중인 데이터는 모두 암호화된 상태였으며, 현재 암호화 키가 유출된 정황은 발견되지 않았습니다.
3. 대응조치
더존비즈온은 사고 인지 후 피해 서버를 강제 종료하였으며, 해외IP의 접근을 차단했습니다.
또한 한국인터넷진흥원(KISA)에 즉시 신고하였으며, 추가적인 보안 조치를 진행 중에 있습니다.
위에 말씀드린 바와 같이 백업서버 내 보관 중인 데이터는 모두 암호화된 상태였으며, 암호화 키가 유출된 정황은 발견되지 않았습니다.
4. 임직원이 취할 수 있는 피해예방 조치
· 보이스피싱·스미싱 주의 : 당사, 금융기관, 공공기관 등을 사칭하여 성명·주소·계좌정도 등을 언급하며 금전 이체나 추가 정보를 요구하는 전화·문자·이메일에는 응하지 마시고, 출처가 불분명한 링크(URL)는 클릭하지 마시기 바랍니다.
· 공식 연락 수단 확인 : 당사는 문자나 전화로 비밀번호, 인증번호, 계좌·카드번호를 요구하지 않습니다.
· 명의도용 방지 : 금융감독원 「개인정보노출자 사고예방시스템」(pd.fss.or.kr)에 등록하시면 본인 명의의 신규 계좌 개설, 카드 발급 등이 제한되어 명의도용 피해를 예방할 수 있습니다
· 계좌 거래내역 확인 : 금융결제원 「계좌정보 통합 관리 서비스」(www.payinfo.or.kr) 등을 통해 본인 명의 계좌 현황을 확인하시고, 이상 거래가 의심되는 경우 즉시 해당 금융 기관에 지급정지를 요청하시기 바랍니다.
5. 피해 신고 및 문의처
개인정보 악용이 의심되는 연락을 받으셨거나 궁금하신 점이 있으면 아래로 연락해 주시기 바랍니다.
· 위드유 총무팀 (070-4040-6869 / gat@withuplus.co.kr / 평일 : 08:00 ~ 17:00)
※추가통지※
현재까지 확인되는 내용은 위와 같으며, 추가적인 내용이 확인되는대로 다시 안내드리겠습니다.
□ 대응내역
- (더존비즈온, 수탁사) 피해 서버 강제 종료, 해외 IP 접근 차단, KISA 즉시 신고, 추가 보안 조치, 고객사 통지(10월 28일 10:50경 위드유 수신)
- (위드유) 임직원 대상 유출 가능성 고지(개인정보 보호법 제34조 제2항, 72시간 내)
- (위드유) 보이스피싱·스미싱 주의, 명의도용 방지·계좌 확인 서비스 안내
- (위드유) 피해 신고 창구 운영(총무팀 070-4040-6869, gat@withuplus.co.kr)
※ 실제 유출 여부·대상 인원, 개인정보보호위원회 신고 여부, 고지 게시일은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 인사정보 백업 데이터를 고객사 자체 키로 암호화(클라이언트 측 암호화)
- 백업 대상 인사정보에서 계좌번호 등 민감 항목 최소화와 별도 암호화
- (공급사) 백업 솔루션 취약점 패치, 백업서버 외부 노출 최소화와 해외 IP 기본 차단
2. 관리적 조치
- 급여 계좌 변경은 사내 시스템에서 본인 인증 후에만 처리하고, 전화·메일 요청은 콜백 확인
- 위탁 계약에 보안 요구사항, 사고 통지 기한, 조사 결과 공유 조항 명시
- 유출이 확정되면 임직원 개별 통지와 관계기관 신고
- 그룹(관계사) 차원의 더존비즈온 이용 현황 전수 점검
□ 관련기사(출처)
- 유출 관련 안내(팝업) - 위드유
- 대형 통신사 관계사 위드유도 더존비즈온 해킹 여파로 임직원 개인정보 유출 가능성 - 데일리시큐
- 더존비즈온, APO 백업서버 해킹 공지…암호화 데이터 외부 반출 정황 - 데일리시큐
감사합니다.


