고정 헤더 영역

상세 컨텐츠
본문 제목
[경일대학교] 교직원 전자문서시스템 해킹 추정 침입…해커 “108GB 탈취” 주장, 텔레그램에 메일·DB 파일 공개_2026년 11월
본문
경일대학교의 교직원 전용 전자문서시스템에 2026년 11월 12일 20시경 해커로 추정되는 침입이 발생했다. 같은 날 해킹 포럼에는 “108GB kiu.ac.kr data sharing”이라는 글이 올라왔고, 텔레그램 채널에는 메일·설정·DB 압축파일(약 1GB)이 공개됐다. 대학은 피해 확산을 막으려고 주요 정보서비스의 외부 접속을 통제했다.
□ 개요
경일대학교는 홈페이지 팝업으로 ‘중요 안내’를 게시했다. 2026년 11월 12일 20시경 교직원 전용 전자문서시스템에 해커로 추정되는 침입이 발생했다는 내용이다.
해당 시스템은 대학 행정의 편의를 위해 개발돼 교직원만 쓰는 시스템이다. 대학은 다른 시스템으로 피해가 번질 우려가 있어 주요 정보서비스의 외부 접속을 통제하고 있으며, 조치 기간에는 모든 정보시스템 접속이 원활하지 않을 수 있다고 안내했다. 구성원에게는 보이스피싱 등 범죄에 노출되지 않도록 비밀번호를 바꿔 달라고 당부했다. 접속 통제 대상 서비스 목록, 정상화 시점, 수사기관·관계 기관 신고 여부는 공지되지 않았다.
같은 11월 12일, RaidForums 이름을 쓰는 해킹 포럼에 ‘KimJEN’ 계정이 “108GB kiu.ac.kr data sharing”이라는 글을 올렸다. 글에는 전자문서시스템 주소와 함께, 자료를 텔레그램 채널에서 무료로 공개하겠다는 내용이 담겼다. 텔레그램 채널 ‘No KR No FUN’에는 kiu_ac_kr_mail.zip(984.5MB), kiu_ac_kr_config.zip(1.2MB), db.zip(17MB) 등 압축파일 3개가 올라왔다. 세 파일을 합치면 약 1GB로, 주장한 108GB와는 차이가 크다. 이 채널은 김정은 사진을 프로필로 쓰고 있으며, 10월 26일 ‘곧 공개하겠다’는 취지의 메시지를 올렸다. 다만 운영자의 신원과 북한 연계 여부는 확인되지 않았다. 실제 반출 규모, 개인정보 유출 여부, 공개 파일이 대학 원본 자료와 같은지, 최초 침입 경로와 다른 시스템 피해 여부도 확인되지 않았다. 공개된 파일명으로 볼 때 교직원 메일과 시스템 설정·DB 정보가 노출됐을 가능성이 있으며, 설정 파일에 계정 정보가 들어 있다면 추가 침투에 악용될 우려가 있다(추정).
□ 사고내용 요약
1. 기관명 : 경일대학교
2. 사고유형
- 해킹 : 교직원 전용 전자문서시스템 침입(해커 추정)
- 데이터 공개 : 해킹 포럼 게시, 텔레그램 채널에 압축파일 공개
3. 유출규모
- 해커 주장 108GB / 실제 공개 파일 약 1GB(아래 표 참고)
4. 유출항목
- 공개 파일명 기준 : 메일(kiu_ac_kr_mail), 설정 정보(kiu_ac_kr_config), DB(db)
※ 실제 내용과 개인정보 포함 여부는 미확인
5. 특이사항
- 침입 당일 해커가 해킹 포럼·텔레그램에 공개
- 주장 규모(108GB)와 공개 파일(약 1GB) 간 큰 차이
- 채널이 김정은 사진을 프로필로 사용(운영자 신원·북한 연계 여부 미확인)
- 피해 확산 우려로 대학 주요 정보서비스 외부 접속 통제
- 설정 파일 공개로 추가 침투 악용 우려(추정)
| 구분 | 내용 |
| 해커 주장 | 108GB kiu.ac.kr 데이터 확보, 텔레그램 무료 공개 예고 |
| 실제 공개 파일 | kiu_ac_kr_mail.zip(984.5MB), kiu_ac_kr_config.zip(1.2MB), db.zip(17MB), 합계 약 1GB |
※ 108GB 산정 근거, 추가 파일 배포 여부, 대학 원본 자료와의 일치 여부는 미확인
□ 사고대응 타임라인
- 2026년 10월 26일(월)
. (참고) 텔레그램 채널 ‘No KR No FUN’에 ‘곧 공개’ 취지 메시지
- 2026년 11월 12일(목)
. 해킹 포럼에 “108GB kiu.ac.kr data sharing” 게시, 텔레그램에 압축파일 3개 공개
. 20시경 교직원 전자문서시스템 해커 추정 침입 발생
. 대학, 주요 정보서비스 외부 접속 통제, 홈페이지 팝업 안내
- 2026년 11월 13일(금)
. 사고 사실 보도
- 진행 중
. 시스템 정상화, 피해 범위 확인
□ 홈페이지 안내
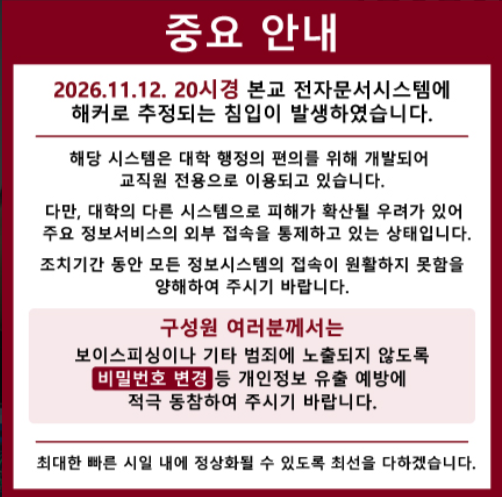
중요 안내
2026.11.12. 20시경 본교 전자문서시스템에 해커로 추정되는 침입이 발생하였습니다.
해당 시스템은 대학 행정의 편의를 위해 개발되어 교직원 전용으로 이용되고 있습니다.
다만, 대학의 다른 시스템으로 피해가 확산될 우려가 있어 주요 정보서비스의 외부 접속을 통제하고 있는 상태입니다.
조치기간 동안 모든 정보시스템의 접속이 원활하지 못함을 양해하여 주시기 바랍니다.
구성원 여러분께서는
보이스피싱이나 기타 범죄에 노출되지 않도록 비밀번호 변경 등 개인정보 유출 예방에 적극 동참하여 주시기 바랍니다.
최대한 빠른 시일 내에 정상화될 수 있도록 최선을 다하겠습니다.
□ 대응내역
- (경일대학교) 주요 정보서비스 외부 접속 통제, 홈페이지 팝업 안내, 구성원 비밀번호 변경 당부
※ 침입 경로, 접속 통제 대상, 정상화 시점, 개인정보 유출 여부, 교육부·KISA·수사기관 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 교직원 전용 시스템 외부 접속 차단(VPN 경유)과 MFA 적용
- 설정 파일 내 DB·메일 계정 정보 즉시 교체, 웹셸·백도어 전수 점검
- 자체 개발 행정 시스템 소스코드 보안 점검과 웹 방화벽 적용
2. 관리적 조치
- 공개 파일 분석으로 유출 대상 특정, 개인정보 포함 시 72시간 내 신고·통지
- 다크웹·텔레그램 유출 채널 모니터링으로 추가 공개 여부 확인
- 교직원·학생 대상 대학 사칭 피싱 메일 주의 안내
□ 관련기사(출처)
감사합니다.


