고정 헤더 영역

상세 컨텐츠
본문
전문인력 매칭·생활서비스 연결 플랫폼 모두의잡스(modoojobs.co.kr)의 메인 홈페이지가 2026년 11월 15일 해커그룹 ‘The Null Society’에 의해 변조(디페이스)된 채 노출됐다. 변조 화면에는 ‘CaptainSmok3r W4s Here!’라는 문구와 텔레그램 채널 링크가 올라왔다. 이 채널은 해킹한 웹사이트의 웹쉘과 소스코드를 판매하는 곳이다. 개인정보 유출 여부는 아직 확인되지 않았다.
□ 개요
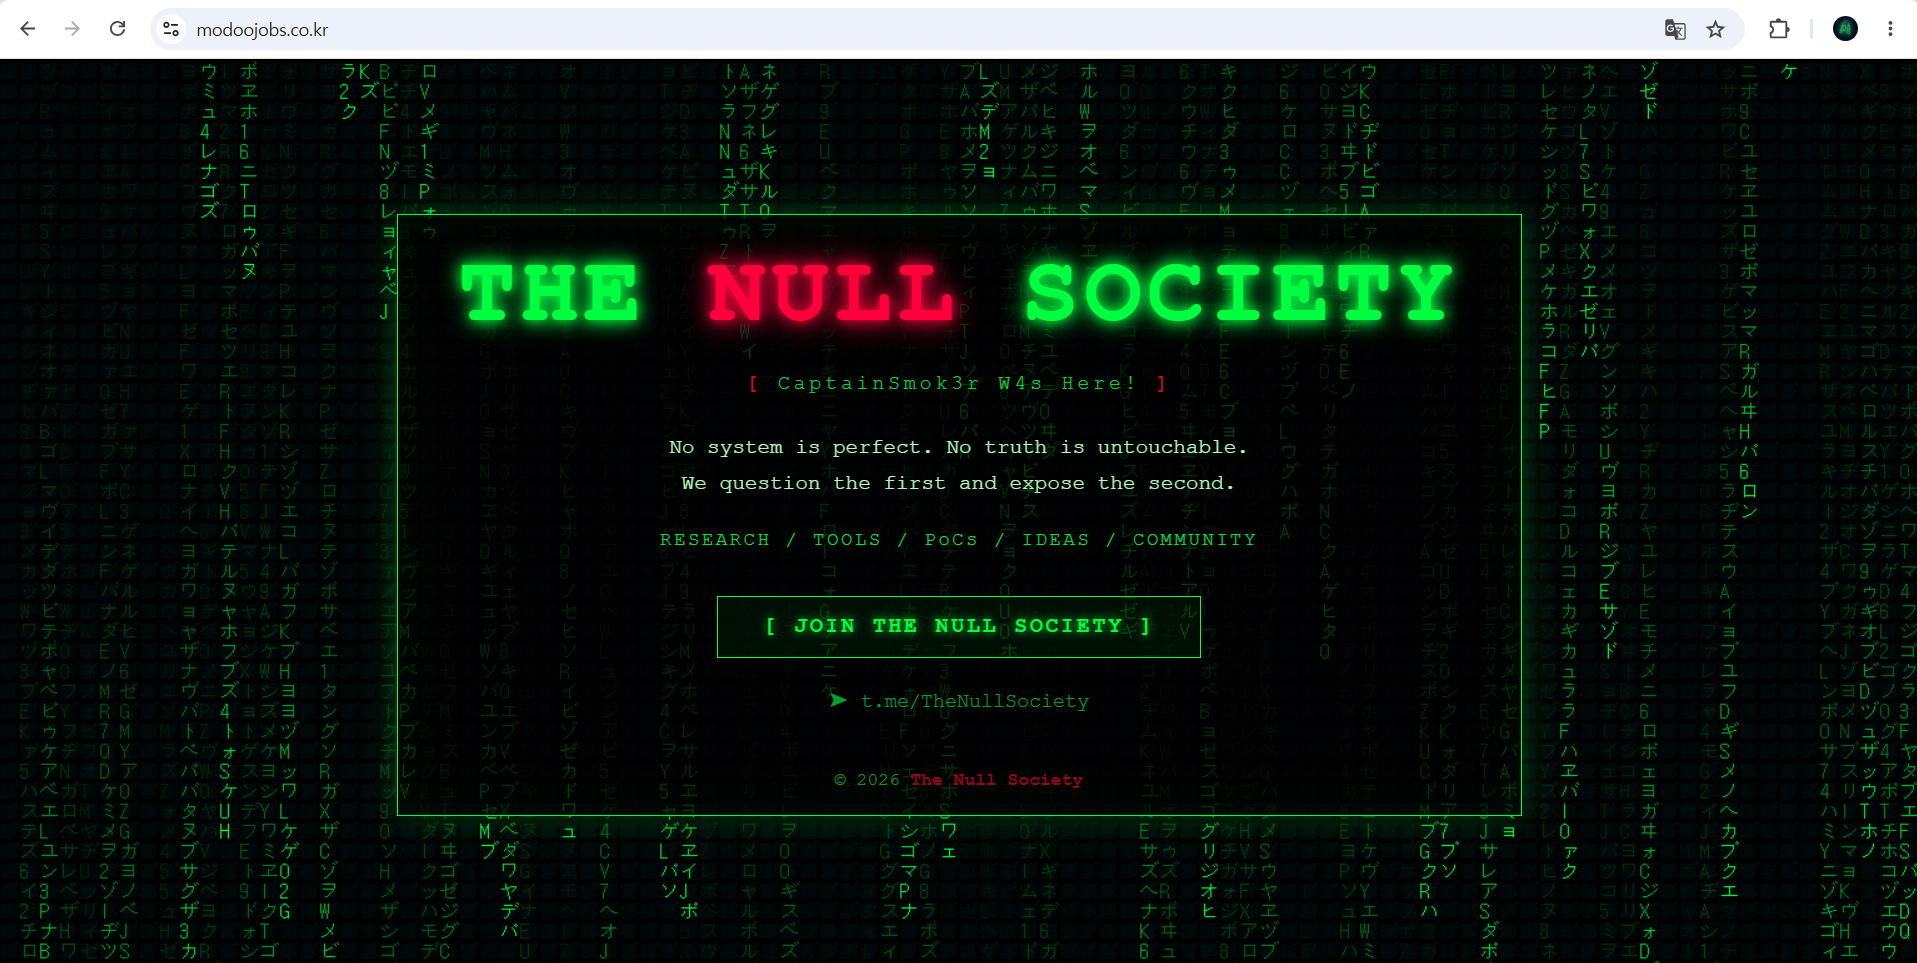
2026년 11월 15일 모두의잡스 메인 도메인(modoojobs.co.kr)에 접속하면 해커그룹 ‘The Null Society’의 변조 화면이 나타났다. 페이지 제목은 ‘Hacked By The Null Society’로 바뀌어 있었다.
모두의잡스는 공사·이사 인력 매칭, 입주청소, 에어컨 청소·수리, 가사도우미 등 생활서비스를 연결하는 플랫폼이다. 변조 화면은 매트릭스 스타일의 초록 문자 배경이다. 그 위에 ‘[ CaptainSmok3r W4s Here! ]’, ‘No system is perfect. No truth is untouchable.’라는 문구와 ‘JOIN THE NULL SOCIETY’ 버튼, 텔레그램 채널(t.me/TheNullSociety) 링크가 표시됐다.
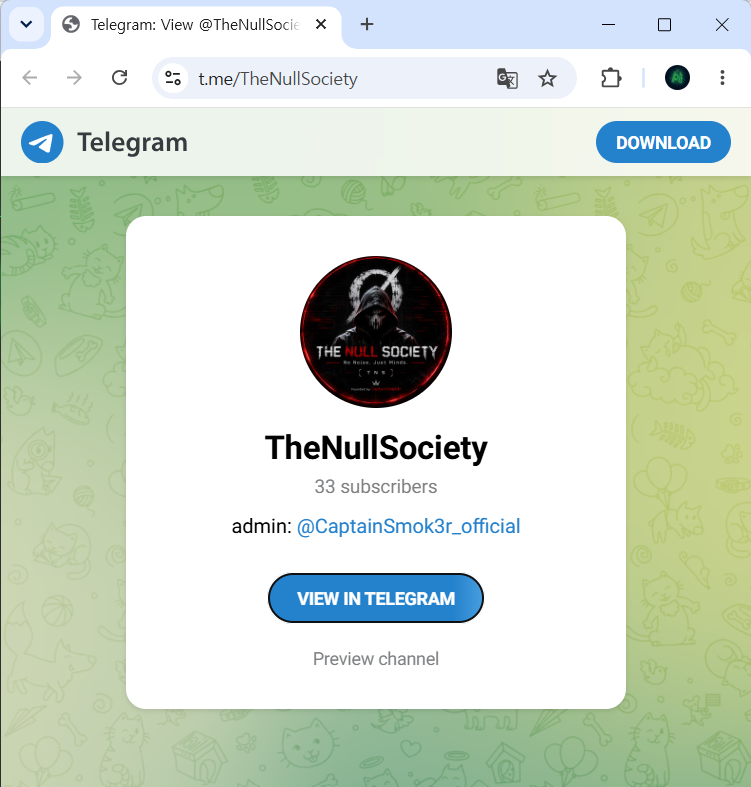
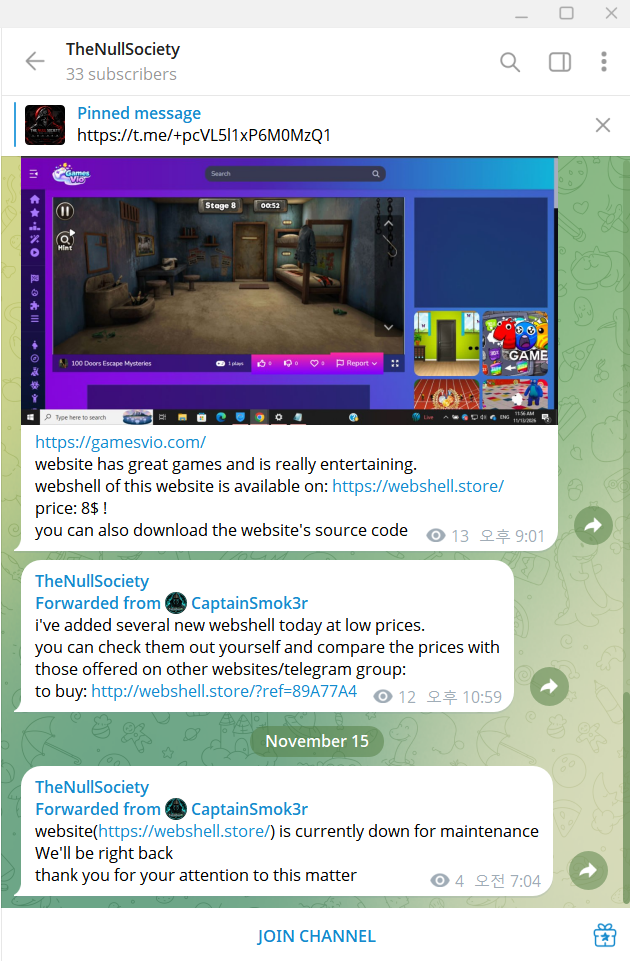
연결된 텔레그램 채널 ‘TheNullSociety’는 구독자 33명의 소규모 채널로, 관리자는 @CaptainSmok3r_official이다. 채널에는 해외 게임 사이트의 웹쉘을 8달러에 팔고 소스코드도 내려받을 수 있다는 홍보 글이 올라와 있다. ‘오늘 여러 개의 새 웹쉘을 싼 가격에 추가했다’며 웹쉘 판매 사이트(webshell.store)로 유도하는 글도 있다. 11월 15일 오전 7시 4분에는 판매 사이트가 ‘점검 중’이라는 공지가 올라왔다. 웹쉘은 웹서버에 몰래 심어 외부에서 명령을 실행하거나 파일에 접근할 수 있게 하는 해킹용 스크립트다.
침투 시점, 침투 경로, 고객 정보를 저장한 시스템까지 접근이 있었는지는 확인되지 않았다. 온라인 신청과 작업 조회 메뉴가 영향을 받았을 가능성도 있다. 운영사의 사고 공지나 복구 안내는 확인되지 않는다. 해외 여러 웹사이트에서도 같은 제목(‘Hacked By The Null Society’)의 변조 페이지가 검색돼, 국가를 가리지 않고 취약한 사이트를 대량으로 노리는 그룹으로 보인다(추정). 해커가 웹쉘 판매자라는 점에서, 이번 변조는 침투 능력을 과시하는 홍보 수단일 수 있다. 모두의잡스 서버의 웹쉘이 판매 목록에 올라가 다른 공격자에게 넘어갈 위험도 있다(추정).
□ 사고내용 요약
1. 회사명 : 모두의잡스(modoojobs.co.kr)
2. 사고유형
- 홈페이지 변조(디페이스) : 메인 페이지를 해커그룹 홍보 화면으로 교체
※ 침투 경로·웹쉘 설치 여부 미확인
3. 유출규모
- 미확인(개인정보 유출 여부 확인 필요)
4. 유출항목
- 미확인
※ 온라인 서비스 신청 과정에서 수집되는 이름·연락처·주소 등이 저장돼 있을 수 있음(추정)
5. 특이사항
- 해커그룹 : The Null Society, 닉네임 CaptainSmok3r(텔레그램 관리자 @CaptainSmok3r_official)
- 텔레그램 채널에서 해킹 사이트의 웹쉘(8달러)과 소스코드 판매 홍보
- 웹쉘 판매 사이트(webshell.store)는 11/15 ‘점검 중’ 공지
- 해외 다수 사이트에서 같은 제목의 변조 페이지 검색(추정)
- 운영사 사고 공지·복구 안내 없음
- 중소벤처기업부 ‘모두의 창업’과는 무관한 별개 서비스
□ 사고대응 타임라인
- 2026년 11월 15일 이전
. The Null Society 텔레그램 채널에서 해외 사이트 웹쉘·소스코드 판매 홍보
- 2026년 11월 15일(일)
. 07시 04분, 텔레그램 채널에 웹쉘 판매 사이트 ‘점검 중’ 공지
. 모두의잡스 메인 홈페이지 변조 화면 노출 확인(‘Hacked By The Null Society’)
. 사고 사실 보도
- 진행 중
. 운영사 공지·복구 여부, 개인정보 유출 여부 미확인
□ 변조 화면 및 해커 텔레그램 채널
< 변조된 홈페이지 화면 (modoojobs.co.kr) >
THE NULL SOCIETY
[ CaptainSmok3r W4s Here! ]
No system is perfect. No truth is untouchable.
We question the first and expose the second.
RESEARCH / TOOLS / PoCs / IDEAS / COMMUNITY
[ JOIN THE NULL SOCIETY ]
➤ t.me/TheNullSociety
© 2026 The Null Society
< 텔레그램 채널 (t.me/TheNullSociety) >
· 채널명 : TheNullSociety / 구독자 33명 / admin : @CaptainSmok3r_official
· 게시물 1 : 해외 게임 사이트 소개 후 “webshell of this website is available on: https://webshell.store/ price: 8$ ! you can also download the website’s source code”
· 게시물 2 (CaptainSmok3r 전달) : “i’ve added several new webshell today at low prices. you can check them out yourself and compare the prices with those offered on other websites/telegram group”
· 게시물 3 (11/15 07:04, CaptainSmok3r 전달) : “website(https://webshell.store/) is currently down for maintenance. We’ll be right back”
※ 운영사(모두의잡스)의 사고 공지는 확인되지 않음
□ 홈페이지 딥페이스 화면
□ 대응내역
- (모두의잡스) 사고 공지·복구 안내 확인되지 않음
※ 침투 시점·경로, 웹쉘 설치 여부, 개인정보 유출 여부, KISA·개인정보위 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 웹서버 전체 웹쉘 탐지 점검(웹 루트 신규·변경 파일, 업로드 디렉터리 스크립트 실행 여부)
- 파일 업로드 확장자·MIME 검증, 업로드 경로 실행 권한 제거
- CMS·플러그인·웹 프레임워크 최신 패치, 관리자 페이지 IP 제한과 다중 인증
- 웹 방화벽(WAF) 적용, 홈페이지 위변조 탐지 모니터링
- 웹서버와 고객 DB 사이 접근 통제, DB 접근 로그 분석으로 유출 여부 확인
2. 관리적 조치
- KISA 침해사고 신고, 유출이 확인되면 정보주체 통지와 개인정보위 신고
- 변조 복구 전 침투 경로 분석과 서버 재구축(웹쉘 잔존 시 재침투 우려)
- 웹쉘·소스코드 판매 채널 모니터링으로 자사 자산 거래 여부 확인
- 외부 웹 서비스 정기 취약점 점검
□ 관련기사(출처)
감사합니다.


