고정 헤더 영역

상세 컨텐츠
본문
북한 해킹조직 '김수키' 소행 의심…디지털 서명 유출 후 악성코드에 악용
□ 개요
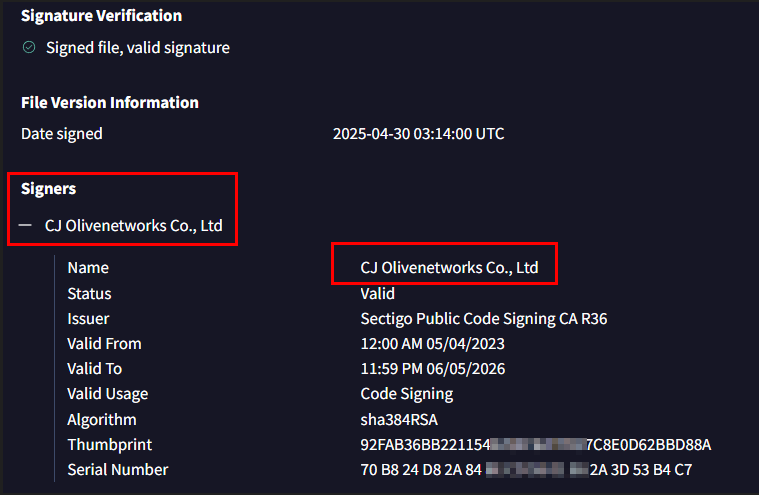
2025년 5월 7일, CJ그룹 IT 계열사인 CJ올리브네트웍스가 소프트웨어 인증서 해킹 피해를 입은 사실이 보안업계를 통해 확인되었다. 유출된 인증서는 소프트웨어 개발·배포 용도로 사용되는 디지털 서명으로, 해당 인증서가 북한 해킹조직 **'김수키(Kimsuky)'**에 의해 탈취되어 악성코드에 악용된 정황이 발견되었으며, 현재 해당 인증서는 즉시 폐기되었으며, 고객 개인정보 유출은 없는 것으로 확인 됨.
□ 사고내용 요약
1. 회사명 : CJ올리브네트웍스
2. 사고유형 : 소프트웨어 서명용 인증서 해킹 및 악성코드 악용
3. 사고특징
- 탈취된 인증서가 악성 실행파일(EXE)에 서명되어 배포됨
- 북한 해킹조직 '김수키'가 해킹 주체로 지목됨
- 유출된 인증서는 고객 정보와 무관한 소프트웨어 서명 전용
4. 공격 대상 확산 정황
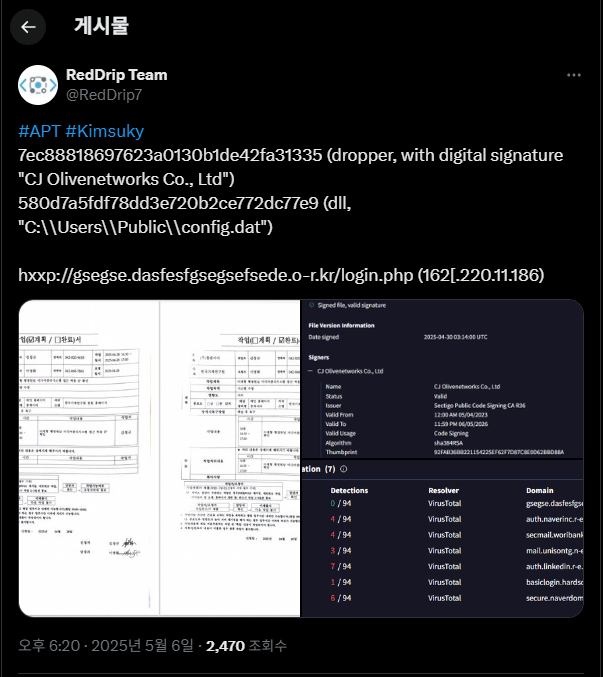
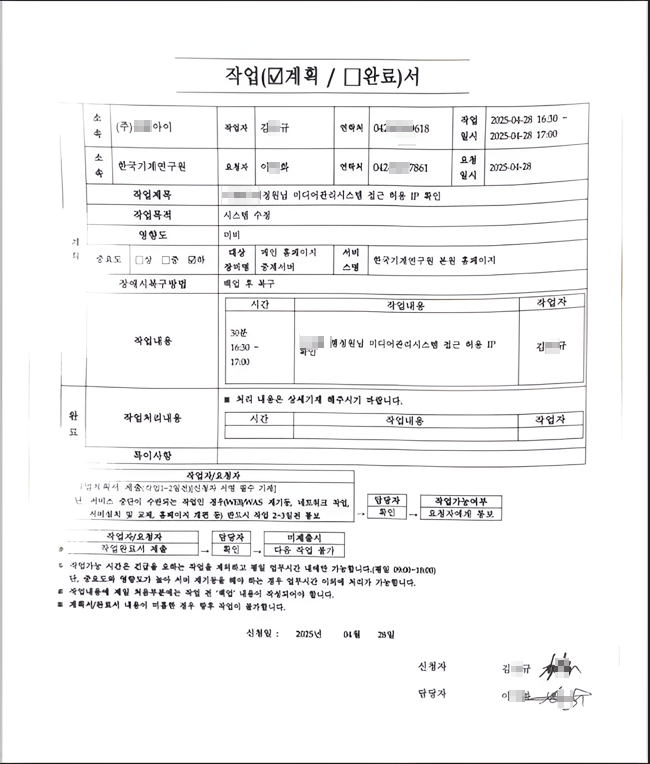
- 탈취된 인증서를 활용해 한국기계연구원을 타깃으로 한 공격 시도 정황 존재 (中 보안사 'RedDrip Team' 분석)
5. 기타 사항
- CJ올리브네트웍스는 CJ대한통운, CJ ENM 등 주요 계열사의 IT 인프라를 담당하는 핵심 계열사
□ 해킹대응 타임라인
- 2025년 5월 6일 23:59 : 한국인터넷진흥원(KISA), 인증서 악용 정황을 CJ 측에 통지
- 2025년 5월 7일 10:58 : CJ올리브네트웍스, 해당 인증서 즉시 폐기
- 2025년 5월 7일 15:30 : KISA에 해킹 피해 사실 정식 신고
- 2025년 5월 7일 : 악성코드 분석을 통해 북한발 공격 정황 공개됨 ('김수키' 추정)
- 2025년 5월 현재 : 유출 경로 및 잠재적 2차 피해 여부에 대한 내부 조사 진행 중
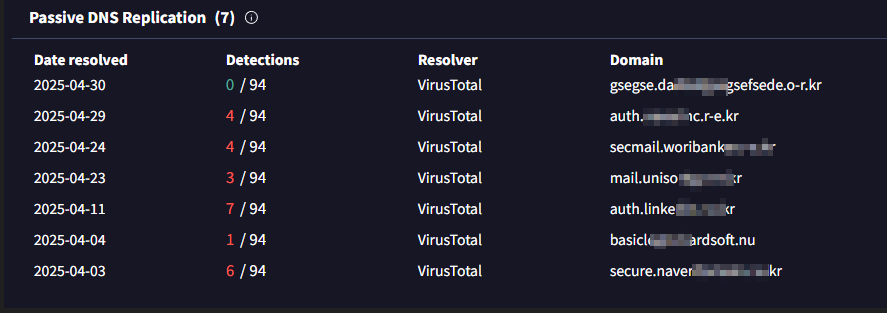
□ 인증서 해킹 및 유출 정황 증적(중국 보안 기업 레드드립팀(RedDrip Team) 엑스(X, 舊 트위터)
□ 대응방안
- 유출된 소프트웨어 인증서 즉시 폐기 및 무효화
- 유효 인증서 목록 점검 및 서명 관련 시스템 접근권한 전수 조사
- 코드사이닝 인증서 관리체계 강화 및 서명 기반 악성코드 탐지 체계 마련
□ 관련기사(출처)
- CJ올리브네트웍스 인증서도 털렸다…北해킹조직 의심 - 디지털타임즈
- SK 이어 CJ도…대기업 겨냥 사이버 보안 위협 커졌다 - 전자신문
- CJ올리브네트웍스 인증서도 털렸다…北해킹조직 의심 - 연합뉴스
- CJ올리브네트웍스 "해킹 인증서 '즉시 폐기'…고객 정보 유출 없어" - 아이뉴스24
- CJ그룹 IT 인프라 관리 'CJ올리브네트웍스' 해킹 의심 - YTN
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [모아저축은행] 전/현직 직원 고객정보 불법사금융 판매로 22만건 유출_2025년 05월 (3) | 2025.05.12 |
|---|---|
| [마스턴투자운용] 해킹 사고로 인한 개인정보 유출_2025년 05월 (0) | 2025.05.10 |
| SK텔레콤 해킹 백도어 BPFDoor 란 무엇인가? (0) | 2025.05.05 |
| [인투씨엔에스] 동물병원 SMS 발송 시스템 해킹에 의한 고객 휴대폰 번호 유출_2025년 05월 (2) | 2025.05.03 |
| [알바몬] 이력서 미리보기 기능 해킹으로 2만건 개인정보 유출_2025년 05월 (1) | 2025.05.02 |


