고정 헤더 영역

상세 컨텐츠
본문 제목
[레고랜드 코리아 리조트] 티켓팅 시스템 운영사 액세소(accesso) 보안 침해로 연간이용권 고객 개인정보 유출 가능성_2026년 11월
본문
레고랜드 코리아 리조트가 2026년 11월 14일(토) 입장객 예약 시스템 운영사 액세소(accesso)로부터 티켓팅 시스템 보안 침해 사고를 통보받았다. 인가받지 않은 외부 제3자가 티켓팅 시스템에 접속해 일부 연간이용권(시즌 패스) 고객의 성명·암호화된 생년월일·주소·이메일·전화번호·시즌 패스 바코드 번호를 조회했다. 같은 멀린 엔터테인먼트 계열인 SEA LIFE 부산 아쿠아리움도 같은 사고를 공지했다.
□ 개요
레고랜드 코리아 리조트는 2026년 11월 16일(월) 홈페이지 공지사항에 ‘고객 개인정보 유출 가능성 안내’를 게시했다. 11월 14일(토) 입장객 예약 시스템 운영사 액세소의 티켓팅 시스템에서 보안 침해 사고가 발생해 일부 고객의 개인정보가 외부로 유출됐다는 통보를 받았다는 내용이다.
공지에 따르면 인가받지 않은 외부 제3자가 액세소 티켓팅 시스템에 접속해 일부 연간이용권(시즌 패스) 고객정보를 조회했다. 조회된 것으로 파악된 항목은 성명, 생년월일(암호화), 주소, 이메일 주소, 전화번호, 연간이용권 바코드 번호다. 신용카드나 은행 계좌 정보가 노출됐다는 증거는 현재까지 없다. 정확한 유출 규모와 영향을 받은 고객 범위, 개인별 실제 유출 여부는 조사 중이다. 그래서 회사는 피해 가능성이 있는 모든 고객에게 공지로 먼저 안내했다.
액세소는 사고 인지 즉시 취약한 엔드포인트를 제거하고 관련 소스 주소를 차단했다. 시정 조치를 적용하고 보안 규칙을 강화했으며, 취약점 차단은 끝난 것으로 파악된다. 레고랜드 코리아는 액세소, 전문가, 서비스 제공업체와 함께 보호 조치를 진행하고 있다.
액세소(accesso Technology Group plc)는 런던증권거래소 상장사로, 테마파크·어트랙션용 티켓팅·가상대기열 솔루션을 만든다. 레고랜드와 SEA LIFE의 모회사인 멀린 엔터테인먼트와 글로벌 티켓팅 파트너십을 맺고 있다. 국내에서는 레고랜드 코리아와 SEA LIFE 부산 아쿠아리움이 같은 사고를 같은 문구로 공지했다. 두 시설과 SEA LIFE 코엑스 아쿠아리움을 묶은 복합 연간이용권도 판매되고 있다. 따라서 코엑스 아쿠아리움이나 해외 멀린 시설의 연간이용권 고객도 영향을 받았을 수 있다(추정). 다만 해당 시설의 공지는 확인되지 않았다. 유출된 시즌 패스 바코드 번호는 바코드를 재발급하지 않으면 부정 입장에 악용될 수 있다(추정). 액세소는 2026년 8월에도 ‘시스템 일부에 대한 일시적 무단 접근’을 공시했지만, 이번 사고와의 관련성은 확인되지 않았다.
□ 사고내용 요약
1. 회사명 : 레고랜드 코리아 리조트(티켓팅 시스템 운영사 : accesso)
2. 사고유형
- 수탁사(티켓팅 솔루션) 침해 : 액세소 티켓팅 시스템의 취약한 엔드포인트로 비인가 접근, 연간이용권 고객정보 조회
3. 유출규모
- 미확인(조사 중, 일부 연간이용권 고객)
4. 유출항목
- 성명, 생년월일(암호화), 주소, 이메일 주소, 전화번호, 연간이용권(시즌 패스) 바코드 번호
※ 신용카드·은행 계좌 정보 노출 증거는 없음
5. 특이사항
- 글로벌 티켓팅 솔루션 업체(액세소)를 통한 공급망 사고
- SEA LIFE 부산 아쿠아리움과 같은 사고·같은 공지(멀린 계열)
- 시즌 패스 바코드 번호 유출
- 개인별 유출 여부가 확인되지 않아 전체 고객에게 선제 공지
- 침해 발생 시점·규모 미공개
| 구분 | 레고랜드 코리아 리조트 | SEA LIFE 부산 아쿠아리움 |
| 통보일 | 11/14(토) | 11/14(토) |
| 공지일 | 11/16(월) | 미기재 |
| 유출 항목 | 성명, 생년월일(암호화), 주소, 이메일, 전화번호, 시즌 패스 바코드 | 동일 |
| 문의처 | privacy_notice@legoland.com | privacy_notice@busanaquarium.com |
※ SEA LIFE 코엑스 아쿠아리움의 공지는 확인되지 않음
□ 사고대응 타임라인
- 2026년 08월
. (참고) 액세소, 런던증권거래소에 ‘시스템 일부 일시적 무단 접근’ IT 보안사고 공시(이번 사고와의 관련성 미확인)
- 2026년 11월 14일(토)
. 액세소, 레고랜드 코리아·SEA LIFE 부산 아쿠아리움에 티켓팅 시스템 보안 침해 사고 통보
. 액세소, 취약 엔드포인트 제거, 소스 주소 차단, 보안 규칙 강화
- 2026년 11월 16일(월)
. 레고랜드 코리아, 홈페이지에 고객 개인정보 유출 가능성 안내 게시
- 2026년 11월 17일(화)
. 사고 사실 보도
- 진행 중
. 정확한 발생 시점·규모·영향 고객 범위 조사
□ 개인정보 유출 관련 홈페이지 안내
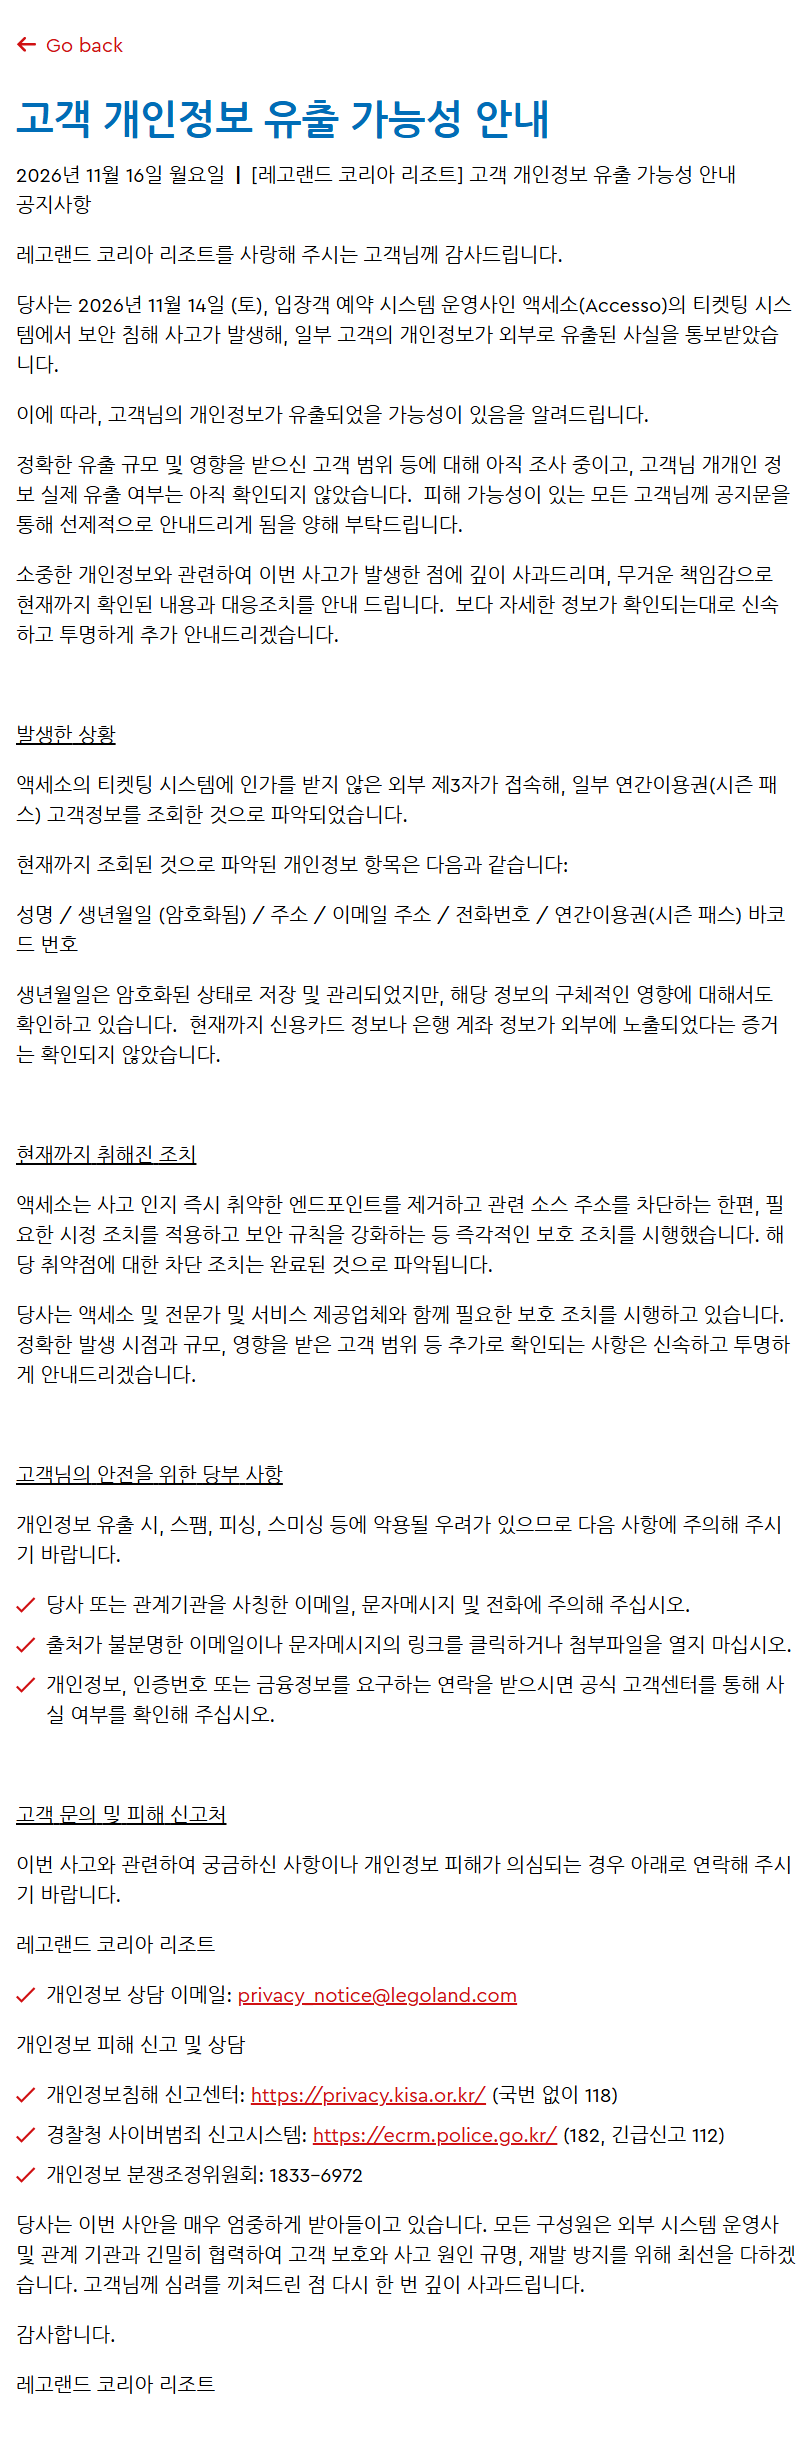
[레고랜드 코리아 리조트] 고객 개인정보 유출 가능성 안내
2026년 11월 16일 월요일 | 공지사항
레고랜드 코리아 리조트를 사랑해 주시는 고객님께 감사드립니다.
당사는 2026년 11월 14일 (토), 입장객 예약 시스템 운영사인 액세소(Accesso)의 티켓팅 시스템에서 보안 침해 사고가 발생해, 일부 고객의 개인정보가 외부로 유출된 사실을 통보받았습니다.
이에 따라, 고객님의 개인정보가 유출되었을 가능성이 있음을 알려드립니다.
정확한 유출 규모 및 영향을 받으신 고객 범위 등에 대해 아직 조사 중이고, 고객님 개개인 정보 실제 유출 여부는 아직 확인되지 않았습니다. 피해 가능성이 있는 모든 고객님께 공지문을 통해 선제적으로 안내드리게 됨을 양해 부탁드립니다.
소중한 개인정보와 관련하여 이번 사고가 발생한 점에 깊이 사과드리며, 무거운 책임감으로 현재까지 확인된 내용과 대응조치를 안내 드립니다. 보다 자세한 정보가 확인되는대로 신속하고 투명하게 추가 안내드리겠습니다.
발생한 상황
액세소의 티켓팅 시스템에 인가를 받지 않은 외부 제3자가 접속해, 일부 연간이용권(시즌 패스) 고객정보를 조회한 것으로 파악되었습니다.
현재까지 조회된 것으로 파악된 개인정보 항목은 다음과 같습니다:
성명 / 생년월일 (암호화됨) / 주소 / 이메일 주소 / 전화번호 / 연간이용권(시즌 패스) 바코드 번호
생년월일은 암호화된 상태로 저장 및 관리되었지만, 해당 정보의 구체적인 영향에 대해서도 확인하고 있습니다. 현재까지 신용카드 정보나 은행 계좌 정보가 외부에 노출되었다는 증거는 확인되지 않았습니다.
현재까지 취해진 조치
액세소는 사고 인지 즉시 취약한 엔드포인트를 제거하고 관련 소스 주소를 차단하는 한편, 필요한 시정 조치를 적용하고 보안 규칙을 강화하는 등 즉각적인 보호 조치를 시행했습니다. 해당 취약점에 대한 차단 조치는 완료된 것으로 파악됩니다.
당사는 액세소 및 전문가 및 서비스 제공업체와 함께 필요한 보호 조치를 시행하고 있습니다. 정확한 발생 시점과 규모, 영향을 받은 고객 범위 등 추가로 확인되는 사항은 신속하고 투명하게 안내드리겠습니다.
고객님의 안전을 위한 당부 사항
개인정보 유출 시, 스팸, 피싱, 스미싱 등에 악용될 우려가 있으므로 다음 사항에 주의해 주시기 바랍니다.
· 당사 또는 관계기관을 사칭한 이메일, 문자메시지 및 전화에 주의해 주십시오.
· 출처가 불분명한 이메일이나 문자메시지의 링크를 클릭하거나 첨부파일을 열지 마십시오.
· 개인정보, 인증번호 또는 금융정보를 요구하는 연락을 받으시면 공식 고객센터를 통해 사실 여부를 확인해 주십시오.
고객 문의 및 피해 신고처
이번 사고와 관련하여 궁금하신 사항이나 개인정보 피해가 의심되는 경우 아래로 연락해 주시기 바랍니다.
레고랜드 코리아 리조트
· 개인정보 상담 이메일: privacy_notice@legoland.com
개인정보 피해 신고 및 상담
· 개인정보침해 신고센터: https://privacy.kisa.or.kr/ (국번 없이 118)
· 경찰청 사이버범죄 신고시스템: https://ecrm.police.go.kr/ (182, 긴급신고 112)
· 개인정보 분쟁조정위원회: 1833-6972
당사는 이번 사안을 매우 엄중하게 받아들이고 있습니다. 모든 구성원은 외부 시스템 운영사 및 관계 기관과 긴밀히 협력하여 고객 보호와 사고 원인 규명, 재발 방지를 위해 최선을 다하겠습니다. 고객님께 심려를 끼쳐드린 점 다시 한 번 깊이 사과드립니다.
감사합니다.
레고랜드 코리아 리조트
□ 대응내역
- (액세소) 취약 엔드포인트 제거, 관련 소스 주소 차단, 시정 조치 적용, 보안 규칙 강화
- (레고랜드 코리아) 액세소·전문가·서비스 제공업체와 보호 조치 진행
- (레고랜드 코리아) 피해 가능 고객 전체 대상 선제 공지(11/16), 개인정보 상담 이메일 운영
※ 유출 규모, 발생 시점, KISA·개인정보위 신고 여부, 시즌 패스 바코드 재발급 여부, 다른 멀린 시설 영향은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 티켓팅 API 엔드포인트 인증·인가 전수 점검(IDOR, 인증 누락)
- 유출된 시즌 패스 바코드 무효화·재발급, 입장 시 본인 확인 강화
- 고객정보 대량 조회 탐지와 API 속도 제한(rate limit)
- 주소·전화번호 등 개인정보 암호화 범위 확대
2. 관리적 조치
- 해외 솔루션 수탁사에 대한 보안 점검과 국내법상 통지·신고 의무 계약 명시
- 같은 시스템을 쓰는 계열 시설(코엑스 아쿠아리움 등) 공동 점검과 통합 안내
- 유출 규모·대상 확정 후 개별 통지와 KISA·개인정보위 신고
- 연간이용권 갱신·이벤트 사칭 피싱 주의 안내
□ 관련기사(출처)
- [레고랜드 코리아 리조트] 고객 개인정보 유출 가능성 안내 - 레고랜드 코리아 리조트
- 레고랜드 연간회원 정보 털렸다…“발생 시점·피해 규모 확인 중” - 디지털데일리
- 레고랜드·씨라이프 부산 개인정보 유출 가능성... 입장객 예약 시스템 ‘액세소’ 해킹 - 보안뉴스
- 레고랜드 코리아 고객정보 유출…예약시스템 운영사 해킹으로 연간이용권 정보 노출 - 데일리시큐
- 레고랜드·씨라이프 부산 아쿠아리움 개인정보 유출…예약 시스템 업체 뚫렸다 - 민주신문
- Customer Personal Information Leak at Legoland… Even Annual Pass Barcodes Stolen - DataBreaches.net
감사합니다.


