고정 헤더 영역

상세 컨텐츠
본문
교육업체 KG에듀원이 운영하는 저축은행 교육관리 사이트가 외부 해킹 공격을 받아 저축은행 직원의 저축은행명·직위·성명 등 개인정보 일부가 유출됐다. 저축은행중앙회는 2026년 11월 18일(수) 홈페이지에 공지를 올렸다. 유출 정보를 악용해 저축은행 직원을 사칭하는 보이스피싱·스미싱이 일어날 수 있으니 고객들이 주의해 달라는 내용이다. 피해 저축은행 수와 유출 규모는 아직 확인되지 않았다.
□ 개요
저축은행중앙회는 2026년 11월 18일 홈페이지에 ‘저축은행 직원 개인정보유출 관련 고객님의 주의를 당부 드립니다’라는 공지를 게시했다. KG에듀원이 운영하는 저축은행 교육관리 사이트가 외부 해킹 공격을 받아 저축은행 직원의 개인정보 일부가 유출됐다는 내용이다.
유출 항목은 저축은행명, 직위, 성명 등이다. 해킹은 지난 주말(11월 14~15일) 사이에 일어났다. 피해 저축은행 수와 유출 규모는 아직 파악되지 않았다. 공지와 보도 어디에도 공격 방식, 정확한 침해 일시, 유출 인원, KG에듀원의 공식 입장, 관계기관 신고 여부는 나오지 않는다.
이번 사고에서 고객 정보는 유출되지 않았다. 그런데도 중앙회는 직원 정보 유출을 이유로 고객에게 주의를 당부했다. 실명·직위·소속은행이 함께 유출되면 공격자가 “○○저축은행 △△팀 □□□ 과장입니다”처럼 실제 직원을 그대로 사칭할 수 있다. 이런 정교한 사칭은 대출 상담, 피해보상, 개인정보 유출 확인 등을 핑계로 한 보이스피싱의 신뢰도를 크게 높인다. 중앙회도 직원의 실명·직위·소속을 정확히 말하더라도 쉽게 믿지 말라고 강조했다. 저축은행은 계좌 비밀번호, 보안카드 번호, OTP, 인증번호를 요구하지 않고 특정 계좌로 이체를 요구하지도 않는다고 안내했다.
이번 사고는 금융회사가 직접 운영하지 않는 외부 위탁 교육 플랫폼에서 일어난 공급망(제3자) 침해다. 업권 전체 직원 정보가 한 업체 사이트에 모여 있어 피해가 여러 저축은행으로 번질 수 있는 구조다(추정). 침해 시점(11월 14~15일 주말)은 국내 대학 연쇄 해킹 시기와 겹친다. 하지만 같은 공격자의 소행이라는 근거는 없다. 저축은행 업계에서는 10월 예가람저축은행 고객 정보 유출 등 별건 사고도 있었다.
□ 사고내용 요약
1. 기관명 : 저축은행중앙회(사이트 운영사 KG에듀원)
2. 사고유형
- 외부 해킹 : 위탁 운영 교육관리 사이트 침해, 직원 개인정보 유출(제3자·공급망)
※ 공격 방식·침해 일시 미공개
3. 유출규모
- 미확인(피해 저축은행 수, 유출 인원 파악 중)
4. 유출항목
- 저축은행명, 직위, 성명 등(저축은행 직원 정보)
※ 고객 정보 유출은 공지·보도에 없음
5. 특이사항
- 업권 공동 위탁 교육 플랫폼 침해로 여러 저축은행 직원 정보가 한꺼번에 노출
- 직원 정보 유출인데도 고객 대상 사칭 금융사기 주의보 발령
- 운영사 KG에듀원의 공식 입장·공지 미확인
□ 사고대응 타임라인
- 2026년 11월 14일(토)~15일(일)
. KG에듀원 운영 저축은행 교육관리 사이트 외부 해킹, 직원 개인정보 일부 유출
- 2026년 11월 18일(수)
. 저축은행중앙회, 홈페이지에 직원 사칭 금융사기 등 2차 피해 주의 공지
- 2026년 11월 19일(목)
. 사고 사실 보도, 피해 저축은행 수·유출 규모 확인 중
□ 저축은행중앙회 홈페이지 안내
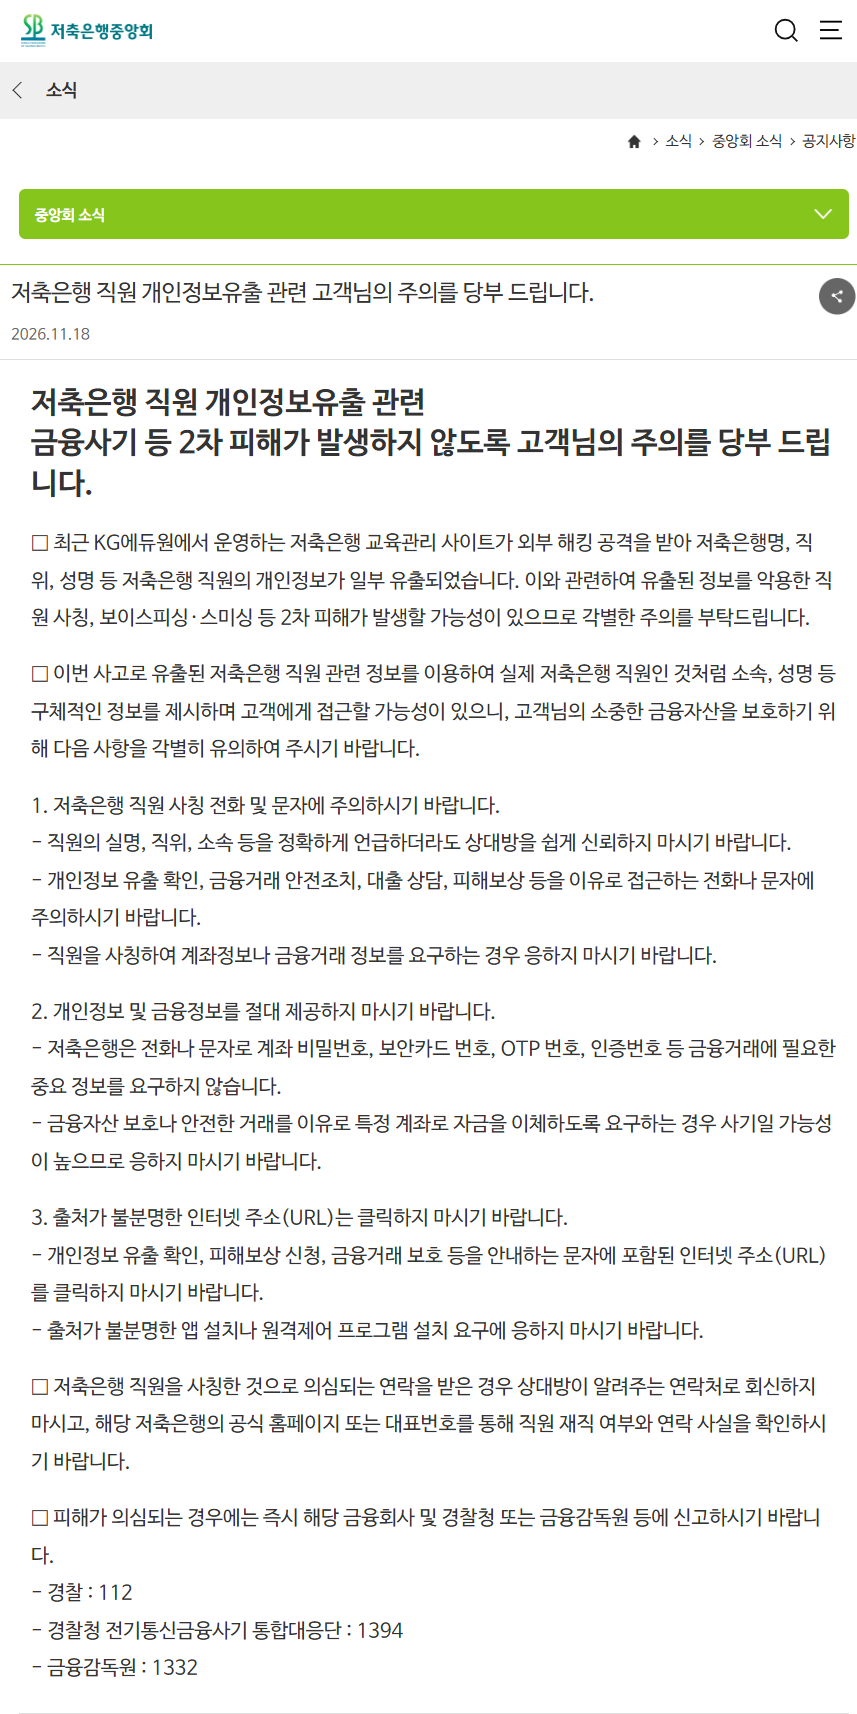
저축은행 직원 개인정보유출 관련 고객님의 주의를 당부 드립니다.
2026.11.18
저축은행 직원 개인정보유출 관련
금융사기 등 2차 피해가 발생하지 않도록 고객님의 주의를 당부 드립니다.
□ 최근 KG에듀원에서 운영하는 저축은행 교육관리 사이트가 외부 해킹 공격을 받아 저축은행명, 직위, 성명 등 저축은행 직원의 개인정보가 일부 유출되었습니다. 이와 관련하여 유출된 정보를 악용한 직원 사칭, 보이스피싱·스미싱 등 2차 피해가 발생할 가능성이 있으므로 각별한 주의를 부탁드립니다.
□ 이번 사고로 유출된 저축은행 직원 관련 정보를 이용하여 실제 저축은행 직원인 것처럼 소속, 성명 등 구체적인 정보를 제시하며 고객에게 접근할 가능성이 있으니, 고객님의 소중한 금융자산을 보호하기 위해 다음 사항을 각별히 유의하여 주시기 바랍니다.
1. 저축은행 직원 사칭 전화 및 문자에 주의하시기 바랍니다.
- 직원의 실명, 직위, 소속 등을 정확하게 언급하더라도 상대방을 쉽게 신뢰하지 마시기 바랍니다.
- 개인정보 유출 확인, 금융거래 안전조치, 대출 상담, 피해보상 등을 이유로 접근하는 전화나 문자에 주의하시기 바랍니다.
- 직원을 사칭하여 계좌정보나 금융거래 정보를 요구하는 경우 응하지 마시기 바랍니다.
2. 개인정보 및 금융정보를 절대 제공하지 마시기 바랍니다.
- 저축은행은 전화나 문자로 계좌 비밀번호, 보안카드 번호, OTP 번호, 인증번호 등 금융거래에 필요한 중요 정보를 요구하지 않습니다.
- 금융자산 보호나 안전한 거래를 이유로 특정 계좌로 자금을 이체하도록 요구하는 경우 사기일 가능성이 높으므로 응하지 마시기 바랍니다.
3. 출처가 불분명한 인터넷 주소(URL)는 클릭하지 마시기 바랍니다.
- 개인정보 유출 확인, 피해보상 신청, 금융거래 보호 등을 안내하는 문자에 포함된 인터넷 주소(URL)를 클릭하지 마시기 바랍니다.
- 출처가 불분명한 앱 설치나 원격제어 프로그램 설치 요구에 응하지 마시기 바랍니다.
□ 저축은행 직원을 사칭한 것으로 의심되는 연락을 받은 경우 상대방이 알려주는 연락처로 회신하지 마시고, 해당 저축은행의 공식 홈페이지 또는 대표번호를 통해 직원 재직 여부와 연락 사실을 확인하시기 바랍니다.
□ 피해가 의심되는 경우에는 즉시 해당 금융회사 및 경찰청 또는 금융감독원 등에 신고하시기 바랍니다.
- 경찰 : 112
- 경찰청 전기통신금융사기 통합대응단 : 1394
- 금융감독원 : 1332
□ 대응내역
- (저축은행중앙회) 홈페이지에 직원 사칭·보이스피싱·스미싱 등 2차 피해 주의 공지
- (저축은행중앙회) 사칭 의심 시 공식 홈페이지·대표번호로 직원 재직 여부 확인, 112·1394·1332 신고 안내
※ 침해 일시·공격 방식, 유출 인원·피해 저축은행 수, KG에듀원 조치 내용, 개인정보위·KISA 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 위탁 교육 플랫폼 웹 취약점 점검, 웹쉘 탐지, 회원정보 대량 조회·다운로드 탐지
- 교육 사이트에 넘기는 직원 정보를 최소화(교육 이수 관리에 필요한 항목만, 사번 대체 식별자 사용)
- 교육 사이트 계정과 사내 계정 비밀번호를 따로 쓰도록 하고, 같은 비밀번호를 쓰는 직원은 변경 조치
2. 관리적 조치
- 교육·연수 위탁업체를 개인정보 처리 수탁자로 관리하고 정기 보안 점검(위탁 계약 보안 조항 포함)
- 업권 공동 플랫폼 사고 시 회원사에 즉시 통보하고 영향 범위를 회원사별로 공유하는 체계 마련
- 직원 대상 사칭 피싱 주의 교육, 고객 문의 대응 스크립트(재직 확인 절차) 배포
- 다른 금융업권도 외부 교육기관(연수원·이러닝 업체)에 위탁한 직원 정보 현황 점검
□ 관련기사(출처)
- 저축은행 직원 개인정보유출 관련 고객님의 주의를 당부 드립니다 - 저축은행중앙회
- 저축은행 교육관리 사이트 '해킹'…직원 개인정보 유출 - 뉴스1
- 저축은행 교육관리 사이트 해킹당해… “직원 사칭 전화 주의” - 머니투데이(서플)
- 저축은행 교육관리 사이트 해킹으로 직원 개인정보 유출 - 서울파이낸스
- 저축은행 교육관리 사이트 '해킹'…직원 개인정보 유출 - 데일리안
- 저축銀 교육사이트 해킹으로 직원 실명·직위 유출…사칭 보이스피싱 주의 - 파이낸셜투데이
- 저축銀 직원 개인정보도 털려…외부 교육사이트서 성명·직위·소속은행 등 유출 - 한국아이닷컴
- 저축은행 직원 개인정보 유출…KG에듀원 교육사이트 해킹 - 이코노믹리뷰
- 저축은행 교육 사이트 해킹…중앙회 “직원 사칭 금융사기 주의” - 포인트데일리
감사합니다.


