고정 헤더 영역

상세 컨텐츠
본문 제목
[HD현대로보틱스] 홈페이지 불법 접근으로 회원 이름·아이디·암호화 비밀번호·회사명·휴대전화·이메일 등 유출_2026년 11월
본문
산업용 로봇 기업 HD현대로보틱스의 홈페이지가 2026년 11월 19일(목) 외부의 불법적인 접근을 받았다. 이 사고로 가입자의 이름·아이디·비밀번호(암호화)·회사명·회사유선번호·부서명·직책·휴대전화·이메일 등이 유출됐다. 회사는 다음 날인 11월 20일(금) 이를 확인했다. 가입자 상당수가 고객사·협력사 실무자로 보여, 거래처를 사칭한 송금·계좌 변경 요구 같은 이메일 사기(BEC)에 악용될 우려가 있다.
□ 개요
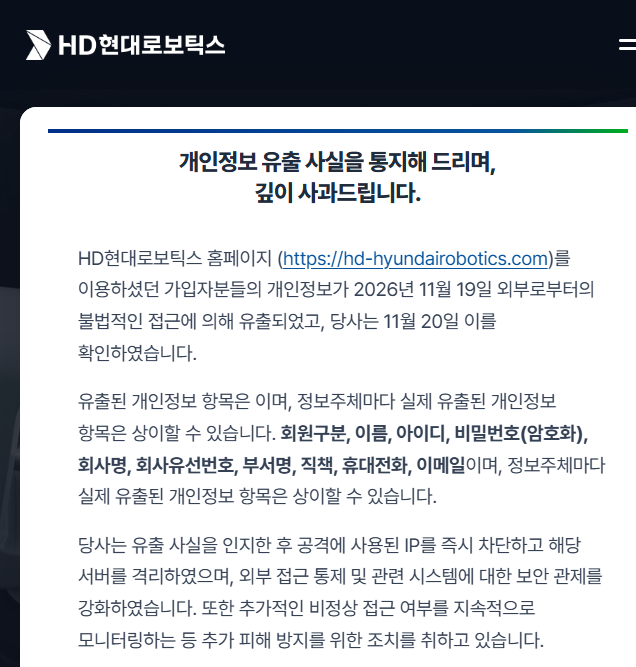
HD현대로보틱스는 홈페이지 메인 팝업에 ‘개인정보 유출 사실을 통지해 드리며, 깊이 사과드립니다’라는 한글·영문 안내문을 게시했다. 홈페이지(hd-hyundairobotics.com) 가입자의 개인정보가 외부의 불법적인 접근으로 유출됐다는 내용이다.
공지에 따르면 불법 접근은 2026년 11월 19일에 있었고, 회사는 11월 20일 이를 확인했다. 유출 항목은 회원구분, 이름, 아이디, 비밀번호(암호화), 회사명, 회사유선번호, 부서명, 직책, 휴대전화, 이메일이며, 정보주체마다 실제 유출 항목은 다를 수 있다. 회사는 유출 사실을 안 뒤 공격에 쓰인 IP를 즉시 차단하고 해당 서버를 격리했다. 외부 접근 통제와 관련 시스템 보안 관제를 강화하고, 추가 비정상 접근이 있는지 계속 모니터링하고 있다. 홈페이지에서 개인정보 유출 여부와 유출 항목을 조회할 수 있다. 피해 접수는 HR팀 이메일(robotics@hd.com)로 받는다.
유출 항목에 회사명, 부서명, 직책, 회사 유선번호가 들어 있는 것으로 보아 가입자 상당수는 로봇을 도입하려는 고객사나 협력사의 실무자로 보인다(추정). 이런 정보는 실제 거래 관계를 사칭한 정교한 피싱이나 이메일 사기(BEC)에 쓰이기 쉽다. 회사도 공지에서 ‘HD현대로보틱스 또는 거래처 등을 사칭해 송금, 계좌 변경, 개인정보 제공 등을 요청하는 경우 기존에 알고 있는 연락처로 사실 여부를 확인하라’고 당부했다. 비밀번호는 암호화돼 있었지만 회사는 같은 비밀번호를 쓰는 다른 업무용·개인용 계정의 비밀번호도 바꾸라고 권고했다. 유출 인원, 침투 경로(취약점), 홈페이지 운영 주체(자체 또는 외주), 개인정보위·KISA 신고 여부는 공개되지 않았다.
HD현대 그룹에서는 2024년 3월 HD한국조선해양의 모바일 기기 관리(MDM) 서버 파일 업로드 취약점으로 웹쉘이 설치된 사고가 있었다. 공격자는 이 서버를 거쳐 HD건설기계의 업무 시스템까지 들어가 임직원·협력사 9,500여 명의 정보를 빼냈고, 2026년 8월 개인정보위가 두 회사에 과징금과 과태료를 부과했다. 이번 HD현대로보틱스 사고와의 연관성은 확인되지 않는다.
□ 사고내용 요약
1. 기업명 : HD현대로보틱스
2. 사고유형
- 외부 해킹 : 홈페이지 서버 불법 접근, 회원 개인정보 유출
※ 침투 경로·취약점 미공개
3. 유출규모
- 미공개(홈페이지 가입자)
4. 유출항목
- 회원구분, 이름, 아이디, 비밀번호(암호화)
- 회사명, 회사유선번호, 부서명, 직책
- 휴대전화, 이메일
※ 정보주체마다 실제 유출 항목은 다를 수 있음
5. 특이사항
- B2B 홈페이지 회원(고객사·협력사 실무자 추정) 정보 유출로 BEC 위험
- 침해 다음 날 인지
- 한글·영문 공지 동시 게시, 유출 여부 조회 페이지 운영
- 피해 접수는 이메일만 운영(전화 창구 없음)
□ 사고대응 타임라인
- 2026년 11월 19일(목)
. 홈페이지 외부 불법 접근, 회원 개인정보 유출
- 2026년 11월 20일(금)
. 유출 사실 확인
. 공격 IP 즉시 차단, 해당 서버 격리, 외부 접근 통제·보안 관제 강화
- 이후(게시일 미확인)
. 홈페이지 메인 팝업에 한글·영문 개인정보 유출 안내문 게시, 유출 여부 조회 페이지 오픈
- 진행 중
. 추가 비정상 접근 지속 모니터링, 피해 접수(HR팀)
□ 개인정보 유출 관련 홈페이지 안내
개인정보 유출 사실을 통지해 드리며, 깊이 사과드립니다.
1. HD현대로보틱스 홈페이지 (https://hd-hyundairobotics.com)를 이용하셨던 가입자분들의 개인정보가 2026년 11월 19일 외부로부터의 불법적인 접근에 의해 유출되었고, 당사는 11월 20일 이를 확인하였습니다.
2. 유출된 개인정보 항목은 이며, 정보주체마다 실제 유출된 개인정보 항목은 상이할 수 있습니다. 회원구분, 이름, 아이디, 비밀번호(암호화), 회사명, 회사유선번호, 부서명, 직책, 휴대전화, 이메일이며, 정보주체마다 실제 유출된 개인정보 항목은 상이할 수 있습니다.
3. 당사는 유출 사실을 인지한 후 공격에 사용된 IP를 즉시 차단하고 해당 서버를 격리하였으며, 외부 접근 통제 및 관련 시스템에 대한 보안 관제를 강화하였습니다. 또한 추가적인 비정상 접근 여부를 지속적으로 모니터링하는 등 추가 피해 방지를 위한 조치를 취하고 있습니다.
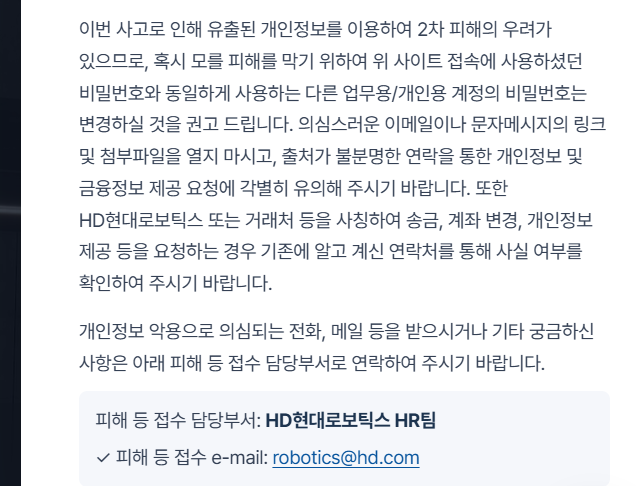
4. 이번 사고로 인해 유출된 개인정보를 이용하여 2차 피해의 우려가 있으므로, 혹시 모를 피해를 막기 위하여 위 사이트 접속에 사용하셨던 비밀번호와 동일하게 사용하는 다른 업무용/개인용 계정의 비밀번호는 변경하실 것을 권고 드립니다. 의심스러운 이메일이나 문자메시지의 링크 및 첨부파일을 열지 마시고, 출처가 불분명한 연락을 통한 개인정보 및 금융정보 제공 요청에 각별히 유의해 주시기 바랍니다. 또한 HD현대로보틱스 또는 거래처 등을 사칭하여 송금, 계좌 변경, 개인정보 제공 등을 요청하는 경우 기존에 알고 계신 연락처를 통해 사실 여부를 확인하여 주시기 바랍니다.
5. 개인정보 악용으로 의심되는 전화, 메일 등을 받으시거나 기타 궁금하신 사항은 아래 피해 등 접수 담당부서로 연락하여 주시기 바랍니다.
피해 등 접수 담당부서: HD현대로보틱스 HR팀
✓ 피해 등 접수 e-mail: robotics@hd.com
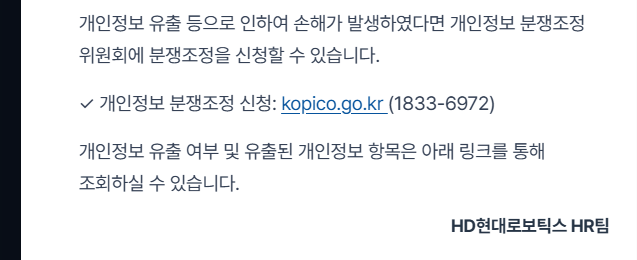
6. 개인정보 유출 등으로 인하여 손해가 발생하였다면 개인정보 분쟁조정 위원회에 분쟁조정을 신청할 수 있습니다.
✓ 개인정보 분쟁조정 신청: kopico.go.kr (1833-6972)
7. 개인정보 유출 여부 및 유출된 개인정보 항목은 아래 링크를 통해 조회하실 수 있습니다.
HD현대로보틱스 HR팀
[개인정보 유출 여부 조회하기] https://hd-hyundairobotics.com/user/check
Notice of Personal Data Breach
HD Hyundai Robotics has identified a cybersecurity incident involving unauthorized access to our website, https://hd-hyundairobotics.com.
The unauthorized access occurred on November 19, 2026, and was identified on November 20, 2026. Our investigation determined that certain personal information associated with registered users may have been accessed without authorization.
1. Information potentially affected
Depending on the individual, the information involved may include Membership Type, Name, User ID, Encrypted Password, Company Name, Business Phone Number, Department, Job Title, Mobile Phone Number, and Email Address.
2. Actions we have taken
Upon identifying the incident, we immediately blocked the IP address associated with the unauthorized activity and isolated the affected server. We have strengthened access controls and security monitoring and continue to monitor our systems for suspicious or unauthorized activity.
3. Steps you can take
As a precaution, we recommend changing your password if you use the same password for the HD Hyundai Robotics website and other business or personal accounts.
Please remain vigilant for suspicious emails, text messages, or other communications. Do not click unfamiliar links or attachments, and be cautious of requests for personal or financial information.
If anyone claiming to represent HD Hyundai Robotics or one of our business partners asks you to transfer funds, change bank account details, or provide personal information, please verify the request through a trusted contact method before taking any action.
4. Contact
Incident Reporting Department : HD Hyundai Robotics HR Team
Incident Reporting Email : robotics@hd.com
If you have suffered damages as a result of this incident, you may contact the Personal Information Dispute Mediation Committee in Korea.
Apply for Dispute Mediation: kopico.go.kr (+82 1833-6972)
HD Hyundai Robotics HR Team
[Check Your Personal Information Exposure] https://hd-hyundairobotics.com/en/user/check
□ 대응내역
- (HD현대로보틱스) 공격 IP 즉시 차단, 해당 서버 격리
- (HD현대로보틱스) 외부 접근 통제·보안 관제 강화, 추가 비정상 접근 지속 모니터링
- (HD현대로보틱스) 한글·영문 유출 안내 팝업 게시, 개인정보 유출 여부 조회 페이지 운영
- (HD현대로보틱스) HR팀 이메일(robotics@hd.com)로 피해 접수
※ 유출 인원, 침투 경로·취약점, 홈페이지 운영 주체(자체·외주), 개인정보위·KISA 신고 여부, 비밀번호 암호화 방식은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 홈페이지 웹 취약점(SQL 인젝션, 파일 업로드, 인증 우회) 전수 점검, 웹쉘 탐지
- 회원 DB와 웹 서버 분리, DB 접근통제, 회원정보 대량 조회 탐지
- 비밀번호는 솔트를 적용한 강력한 단방향 해시(bcrypt·Argon2 등)로 저장
- 그룹 계열사 간 불필요한 네트워크 접근 차단
2. 관리적 조치
- 장기 미이용 회원정보 분리 보관·파기, 수집 항목 최소화(회사 유선번호·직책 등 필요성 재검토)
- 고객사·협력사에 BEC 주의 안내, 계좌 변경 요청 시 별도 채널 확인 절차 공지
- 피해 접수 창구에 전화 채널 추가
- 홈페이지 개발·운영 수탁사 보안 점검
□ 관련기사(출처)
감사합니다.


