[DYB교육(최선어학원)] 입학테스트 예약시스템 해킹으로 학생·학부모 개인정보 유출_2026년 09월
영어 전문 교육 그룹 DYB교육이 국내외 서버를 경유한 대규모 해킹 공격을 받아 입학테스트 예약시스템에서 학생·학부모 개인정보가 유출됐다. 유출 항목은 학생 이름·학교·학년·생년월일·성별과 학부모 전화번호·주소, 테스트 예약 정보 등이며, 주민등록번호·비밀번호·결제정보는 처음부터 수집하지 않아 유출되지 않았다. 회사는 관할경찰서·KISA·개인정보보호위원회에 신고를 완료했다.
□ 개요
2026년 09월 20일 MBN 단독 보도에 따르면, 영어 전문 교육 그룹 DYB교육이 해킹 공격을 받아 학생과 학부모의 개인정보가 유출되는 사고가 발생했다.
DYB교육은 초등 창의·표현 영어 브랜드 CREO와 초·중·고 내신·입시 전문 최선어학원을 운영하고 있다. 회사는 국내·외 서버를 경유한 대규모 해킹 공격으로 인해 '입학 테스트 예약 시스템' 내 일부 개인정보가 유출된 정황을 확인했다고 밝혔다.
DYB교육은 2026년 9월 17일 회원 정보에 대한 외부의 비정상적인 대량 접근을 탐지해 즉시 차단했으며, 이후 정밀 분석을 통해 9월 18일 12시경 회원 개인정보가 유출된 사실을 확인했다고 공식 공지에서 밝혔다. 유출 항목은 학생 이름, 학교, 학년, 생년월일, 성별, 학부모 전화번호와 주소, 테스트 예약 정보(일시, 캠퍼스) 등이다. 다만 주민등록번호 등 고유식별정보, 비밀번호 원문, 결제 및 카드정보는 처음부터 수집하지 않아 유출되지 않았으며 계정 탈취 흔적도 없다고 설명했다. 유출 항목은 회원 유형에 따라 차이가 있다.
DYB교육은 개인정보 유출 상황 인지 즉시 비상대응체계를 가동해 관련 시스템에 즉각적인 보안 패치를 적용하고, 비정상 접근 경로 차단과 악용된 계정 이용 정지 조치를 완료했다. 정밀 포렌식 분석을 통해 유출 경위와 회원별 피해 범위를 파악하는 한편, 관할경찰서와 한국인터넷진흥원(KISA), 개인정보보호위원회에 즉시 신고를 완료하고 관할 수사기관에 정식 수사를 의뢰해 적극 협조하고 있다. 회원 정보 접근 권한 검증 체계 전면 재점검과 보안 관제 시스템 추가 강화도 진행 중이다.
앞서 지난 17일에도 유명 수학학원 '생각하는황소'의 시험예약 사이트가 해킹되는 등 최근 학원업계의 개인정보 유출 사고가 잇따르고 있다.
□ 사고내용 요약
1. 회사명 : ㈜DYB교육(CREO, 최선어학원 운영)
2. 사고유형
- 국내외 서버 경유 대규모 해킹 공격을 통한 입학테스트 예약시스템 침해
- 학생·학부모 개인정보 유출 사고
3. 유출규모
- 미공개(회원 유형별 유출 항목 상이, 정확한 인원 미확정)
4. 유출항목
- 학생 이름, 학교, 학년, 생년월일, 성별
- 학부모 전화번호, 주소
- 테스트 예약 정보(일시, 캠퍼스)
※ 주민등록번호, 비밀번호(원문), 결제·카드정보는 애초 미수집으로 유출 대상 아님, 계정 탈취 흔적도 없음
5. 특이사항
- 이상 대량 접근 탐지(9/17)와 유출 사실 최종 확인(9/18 12시경) 사이 약 하루 소요, 비교적 신속한 탐지·확인
- 유출 대상 대다수가 미성년 학생으로, 학교·학년 등 특정 가능한 정보가 포함돼 2차 피해 우려
- 고유식별정보·결제정보는 애초 미수집 정책으로 인해 상대적으로 유출 피해 범위가 제한적
- 불과 사흘 전(9월 17일) '생각하는황소' 시험예약 사이트 해킹에 이어 연이어 발생, 학원업계 시험·입학테스트 예약시스템이 공통 표적이 되는 흐름 확인
- 관할경찰서에 정식 수사 의뢰까지 진행한 이례적으로 강경한 대응
- 학부모가 자신의 유출 여부를 직접 확인할 수 있는 서비스를 별도로 운영
□ 사고대응 타임라인
- 2026년 09월 17일
. 회원 정보에 대한 외부의 비정상적 대량 접근 탐지 및 즉시 차단(침해 발생·1차 탐지)
- 2026년 09월 18일 12시경
. 정밀 분석을 통해 회원 개인정보 유출 사실 최종 확인
. 비상대응체계 가동, 보안 패치 적용
. 비정상 접근 경로 차단 및 악용된 계정 이용 정지 조치 완료
- 2026년 09월 18일 이후
. 정밀 포렌식 분석을 통한 유출 경위·피해 범위 조사
. 관할경찰서·한국인터넷진흥원(KISA)·개인정보보호위원회 신고 완료
. 관할 수사기관 정식 수사 의뢰
. 회원 정보 접근 권한 검증 체계 재점검 및 보안 관제 강화 착수
- 2026년 09월 19일
. 홈페이지에 '개인정보 유출 사실 안내 및 사과의 말씀' 게시(대표이사 송오현 명의)
. 내 정보 유출 확인 서비스 오픈
- 2026년 09월 20일
. MBN 단독 보도를 통해 사고 사실 공개
- 진행 중
. 추가 조사 결과에 따른 투명한 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
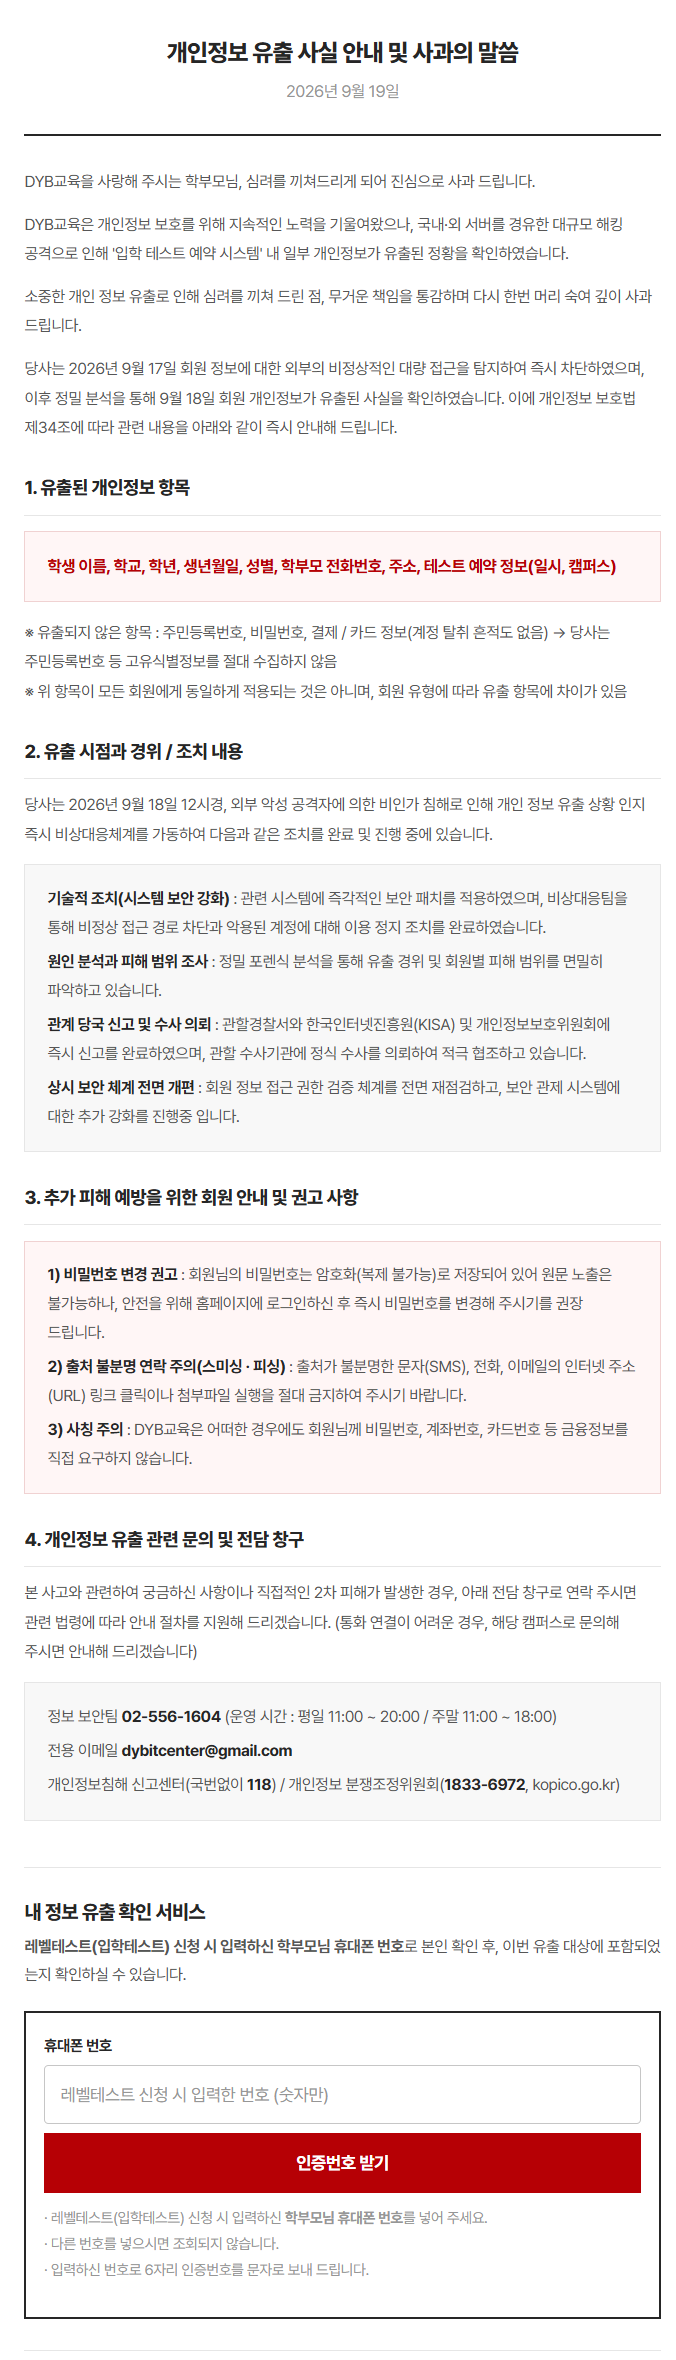
□ 개인정보 유출 사실 안내 및 사과의 말씀
DYB교육을 사랑해 주시는 학부모님, 심려를 끼쳐드리게 되어 진심으로 사과 드립니다.
DYB교육은 개인정보 보호를 위해 지속적인 노력을 기울여왔으나, 국내·외 서버를 경유한 대규모 해킹 공격으로 인해 '입학 테스트 예약 시스템' 내 일부 개인정보가 유출된 정황을 확인하였습니다.
소중한 개인 정보 유출로 인해 심려를 끼쳐 드린 점, 무거운 책임을 통감하며 다시 한번 머리 숙여 깊이 사과 드립니다.
당사는 2026년 9월 17일 회원 정보에 대한 외부의 비정상적인 대량 접근을 탐지하여 즉시 차단하였으며, 이후 정밀 분석을 통해 9월 18일 회원 개인정보가 유출된 사실을 확인하였습니다.
이에 개인정보 보호법 제34조에 따라 관련 내용을 아래와 같이 즉시 안내해 드립니다.
1. 유출된 개인정보 항목
유출 항목 : 학생 이름, 학교, 학년, 생년월일, 성별, 학부모 전화번호, 주소, 테스트 예약 정보(일시, 캠퍼스)
※ 유출되지 않은 항목 : 주민등록번호, 비밀번호, 결제/카드 정보(계정 탈취 흔적도 없음) → 당사는 주민등록번호 등 고유식별정보를 절대 수집하지 않음
※ 위 항목이 모든 회원에게 동일하게 적용되는 것은 아니며, 회원 유형에 따라 유출 항목에 차이가 있음
2. 유출 시점과 경위 / 조치 내용
당사는 2026년 9월 18일 12시경, 외부 악성 공격자에 의한 비인가 침해로 인해 개인 정보 유출 상황 인지 즉시 비상대응체계를 가동하여 다음과 같은 조치를 완료 및 진행 중에 있습니다.
- 기술적 조치(시스템 보안 강화) : 관련 시스템에 즉각적인 보안 패치를 적용하였으며, 비상대응팀을 통해 비정상 접근 경로 차단과 악용된 계정에 대해 이용 정지 조치를 완료하였습니다.
- 원인 분석과 피해 범위 조사 : 정밀 포렌식 분석을 통해 유출 경위 및 회원별 피해 범위를 면밀히 파악하고 있습니다.
- 관계 당국 신고 및 수사 의뢰 : 관할경찰서와 한국인터넷진흥원(KISA) 및 개인정보보호위원회에 즉시 신고를 완료하였으며, 관할 수사기관에 정식 수사를 의뢰하여 적극 협조하고 있습니다.
- 상시 보안 체계 전면 개편 : 회원 정보 접근 권한 검증 체계를 전면 재점검하고, 보안 관제 시스템에 대한 추가 강화를 진행중입니다.
3. 추가 피해 예방을 위한 회원 안내 및 권고 사항
1) 비밀번호 변경 권고 : 회원님의 비밀번호는 암호화(복제 불가능)로 저장되어 있어 원문 노출은 불가능하나, 안전을 위해 홈페이지에 로그인하신 후 즉시 비밀번호를 변경해 주시기를 권장 드립니다.
2) 출처 불분명 연락 주의(스미싱·피싱) : 출처가 불분명한 문자(SMS), 전화, 이메일의 인터넷 주소(URL) 링크 클릭이나 첨부파일 실행을 절대 금지하여 주시기 바랍니다.
3) 사칭 주의 : DYB교육은 어떠한 경우에도 회원님께 비밀번호, 계좌번호, 카드번호 등 금융정보를 직접 요구하지 않습니다.
4. 개인 정보 유출 관련 문의 및 전담 창구
정보보안팀 : 02-556-1604(운영시간 : 평일 11:00~20:00 / 주말 11:00~18:00)
전용 이메일 : dybitcenter@gmail.com
외부 정부기관 : 개인정보침해 신고센터(국번없이 118) / 개인정보 분쟁조정위원회(1833-6972, kopico.go.kr)
저희 DYB교육은 학부모님의 소중한 개인정보를 안전하게 보호하지 못한 점에 대해 무거운 책임을 통감합니다. 당사는 사고 인지 즉시 관할경찰서에 정식 수사를 의뢰하고 개인정보보호위원회 및 한국인터넷진흥원(KISA)에 신고 조치를 완료하였습니다.
향후 조사에 따른 추가 확인 사항에 대해서도 투명하게 안내해 드릴 예정이고, 이번 일로 학부모님께 큰 심려를 끼쳐드린 점 다시 한번 머리 숙여 깊이 사과 드리며, 철저한 원인 규명과 재발 방지를 위해 최선의 노력을 다하겠습니다.
2026년 9월 19일
㈜DYB교육 대표이사 송오현
※ 내 정보 유출 확인 서비스 : 레벨테스트 신청 시 입력하신 번호로 확인 가능
□ 대응내역
- 비정상 접근 경로 즉시 차단
- 악용된 계정 이용 정지
- 관련 시스템 즉각 보안 패치 적용
- 정밀 포렌식 분석을 통한 유출 경위·피해 범위 조사
- 관할경찰서·KISA·개인정보보호위원회 신고 완료
- 관할 수사기관 정식 수사 의뢰
- 회원 정보 접근 권한 검증 체계 전면 재점검
- 보안 관제 시스템 추가 강화 진행 중
- 내 정보 유출 확인 서비스 운영
- 정보보안팀 전화·이메일 전담 창구 운영
□ 재발방지대책(권고사항)
1. 기술적 조치
- 입학테스트·예약시스템 등 학원업계 공통 취약 지점에 대한 정밀 취약점 진단
- 웹방화벽(WAF) 및 침입탐지·방지시스템(IDS/IPS) 도입·고도화
- 학생·학부모 개인정보 데이터베이스 암호화 및 접근통제 강화
- 회원 정보 접근 권한 검증 체계 정기 재점검
- 정기 취약점 점검 및 모의해킹 수행
2. 관리적 조치
- 미성년 학생 개인정보에 대한 최소 수집 원칙 지속 유지(고유식별정보 등 불필요 항목 미수집 정책 확대)
- 침해사고 대응 매뉴얼 정례화 및 신속 신고·통지 체계 유지
- 학부모 대상 2차 피해(보이스피싱·스미싱·사칭) 예방 안내 지속
- 학원업계 공통 위협에 대응한 업계 차원의 정보공유·공동 대응 체계 검토
□ 관련기사(출처)
감사합니다.