[드림에이지(아키텍트)] 게임 서버 외부 비정상 접근으로 이용자 137명 내부 식별정보 유출_2026년 09월
모바일 게임 아키텍트: 랜드 오브 엑자일 운영사 드림에이지가 서버 점검 중 외부의 비정상적 접근을 확인하고, 이용자 137명의 내부 식별정보가 유출됐다고 공지했다. 외부에서 개인을 직접 식별할 수 없는 정보라는 점을 강조하며 계정 도용·결제 위조 가능성은 없다고 설명했다.
□ 개요
드림에이지가 '아키텍트' 서버 점검 중 외부의 비정상적 접근을 확인하고, 상세 조사 결과 일부 이용자의 개인정보(내부 식별정보)가 유출된 사실을 확인해 공지했다.
드림에이지는 최근 아키텍트 서버 점검 중 외부의 비정상적 접근이 확인되어 즉각 시스템 차단 및 보안 강화 조치를 진행하였으며, 상세 조사 결과 일부 이용자의 개인정보가 유출된 사실을 확인했다고 밝혔다. 회사는 관련 법령에 따라 한국인터넷진흥원(KISA), 개인정보보호위원회 등 유관기관에 신고를 완료했으며, 유출 대상인 137명의 이용자를 대상으로 개별 안내를 진행했다.
유출된 정보는 서비스 처리 과정에서 드림에이지 이용자의 개인정보를 대체하여 매칭하는 목적으로 사용되는 내부 식별 정보(IMID, 게임서버유저 ID, 캐릭터 ID, 로비기기 ID 및 기기 정보)로, 회사 측은 외부에서 개인을 식별할 수 없는 값이며 계정 도용이나 결제 위조 등이 발생할 가능성도 없다고 설명했다. 이상 접근을 감지한 직후인 9월 13일부터 15일에 걸쳐 방어 패치 배포, 외부 접근 차단, 전사 방화벽 내 IP 차단 등 즉각적인 보안 조치를 완료했으며, 현재 전체 인프라 상단 방화벽을 통해 재공격을 차단하고 상세 로그를 분석 중이라고 밝혔다. 회사는 유출 대상 137명에게 먼저 개별 안내를 진행한 뒤, 9월 17일 17시41분 홈페이지 공지사항을 통해 전체 이용자에게도 사고 경위를 공개했다.
□ 사고내용 요약
1. 회사명 : ㈜드림에이지 (모바일 게임 '아키텍트: 랜드 오브 엑자일' 운영사)
2. 사고유형
- 서버 점검 중 확인된 외부의 비정상적 접근에 의한 내부 식별정보 유출
- 구체적 침입 경로·공격 기법은 공지문에 미공개(로그 분석 진행 중) 3. 유출규모
- 이용자 계정 기준 총 137명
4. 유출항목
- 내부식별정보(IMID) : 이용자 가입 시 내부적으로 사용자 식별을 위해 생성되는 번호값
- 게임 서비스 이용을 위한 무작위 식별값 : 게임서버유저 ID, 캐릭터 ID, 로비기기 ID 및 기기 정보
5. 특이사항
- 유출 항목이 성명·연락처·이메일 등 전형적 개인정보가 아니라 내부 매칭용 식별값(IMID, 각종 ID)으로, 회사는 외부에서 개인 식별이 불가능하다고 설명
- 다만 개인정보보호법상 특정 개인을 알아볼 수 있게 하는 정보와 결합 가능성이 있는 식별값도 개인정보로 분류될 수 있어, 회사도 자체적으로 개인정보 유출로 판단하고 KISA·개인정보보호위원회에 신고한 점이 특징
- 유출 기간이 2026년 9월 12일 23:30 ~ 9월 13일 13:40으로 약 14시간으로 특정됨
- 계정 도용·결제 위조 가능성은 없다고 밝혔으나, 유출 규모(137명) 대비 상세 침입 경로는 공개되지 않아 추가 확인 필요
- 유출 발생(9/12~13)부터 홈페이지 공지 게시(9/17 17:41)까지 약 4~5일 소요, 137명 대상자에게는 개별 안내를 먼저 진행한 뒤 전체 공지 게시
□ 사고대응 타임라인
- 2026년 09월 12일 23시30분 ~ 09월 13일 13시40분
. 외부의 비정상적 접근으로 인한 개인정보(내부 식별정보) 유출 발생 기간
- 2026년 09월 13일 ~ 15일
. 이상 접근 감지 직후 방어 패치 배포, 외부 접근 차단, 전사 방화벽 내 IP 차단 등 즉각 보안 조치 완료
- 이후
. 상세 조사를 통해 137명 유출 사실 확인
. 한국인터넷진흥원(KISA), 개인정보보호위원회 등 유관기관 신고 완료
. 유출 대상 137명 이용자 개별 안내 진행
- 2026년 09월 17일 17시41분
. 공식 홈페이지 공지사항 '개인정보 유출 관련 안내드립니다' 게시(유출 발생 후 약 4~5일 경과)
- 진행 중
. 전체 인프라 상단 방화벽을 통한 재공격 차단 및 상세 로그 분석
. 외부 호출 API 전수 조사, 접근 제어 강화, 배포 프로세스 통제, 보안 모니터링 강화
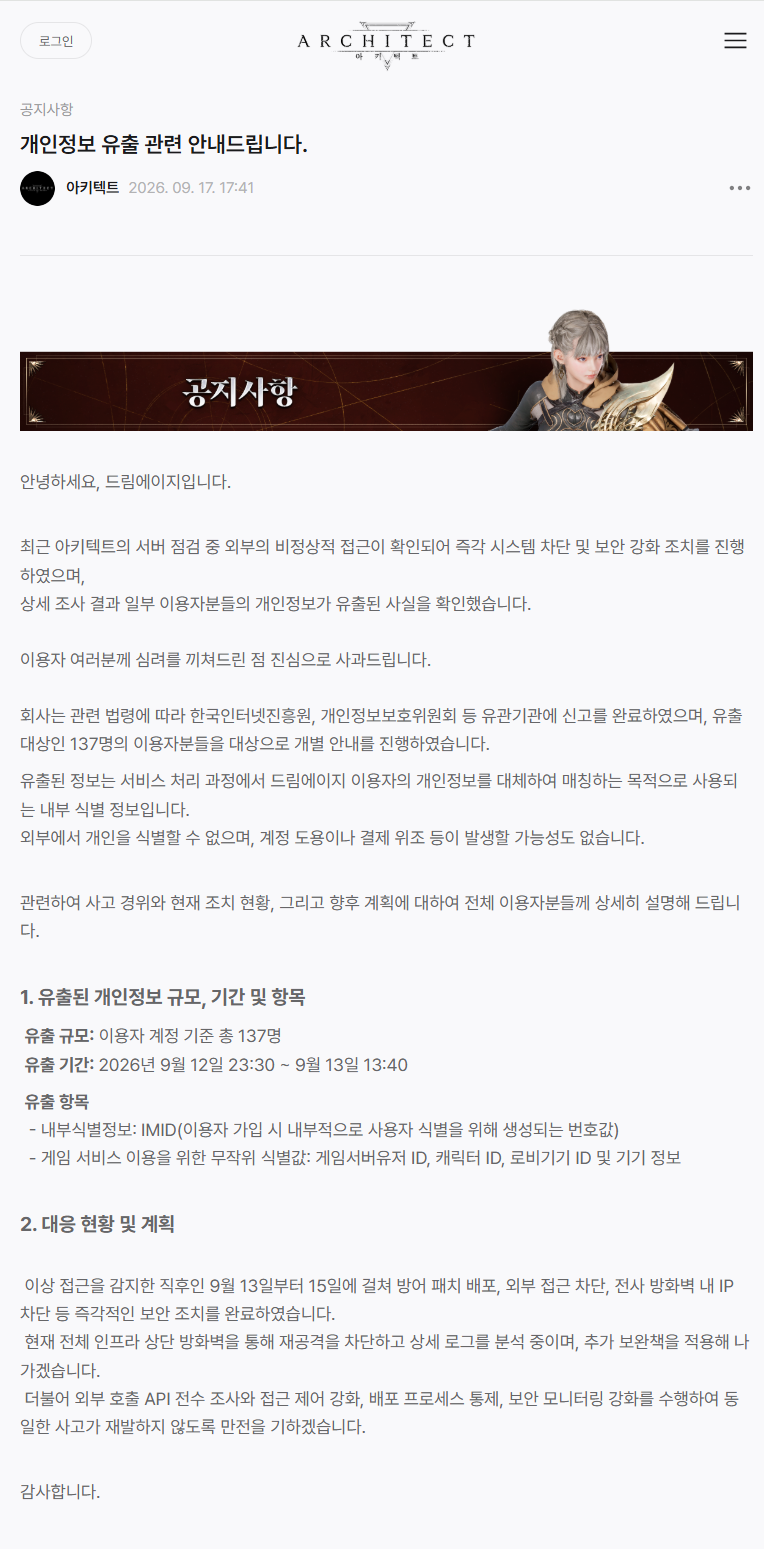
□ 개인정보 유출 관련 홈페이지 안내
안녕하세요, 드림에이지입니다.
최근 아키텍트의 서버 점검 중 외부의 비정상적 접근이 확인되어 즉각 시스템 차단 및 보안 강화 조치를 진행하였으며, 상세 조사 결과 일부 이용자분들의 개인정보가 유출된 사실을 확인했습니다.
이용자 여러분께 심려를 끼쳐드린 점 진심으로 사과드립니다.
회사는 관련 법령에 따라 한국인터넷진흥원, 개인정보보호위원회 등 유관기관에 신고를 완료하였으며, 유출 대상인 137명의 이용자분들을 대상으로 개별 안내를 진행하였습니다.
유출된 정보는 서비스 처리 과정에서 드림에이지 이용자의 개인정보를 대체하여 매칭하는 목적으로 사용되는 내부 식별 정보입니다.
외부에서 개인을 식별할 수 없으며, 계정 도용이나 결제 위조 등이 발생할 가능성도 없습니다.
관련하여 사고 경위와 현재 조치 현황, 그리고 향후 계획에 대하여 전체 이용자분들께 상세히 설명해 드립니다.
1. 유출된 개인정보 규모, 기간 및 항목
유출 규모: 이용자 계정 기준 총 137명
유출 기간: 2026년 9월 12일 23:30 ~ 9월 13일 13:40
유출 항목
- 내부식별정보: IMID(이용자 가입 시 내부적으로 사용자 식별을 위해 생성되는 번호값)
- 게임 서비스 이용을 위한 무작위 식별값: 게임서버유저 ID, 캐릭터 ID, 로비기기 ID 및 기기 정보
2. 대응 현황 및 계획
이상 접근을 감지한 직후인 9월 13일부터 15일에 걸쳐 방어 패치 배포, 외부 접근 차단, 전사 방화벽 내 IP 차단 등 즉각적인 보안 조치를 완료하였습니다.
현재 전체 인프라 상단 방화벽을 통해 재공격을 차단하고 상세 로그를 분석 중이며, 추가 보완책을 적용해 나가겠습니다.
더불어 외부 호출 API 전수 조사와 접근 제어 강화, 배포 프로세스 통제, 보안 모니터링 강화를 수행하여 동일한 사고가 재발하지 않도록 만전을 기하겠습니다.
감사합니다.
□ 대응내역
- 이상 접근 감지 직후 방어 패치 배포 및 외부 접근 차단
- 전사 방화벽 내 공격 IP 차단
- 한국인터넷진흥원(KISA), 개인정보보호위원회 신고 완료
- 유출 대상 137명 이용자 개별 안내
- 전체 이용자 대상 공지 게시(사고 경위·조치 현황·향후 계획 안내, 9/17)
- 전체 인프라 상단 방화벽을 통한 재공격 차단 및 상세 로그 분석 진행
※ 구체적인 침입 경로·최초 인지 시점은 공지문에 명시되지 않음(로그 분석 진행 중)
□ 재발방지대책(권고사항)
1. 기술적 조치
- 외부 호출 API 전수 조사 및 인증·권한 검증 로직 강화
- 배포 프로세스 통제 강화(변경 관리·코드 검증 절차 포함)
- 실시간 보안 모니터링 및 이상 접근 탐지체계 고도화
- 내부 식별정보(IMID 등)도 결합 시 개인 식별 가능성이 있는 만큼 저장·전송 구간 암호화 적용 검토
2. 관리적 조치
- 서버 점검·정기 보안 점검 주기 및 이상징후 대응 매뉴얼 정비
- 접근 제어 정책 재정비 및 권한 최소화 원칙 적용
- 개인 식별 가능성이 낮은 정보라도 유출 시 신속 신고·통지하는 원칙 유지
- 향후 조사 결과에 따른 추가 안내 체계 마련
□ 관련기사(출처)
감사합니다.