[바른손M카드] 모바일 청첩장 DB 해킹 10개월 만에 확인…신랑·신부·혼주 연락처, 축의금 계좌, 아기 정보 등 26개 항목 유출 가능성_2026년 10월
모바일 청첩장 서비스 '바른손M카드'를 운영하는 바른컴퍼니는 외부 공격자가 2025년 11~12월 데이터베이스에 불법 접근해 청첩장 제목을 변조한 사실을 약 10개월 뒤인 2026년 10월 7일 확인했습니다. 2016~2021년 5개 브랜드에서 제작된 모바일 청첩장에 들어 있던 신랑·신부·혼주 연락처, 축의금 계좌, 돌잔치 아기 정보, 하객 방명록 등이 유출됐을 가능성이 있습니다.
□ 개요
주식회사 바른컴퍼니(바른손M카드)는 2026년 10월 10일 홈페이지에 '[공지] 개인정보 관련 안내'를 올려, 모바일 청첩장 고객의 개인정보가 유출됐을 가능성을 알리고 사과했습니다.
회사에 따르면 외부 공격자는 2025년 11~12월 데이터베이스에 불법으로 접근해 청첩장 제목에 문자열을 삽입하는 방식으로 정보를 변조했습니다. 회사는 이 사실을 2026년 10월 7일에야 확인했습니다. 대상은 2016~2021년 바른손카드·바른손몰·프리미어페이퍼·더카드·비핸즈카드에서 제작된 모바일 청첩장 정보입니다.
회사는 공격자가 정보를 빼 갔는지는 확인되지 않았지만, 조회할 수 있는 상태였기 때문에 고객에게 알린다고 설명했습니다. 한국인터넷진흥원(KISA)과 개인정보보호위원회에는 신고를 마쳤습니다. 주민등록번호 등 고유식별정보는 포함되지 않았습니다.
□ 사고내용 요약
1. 회사명 : 주식회사 바른컴퍼니(바른손M카드)
2. 사고유형
- 외부 공격자의 데이터베이스 불법 접근 및 데이터 변조(청첩장 제목에 문자열 삽입), 개인정보 조회 가능 상태 노출
3. 유출규모
- 미공개(2016~2021년 5개 브랜드에서 제작된 모바일 청첩장·초대장 고객 및 관련 하객)
4. 유출항목(총 26개, 대상별 기준)
- 청첩장 제작 고객 : 이름, 휴대전화번호, 이메일, 청첩장 제목, 청첩장 인사말, 예식 일시, 예식 장소, 대표 사진 파일 경로, 청첩장 인증 코드, 주문번호
- 신랑·신부 및 혼주 : 이름, 휴대전화번호, 혼주 관계
- 축의금 계좌(기재한 경우) : 은행명, 계좌번호, 예금주
- 돌잔치 초대장 : 아기 이름, 아기 생일, 부모 이름, 부모 휴대전화번호
- 모임 초대장 : 모임명, 대표 연락처
- 방명록 작성 하객 : 이름, 비밀번호, 작성 내용, IP 주소
5. 특이사항
- 침입(2025년 11~12월) 후 약 10개월이 지나서야 확인되어 그동안 정보가 노출돼 있었을 가능성이 있음
- 공격자가 청첩장 제목을 변조했다는 것은 DB를 읽기뿐 아니라 쓰기까지 할 수 있었다는 뜻이므로, 실제 탈취 여부는 확인되지 않았지만 위험도가 높음
- 청첩장을 만든 고객뿐 아니라 혼주(부모)·방명록을 남긴 하객·돌잔치 아기처럼 서비스에 직접 가입하지 않은 제3자의 정보까지 포함됨
- 예식 일시·장소, 혼주 관계, 축의금 계좌가 함께 노출되어 결혼식·축의금을 미끼로 한 맞춤형 스미싱·보이스피싱이나 사칭 청첩장 문자에 악용될 위험이 큼
- 하객 방명록 비밀번호가 포함되어, 같은 비밀번호를 다른 사이트에서 쓰는 경우 계정 도용(크리덴셜 스터핑) 위험이 있음(비밀번호 암호화 여부는 공지에 없음)
- 대상 데이터가 2016~2021년 제작분으로, 예식이 끝난 지 오래된 청첩장 정보가 DB에 남아 있었음
- 유출 규모(피해 고객 수), 침입 경로·공격 방식은 공개되지 않음
- 주민등록번호 등 고유식별정보는 포함되지 않음
□ 사고대응 타임라인
- 2025년 11월~12월
. 외부 공격자가 데이터베이스에 불법 접근, 청첩장 제목에 문자열을 삽입해 변조
- 2026년 10월 7일
. 바른컴퍼니, DB 불법 접근 및 변조 사실 확인
- 2026년 10월 9일
. 대표이사 명의 개인정보 유출 가능성 안내문 작성(공지문 기재일)
. 한국인터넷진흥원·개인정보보호위원회 신고(정확한 신고일은 미공개)
- 2026년 10월 10일
. 09:09 바른손M카드 홈페이지에 '[공지] 개인정보 관련 안내' 등록
. 고객 대상 안내 문자 발송 및 언론 보도(전자신문·파이낸셜뉴스)
- 진행 중
. 삽입 문자열 삭제, 보안 취약점 점검, 계정 보안 강화, 인증 코드 무효화, 모바일 청첩장 데이터 접근 차단 예정
. 실제 유출 여부 및 피해 사례 추가 확인 중
□ 개인정보 유출 관련 홈페이지 안내
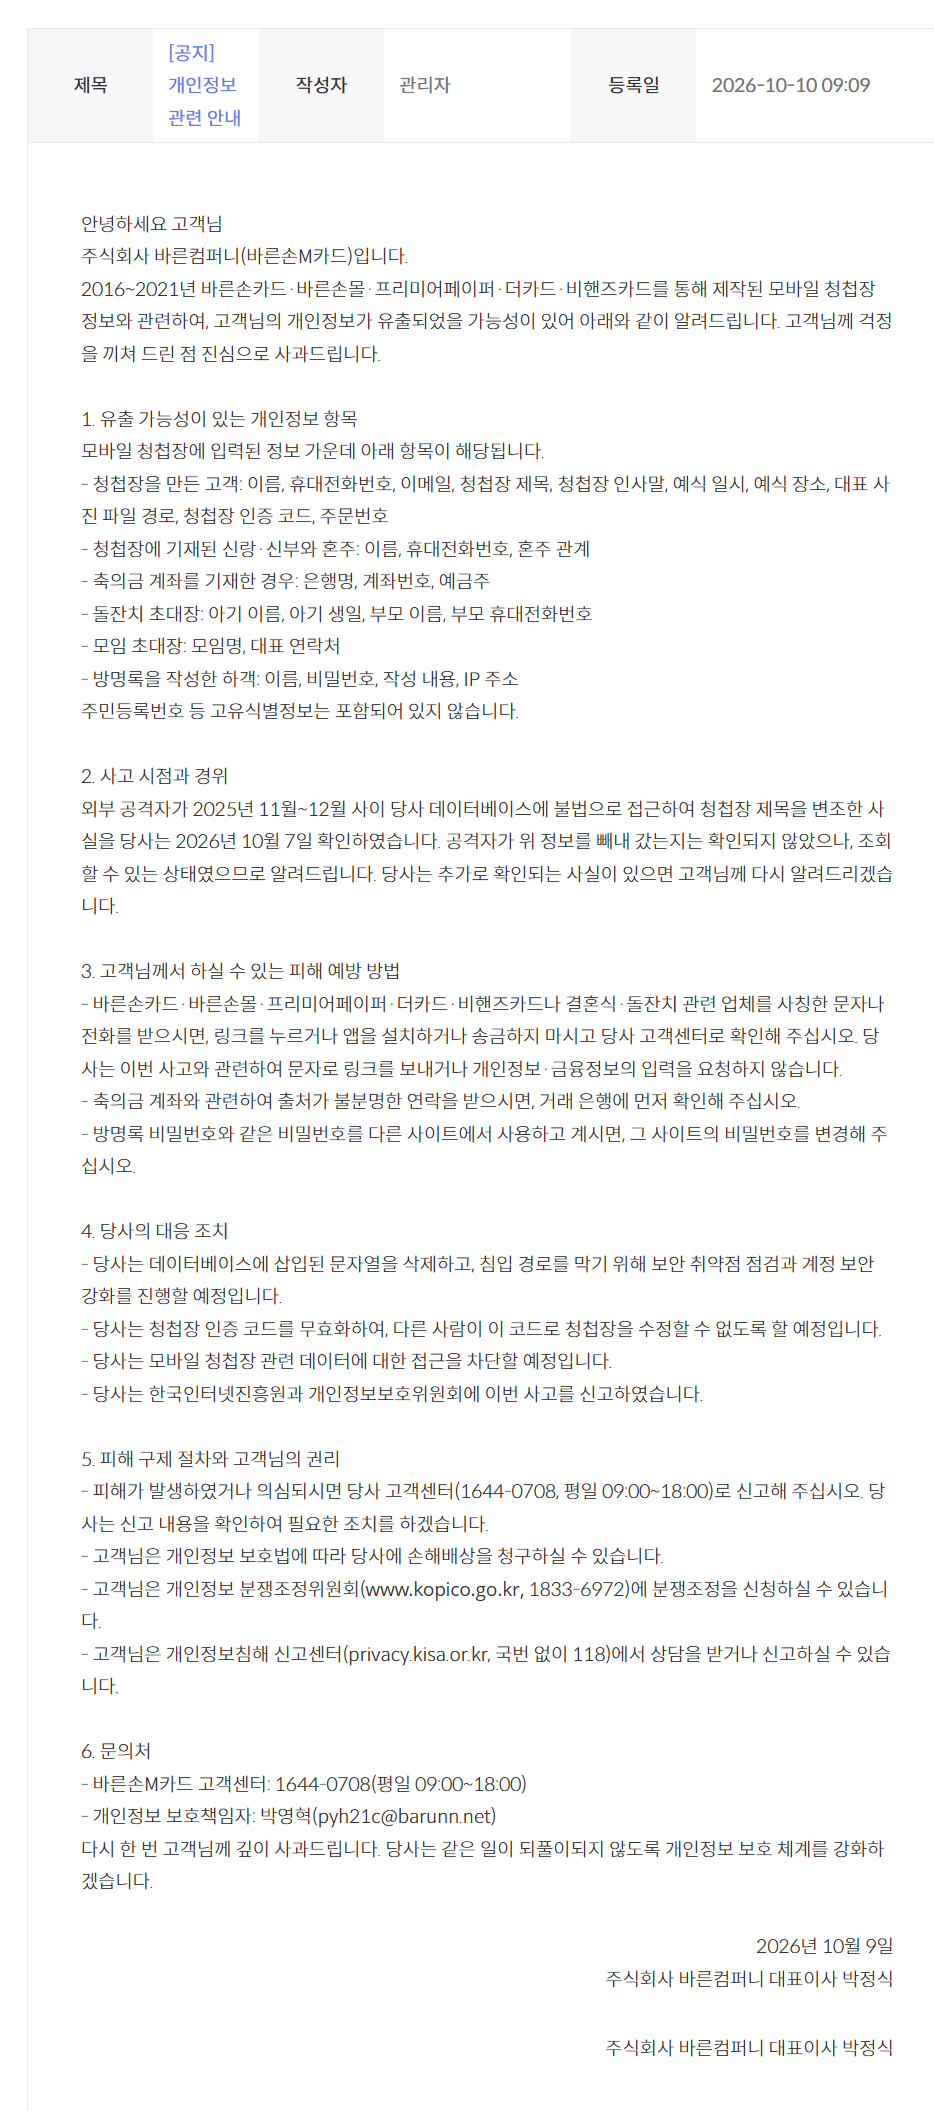
[공지] 개인정보 관련 안내
안녕하세요 고객님
주식회사 바른컴퍼니(바른손M카드)입니다.
2016~2021년 바른손카드·바른손몰·프리미어페이퍼·더카드·비핸즈카드를 통해 제작된 모바일 청첩장 정보와 관련하여, 고객님의 개인정보가 유출되었을 가능성이 있어 아래와 같이 알려드립니다. 고객님께 걱정을 끼쳐 드린 점 진심으로 사과드립니다.
1. 유출 가능성이 있는 개인정보 항목
모바일 청첩장에 입력된 정보 가운데 아래 항목이 해당됩니다.
- 청첩장을 만든 고객: 이름, 휴대전화번호, 이메일, 청첩장 제목, 청첩장 인사말, 예식 일시, 예식 장소, 대표 사진 파일 경로, 청첩장 인증 코드, 주문번호
- 청첩장에 기재된 신랑·신부와 혼주: 이름, 휴대전화번호, 혼주 관계
- 축의금 계좌를 기재한 경우: 은행명, 계좌번호, 예금주
- 돌잔치 초대장: 아기 이름, 아기 생일, 부모 이름, 부모 휴대전화번호
- 모임 초대장: 모임명, 대표 연락처
- 방명록을 작성한 하객: 이름, 비밀번호, 작성 내용, IP 주소
주민등록번호 등 고유식별정보는 포함되어 있지 않습니다.
2. 사고 시점과 경위
외부 공격자가 2025년 11월~12월 사이 당사 데이터베이스에 불법으로 접근하여 청첩장 제목을 변조한 사실을 당사는 2026년 10월 7일 확인하였습니다. 공격자가 위 정보를 빼내 갔는지는 확인되지 않았으나, 조회할 수 있는 상태였으므로 알려드립니다. 당사는 추가로 확인되는 사실이 있으면 고객님께 다시 알려드리겠습니다.
3. 고객님께서 하실 수 있는 피해 예방 방법
- 바른손카드·바른손몰·프리미어페이퍼·더카드·비핸즈카드나 결혼식·돌잔치 관련 업체를 사칭한 문자나 전화를 받으시면, 링크를 누르거나 앱을 설치하거나 송금하지 마시고 당사 고객센터로 확인해 주십시오. 당사는 이번 사고와 관련하여 문자로 링크를 보내거나 개인정보·금융정보의 입력을 요청하지 않습니다.
- 축의금 계좌와 관련하여 출처가 불분명한 연락을 받으시면, 거래 은행에 먼저 확인해 주십시오.
- 방명록 비밀번호와 같은 비밀번호를 다른 사이트에서 사용하고 계시면, 그 사이트의 비밀번호를 변경해 주십시오.
4. 당사의 대응 조치
- 당사는 데이터베이스에 삽입된 문자열을 삭제하고, 침입 경로를 막기 위해 보안 취약점 점검과 계정 보안 강화를 진행할 예정입니다.
- 당사는 청첩장 인증 코드를 무효화하여, 다른 사람이 이 코드로 청첩장을 수정할 수 없도록 할 예정입니다.
- 당사는 모바일 청첩장 관련 데이터에 대한 접근을 차단할 예정입니다.
- 당사는 한국인터넷진흥원과 개인정보보호위원회에 이번 사고를 신고하였습니다.
5. 피해 구제 절차와 고객님의 권리
- 피해가 발생하였거나 의심되시면 당사 고객센터(1644-0708, 평일 09:00~18:00)로 신고해 주십시오. 당사는 신고 내용을 확인하여 필요한 조치를 하겠습니다.
- 고객님은 개인정보 보호법에 따라 당사에 손해배상을 청구하실 수 있습니다.
- 고객님은 개인정보 분쟁조정위원회(www.kopico.go.kr, 1833-6972)에 분쟁조정을 신청하실 수 있습니다.
- 고객님은 개인정보침해 신고센터(privacy.kisa.or.kr, 국번 없이 118)에서 상담을 받거나 신고하실 수 있습니다.
6. 문의처
- 바른손M카드 고객센터: 1644-0708(평일 09:00~18:00)
- 개인정보 보호책임자: 박영혁(pyh21c@barunn.net)
다시 한 번 고객님께 깊이 사과드립니다. 당사는 같은 일이 되풀이되지 않도록 개인정보 보호 체계를 강화하겠습니다.
2026년 10월 9일
주식회사 바른컴퍼니 대표이사 박정식
□ 대응내역
- (바른컴퍼니) 2026년 10월 7일 DB 불법 접근 및 청첩장 제목 변조 사실 확인
- (바른컴퍼니) 한국인터넷진흥원·개인정보보호위원회에 사고 신고
- (바른컴퍼니) 홈페이지 공지와 안내 문자로 유출 가능성 통지 및 사과, 피해 예방 방법·구제 절차·문의처 안내
- (바른컴퍼니) DB에 삽입된 문자열 삭제, 보안 취약점 점검, 계정 보안 강화 예정
- (바른컴퍼니) 청첩장 인증 코드 무효화로 제3자의 청첩장 수정 차단 예정
- (바른컴퍼니) 모바일 청첩장 관련 데이터 접근 차단 예정
- (바른컴퍼니) 피해 신고 접수 창구 운영(고객센터 1644-0708, 평일 09:00~18:00)
※ 유출 규모(피해 고객 수), 침입 경로·공격 방식, 실제 탈취 여부, 방명록 비밀번호 암호화 여부, 10개월간 탐지하지 못한 원인, 2016~2021년 데이터를 보관한 사유는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 웹 애플리케이션 취약점(SQL 인젝션 등) 전수 점검과 시큐어코딩 적용, 웹 방화벽(WAF) 정책 강화
- DB 접근제어 솔루션 도입 및 웹 서비스 계정의 권한 최소화(조회·수정 권한 분리)
- DB 대량 조회, 비정상 UPDATE 등 이상 행위를 실시간으로 탐지하고 접속기록을 정기적으로 점검(10개월 미탐지 재발 방지)
- 계좌번호·휴대전화번호 등 주요 정보 암호화, 방명록 비밀번호는 솔트를 적용한 일방향 암호화(bcrypt 등)로 저장
- 청첩장 인증 코드를 추측하기 어렵게 바꾸고, 수정 시 추가 인증 적용
2. 관리적 조치
- 예식이 끝난 청첩장·초대장 정보에 보유 기간을 정하고, 기간이 지나면 자동으로 파기
- 여러 브랜드가 함께 쓰는 통합 DB의 자산 현황과 위험을 정기적으로 평가
- 유출 규모·경위가 확인되면 정보주체(혼주·하객 등 제3자 포함)에게 추가로 통지하고 투명하게 공개
- 이용자 피해 예방 : 청첩장·돌잔치·축의금을 핑계로 한 문자의 링크·앱 설치·송금 요청은 응하지 않기, 방명록과 같은 비밀번호를 쓰는 사이트는 비밀번호 변경, 금융감독원 '개인정보노출자 사고예방시스템'·'계좌정보 통합관리 서비스(어카운트인포)'로 명의도용·계좌 개설 이상 여부 확인
□ 관련기사(출처)
- 바른손M카드 해킹 뒤늦게 확인…축의금 계좌·아기 정보까지 유출 가능성 - 전자신문
- 바른손 모바일 청첩장 해킹…신랑·신부·혼주 연락처 노출 가능성 - 파이낸셜뉴스
- [공지] 개인정보 관련 안내 - 바른손M카드
감사합니다.