[한국소음진동공학회] 외부 해킹으로 회원 이름·생년월일·휴대전화·계좌번호·주소 등 8개 항목 유출 정황…홈페이지 관리업체 공급망 해킹 가능성_2026년 10월
한국소음진동공학회가 2026년 10월 7일 외부 해킹에 의한 비정상적인 접근으로 회원 개인정보가 유출된 정황을 확인했습니다. 이름·생년월일·휴대전화번호·계좌번호·우편물수령지주소 등 8개 항목이 포함됐고, 학회 홈페이지를 관리하는 외부 업체를 통한 IT 서비스 공급망 해킹일 가능성이 제기됐습니다.
□ 개요
한국소음진동공학회는 2026년 10월 8일 홈페이지 공지사항에 '개인정보 유출 관련 안내 및 사과문'을 게시하고, 회원 개인정보 유출 정황을 알렸습니다.
학회는 10월 7일 외부 해킹에 의한 비정상적인 접근을 확인했다고 밝혔습니다. 유출 항목은 이름, 아이디, 생년월일, 암호화된 비밀번호(일방향 암호화), 이메일, 휴대전화번호, 계좌번호, 우편물수령지주소 등 8개이며, 주민등록번호는 수집하지 않는다고 안내했습니다.
보안뉴스는 10월 11일 단독 보도에서 한국소음진동공학회를 피해 학회 중 하나로 꼽았습니다. 학회 홈페이지 자체가 아니라 홈페이지를 관리하는 업체의 데이터 시스템이 공격받은 'IT 서비스 공급망 해킹'일 가능성이 매우 높다고 분석했습니다.
□ 사고내용 요약
1. 회사명 : 사단법인 한국소음진동공학회
2. 사고유형
- 외부 해킹에 의한 비정상적 접근으로 회원 개인정보 유출 정황(홈페이지 관리업체 데이터 시스템 공격, 공급망 해킹 추정)
3. 유출규모
- 미공개(홈페이지 회원 대상)
4. 유출항목(총 8개)
- 신원정보 : 이름, 생년월일
- 계정정보 : 아이디, 암호화된 비밀번호(일방향 암호화)
- 연락처 : 이메일, 휴대전화번호, 우편물수령지주소
- 금융정보 : 계좌번호
5. 특이사항
- 계좌번호가 이름·휴대전화번호와 함께 유출되어 회비 환불·심사료 반환 등을 핑계로 한 금융사기나 스미싱·보이스피싱에 악용될 위험이 있음
- 회원이 소음·진동 분야 연구자와 산업계 실무자인 만큼 학술대회·논문 투고·심사 안내를 사칭한 이메일(악성 첨부파일, 업무 메일 사칭)에 주의 필요
- 비밀번호는 일방향 암호화되어 저장되고 있으며, 주민등록번호는 수집하지 않음
- 보안뉴스는 학회 홈페이지가 직접 뚫린 것이 아니라 홈페이지 관리업체(크릭)의 데이터 시스템이 공격받은 IT 서비스 공급망 해킹일 가능성이 매우 높다고 보도함(학회 공지에는 업체명이 없어 공식 미확인)
- 유출 규모, 침입 시점·경로, 공격 방식은 공개되지 않음
□ 사고대응 타임라인
- 침입 시점
. 시점 미공개
- 2026년 10월 7일
. 외부 해킹에 의한 비정상적인 접근으로 개인정보 유출 정황 확인
. 홈페이지 관리업체를 통해 유출 항목 확인 및 긴급 보안 조치
- 2026년 10월 8일
. 홈페이지 공지사항에 '개인정보 유출 관련 안내 및 사과문' 게시
- 2026년 10월 11일
. 보안뉴스 단독 보도 : 학회 홈페이지 관리업체를 통한 IT 서비스 공급망 해킹 가능성 제기
- 진행 중
. 관련 법령에 따른 절차 진행 및 모니터링 강화
□ 개인정보 유출 관련 홈페이지 안내
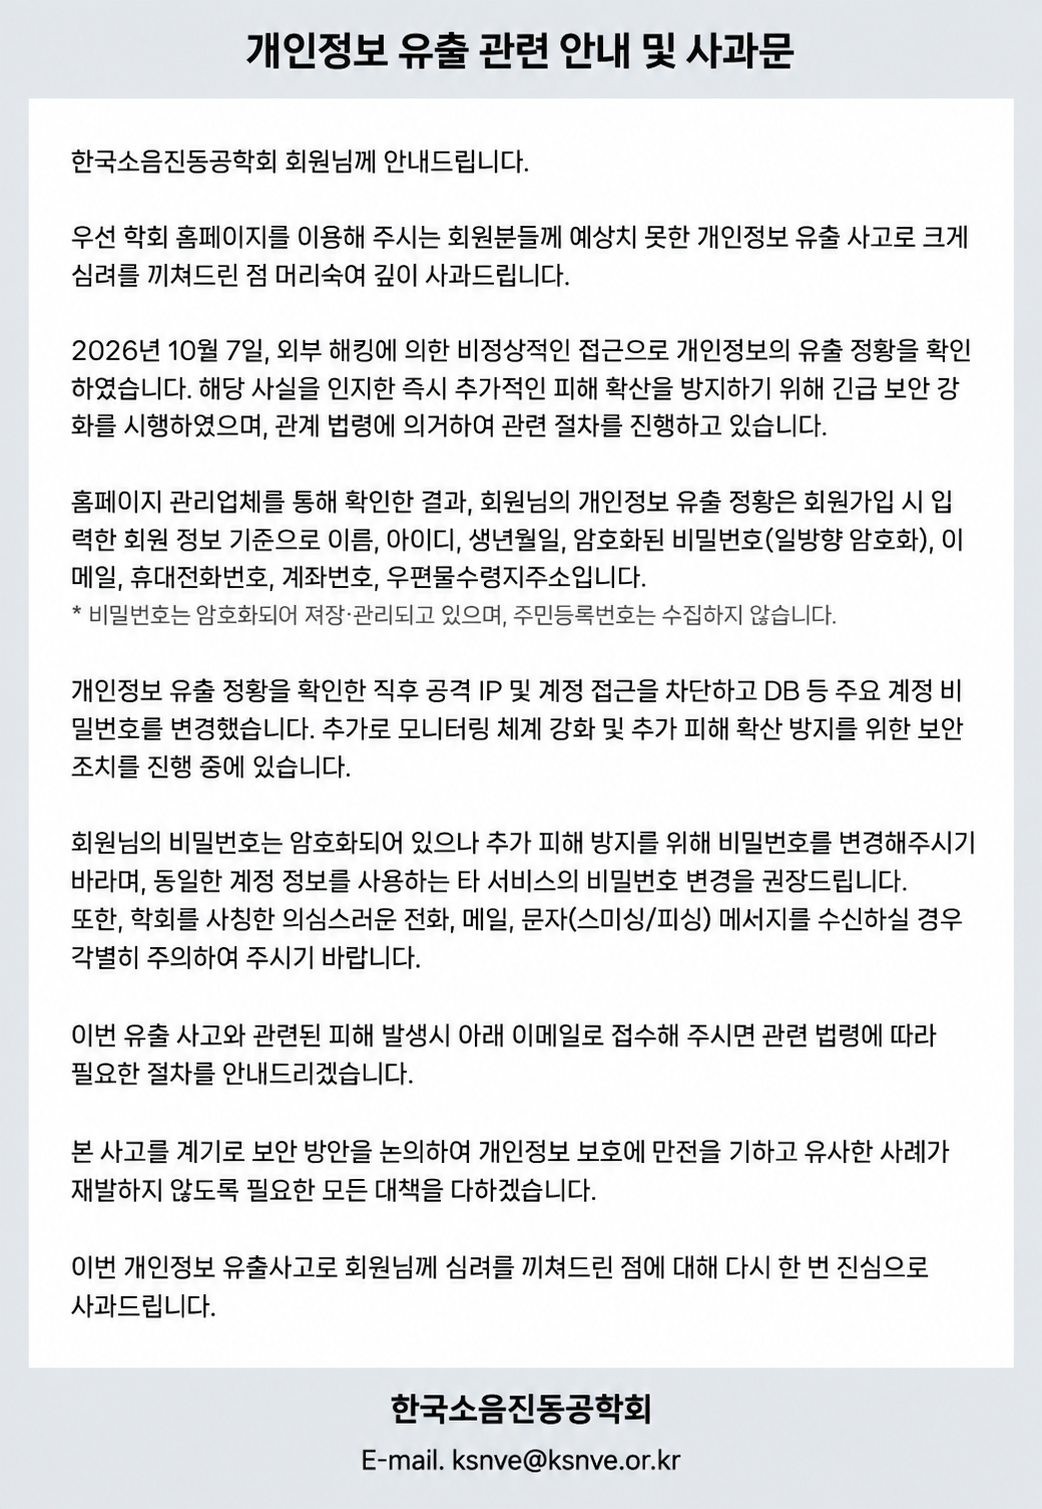
개인정보 유출 관련 안내 및 사과문
작성자 : 한국소음진동공학회 / 작성일 : 2026-10-08
사단법인 한국소음진동공학회 회원님께 안내드립니다.
2026년 10월 7일, 외부 해킹에 의한 비정상적인 접근으로 개인정보의 유출 정황을 확인하였습니다.
유출 항목
홈페이지 관리업체를 통해 확인한 결과 이름, 아이디, 생년월일, 암호화된 비밀번호(일방향 암호화), 이메일, 휴대전화번호, 계좌번호, 우편물수령지주소가 유출된 것으로 확인되었습니다.
* 비밀번호는 암호화되어 저장·관리되고 있으며, 주민등록번호는 수집하지 않습니다.
조치 사항
공격 IP 및 계정에 대한 접근 차단, DB 등 주요 계정 비밀번호 변경, 모니터링 강화
□ 대응내역
- (한국소음진동공학회) 10월 7일 외부 해킹에 의한 비정상적 접근 확인 및 홈페이지 관리업체를 통한 유출 항목 확인
- (한국소음진동공학회) 공격 IP·계정 접근 차단, DB 등 주요 계정 비밀번호 변경, 모니터링 강화
- (한국소음진동공학회) 10월 8일 홈페이지 공지로 유출 사실 안내 및 사과
- (한국소음진동공학회) 관련 법령에 따른 절차 진행(보안뉴스 보도 기준)
※ 학회 대표 연락처 : 02-3474-8002, 8003 / ksnve@ksnve.or.kr(홈페이지 하단 기준)
※ 유출 규모, 침입 시점·경로, 관리업체명, 개인정보보호위원회·KISA 신고 여부, 회원 개별 통지 여부, 2차 피해 보상 방안은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 홈페이지·게시판 솔루션 전반의 취약점 점검과 보안 패치, 웹 방화벽(WAF) 적용
- 관리업체의 관리자 페이지·원격 접속은 허용된 IP로 제한하고 2단계 인증(MFA) 적용
- 계좌번호·휴대전화번호 등 민감도 높은 항목의 DB 암호화 및 화면 마스킹
- 비밀번호 해시에 솔트(Salt)를 적용한 안전한 알고리즘(bcrypt 등) 사용 여부 점검
- DB 대량 조회·다운로드 등 이상 행위 탐지 및 접속기록 보관·점검
2. 관리적 조치
- 홈페이지 위탁 관리업체의 보안 수준 점검, 위탁계약에 보안 의무·사고 통지·책임 명시(공급망 보안 관리)
- 회비 환불 등 목적이 끝난 계좌번호는 즉시 파기하고, 수집 항목을 최소화
- 유출 규모·경위 확인 후 회원 개별 통지 및 관계기관 신고 절차 이행
- 회원 대상 2차 피해 예방 안내 : 학회를 사칭한 문자·이메일의 링크·첨부파일 열지 않기, 같은 비밀번호를 쓰는 다른 사이트 비밀번호 변경, 금융감독원 '개인정보노출자 사고예방시스템'과 '계좌정보 통합관리 서비스(어카운트인포)'로 명의도용·계좌 이상 여부 확인
□ 관련기사(출처)
감사합니다.