부산신항만·동국제강 등 국내 항만·해운·철강사 12곳 다크웹 게시…총 6,460만 달러 요구·10월 19일 데이터 공개 협박_2026년 10월
신생 랜섬웨어 조직 '논(N0n)'이 2026년 10월 12일(한국시간 밤) 다크웹 유출 사이트에 부산신항만, BNCT, 동국제강 등 국내 항만·해운·물류·철강 기업 12곳을 한꺼번에 피해 기업으로 올렸습니다. 기업마다 비트코인 지갑 주소를 적고 최소 40만~최대 1,400만 달러, 12곳 합계 약 6,460만 달러를 요구했으며, 10월 19일까지 돈을 내지 않으면 탈취 데이터를 공개하겠다고 협박하고 있습니다. 실제 침해 여부는 아직 확인되지 않았으나, 일부 기업이 같은 해운·항만 IT 솔루션 업체의 고객사라는 점에서 공급망 경유 공격 가능성이 제기됐습니다.
□ 개요
2026년 9월 처음 식별된 랜섬웨어 조직 '논(N0n)'이 10월 12일 다크웹 유출 전용 사이트(DLS)에 국내 기업 12곳을 피해 기업으로 게시했습니다.
게시된 곳은 부산신항 컨테이너터미널 운영사, 항만 IT 서비스 업체, 해운·선박관리·선박대리점, 물류사, 철강사까지 항만·해운 산업 전반에 걸쳐 있습니다. 해커는 기업마다 컨테이너·EDI 운송 기록, 터미널 시스템 설정 자료, 인보이스·빌링·정산 기록, 선박 운항 보고서, 직원 계정 기록 등을 빼냈다고 주장했습니다. 데이터 양은 기업별로 20MB~1.8GB이며, 12곳을 합치면 약 6.2GB, 3,400여 개 파일에 이릅니다. 원본은 아직 공개하지 않았고, 기업마다 샘플 파일 1~3개만 올린 상태입니다.
해커는 기업별 비트코인 지갑 주소로 40만~1,400만 달러를 요구했고, 요구액의 10%를 먼저 보내면 협상방을 열어 주겠다는 조건도 내걸었습니다. 데이터 공개 시점은 10월 19일 13시 27분(UTC, 한국시간 22시 27분경)으로 예고했습니다. 한국인터넷진흥원(KISA)은 해당 기업들에 침해 사실을 안내하고 있습니다. 거론된 일부 기업은 해운·항만 IT 솔루션 업체 싸이버로지텍의 고객사로 확인됐고, 이 업체는 사실관계를 파악하면서 고객사에 주의를 당부하는 공지를 보냈습니다. 다만 업계는 관련 업체 시스템이 정상 운영 중이며 실제 감염·유출 여부는 확인되지 않았다고 설명했습니다.
□ 사고내용 요약
1. 회사명 : 국내 항만·해운·물류·철강 기업 12곳(아래 4번 표 참조)
2. 사고유형
- 랜섬웨어 조직 '논(N0n)'의 데이터 탈취 주장 및 금전 협박(다크웹 유출 사이트 게시, 이중 갈취형, 실제 침해 미확인)
3. 유출규모
- 국내 기업 12곳, 기업별 20MB~1.8GB(12곳 합계 약 6.2GB, 3,474개 기록·파일)
- 요구액 : 기업별 40만~1,400만 달러 상당 비트코인(12곳 합계 약 6,460만 달러)
4. 유출항목(해커 주장, 12개사)
| No | 기업명(다크웹 표기) | 업종 | 탈취 주장 자료 | 데이터 규모 | 요구액 (협상 진입금 10%) |
|---|---|---|---|---|---|
| 1 | 부산신항만 (Pusan Newport Company) |
컨테이너터미널 운영 | 컨테이너 문서, EDI 운송 기록, 배포 자료, 터미널 시스템 설정 기록 (샘플 : 시스템 배포 목록 엑셀, 컨테이너 반출 PDF) |
1.5GB 774개 |
1,200만 달러(약 114 BTC) (11.4 BTC) |
| 2 | 비엔씨티 (BNCT Busan New Container Terminal) |
컨테이너터미널 운영 | EDI 운송 메시지, 내부 데이터베이스 스크립트, 시스템 문서 (샘플 : 선석계획 관련 파일 1건) |
460MB 90개 |
800만 달러(약 76 BTC) (7.6 BTC) |
| 3 | GNCNet / 동원글로벌터미널부산 (GNCNet DGT Busan) |
항만 IT 서비스 | 빌링 서비스 기록, 운영 메시지 아카이브, 내부 데이터베이스·인터페이스 자료 (샘플 : EDI 파일, 환적운송시스템 인터페이스 설계서, 빌링 요구사항 보고서) |
1.8GB 517개 |
120만 달러(약 11 BTC) (1.1 BTC) |
| 4 | 마산아이포트 (MGNP) |
항만 터미널 운영 | 상업 인보이스 기록, 빌링 시스템 자료, 운영 기록 (샘플 : 빌링 견적 컬럼 정의 엑셀, 인보이스 목록 엑셀) |
30MB 29개 |
80만 달러(약 8 BTC) (0.8 BTC) |
| 5 | BKH ICD (BKH ICD) |
내륙 컨테이너 기지 운영 | 상업 인보이스 기록, 시스템 문서, 컨테이너 기록 (샘플 : 시스템 릴리즈 노트 PDF, 인보이스 상세 목록 엑셀) |
410MB 16개 |
120만 달러(약 11 BTC) (1.1 BTC) |
| 6 | 동국제강 (Dongkuk Steel) |
철강 제조 | 인보이스·정산 기록, 내부 재무시스템 자료 (샘플 : 아이템 매핑가이드 엑셀, 항차 MIT 재계산 엑셀) |
40MB 72개 |
1,000만 달러(약 95 BTC) (9.5 BTC) |
| 7 | 유수로지스틱스 (EUSU Logistics) |
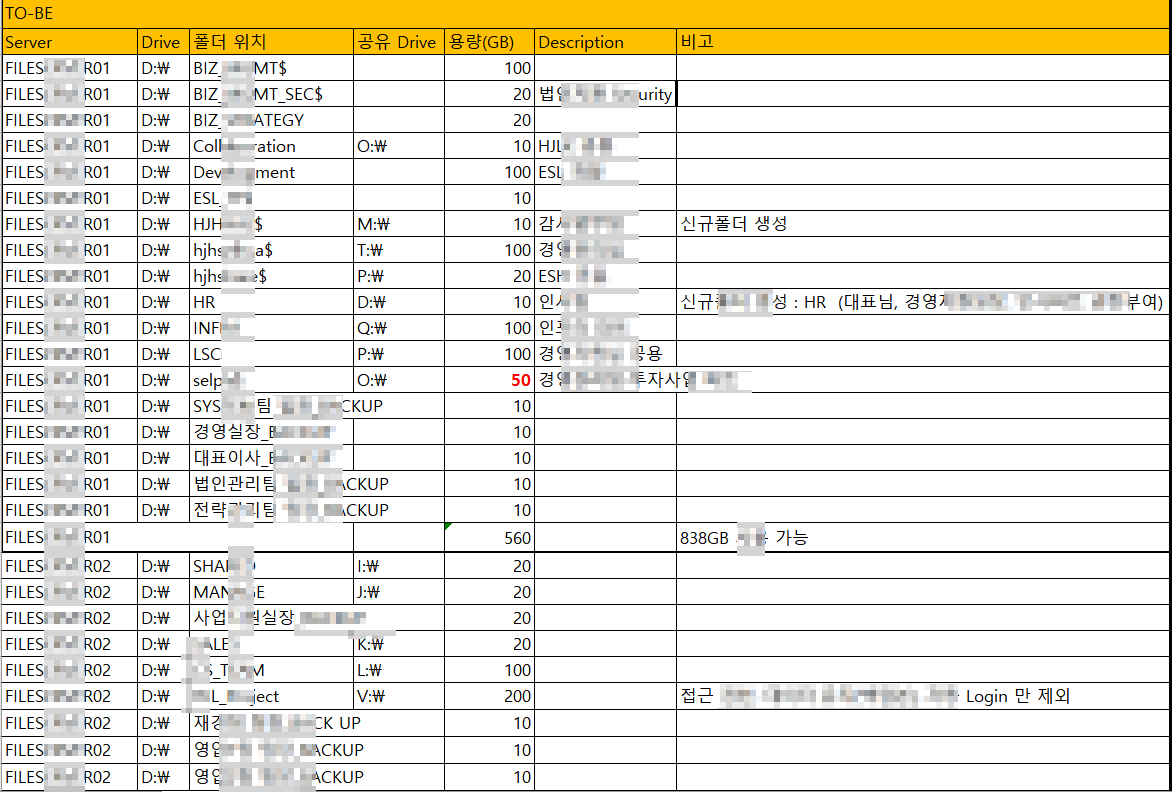
물류 | 인프라 구성·점검 기록, 내부 시스템 자료 (샘플 : 인프라 취약점 점검 견적서, 파일서버 구성 현황 엑셀) |
60MB 41개 |
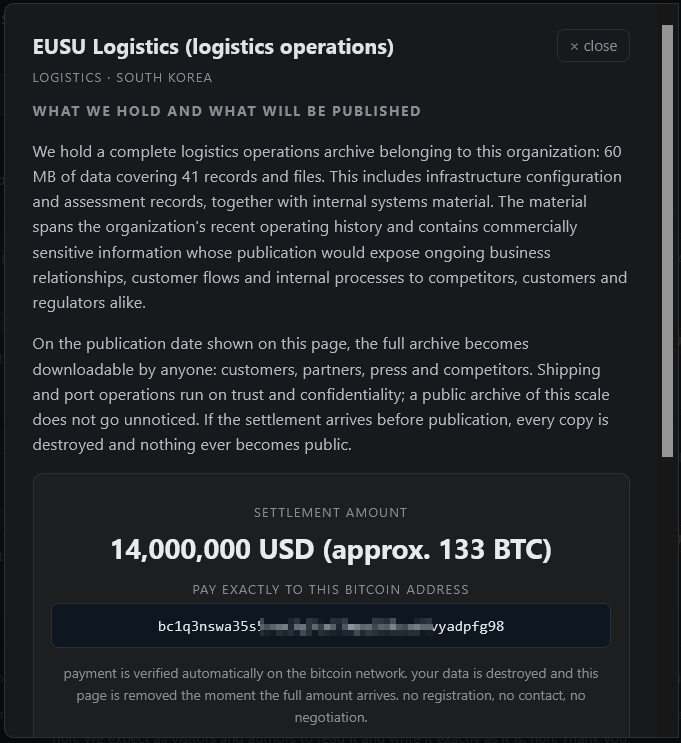
1,400만 달러(약 133 BTC) (13.3 BTC) |
| 8 | 고려훼리 (Korea Ferry) |
여객·화물선 운항 | 직원 계정 기록(평문 자격증명 포함 주장), 재무 영수증, 선박 운항 기록 (샘플 : 시스템 관리자·직원 계정 엑셀, 영수증 신청 목록 엑셀) |
1.4GB 1,633개 |
120만 달러(약 11 BTC) (1.1 BTC) |
| 9 | 폴라리스쉬핑 (Polaris Shipping) |
벌크선 해운 | 내부 재무 기록, 선박 운항 보고서, 상업 계약 자료 (샘플 : 선박 정오보고(Noon Report), 항차별 연료소모량 데이터, 매출전표 엑셀) |
420MB 209개 |
1,200만 달러(약 114 BTC) (11.4 BTC) |
| 10 | 동아탱커 (Dong-A Tanker) |
유조선 운항 | 체선료·조출료(DEM/DES) 재무 기록, 선박 성과 데이터 (샘플 : 체선·조출 데이터 엑셀, 계획·실적 템플릿 엑셀) |
20MB 48개 |
320만 달러(약 30 BTC) (3 BTC) |
| 11 | 새한마린 (Saehan Marine) |
선박대리점 | 항비 정산 계정 기록, 은행 서신, 재무 자료 (샘플 : 입항 비용 견적(EPDA) PDF 등 PDF 2건) |
40MB 19개 |
40만 달러(약 4 BTC) (0.4 BTC) |
| 12 | 삼주마리타임 (Samjoo Maritime) |
선박관리 | 내부 재무 기록, 벙커유 비용 계산, 운영 기록 (샘플 : 벙커 차액 계산식 엑셀, 용선료 송금결재 비용청구서 PDF) |
40MB 26개 |
60만 달러(약 6 BTC) (0.6 BTC) |
| 합계(12곳) | 약 6.2GB 3,474개 |
약 6,460만 달러 | |||
※ 다크웹 유출 사이트 게시 화면(2026년 10월 13일 확인) 기준이며, 모두 해커 측 주장으로 사실 여부는 확인되지 않았습니다. 샘플 파일명은 내부 정보 보호를 위해 유형만 적었고, 비트코인 지갑 주소는 싣지 않았습니다.
5. 특이사항
- 12곳 모두 10월 12일 13:54~14:14(UTC) 약 20분 사이에 연달아 게시됐고, 공개 예정 시각도 10월 19일 13:27(UTC)로 똑같으며, 협박 문구도 사실상 같아 한 번의 캠페인으로 보임
- 요구액은 유수로지스틱스(1,400만 달러), 부산신항만·폴라리스쉬핑(각 1,200만 달러), 동국제강(1,000만 달러), BNCT(800만 달러) 순으로 크며, 이 5곳이 전체 요구액의 약 87%를 차지함
- 데이터 양은 GNCNet/DGT(1.8GB), 부산신항만(1.5GB), 고려훼리(1.4GB) 순으로 많고, 파일 수는 고려훼리(1,633개)가 가장 많음
- 데이터 양과 요구액이 비례하지 않아(예: 유수로지스틱스 60MB에 1,400만 달러, GNCNet/DGT 1.8GB에 120만 달러), 기업 규모·지불 능력을 기준으로 금액을 매긴 것으로 보임
- 일부 샘플 파일명에 2017~2020년 날짜가 붙어 있어, 최근 자료뿐 아니라 오래 보관된 과거 업무 자료까지 반출됐다고 주장되는 점도 눈에 띔
- 터미널 운영사, 항만 IT 업체, 해운·선박관리·대리점, 물류·철강사 등 항만 물류 생태계 전반이 동시에 지목되어, 공통 IT 솔루션·유지보수 업체·IDC를 통한 공급망 침해 가능성이 제기됨
- 데일리로그 보도에 따르면 거론된 터미널·해운사 일부(DGT, PNC, BNCT, 마산아이포트, 폴라리스쉬핑)는 해운·항만 IT 솔루션 업체 싸이버로지텍의 고객사로, 이 업체가 고객사에 주의 공지를 보냄. 일부 샘플 파일명에도 같은 계열 솔루션으로 보이는 시스템명이 나타나지만, 침해 원인으로 확인된 것은 아님
- 탈취 주장 자료가 인보이스·정산·빌링·매출전표·은행 서신·송금결재 등 금융 거래 문서에 집중되어 있어, 거래처를 노린 송금 계좌 변경 사기(BEC)에 악용될 위험이 큼
- 고려훼리는 직원 계정 기록(평문 자격증명 포함)이 탈취됐다고 주장되어, 사실이면 추가 침입에 쓰일 수 있음
- 해커는 전액 대신 요구액의 10%를 먼저 보내면 협상방을 열어주겠다는 방식을 쓰고, 협상하지 않으면 데이터를 조금씩 나눠 공개하며 압박함
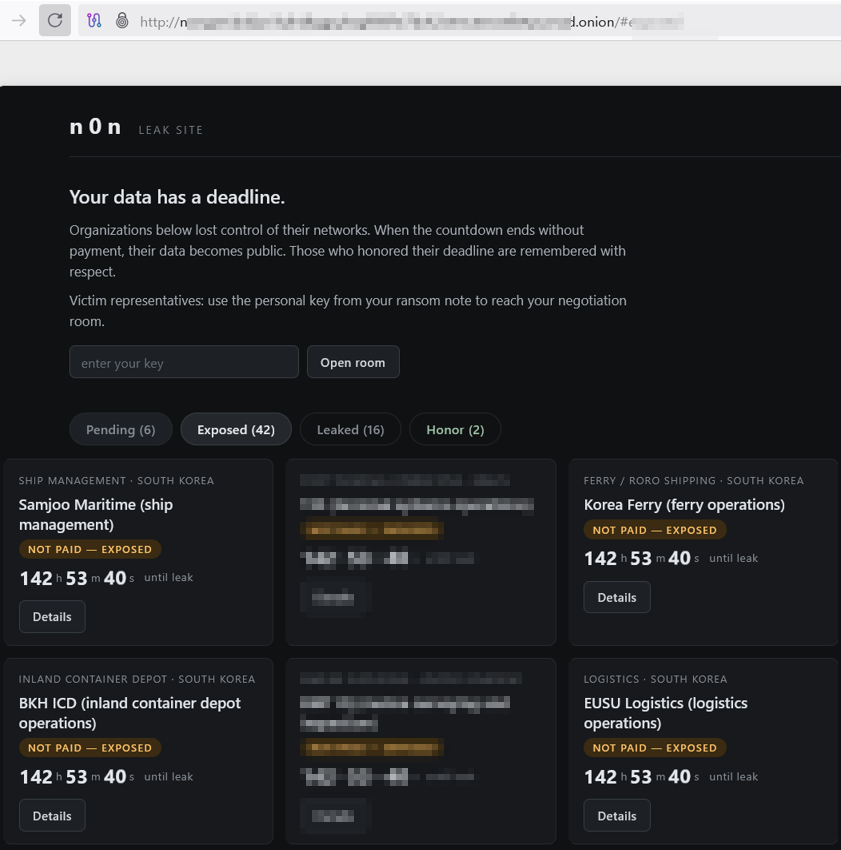
- 유출 사이트 기준 피해 기업 현황은 대기 6곳, 공개 예정 42곳, 실제 유출 16곳, 지불(Honor) 2곳으로 표시됨(10월 13일 확인 화면 기준)
- 기업 측은 "해커의 일방적 주장", "시스템 정상 운영 중", "금전 요구는 아직 받지 못한 것으로 안다"(동원그룹) 등으로 실제 피해를 확인하지 못했다는 입장
□ 사고대응 타임라인
- 침입 시점
. 시점 미공개(실제 침해 여부 미확인)
- (참고) 2026년 9월 18일
. 랜섬웨어 조직 논(N0n) 최초 식별
- 2026년 10월 12일 13:54~14:14(UTC, 한국시간 22:54~23:14)
. 논(N0n) 다크웹 유출 사이트에 국내 기업 12곳 연속 게시(해외 항만·해운사와 함께)
- 2026년 10월 13일
. 국내 언론 보도(뉴스저널리즘 단독, 보안뉴스, 데일리로그)
. 한국인터넷진흥원(KISA), 게시된 기업들에 침해 사실 안내
. 싸이버로지텍, 고객사에 주의 당부 공지
. 동국제강·동원그룹 등 "실제 피해 미확인, 사실관계 파악 중" 입장
- 2026년 10월 19일 13:27(UTC, 한국시간 22:27경) 예고
. 해커 측이 예고한 데이터 공개 시점(보안뉴스는 '19일 오후 1시'로 보도)
- 진행 중
. 각 기업 실제 침해 여부·피해 범위 확인, 공통 침해 경로 조사
□ 개인정보 유출 관련 홈페이지 안내
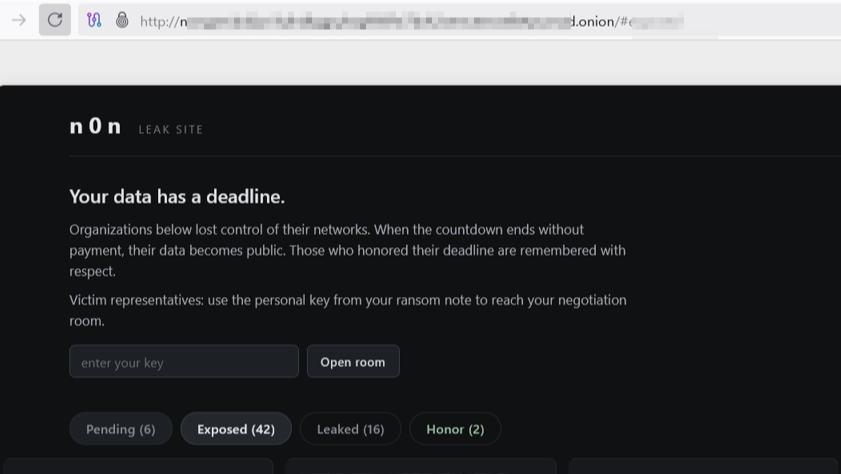
논(N0n) 다크웹 유출 사이트 게시 내용(번역·요약)
※ 2026년 10월 13일 기준 피해 거론 기업 홈페이지의 별도 안내 공지는 확인되지 않았습니다.
사이트 첫 화면
"Your data has a deadline.(당신의 데이터에는 기한이 있다)"
아래 조직들은 네트워크 통제권을 잃었다. 카운트다운이 끝날 때까지 돈을 내지 않으면 데이터가 공개된다. 기한을 지킨 곳은 존중받으며 기억될 것이다. 피해 기업 담당자는 랜섬노트에 적힌 개인 키로 협상방에 접속하라.
(분류 : 대기 6 / 공개 예정 42 / 유출 16 / 지불 2)
피해 기업 개별 페이지 공통 문구
- "우리는 이 조직의 OOO 아카이브 전체를 보유하고 있다." (기업별 데이터 용량·파일 수와 자료 유형 기재)
- "자료에는 최근 운영 이력과 민감한 영업 정보가 담겨 있어, 공개되면 진행 중인 거래 관계, 고객 흐름, 내부 프로세스가 경쟁사·고객·규제기관에 그대로 드러난다."
- "공개일이 되면 고객·파트너·언론·경쟁사 누구나 전체 아카이브를 내려받을 수 있다. 해운·항만 업무는 신뢰와 기밀로 움직이며, 이 정도 규모의 공개 자료는 주목받을 수밖에 없다."
- "공개 전에 합의금이 들어오면 모든 사본을 파기하고 아무것도 공개되지 않는다."
- 송금 방식 : 기업별 지정 비트코인 주소로 정확한 금액 송금, 비트코인 네트워크에서 자동 확인 후 페이지 삭제("등록·연락·협상 없음")
- 협상 옵션 : 합의금의 10%를 한 번에 먼저 보내고 거래 ID로 비공개 협상방을 연다(1회 한정)
- 증거 : 기업별 샘플 파일 1~3개 다운로드 제공
기업 측 입장(언론 보도 기준)
- 동국제강 : 해커 측의 일방적인 주장으로, 실제 침투 여부를 인정하기 어렵고 피해 여부를 파악 중
- 동원그룹 : 동원터미널 데이터 유출 주장에 대해 실제 유출 여부와 원인을 확인 중이며, 금전 요구는 아직 없는 것으로 안다
- 싸이버로지텍 : 거론된 업체들이 자사 고객사임을 인정, 사실관계 파악 중이며 고객사에 주의 공지 발송
- 항만업계 : 부산항 관련 업체들은 정상 가동 중이며, 실제 피해는 불명확
□ 다크웹 협박 게시글(n0n)
□ 대응내역
- (한국인터넷진흥원) 다수 항만 기업의 랜섬웨어 피해 정황을 인지하고, 게시된 기업들에 침해 사실 안내
- (동국제강) 사안을 인지하고 대응 중, "현재까지 확인된 실제 피해는 없다"
- (동원그룹) 동원글로벌터미널부산 관련 유출 여부와 원인 확인 중
- (싸이버로지텍) 거론 기업이 고객사임을 인정하고, 추가 피해·유출 가능성에 대비해 고객사에 주의 공지 발송
- (피해 거론 기업) KISA 안내를 받고 피해 현황 확인 중(보안뉴스, 한 기업 IT 담당자)
※ 각 기업의 실제 침입 여부, 공통 침입 경로, 시스템 암호화(감염) 여부, 수사기관 신고·협상 여부, 개인정보 포함 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 해커가 공개한 샘플 파일명·자료 유형으로 내부 원본 위치를 찾고, 해당 서버·시스템의 접근·반출 기록 역추적
- 외부 IT 솔루션·유지보수 업체의 원격접속 계정·연동 계정을 즉시 점검하고, 다중인증(MFA)·접근 IP 제한 적용
- 평문으로 저장된 계정·비밀번호를 찾아 제거하고, 관련 계정 비밀번호 전면 교체
- 대량 압축·외부 전송 등 데이터 반출 징후를 잡는 EDR·DLP 정책 강화, 오프라인·불변 백업 확보
- TOS·EDI·빌링 시스템 등 항만 핵심 시스템은 업무망과 분리하고 운영 기술(OT) 영역 감염 여부도 점검
2. 관리적 조치
- 같은 솔루션·IDC·유지보수 업체를 쓰는 기업 간 침해지표(IoC) 공유와 공동 점검(공급망 보안)
- 다크웹 모니터링으로 19일 이후 추가·분할 공개 여부를 확인하고, 침해가 확인되면 즉시 KISA·수사기관에 신고
- 거래처·화주·선사에 "송금 계좌 변경 요청은 전화로 재확인" 등 BEC 주의 안내
- 오래된 업무 자료(과거 항차·정산 파일 등)의 보관 기간을 정하고, 필요 없는 자료는 파기하거나 분리 보관
- 랜섬웨어 대응 절차(협상 원칙, 의사결정 체계, 대외 공지 기준) 정비 및 모의훈련
- 중소 터미널 운영사를 포함한 항만·해운 분야 보안 수준 점검과 기반시설 지정 검토(전문가 제언)
□ 관련기사(출처)
- 국내 해운·철강사 12곳에 랜섬웨어 공격 주장...“19일까지 협상 안 하면 데이터 공개” 협박 - 보안뉴스
- [단독] 항만·해운업체 겨냥한 랜섬웨어 공격 의혹…국내 기업 9곳 명단에 - 뉴스저널리즘
- [단독] 동국제강, 해킹 조직 공격 표적에…내부정보 탈취 주장 - 뉴스저널리즘
- 싸이버로지텍 이용 해운항만업체, 랜섬웨어 공격 받아 - 데일리로그
- Ransomware Group: N0n - Ransomware.live
감사합니다.