[유니텔원격교육연수원] 게시판 첨부파일 61개 로그인 없이 노출…교원 등 3,000명 주민등록번호·성명 등 12개 항목 유출_2026년 10월
교원 원격연수기관 유니텔원격교육연수원이 2002~2007년 게시판에 첨부된 파일 61개가 로그인 없이 파일 주소만 알면 열리는 상태로 웹 서버에 남아 있었고, 이로 인해 3,000명의 성명·주민등록번호 등이 유출됐다고 밝혔습니다. 외부에서 내려받은 기록은 2021년 11월부터 확인됐으며, 대부분 검색·수집 프로그램에 의한 것이었습니다.
□ 개요
유니텔원격교육연수원은 2026년 10월 8일 홈페이지에 '개인정보 유출에 대한 사과문'을 게시하고, 과거 게시판 첨부파일을 통해 3,000명의 개인정보가 유출됐다고 사과했습니다.
연수원에 따르면 2002~2007년(1건은 2020년)에 게시판에 첨부된 파일 61개가 로그인 확인 없이 파일 주소만으로 열리는 상태로 웹 서버에 남아 있었습니다. 웹 서버의 폴더 목록 공개, 검색엔진 수집 차단 설정(robots.txt) 누락, 파일 접근 시 로그인 확인 미비가 겹친 결과로, 외부 해킹이 원인은 아니라고 설명했습니다. 보존된 접속 기록상 2021년 11월부터 2026년 10월까지 외부에서 파일을 내려받은 기록이 있었고, 대부분 검색·수집 프로그램에 의한 것이었습니다.
유출 대상은 2002년 자격과정 시험 접수자, 2003~2007년 연수 관련 서류 제출자, 2020년 3월 신청 서류 제출자 1명 등 총 3,000명입니다. 전원의 성명·주민등록번호가 포함됐고, 일부는 전화번호, 소속 학교·교육청, 주소, 환불용 계좌번호, 건강 관련 수강 연기 사유, NEIS 개인번호·인사기록까지 포함됐습니다. 연수원은 10월 6일 유출을 확인해 즉시 접근을 차단하고 개인정보보호위원회와 한국인터넷진흥원(KISA)에 신고했으며, 대상자 1인당 연수 적립금 10만 원을 지급하기로 했습니다.
□ 사고내용 요약
1. 회사명 : 유니텔원격교육연수원
2. 사고유형
- 과거 게시판 첨부파일의 웹 접근 통제 미흡(폴더 목록 공개, robots.txt 누락, 로그인 확인 미비)으로 인한 장기간 외부 노출·다운로드(해킹 아님)
3. 유출규모
- 3,000명(첨부파일 61개)
4. 유출항목(총 12개, 대상자별 상이)
- 전원 : 성명, 주민등록번호
- 일부 : 전화번호, 홈페이지 아이디, 시험 관련 정보, 소속 학교·교육청, 주소, 이메일
- 일부 신청서 제출자 : 환불용 계좌번호(4명), 건강 관련 수강 연기 사유(3명), NEIS 개인번호·인사기록(1명)
- 비밀번호, 신용카드 번호는 포함되지 않음
5. 특이사항
- 20년 가까이 지난 2002~2007년 첨부파일이 삭제되지 않고 웹 서버에 남아 있었던 보유기간 경과 개인정보 미파기 사례
- 대상자 전원의 주민등록번호가 포함되어 명의도용 위험이 크며, 연수원은 주민등록번호 변경 신청까지 안내함
- 외부 다운로드 기록이 2021년 11월부터 남아 있어, 접속 기록이 없는 그 이전에도 노출됐을 가능성이 있음
- 다운로드 대부분이 검색엔진·수집 프로그램(크롤러)에 의한 것이어서, 검색엔진에 사본이 남아 있을 수 있음(연수원이 삭제 요청 중)
- 일부는 건강 관련 수강 연기 사유, NEIS 개인번호·인사기록 등 교원의 민감한 정보까지 포함됨
- 대상자 1인당 연수 적립금 10만 원을 지급(2년간 유효)하는 보상안을 제시함
- 회원은 홈페이지 '나의 강의실 > 내 계정 확인하기'에서 대상 여부를 확인할 수 있고, 비회원은 이메일로 문의 가능
□ 사고대응 타임라인
- 2002년 ~ 2007년(1건 2020년)
. 시험 접수·연수 서류 등 개인정보가 담긴 파일 61개가 게시판에 첨부되어 웹 서버에 저장
- 2021년 11월 ~ 2026년 10월
. 보존된 접속 기록 기준 외부 다운로드 확인(대부분 검색·수집 프로그램)
- 2026년 10월 6일
. 유출 확인, 파일 61개 웹 접근 차단, 폴더 목록 표시 해제, 검색 수집 차단 설정(robots.txt) 적용
- 2026년 10월 8일
. 홈페이지에 '개인정보 유출에 대한 사과문' 게시(원장 명의)
. 개인정보보호위원회·한국인터넷진흥원 신고(신고일 미공개)
- 진행 중
. 검색엔진 사본·검색 결과 삭제 요청, 대상자 연수 적립금 10만 원 지급, 문의 대응
□ 개인정보 유출 관련 홈페이지 안내
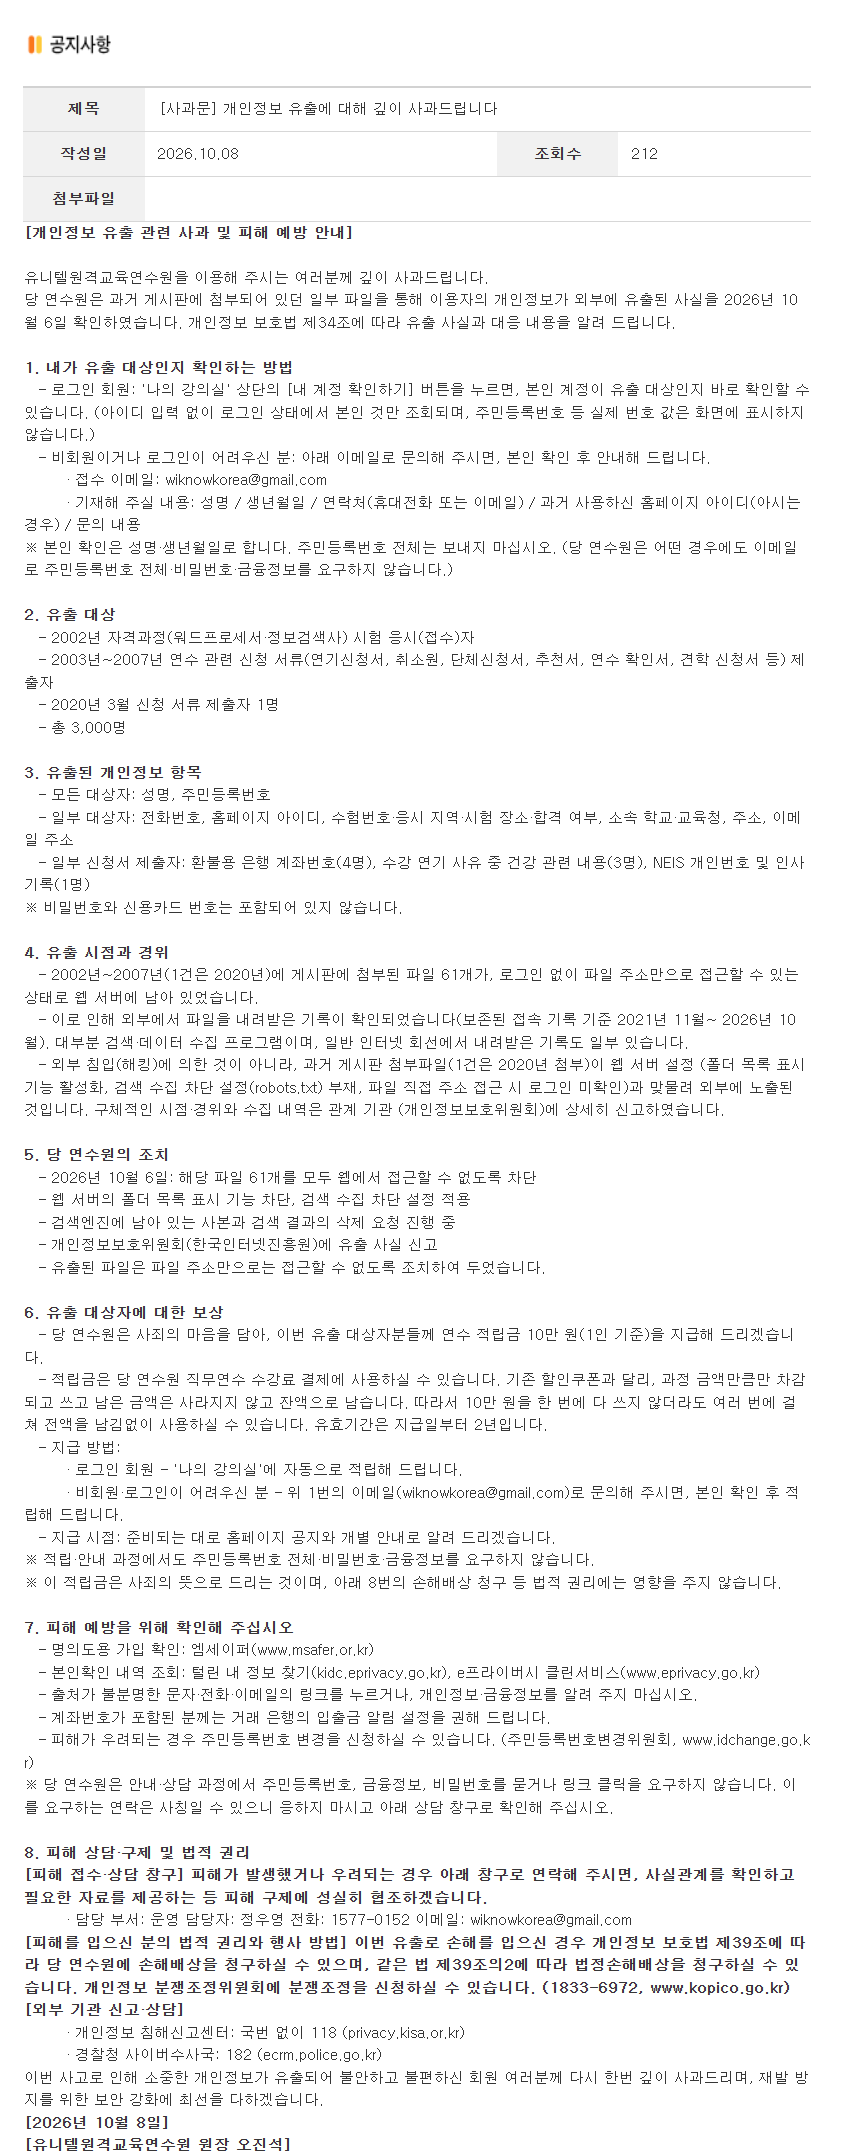
[사과문] 개인정보 유출에 대해 깊이 사과드립니다
2026년 10월 8일 / 유니텔원격교육연수원 원장 오진석
※ 아래는 연수원 홈페이지 사과문 내용을 항목별로 요약한 것입니다.
1. 유출 경위
과거 게시판에 첨부된 파일 61개가 로그인 없이 파일 주소만 알면 열리는 상태로 웹 서버에 남아 있었습니다. 폴더 목록 공개, 검색 수집 차단 설정(robots.txt) 누락, 파일 접근 시 로그인 확인 미비가 겹친 결과이며, 외부 해킹이 원인은 아닙니다. 외부에서 파일을 내려받은 기록이 확인되었고, 대부분 검색·수집 프로그램에 의한 것이었습니다.
2. 일시
유출 확인 및 차단 : 2026년 10월 6일 / 다운로드 기록 : 2021년 11월~2026년 10월(보존 접속기록 기준) / 파일 첨부 시기 : 2002~2007년(1건은 2020년)
3. 유출 항목
- 전원 : 성명, 주민등록번호
- 일부 : 전화번호, 홈페이지 아이디, 시험 관련 정보, 소속 학교·교육청, 주소, 이메일
- 일부 신청서 제출자 : 환불용 계좌번호(4명), 건강 관련 수강 연기 사유(3명), NEIS 개인번호 및 인사기록(1명)
※ 비밀번호와 신용카드 번호는 포함되지 않았습니다.
4. 대상과 규모
총 3,000명(2002년 자격과정 시험 접수자, 2003~2007년 연수 관련 서류 제출자, 2020년 3월 신청 서류 제출자 1명)
5. 조치 사항
- 해당 파일 61개 웹 접근 차단, 폴더 목록 표시 기능 해제, 검색 수집 차단 설정 적용
- 검색엔진에 남은 사본과 검색 결과 삭제 요청 진행 중
- 개인정보보호위원회 및 한국인터넷진흥원에 유출 사실 신고
- 대상자 1인당 연수 적립금 10만 원 지급(과정 수강료만큼 차감, 지급일부터 2년간 유효)
- 대상 여부 확인 : 로그인 회원은 '나의 강의실 > 내 계정 확인하기', 비회원은 이메일 문의
6. 피해 예방 안내
- 엠세이퍼에서 명의도용 가입 여부, '털린 내 정보 찾기'·e프라이버시 클린서비스에서 본인확인 내역 확인
- 출처가 불분명한 문자·전화·이메일의 링크를 누르거나 개인·금융 정보를 제공하지 않기
- 계좌가 포함된 경우 거래 은행의 입출금 알림 설정 권장
- 피해 우려 시 주민등록번호 변경 신청 가능(주민등록번호변경위원회)
- 연수원은 주민등록번호, 금융정보, 비밀번호를 요구하지 않으며, 이를 요구하는 연락은 사칭일 수 있습니다.
7. 문의처
운영 담당자 정우영 / 1577-0152 / wiknowkorea@gmail.com
(비회원 문의 시 성명, 생년월일, 연락처, 과거 사용 아이디, 문의 내용 기재 – 주민등록번호 전체는 보내지 마십시오)
분쟁조정 : 개인정보 분쟁조정위원회 1833-6972 / 침해 신고 : 118 / 사이버 범죄 신고 : 182
□ 대응내역
- (유니텔원격교육연수원) 10월 6일 파일 61개 웹 접근 차단, 폴더 목록 표시 해제, robots.txt 적용
- (유니텔원격교육연수원) 검색엔진 사본·검색 결과 삭제 요청 진행
- (유니텔원격교육연수원) 개인정보보호위원회·한국인터넷진흥원 신고
- (유니텔원격교육연수원) 10월 8일 원장 명의 사과문 게시, 대상 여부 조회 기능 제공
- (유니텔원격교육연수원) 대상자 1인당 연수 적립금 10만 원 지급(2년간 유효)
- (유니텔원격교육연수원) 문의 창구(1577-0152, wiknowkorea@gmail.com) 운영, 명의도용 확인·주민등록번호 변경 등 피해 예방 안내
※ 2021년 11월 이전 노출 여부, 실제 다운로드 건수·주체, 대상자 개별 통지 방식, 다른 과거 첨부파일 점검 결과는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 웹 서버 디렉터리 목록(Directory Listing) 기능 비활성화, 업로드 폴더를 웹 루트 밖으로 이동
- 첨부파일 다운로드 시 로그인·권한 확인 후 서버에서 전달하는 방식으로 변경(파일 주소 직접 접근 차단)
- 웹 서버 전체를 대상으로 주민등록번호 등 개인정보가 담긴 파일을 찾아내는 개인정보 검출 점검 정례화
- 검색엔진 노출 여부를 주기적으로 확인(구글 등 검색 연산자 활용)하고, 발견 시 즉시 삭제 요청
2. 관리적 조치
- 보유기간이 지난 개인정보와 오래된 게시판 첨부파일을 정기적으로 파기하는 절차 마련
- 주민등록번호는 법령 근거가 있는 경우에만 수집하고, 신청서 접수를 게시판 첨부 대신 별도 암호화 시스템으로 처리
- 홈페이지 개편·이관 시 과거 데이터 잔존 여부 점검을 체크리스트에 포함
- 이용자 피해 예방 : 엠세이퍼(msafer.or.kr)에서 명의도용 가입 여부 확인, '털린 내 정보 찾기(kidc.eprivacy.go.kr)' 이용, 연수원·교육청을 사칭해 주민번호·금융정보를 요구하는 연락에 응하지 않기
□ 관련기사(출처)
감사합니다.