[태광네트웍정보] 에베레스트 랜섬웨어, 263GB·5만4,581개 파일 탈취 주장…고객사 DB·방화벽 설정·관리자 계정 정보 포함, 약 6일 뒤 공개 예고_2026년 10월
러시아어 기반 랜섬웨어 조직 에베레스트(Everest)가 국내 네트워크 통합(NI)·정보보안 기업 태광네트웍정보(tkni.co.kr)의 데이터 약 263GB(5만4,581개 파일)를 빼냈다며 다크웹에 62개 장 분량의 '분석 보고서'를 게시했습니다. 게시글에는 고객사 DB(1,041개 고객·프로젝트, 담당자 연락처 필드 2만6천여 개), 고객사 방화벽·인증서버 설정과 관리자 계정 정보, 직원 개인 자료 등이 포함됐다고 적혀 있으며, 타이머가 끝나면 약 6일 뒤 파일을 공개하겠다고 예고했습니다. 아직 공격자 측 주장 단계로 사실 여부는 확인되지 않았습니다.
□ 개요
랜섬웨어 조직 에베레스트는 2026년 10월 17일 자체 다크웹 유출 사이트에 'Taekwang Network'를 피해 기업으로 게시하고, 'tkni.co.kr 263 GB DataBase'라는 제목으로 탈취 자료를 설명하는 장문의 게시글을 올렸습니다.
게시글에 따르면 탈취 자료는 회사 내부 저장장치의 'Taekwang Networks' 폴더 전체로, 7,739개 폴더에 5만4,581개 파일, 총 263.71GB입니다. 업무자료 폴더(115.50GB)에는 고객사별 구축·유지보수 문서, 제안서·입찰 자료, 사업계획·재무 자료, 업무 메일(PST)이 있고, 병원 무선망 임대사업 폴더(9.69GB)에는 계약서·견적·도면·장비 시리얼이 있다고 주장했습니다. 다만 전체 용량의 절반 가까운 128GB는 개인 폴더로, 대부분 음악 파일(MP3 1만3,493개, 116.91GB) 같은 업무와 무관한 자료입니다.
공격자는 고객사 DB 엑셀에 1,041개 고객·프로젝트명과 고객사·KT 담당자의 이름·전화번호·이메일 필드 2만6,358개가 들어 있고, 일부 기술 문서에는 고객사 장비의 관리자 계정, 테스트 계정, 공유 인증 비밀값(RADIUS), 방화벽 설정 파일과 인증서가 포함돼 있다고 밝혔습니다. 고객 분야는 병원, 대학·학교, 금융기관(외국계 은행 포함), 제조·산업, 공공 인프라 등입니다. 게시글 조회수는 1,289회이며, 데일리시큐는 해당 게시물을 한국인터넷진흥원(KISA)에 전달했습니다.
□ 사고내용 요약
1. 회사명 : 태광네트웍정보(Taekwang Network Information, tkni.co.kr – 네트워크 통합·정보보안 기업)
2. 사고유형
- 랜섬웨어 조직 에베레스트(Everest)의 데이터 탈취 주장 및 다크웹 게시, 공개 예고(이중 갈취형, 실제 침해 미확인)
3. 유출규모
- 263.71GB, 5만4,581개 파일, 7,739개 폴더(공격자 주장)
- 이 중 업무 관련 자료 약 125GB, 개인 폴더 약 128GB(대부분 음악·영상 파일), 소프트웨어 설치파일 약 10.5GB
4. 유출항목(공격자 주장, 미확인)
| 구분 | 탈취 주장 내용 | 규모(게시글 기준) |
|---|---|---|
| 고객사 DB·연락처 | 고객·프로젝트별 장비, 서비스, 임대기간, 공급사, 매출·이익, 고객사·KT 담당자 이름·전화번호·이메일 | 4,782행, 고객·프로젝트명 1,041개 연락처 필드 2만6,358개(중복 포함) |
| 보안 설정·계정 | 고객사 장비 관리자 계정 필드, 테스트 계정, 공유 RADIUS 비밀값, 방화벽 설정 파일(인증서·암호화된 개인키 포함), 망분리 정책·방화벽 규칙 | 일부 고객사 문서 |
| 고객사 구축·유지보수 | 네트워크 구성도, 장비 배치, 설정 스냅샷, 장애 이력, 트래픽 캡처(PCAP), 무선 설계 모델, 도면(DWG) | KT Managed 폴더 2만1,427개 파일(65.68GB) |
| 계약·입찰·제안 | 병원 무선망 임대사업 계약서·견적·장비 시리얼·라이선스, 공공·교육기관 제안서, 입찰 자료 | 제안작업 2,166개 파일(17.38GB) 병원사업 880개 파일(9.69GB) |
| 회사 경영·재무 | 사업계획서(수주·매출·이익 목표), 마케팅 계획, 제안서 내 재무표, 성과급·KPI 기준 | 사업계획 자료 287개 파일 |
| 개인정보 | 직원 개인 소득자료(급여·세금·가족 정보), 운전면허증 이미지, 교육 참석자 이름·부서·서명, 컨소시엄 인력 경력 정보 | 일부 문서(인원 미상) |
| 업무 메일·소스코드 | 업무 메일 백업(PST) 2개, 인증 화면 소스코드(HTML·JS), 데모 페이지 | PST 12.26GB·5.44GB |
※ 다크웹 게시글 원문 기준이며 모두 공격자 측 주장입니다. 연락처 필드 수는 같은 사람이 여러 행에 반복된 것을 포함한 수치로, 실제 인원 수가 아닙니다. 고객사 명칭과 개인 이름은 2차 피해 방지를 위해 싣지 않았습니다.
5. 특이사항
- 피해 주장 대상이 고객사 네트워크·방화벽을 구축·유지보수하는 업체여서, 주장대로라면 고객사 관리자 계정·방화벽 설정·구성도가 함께 노출된 공급망 위험임
- 고객 분야가 병원, 대학·학교, 외국계 은행 등 금융기관, 제조·산업, 지하철·도로 등 공공 인프라에 걸쳐 있음
- 공격자 스스로 "가장 민감한 정보는 고객사·담당자, 네트워크 구성도·장비 역할, 관리자 정보·설정의 조합"이라고 적음
- 다른 고객사의 방화벽 설정 파일(인증서·암호화된 개인키 포함)이 병원 사업의 '참고 자료' 폴더에 들어 있었다고 주장해, 고객사 설정을 다른 사업에 재활용하던 관행도 드러남
- 전체 263GB 가운데 약 128GB는 개인 음악·영상, 약 10.5GB는 상용 소프트웨어 설치파일로, 실제 업무 자료는 약 125GB 수준
- 업무용 저장장치(E: 드라이브)에 업무자료와 개인 자료가 섞여 있었던 것으로 보여, 특정 직원 PC나 외장 저장장치가 침해 경로였을 가능성이 있음(추정)
- 게시글은 파일 수·용량·엑셀 셀 범위까지 집계하고 "행 수는 실제 인원 수가 아니다" 같은 단서를 다는 등 AI로 자동 분석한 보고서 형태임
- 게시글 조회수 1,289회, 캡처 시점 기준 공개까지 약 6일 남음. "회사가 아직 연락할 시간이 있다"며 협상을 압박함
- 보안업체 제로폭스(ZeroFox)는 에베레스트가 유출 데이터의 양과 민감도를 과장했을 가능성이 높다고 평가함
- 요구 금액, 실제 침입 경로, 회사 공식 입장은 확인되지 않음
□ 사고대응 타임라인
- 침입 시점
. 시점 미공개(실제 침해 여부 미확인, 탈취 주장 자료에는 2026년 9월 문서까지 포함)
- 2026년 10월 17일 03:06(UTC, 한국시간 12:06)
. 에베레스트, 다크웹 유출 사이트에 'Taekwang Network' 게시(랜섬웨어 추적 사이트 Ransomware.live 탐지 기준)
- 2026년 10월 17일
. 데일리시큐 단독 보도, 게시물을 KISA에 전달
- 2026년 10월 18일
. 게시글 조회수 1,289회, 공개 타이머 약 6일 남음(캡처 기준)
- 2026년 10월 24일 전후(추정)
. 타이머 종료 시 파일 공개 예고
- 진행 중
. KISA 조사 예정, 실제 침해 여부·고객사 영향 확인 필요
□ 개인정보 유출 관련 홈페이지 안내
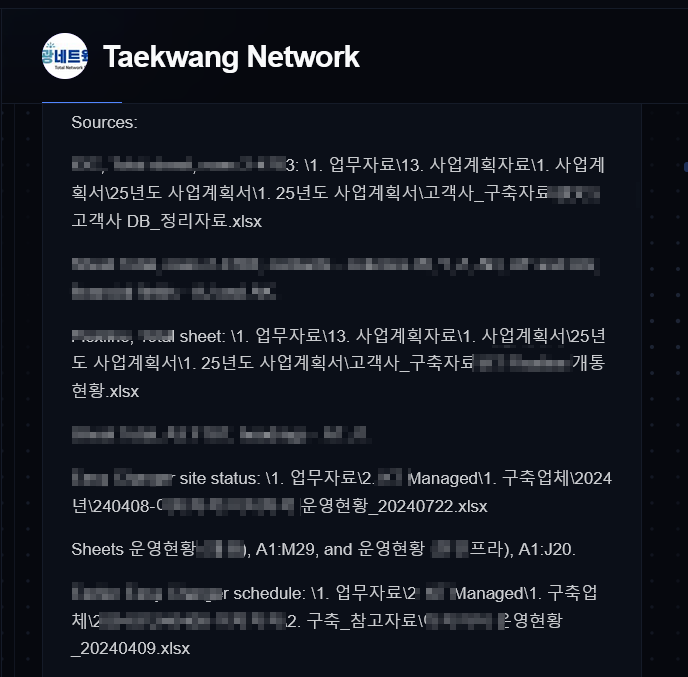
에베레스트 다크웹 게시글 주요 내용(번역·요약)
※ 2026년 10월 18일 기준 태광네트웍정보의 공식 공지나 입장은 확인되지 않았습니다.
게시글 상단
Taekwang Network / 조회 1,289회
"타이머가 끝나면 파일이 공개된다. 회사는 아직 우리에게 연락할 시간이 있다." (남은 시간 : 6일 0시간 29분, 캡처 시점 기준)
제목 : tkni.co.kr 263 GB DataBase
게시글 구성(총 62개 장)
회사 개요, 용량·파일 형식, 폴더 구조, 대용량 파일·소프트웨어, 협력사 역할, 고객사 DB, 마케팅·사업계획·재무, 엔지니어 업무 기록, 고객사별 구축·유지보수 자료(병원, 대학·학교, 금융기관, 산업, 공공 인프라 등), 소스코드, 테스트 환경, 인사·개인정보, 접근 정보·민감 설정
회사 개요(공격자 설명)
"태광네트웍정보는 한국의 네트워크 통합 기업으로, 네트워크 통합(NI), KT 매니지드 서비스, Wi-Fi 무선망, 스위칭, 방화벽, 인증서버, 접근통제 등을 수행한다. 문서는 현장 실사, 설계, 가격, 조달, 설치, 설정, 테스트, 유지보수 단계를 모두 담고 있다."
용량
5만4,581개 파일, 7,739개 폴더, 총 263.71GB(업무자료 115.50GB, 개인 폴더 128.02GB, 소프트웨어 10.50GB, 병원 사업 9.69GB)
접근 정보·민감 설정(공격자 설명)
"기술 문서에는 관리자 계정 필드, 테스트 사용자 기록, 공유 인증 비밀값이 들어 있고, 일부 파일은 장비 모델·노드 역할·내부 주소·고객 네트워크 구성도와 연결돼 있다. 가장 민감한 정보는 고객사와 담당자, 구성도와 장비 역할, 관리자 정보와 설정의 조합에 있다."
□ 다크웹 유출 사이트 게시글(애버레스트 그룹)

□ 대응내역
- (데일리시큐) 다크웹 게시물을 한국인터넷진흥원(KISA)에 전달
- (한국인터넷진흥원) 관련 조사 예정
- (태광네트웍정보) 공식 입장·조치 미공개
※ 실제 침입 여부·경로, 랜섬웨어 감염 여부, 고객사 통지 여부, 요구 금액, 고객사 계정·설정 교체 여부, 개인정보보호위원회 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- (보안 구축 업체) 고객사 설정 파일·구성도·계정 정보는 개인 PC나 공유 드라이브가 아닌 접근통제·암호화된 별도 저장소에 보관하고 열람 기록 관리
- (보안 구축 업체) 관리자 계정·비밀값을 엑셀·PPT 문서에 적지 말고 비밀번호 관리 도구(Vault)로 일원화
- (보안 구축 업체) 다른 고객사의 실제 설정 파일을 참고 자료로 복사해 쓰지 말고, 민감 정보를 지운 표준 템플릿 사용
- (보안 구축 업체) 업무 PC·저장장치의 대량 반출 탐지(DLP·EDR), 업무·개인 자료 분리
- (고객사) 해당 업체가 구축·관리한 방화벽·VPN·인증서버·무선 컨트롤러의 관리자 비밀번호, RADIUS 공유 비밀값, 인증서·개인키 즉시 교체
- (고객사) 업체 유지보수 계정의 최근 접속 기록과 방화벽 정책 변경 이력 점검, 원격관리 포트 외부 노출 차단
2. 관리적 조치
- 보안·네트워크 위탁업체에 대한 정기 보안 점검, 고객 정보 보관 기준과 사고 즉시 통지 의무를 계약에 명시(공급망 보안)
- 고객사 담당자 연락처가 노출됐을 가능성에 대비해, 업체·통신사를 사칭한 유지보수·장비 교체 명목의 피싱 메일 주의 안내
- 다크웹 모니터링으로 실제 공개 여부와 자사 자료 포함 여부를 확인하고, 침해가 확인되면 고객사에 지체 없이 통지하고 KISA·수사기관에 신고
- 랜섬웨어 대응 절차(협상 원칙, 의사결정 체계, 대외 공지 기준)와 오프라인 백업 체계 점검
□ 관련기사(출처)
- [단독] 에베레스트 랜섬웨어 조직, 국내 네트워크 보안기업 263GB 데이터 탈취 주장…75개 기관·기업 관련 자료 노출 우려 - 데일리시큐
- Victim: Taekwang Network (Everest) - Ransomware.live
감사합니다.