[국제예술대학교] 홈페이지 해킹(웹셸)으로 가입 회원 성명·연락처·ID·암호화된 비밀번호·주소 유출…호스팅사 카페24 통보로 인지_2026년 10월
국제예술대학교 홈페이지가 해커의 공격을 받아, 홈페이지 가입 회원의 성명·연락처·가입 ID(이메일)·비밀번호(암호화)·주소 일부가 유출된 정황이 확인됐습니다. 학교는 2026년 10월 20일 호스팅사 카페24로부터 이 사실을 확인한 뒤 홈페이지 서비스를 중단하고, 서버에 남아 있던 악성 파일(웹셸)을 제거했으며 KISA와 개인정보보호위원회에 신고했습니다.
□ 개요
국제예술대학교는 2026년 10월 22일 홈페이지에 '개인정보 유출 사고 발생에 따른 통지 및 사과문'을 게시하고, 홈페이지 가입 회원의 개인정보 일부가 유출된 정황을 확인했다고 밝혔습니다.
학교는 "2026년 10월 20일 카페24로부터 해커에 의한 홈페이지 공격으로 인해 국제예술대학교 홈페이지 가입 회원님의 개인정보 일부가 유출된 정황을 확인하였다"고 설명했습니다. 유출 항목은 성명, 연락처, 홈페이지 가입 ID(이메일)와 비밀번호, 주소이며, 비밀번호는 원문이 아닌 암호화된 데이터가 유출됐습니다. 학교는 인지 즉시 홈페이지 서비스를 중단했습니다.
학교는 서버에 남아 있던 악성 파일(웹셸)을 제거하고 파일 업로드 검증 강화 등 보안 조치를 적용했으며, 서버·데이터베이스·관리자 계정 등 홈페이지 운영에 쓰는 모든 접속정보의 비밀번호를 변경했습니다. 또 한국인터넷진흥원(KISA)과 개인정보보호위원회에 침해사고를 신고하고, 관계당국의 수사에 협조하며 유출 경위를 조사하고 있습니다. 유출 회원 수와 최초 침입 시점은 공개되지 않았습니다.
□ 사고내용 요약
1. 회사명 : 국제예술대학교
2. 사고유형
- 홈페이지 해킹(서버 내 웹셸 발견)에 의한 가입 회원 개인정보 유출
3. 유출규모
- 홈페이지 가입 회원 일부(정확한 인원 미공개)
4. 유출항목
- 성명, 연락처, 홈페이지 가입 ID(이메일), 비밀번호(암호화), 주소
5. 특이사항
- 학교가 자체 탐지한 것이 아니라 호스팅사 카페24로부터 공격 사실을 확인함
- 서버에서 악성 파일(웹셸)이 발견됐고 학교가 파일 업로드 검증을 강화한 점으로 보아, 파일 업로드 취약점을 통한 웹셸 공격으로 보임(추정)
- 비밀번호는 암호화돼 유출됐지만, 학교가 비밀번호 암호화 방식 개선을 후속 조치로 밝혀 기존 방식이 충분히 안전했는지는 확인 필요(추정)
- 가입 ID가 이메일이라 같은 이메일·비밀번호를 쓰는 다른 서비스로 피해가 번질 수 있음
- 같은 시기 PHP 원격 코드 실행 취약점(PHP2Shell)에 대한 긴급 보안 권고가 나와 카페24 등 호스팅사가 긴급 조치에 들어갔으나, 이번 사고와의 관련성은 미확인
- 공지에는 회원 개별 통지나 손해배상·분쟁조정 등 피해 구제 절차 안내가 없음
- 유출 회원 수, 최초 침입 시점은 미공개
□ 사고대응 타임라인
- 침입 시점
. 미공개
- 2026년 10월 20일(화)
. 호스팅사 카페24로부터 해커의 홈페이지 공격과 가입 회원 개인정보 유출 정황 확인
. 인지 즉시 홈페이지 서비스 중단
- 인지 이후(일자 미공개)
. 서버 내 악성 파일(웹셸) 점검·제거, 파일 업로드 검증 강화 등 보안 조치
. 서버·데이터베이스·관리자 계정 등 모든 접속정보와 관련 계정 비밀번호 변경
. 한국인터넷진흥원(KISA)·개인정보보호위원회 침해사고 신고
- 2026년 10월 21일(수)
. 통지 및 사과문 작성
- 2026년 10월 22일(목) 10시 24분
. 홈페이지에 '개인정보 유출 사고 발생에 따른 통지 및 사과문' 게시
- 진행 중
. 유출 경위·내용 조사, 관계당국 수사 협조, 비밀번호 암호화 방식 개선, 물리적·기술적 통제와 관제 강화
□ 개인정보 유출 관련 홈페이지 안내
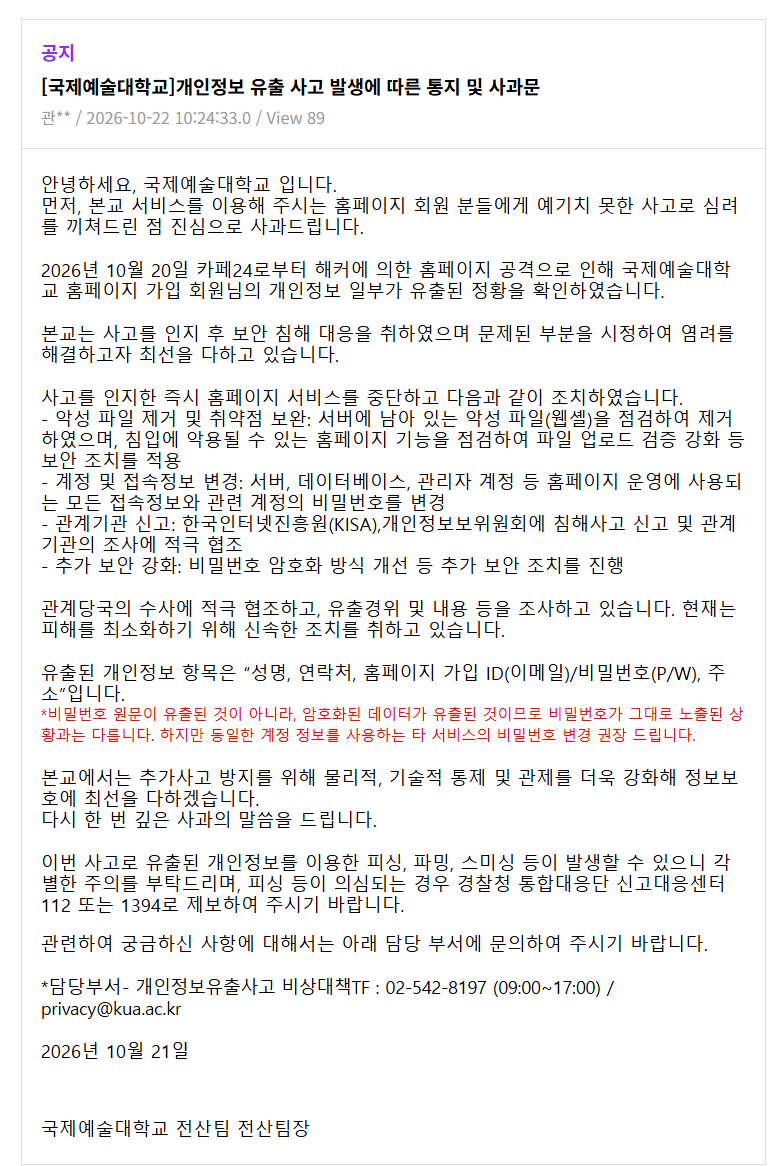
[국제예술대학교] 개인정보 유출 사고 발생에 따른 통지 및 사과문
먼저, 본교 서비스를 이용해 주시는 홈페이지 회원 분들에게 예기치 못한 사고로 심려를 끼쳐드린 점 진심으로 사과드립니다.
2026년 10월 20일 카페24로부터 해커에 의한 홈페이지 공격으로 인해 국제예술대학교 홈페이지 가입 회원님의 개인정보 일부가 유출된 정황을 확인하였습니다.
본교는 사고를 인지 후 보안 침해 대응을 취하였으며 문제된 부분을 시정하여 염려를 해결하고자 최선을 다하고 있습니다.
사고를 인지한 즉시 홈페이지 서비스를 중단하고 다음과 같이 조치하였습니다.
- 악성 파일 제거 및 취약점 보완 : 서버에 남아 있는 악성 파일(웹셸)을 점검하여 제거하였으며, 침입에 악용될 수 있는 홈페이지 기능을 점검하여 파일 업로드 검증 강화 등 보안 조치를 적용
- 계정 및 접속정보 변경 : 서버, 데이터베이스, 관리자 계정 등 홈페이지 운영에 사용되는 모든 접속정보와 관련 계정의 비밀번호를 변경
- 관계기관 신고 : 한국인터넷진흥원(KISA), 개인정보보호위원회에 침해사고 신고 및 관계기관의 조사에 적극 협조
- 추가 보안 강화 : 비밀번호 암호화 방식 개선 등 추가 보안 조치를 진행
관계당국의 수사에 적극 협조하고, 유출경위 및 내용 등을 조사하고 있습니다.
유출된 개인정보 항목은 “성명, 연락처, 홈페이지 가입 ID(이메일)/비밀번호(P/W), 주소”입니다.
*비밀번호 원문이 유출된 것이 아니라, 암호화된 데이터가 유출된 것이므로 비밀번호가 그대로 노출된 상황과는 다릅니다.
하지만 동일한 계정 정보를 사용하는 타 서비스의 비밀번호 변경 권장 드립니다.
본교에서는 추가사고 방지를 위해 물리적, 기술적 통제 및 관제를 더욱 강화해 정보보호에 최선을 다하겠습니다.
다시 한 번 깊은 사과의 말씀을 드립니다.
이번 사고로 유출된 개인정보를 이용한 피싱, 파밍, 스미싱 등이 발생할 수 있으니 각별한 주의를 부탁드리며, 피싱 등이 의심되는 경우 경찰청 통합대응단 신고대응센터 112 또는 1394로 제보하여 주시기 바랍니다.
관련하여 궁금하신 사항에 대해서는 아래 담당 부서에 문의하여 주시기 바랍니다.
*담당부서 - 개인정보유출사고 비상대책TF : 02-542-8197 (09:00~17:00) / privacy@kua.ac.kr
2026년 10월 21일
□ 대응내역
- (국제예술대) 인지 즉시 홈페이지 서비스 중단(10월 20일)
- (국제예술대) 서버 내 웹셸 점검·제거, 파일 업로드 검증 강화 등 보안 조치
- (국제예술대) 서버·DB·관리자 계정 등 모든 접속정보 비밀번호 변경
- (국제예술대) 한국인터넷진흥원(KISA)·개인정보보호위원회 침해사고 신고, 관계당국 수사·조사 협조
- (국제예술대) 홈페이지 통지·사과문 게시(10월 22일), 개인정보유출사고 비상대책TF 운영
- (국제예술대) 비밀번호 암호화 방식 개선, 물리적·기술적 통제와 관제 강화 추진
※ 유출 회원 수, 최초 침입 시점·경로, 회원 개별 통지 여부, 홈페이지 재개 일정은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 파일 업로드 기능에 확장자·파일 내용 검증을 적용하고, 업로드 폴더에서는 스크립트가 실행되지 않도록 설정
- 웹셸 탐지 솔루션 도입과 웹 서버 파일 무결성 점검 상시화(호스팅사 통보에 의존하지 않는 자체 탐지)
- 비밀번호는 솔트를 적용한 안전한 일방향 해시(bcrypt, Argon2 등)로 저장, 주소·연락처 등 주요 정보 암호화
- PHP 등 웹 플랫폼과 게시판·CMS 최신 보안 업데이트 적용, 웹방화벽 운영
2. 관리적 조치
- 웹호스팅 운영 시 보안 책임 범위(서버 패치, 로그 보관, 침해 대응)를 호스팅 업체와 명확히 정함
- 침입 시점과 유출 회원 수를 확정해 회원에게 개별 통지, 손해배상·분쟁조정 등 피해 구제 절차 안내
- 장기 미이용·졸업 회원 정보 파기 등 홈페이지 회원 정보 최소화
- 회원 피해 예방 : 같은 이메일·비밀번호를 쓰는 다른 서비스의 비밀번호 즉시 변경, 학교를 사칭한 문자·메일 주의
□ 관련기사(출처)
감사합니다.