[한진정보통신] 랜섬웨어 조직 N0n, ITSM 사이트 비인가 접근…이용자 980명 성명·이메일 유출, 고객사 인력배치 자료 탈취 주장_2026년 10월
한진그룹 IT 서비스 전문기업 한진정보통신의 ITSM(IT 서비스 관리) 사이트에 외부 비인가자가 비정상적인 방법으로 접근해 이용자 980명의 성명과 이메일 주소를 조회했습니다. 앞서 10월 21일 랜섬웨어 조직 'N0n'이 다크웹에 한진정보통신 직원·고객사 계정 999개와 주요 고객사별 인력 배치 현황, 협력업체 정보를 확보했다고 주장했고, 회사는 10월 22일 05시 52분 침해를 처음 인지했습니다.
□ 개요
한진정보통신은 2026년 10월 23일 홈페이지에 '개인정보 유출 사실 안내 및 사과의 말씀'을 게시하고, 외부 공격자의 비인가 접근으로 ITSM 사이트 사용자 일부(980명)의 개인정보가 유출됐다고 밝혔습니다.
회사에 따르면 10월 22일 05시 52분 처음 인지했으며, 외부 비인가자가 비정상적인 방법으로 ITSM 사이트에 접근해 사용자의 이름과 이메일 주소를 조회했습니다. 회사는 즉시 외부 접근 경로를 차단하고 대내외 전체 관련 계정의 비밀번호를 초기화했으며, 대상 서버를 특정하고 로그·증거자료를 보전했습니다. 한국인터넷진흥원(KISA)에 침해사고를, 개인정보보호위원회에 개인정보 유출을 신고했습니다. 비밀번호는 유출되지 않았다고 밝혔습니다.
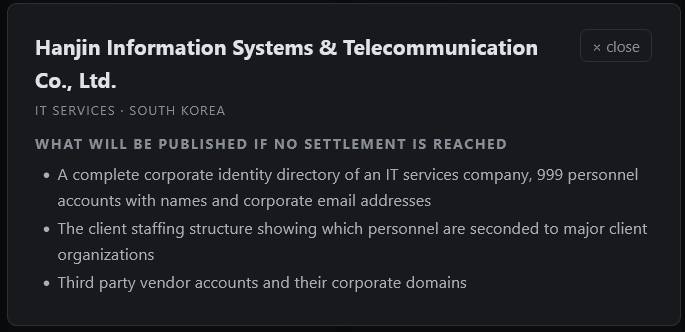
이에 앞서 10월 21일 랜섬웨어 조직 'N0n'은 다크웹 유출 사이트에 한진정보통신을 피해 기업으로 올리고, 성명과 회사 이메일이 포함된 직원·고객사 계정 999개, 주요 고객사별 인력 배치 현황, 외부 협력업체 계정과 도메인 정보를 확보했다고 주장했습니다. 한진정보통신은 대한항공·진에어 등 그룹사 IT 서비스를 맡고 있어 공급망 보안 우려가 제기됐지만, 고객사 시스템 침해나 파일 암호화는 확인되지 않았습니다.
□ 사고내용 요약
1. 회사명 : 한진정보통신(한진그룹 IT 서비스 전문기업)
2. 사고유형
- ITSM 사이트 외부 비인가 접근(랜섬웨어 조직 N0n 탈취 주장)
3. 유출규모
- 회사 확인 : ITSM 사이트 이용자 980명(2026.10.22. 13:00 기준) / 공격자 주장 : 계정 999개
4. 유출항목
| 구분 | 내용 | 비고 |
|---|---|---|
| 회사 확인 | ITSM 사이트 이용자 980명의 성명, 이메일 주소 | 2026.10.22. 13:00 기준, 비밀번호는 미유출 |
| 공격자 주장(N0n, 미확인) | 직원·고객사 계정 999개(성명·회사 이메일), 주요 고객사별 인력 배치 현황, 외부 협력업체 계정, 협력사 도메인 정보 | 인력 배치·협력사 정보 실제 유출 여부는 추가 확인 필요 |
※ 회사 확인 내용은 한진정보통신 사과문, 공격자 주장은 다크웹 게시물(언론 보도) 기준입니다.
5. 특이사항
- 다크웹 게시(10월 21일)가 회사의 최초 인지(10월 22일 05:52)보다 먼저 이뤄짐
- 공격자 주장 계정 수(999개)와 회사 확인 인원(980명)에 차이가 있으며, 외부 협력사·중복·퇴직자 계정이 포함됐을 가능성
- 게시물에 'NOT PAID – EXPOSED' 표시로, 금전 요구에 응하지 않아 공개했다는 취지(공격자 주장)
- 회사는 아이디(이메일)가 알려진 계정이 크리덴셜 스터핑(다른 경로로 유출된 비밀번호 대입) 대상이 될 수 있다고 직접 경고
- 한진정보통신은 그룹사 IT 서비스를 맡고 있어, 고객사 인력 배치 현황·협력사 계정이 사실이면 항공·물류 공급망을 노린 표적 공격에 악용될 우려
- 파일 암호화·시스템 운영 중단과 대한항공·진에어 등 고객사 시스템 침해는 확인되지 않음
- 최초 침입 시점, 공격 수법, 실제 확보 자료의 전체 범위는 미확정
□ 사고대응 타임라인
- 침입 시점
. 미공개
- 2026년 10월 21일(수)
. 랜섬웨어 조직 N0n, 다크웹에 한진정보통신 공격 주장 게시(계정 999개 등, 'NOT PAID – EXPOSED')
- 2026년 10월 22일(목) 05시 52분
. 한진정보통신, ITSM 사이트 비인가 접근 최초 인지
. 외부 접근 경로 차단, 대내외 전체 관련 계정 비밀번호 초기화
. 원인 분석 후 대상 서버 특정, 로그·증거자료 보전
- 2026년 10월 22일(목) 13시
. 유출 내역 집계 기준 시점(ITSM 이용자 980명, 성명·이메일)
- 일자 미공개
. 한국인터넷진흥원(KISA) 침해사고 신고, 개인정보보호위원회 개인정보 유출 신고
- 2026년 10월 23일(금)
. 홈페이지에 '개인정보 유출 사실 안내 및 사과의 말씀' 게시(대표이사 명의)
- 2026년 10월 24일(토)
. 데일리시큐·보안뉴스 보도
- 진행 중
. ITSM 시스템 보안 문제점 보완, 보안 체계 근본 재점검, 관계 기관 조사 시 추가 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
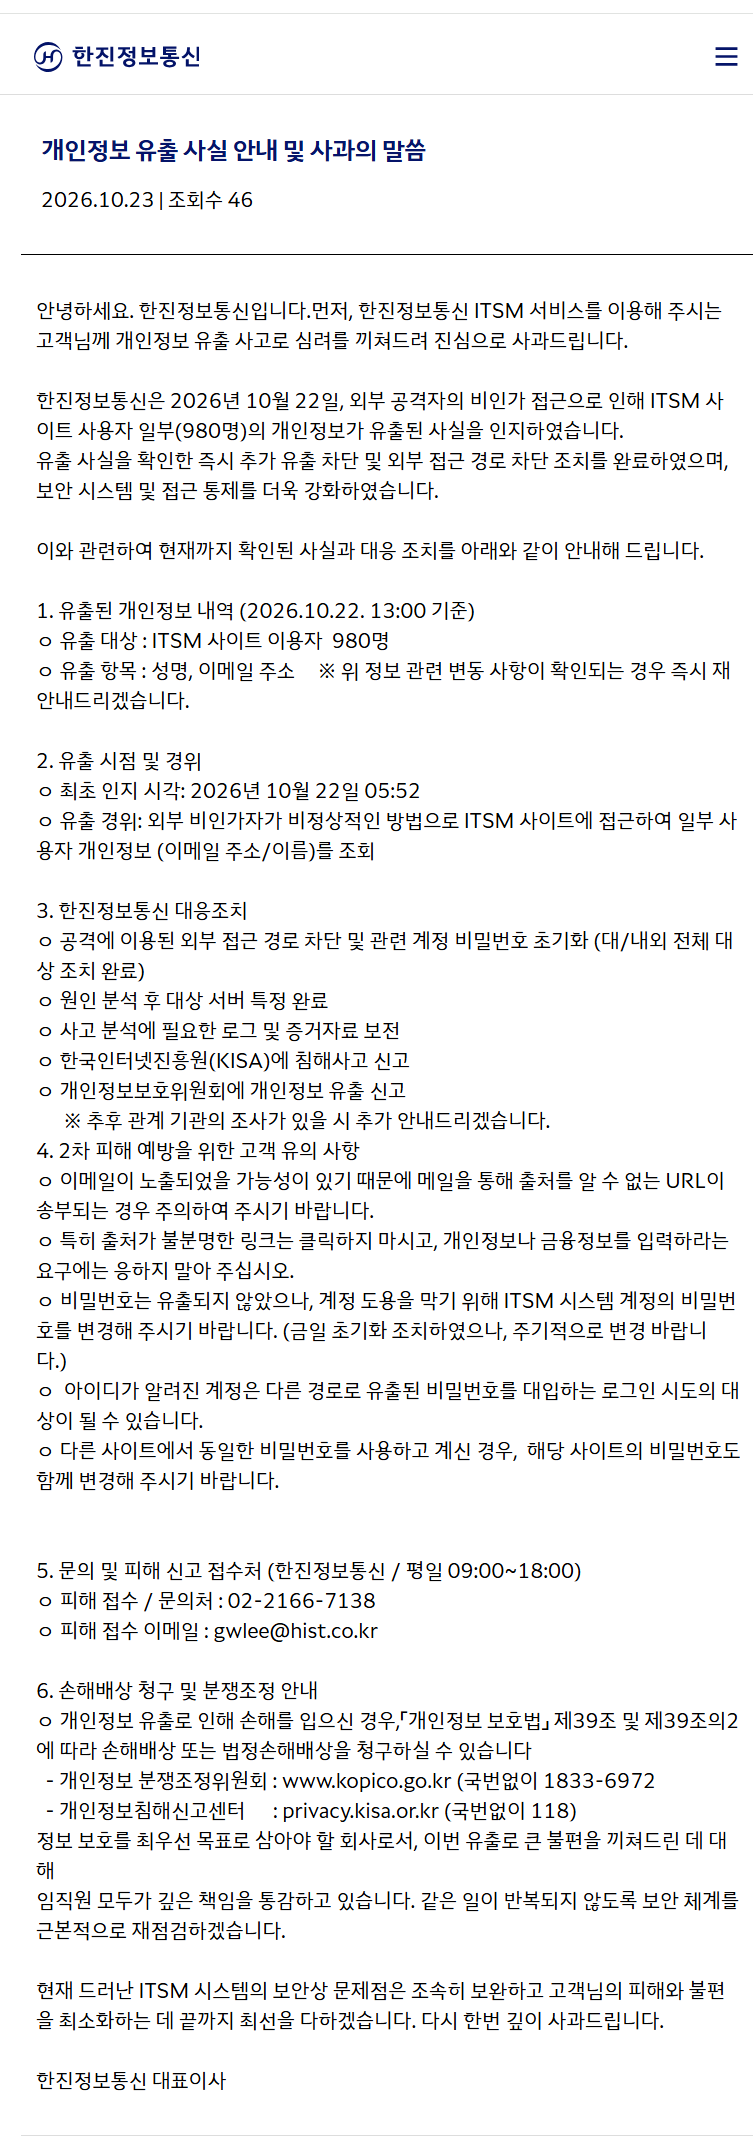
개인정보 유출 사실 안내 및 사과의 말씀
2026.10.23
안녕하세요. 한진정보통신입니다. 먼저, 한진정보통신 ITSM 서비스를 이용해 주시는 고객님께 개인정보 유출 사고로 심려를 끼쳐드려 진심으로 사과드립니다.
한진정보통신은 2026년 10월 22일, 외부 공격자의 비인가 접근으로 인해 ITSM 사이트 사용자 일부(980명)의 개인정보가 유출된 사실을 인지하였습니다. 유출 사실을 확인한 즉시 추가 유출 차단 및 외부 접근 경로 차단 조치를 완료하였으며, 보안 시스템 및 접근 통제를 더욱 강화하였습니다.
이와 관련하여 현재까지 확인된 사실과 대응 조치를 아래와 같이 안내해 드립니다.
1. 유출된 개인정보 내역 (2026.10.22. 13:00 기준)
ㅇ 유출 대상 : ITSM 사이트 이용자 980명
ㅇ 유출 항목 : 성명, 이메일 주소
※ 위 정보 관련 변동 사항이 확인되는 경우 즉시 재안내드리겠습니다.
2. 유출 시점 및 경위
ㅇ 최초 인지 시각 : 2026년 10월 22일 05:52
ㅇ 유출 경위 : 외부 비인가자가 비정상적인 방법으로 ITSM 사이트에 접근하여 일부 사용자 개인정보 (이메일 주소/이름)를 조회
3. 한진정보통신 대응조치
ㅇ 공격에 이용된 외부 접근 경로 차단 및 관련 계정 비밀번호 초기화 (대/내외 전체 대상 조치 완료)
ㅇ 원인 분석 후 대상 서버 특정 완료
ㅇ 사고 분석에 필요한 로그 및 증거자료 보전
ㅇ 한국인터넷진흥원(KISA)에 침해사고 신고
ㅇ 개인정보보호위원회에 개인정보 유출 신고
※ 추후 관계 기관의 조사가 있을 시 추가 안내드리겠습니다.
4. 2차 피해 예방을 위한 고객 유의 사항
ㅇ 이메일이 노출되었을 가능성이 있기 때문에 메일을 통해 출처를 알 수 없는 URL이 송부되는 경우 주의하여 주시기 바랍니다.
ㅇ 특히 출처가 불분명한 링크는 클릭하지 마시고, 개인정보나 금융정보를 입력하라는 요구에는 응하지 말아 주십시오.
ㅇ 비밀번호는 유출되지 않았으나, 계정 도용을 막기 위해 ITSM 시스템 계정의 비밀번호를 변경해 주시기 바랍니다. (금일 초기화 조치하였으나, 주기적으로 변경 바랍니다.)
ㅇ 아이디가 알려진 계정은 다른 경로로 유출된 비밀번호를 대입하는 로그인 시도의 대상이 될 수 있습니다.
ㅇ 다른 사이트에서 동일한 비밀번호를 사용하고 계신 경우, 해당 사이트의 비밀번호도 함께 변경해 주시기 바랍니다.
5. 문의 및 피해 신고 접수처 (한진정보통신 / 평일 09:00~18:00)
ㅇ 피해 접수 / 문의처 : 02-2166-7138
ㅇ 피해 접수 이메일 : gwlee@hist.co.kr
6. 손해배상 청구 및 분쟁조정 안내
ㅇ 개인정보 유출로 인해 손해를 입으신 경우, 「개인정보 보호법」 제39조 및 제39조의2에 따라 손해배상 또는 법정손해배상을 청구하실 수 있습니다.
- 개인정보 분쟁조정위원회 : www.kopico.go.kr (국번없이 1833-6972)
- 개인정보침해신고센터 : privacy.kisa.or.kr (국번없이 118)
정보 보호를 최우선 목표로 삼아야 할 회사로서, 이번 유출로 큰 불편을 끼쳐드린 데 대해 임직원 모두가 깊은 책임을 통감하고 있습니다. 같은 일이 반복되지 않도록 보안 체계를 근본적으로 재점검하겠습니다.
현재 드러난 ITSM 시스템의 보안상 문제점은 조속히 보완하고 고객님의 피해와 불편을 최소화하는 데 끝까지 최선을 다하겠습니다. 다시 한번 깊이 사과드립니다.
한진정보통신 대표이사
□ 다크웹 개인정보 유출 게시글

□ 대응내역
- (한진정보통신) 공격에 이용된 외부 접근 경로 차단, 대내외 전체 관련 계정 비밀번호 초기화
- (한진정보통신) 원인 분석 후 대상 서버 특정, 로그·증거자료 보전
- (한진정보통신) 한국인터넷진흥원(KISA) 침해사고 신고, 개인정보보호위원회 개인정보 유출 신고
- (한진정보통신) 홈페이지 사과문 게시(10월 23일, 대표이사 명의), 피해 접수 창구 운영(02-2166-7138, gwlee@hist.co.kr)
- (한진정보통신) 보안 시스템·접근 통제 강화, ITSM 보안 문제점 보완, 보안 체계 근본 재점검
※ 최초 침입 시점·공격 수법, 고객사 인력 배치·협력사 정보 유출 여부, 금전 요구 여부, 이용자 개별 통지 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- ITSM 등 고객사·협력사가 함께 쓰는 시스템에 다중 인증(MFA)과 접속 IP 제한 적용
- 사용자 목록 대량 조회·내보내기 기능 제한과 실시간 이상 조회 탐지
- 다크웹·랜섬웨어 유출 사이트 상시 모니터링으로 침해 징후 조기 포착
- 고객사 연동 계정·접속정보 전수 교체와 접근 권한 재검토
2. 관리적 조치
- 공격자 주장(인력 배치 현황·협력사 정보)의 사실 여부를 확인해 고객사·협력사에 공유
- IT 서비스 위탁사로서 고객사와 사고 통보·공동 대응 절차를 정례화
- 퇴직자·협력사 종료 계정 정기 정리
- 이용자 피해 예방 : 한진정보통신·그룹사를 사칭한 계정 확인·비밀번호 재설정 메일 주의, ITSM 비밀번호 주기적 변경
□ 관련기사(출처)
- 개인정보 유출 사실 안내 및 사과의 말씀 - 한진정보통신
- [단독] 한진그룹 IT 서비스 전문기업 한진정보통신 해킹…항공·물류 공급망 보안 위협 우려 - 데일리시큐
- 한진정보통신, ITSM 시스템 비인가 접근으로 980명 개인정보 유출 - 보안뉴스
- 해커 조직 N0n, 한진그룹 계열 '한진정보통신' 정보 탈취 주장 - KPI뉴스
감사합니다.