[티켓베이] 일부 API 비정상 접근으로 회원 약 1만 6천 명 이름·아이디·공연 주문내역 등 유출_2026년 10월
티켓 거래 플랫폼 티켓베이에서 2026년 10월 21일 외부 공격자가 일부 API에 비정상적으로 접근해, 회원 약 1만 6천 명의 이름·아이디·가입일·거래정보(주문내역, 공연명)가 유출됐습니다. 티켓베이는 비정상 접근 경로를 차단하고 KISA와 개인정보보호위원회에 신고했으며, 주문·환불을 빙자한 2차 사기에 주의해 달라고 당부했습니다.
□ 개요
티켓베이는 홈페이지에 '개인정보 유출 사실을 알려드리며 깊이 사과드립니다'를 게시하고, 2026년 10월 21일 외부 공격자가 일부 API에 비정상적으로 접근해 회원 개인정보가 유출됐다고 밝혔습니다.
현재까지 확인된 피해 규모는 약 1만 6천 명이며, 유출 항목은 이름, 아이디, 가입일, 거래정보(주문내역, 공연명)입니다. 유출 항목은 회원마다 다르고 추가 분석에 따라 범위가 바뀔 수 있습니다. 회원은 공지의 '내 유출 내역 확인하기'에서 본인인증 후 유출 항목을 확인할 수 있습니다.
티켓베이는 인지 즉시 비정상 접근 경로를 차단하고 전체 시스템 점검, 인증·접근 권한 검증 강화, 보안 장비 추가 등 기술적 조치를 마쳤다고 밝혔습니다. 한국인터넷진흥원(KISA)에 침해사고를, 개인정보보호위원회에 개인정보 유출을 신고했습니다. 주문·공연 정보가 함께 유출된 만큼, 거래 내역을 언급하며 환불·추가 결제·계좌 확인을 요구하는 사기 연락에 주의해야 합니다.
□ 사고내용 요약
1. 회사명 : 티켓베이(티켓 거래 플랫폼)
2. 사고유형
- 외부 공격자의 일부 API 비정상 접근에 의한 회원 개인정보 유출
3. 유출규모
- 회원 약 1만 6천 명(추가 분석에 따라 변동 가능)
4. 유출항목
- 이름, 아이디, 가입일, 거래정보(주문내역, 공연명)(회원별 상이, 비밀번호는 유출 항목에 없음)
5. 특이사항
- 웹 화면이 아닌 API를 통한 비정상 접근으로, 인증·권한 검증이 미흡한 API에서 다른 회원 정보를 조회했을 가능성(추정)
- 주문내역·공연명 등 거래정보가 함께 유출돼, 실제 거래를 언급하는 정교한 환불·정산 사기에 악용될 우려
- 개인 간 티켓 거래 플랫폼 특성상 판매자·구매자 모두 사칭 연락의 대상이 될 수 있음
- 회원이 직접 유출 항목을 확인하는 '내 유출 내역 확인하기' 기능 제공
- 공격자 신원, 침입 경로의 구체적 내용, 인지 시점, 유출 정보 악용 여부는 미공개
□ 사고대응 타임라인
- 2026년 10월 21일(수)
. 외부 공격자, 티켓베이 일부 API에 비정상 접근해 회원 개인정보 유출
- 인지 이후(일자 미공개)
. 비정상 접근 경로 차단
. 전체 시스템 점검, 인증·접근 권한 검증 강화, 보안 장비 추가
. 한국인터넷진흥원(KISA) 침해사고 신고, 개인정보보호위원회 개인정보 유출 신고
- 2026년 10월 24일(토, 보도 기준)
. 티켓베이, 홈페이지에 개인정보 유출 공지 게시('내 유출 내역 확인하기' 제공)
. 톱스타뉴스 보도
- 진행 중
. 추가 분석으로 유출 범위 확인, 관계기관 조사 협조
□ 개인정보 유출 관련 홈페이지 안내
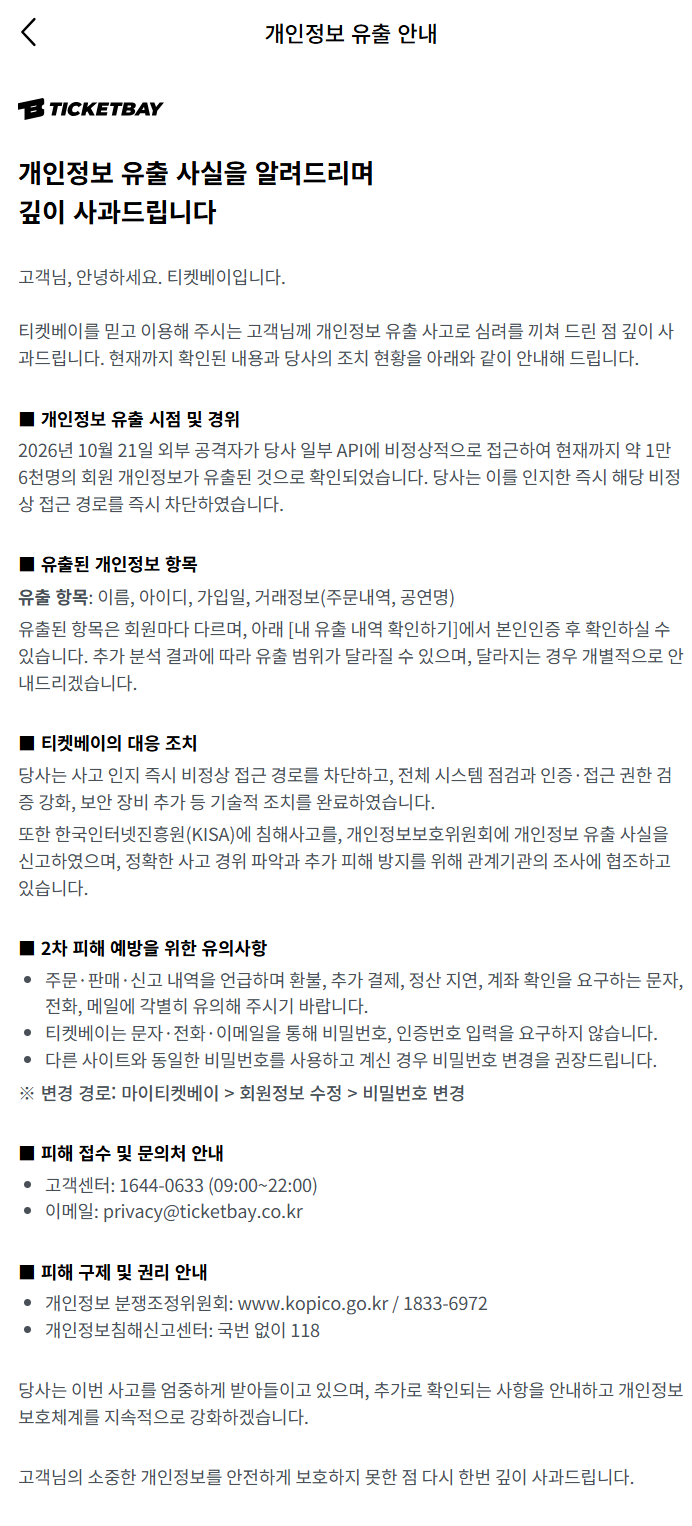
개인정보 유출 사실을 알려드리며 깊이 사과드립니다
티켓베이입니다.
■ 경위
2026년 10월 21일 외부 공격자가 당사 일부 API에 비정상적으로 접근하여, 약 1만 6천명의 회원 개인정보가 유출된 것으로 확인되었습니다. 당사는 이를 인지한 즉시 비정상 접근 경로를 차단하였습니다.
■ 유출 항목
이름, 아이디, 가입일, 거래정보(주문내역, 공연명)
회원별로 유출 항목이 다르며, 추가 분석에 따라 범위가 달라질 수 있습니다. 아래 [내 유출 내역 확인하기]에서 본인인증 후 확인하실 수 있습니다.
■ 조치 사항
- 전체 시스템 점검과 인증·접근 권한 검증 강화, 보안 장비 추가 등 기술적 조치를 완료하였습니다.
- 한국인터넷진흥원(KISA)에 침해사고를, 개인정보보호위원회에 개인정보 유출 사실을 신고하였으며, 관계기관 조사에 협조하고 있습니다.
■ 유의사항
- 주문·환불·추가 결제·계좌 확인 등을 빙자한 문자·전화·메일에 주의해 주십시오.
- 티켓베이는 문자·전화·이메일을 통해 비밀번호, 인증번호 입력을 요구하지 않습니다.
- 다른 사이트와 같은 비밀번호를 사용하시는 경우 변경을 권장드립니다. (마이티켓베이 > 회원정보 수정 > 비밀번호 변경)
■ 문의 및 피해 구제
- 티켓베이 고객센터 : 1644-0633(09:00~22:00), privacy@ticketbay.co.kr
- 개인정보 분쟁조정위원회 : www.kopico.go.kr / 1833-6972
- 개인정보침해신고센터 : 국번 없이 118
고객님의 소중한 개인정보를 안전하게 보호하지 못한 점 다시 한번 깊이 사과드립니다.
※ 공지 원문을 항목별로 정리했습니다.
□ 대응내역
- (티켓베이) 비정상 접근 경로 차단
- (티켓베이) 전체 시스템 점검, 인증·접근 권한 검증 강화, 보안 장비 추가
- (티켓베이) 한국인터넷진흥원(KISA) 침해사고 신고, 개인정보보호위원회 개인정보 유출 신고, 조사 협조
- (티켓베이) 홈페이지 공지 게시, '내 유출 내역 확인하기' 기능 제공, 고객센터 문의 창구 운영
※ 인지 시점, 침입 경로(어떤 API, 어떤 취약점), 공격자 신원, 신고 일자, 유출 정보 악용 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 모든 API에서 요청한 사용자가 해당 데이터의 소유자인지 서버 단에서 검증(객체 단위 권한 검증, BOLA/IDOR 방지)
- API 호출 횟수 제한(Rate Limiting)과 비정상 대량 조회 실시간 탐지·차단
- 응답 데이터 최소화(불필요한 개인정보·거래정보 반환 금지), 주요 정보 마스킹
- 외부에 노출된 API 목록 전수 점검과 미사용·구버전 API 폐기
2. 관리적 조치
- API 신규 개발·변경 시 보안 점검(모의해킹 포함)을 배포 전 필수 절차로 지정
- 유출 범위를 확정해 회원에게 구체적으로 다시 안내
- 거래 사기 피해 접수·보상 절차 마련
- 회원 피해 예방 : 거래 내역을 언급하며 환불·추가 결제·계좌 확인을 요구하는 연락은 티켓베이 공식 앱·고객센터에서 직접 확인
□ 관련기사(출처)
감사합니다.