[SK플래닛] 모바일 상품권 '기프티콘' 외부 비정상 접근…고객 이름·전화번호·이메일·구매쿠폰 일련번호·환급계좌 유출 정황_2026년 10월
SK플래닛이 운영하는 모바일 상품권 서비스 기프티콘에서 외부의 비정상적인 접근으로 기프티콘과 개인정보가 유출된 정황이 확인됐다. 일부 고객의 이름·전화번호·이메일·구매쿠폰 일련번호·환급계좌 등이 유출된 것으로 보인다. 회사는 2026년 10월 28일 18시 40분경 접근을 확인해 차단했다. 유출이 확인된 기프티콘은 모두 폐기하고 다시 발송하며, 실제 피해가 생기면 전액 보상하겠다고 밝혔다.
□ 개요
SK플래닛은 기프티콘 홈페이지 공지사항에 ‘개인정보 유출 사실 안내 및 사과 말씀’을 올려, 최근 기프티콘 서비스에서 기프티콘과 관련 개인정보가 유출된 정황을 인지했다고 밝혔다.
회사는 2026년 10월 28일 18시 40분경 외부의 비정상적인 접근 정황을 확인해 차단했고, 구체적인 유출 여부와 대상 고객을 확정하기 위해 정밀 조사를 하고 있다. 일부 고객의 이름, 전화번호, 이메일, 구매쿠폰 일련번호, 환급계좌 등이 유출된 것으로 보인다. 조사가 끝나면 상세 내용과 피해 여부 조회 방법을 개별 문자와 홈페이지 공지로 안내할 예정이다.
유출 항목에 구매쿠폰 일련번호가 들어 있어, 개인정보 노출에 그치지 않고 쿠폰이 부정 사용되는 금전 피해로 이어질 수 있다. SK플래닛은 유출이 확인된 기프티콘을 모두 폐기하고 다시 발송하며, 실제 피해가 발생하면 전액 보상하겠다고 밝혔다. 기프티콘은 11번가가 운영하다 2025년 10월 SK플래닛으로 사업부를 넘긴 것으로 보도된 서비스다(전자신문). 며칠 전 롯데 계열 모바일 쿠폰 플랫폼 기프티엘도 해킹으로 이름·휴대전화·이메일·환불 계좌번호가 유출돼, 모바일 상품권 업계에서 비슷한 사고가 잇따르고 있다(두 사고의 연관성은 확인되지 않음).
□ 사고내용 요약
1. 회사명 : SK플래닛(기프티콘)
2. 사고유형
- 외부의 비정상적인 접근에 따른 기프티콘(쿠폰 정보)과 고객 개인정보 유출
- 공격 경로와 수법은 미공개(정밀 조사 중)
3. 유출규모
- 미공개(‘일부 고객’, 유출 여부와 대상 고객 확정 조사 중)
4. 유출항목(유출 정황, 확정 전)
- 이름, 전화번호, 이메일
- 구매쿠폰 일련번호(기프티콘)
- 환급계좌
- 등(공지상 ‘등’으로 표기)
5. 특이사항
- 쿠폰 일련번호(바코드 번호)가 유출돼 제3자가 기프티콘을 먼저 써 버리는 직접적 금전 피해가 생길 수 있음. 그래서 유출 쿠폰을 전량 폐기하고 다시 발송하기로 함
- 환급계좌와 이름·전화번호가 함께 유출돼, ‘환불·보상 처리’를 내세운 스미싱이나 계좌 관련 피싱에 악용될 위험이 큼
- 실제 피해가 생기면 전액 보상하겠다고 공지에 밝힘
- 비슷한 시기 롯데 계열 기프티엘에서도 해킹으로 고객 이름·휴대전화·이메일·환불 계좌번호가 유출돼 쿠폰 사용이 중단됨. 모바일 상품권 플랫폼이 연이어 표적이 됨(연관성은 미확인)
- 기업용 대량 발송 플랫폼(비즈콘)이 영향을 받았는지는 공지에 언급되지 않음
□ 사고대응 타임라인
- 2025년 10월 (참고)
. 11번가, 기프티콘 사업부를 SK플래닛으로 넘기기로 함(전자신문 보도)
- 2026년 10월 28일(수) 18:40경
. 외부의 비정상적인 접근 정황 확인 및 차단
- 2026년 10월 28일~29일
. 기프티콘 홈페이지에 ‘개인정보 유출 사실 안내 및 사과 말씀’ 공지, 전담 대응 창구 개설(게시 일시는 미확인)
- 진행 중
. 유출 여부와 대상 고객 확정 정밀 조사
. 조사가 끝나면 개별 문자와 홈페이지로 상세 내용·피해 조회 방법 안내, 유출 기프티콘 폐기 후 재발송 예정
□ 개인정보 유출 관련 홈페이지 안내
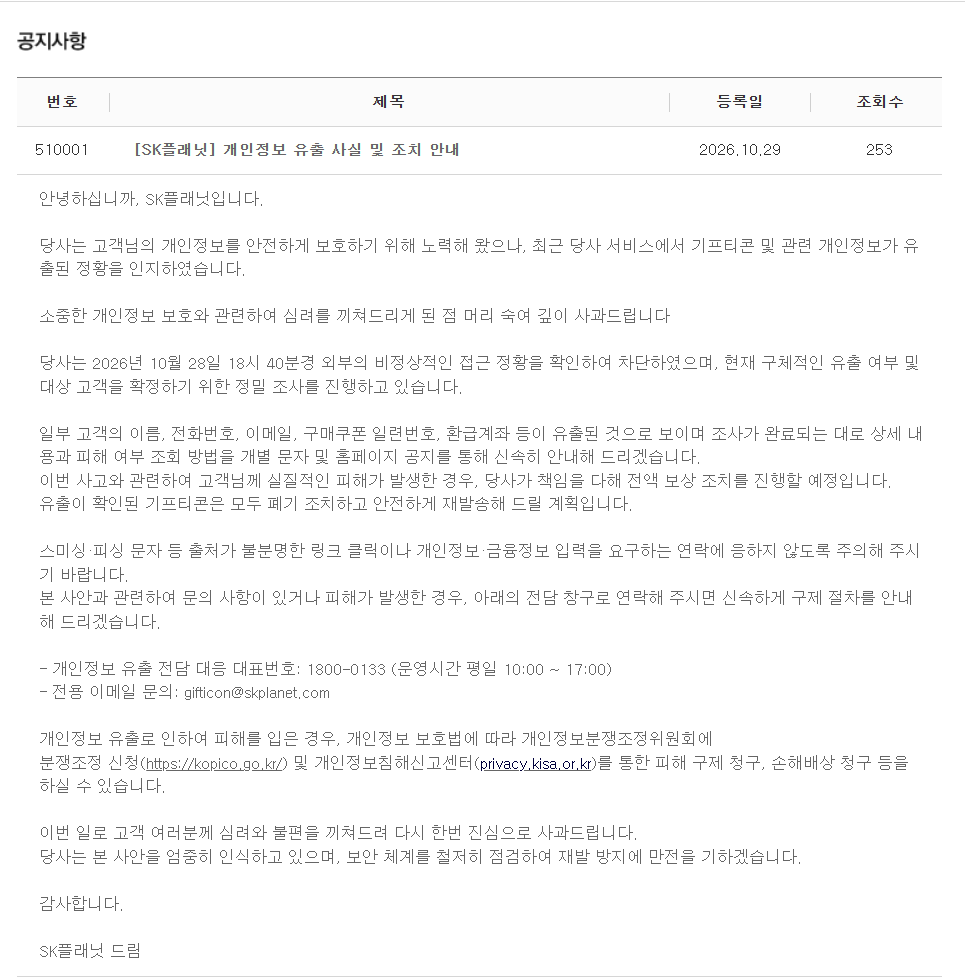
개인정보 유출 사실 안내 및 사과 말씀
당사는 고객님의 개인정보를 안전하게 보호하기 위해 노력해 왔으나, 최근 당사 서비스에서 기프티콘 및 관련 개인정보가 유출된 정황을 인지하였습니다. 소중한 개인정보 보호와 관련하여 심려를 끼쳐드리게 된 점 머리 숙여 깊이 사과드립니다.
당사는 2026년 10월 28일 18시 40분경 외부의 비정상적인 접근 정황을 확인하여 차단하였으며, 현재 구체적인 유출 여부 및 대상 고객을 확정하기 위한 정밀 조사를 진행하고 있습니다.
일부 고객의 이름, 전화번호, 이메일, 구매쿠폰 일련번호, 환급계좌 등이 유출된 것으로 보이며 조사가 완료되는 대로 상세 내용과 피해 여부 조회 방법을 개별 문자 및 홈페이지 공지를 통해 신속히 안내해 드리겠습니다.
이번 사고와 관련하여 고객님께 실질적인 피해가 발생한 경우, 당사가 책임을 다해 전액 보상 조치를 진행할 예정입니다. 유출이 확인된 기프티콘은 모두 폐기 조치하고 안전하게 재발송해 드릴 계획입니다.
스미싱·피싱 문자 등 출처가 불분명한 링크 클릭이나 개인정보·금융정보 입력을 요구하는 연락에 응하지 않도록 주의해 주시기 바랍니다.
본 사안과 관련하여 문의 사항이 있거나 피해가 발생한 경우, 아래의 전담 창구로 연락해 주시면 신속하게 구제 절차를 안내해 드리겠습니다.
- 개인정보 유출 전담 대응 대표번호: 1800-0133 (운영시간 평일 10:00 ~ 17:00)
- 전용 이메일 문의: gifticon@skplanet.com
개인정보 유출로 인하여 피해를 입은 경우, 개인정보 보호법에 따라 개인정보분쟁조정위원회에 분쟁조정 신청(https://kopico.go.kr/) 및 개인정보침해신고센터(privacy.kisa.or.kr)를 통한 피해 구제 청구, 손해배상 청구 등을 하실 수 있습니다.
이번 일로 고객 여러분께 심려와 불편을 끼쳐드려 다시 한번 진심으로 사과드립니다. 당사는 본 사안을 엄중히 인식하고 있으며, 보안 체계를 철저히 점검하여 재발 방지에 만전을 기하겠습니다.
감사합니다.
SK플래닛 드림
□ 대응내역
- (SK플래닛) 외부 비정상 접근 확인 및 차단(10월 28일 18:40경)
- (SK플래닛) 유출 여부와 대상 고객 확정 정밀 조사, 결과에 따라 개별 문자·홈페이지 안내와 피해 조회 방법 제공 예정
- (SK플래닛) 유출 기프티콘 전량 폐기 후 재발송, 실질 피해 발생 시 전액 보상 방침
- (SK플래닛) 전담 대응 창구 운영(1800-0133, gifticon@skplanet.com), 스미싱·피싱 주의 안내
※ 유출 인원, 공격 경로, 노출 기간, 개인정보보호위원회·KISA 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 쿠폰 일련번호를 암호화해 저장하고, 조회 화면·API에서 마스킹 처리. 쿠폰 번호만으로 쓸 수 없도록 사용 시 추가 검증 적용
- 환급계좌 등 금융정보를 암호화해 분리 보관하고, 환불 처리가 끝나면 즉시 파기
- 주문·쿠폰 조회 API에 객체 단위 권한 검증(IDOR 방지), 호출 빈도 제한, 대량 조회 탐지 적용
- 쿠폰 사용 이상 패턴(단시간 대량 사용, 비정상 가맹점) 실시간 탐지와 자동 사용 정지
- 사업 이관(11번가 → SK플래닛) 과정에서 넘어온 시스템·계정·연동 구간 보안 전수 점검
2. 관리적 조치
- 유출 대상과 항목을 빨리 확정해 개별 통지하고 관계기관에 신고
- 환불·보상을 빙자한 스미싱 대응 안내(공식 채널로만 안내한다는 원칙 공지)
- 제휴 브랜드·가맹점과 협력해 유출 쿠폰을 신속히 정지하고 재발송
- 업계(모바일 상품권 플랫폼) 공통 위협 정보 공유
□ 관련기사(출처)
감사합니다.