[프라뱅] 코인마켓 거래소 핫월렛 해킹으로 이용자 자산 약 1억원 탈취·서비스 잠정 중단…이달 초 회원 개인정보 유출 이어 두 번째 침해_2026년 10월
가상자산 거래소 프라뱅의 핫월렛에서 2026년 10월 24일 비정상 출금이 발생해 이용자 자산 약 1억원이 빠져나갔다. 프라뱅은 서비스를 잠정 중단하고 피해 자산을 전액 회사 자산으로 보전하겠다고 10월 26일 공지했다. 프라뱅은 10월 2일에도 외부 비인가 접근으로 회원 이름·생년월일·연락처·주소·직장정보 등 12개 항목이 유출된 바 있다. 이번 탈취는 9~10월 금융권 연쇄 해킹에서 처음 확인된 실제 금전 피해다.
□ 개요
㈜프라뱅은 2026년 10월 26일 홈페이지에 ‘침해사고 관련 회원 여러분께 깊은 사과의 말씀을 드립니다’를 공지했다. 10월 24일경 외부 비인가자의 접근으로 침해사고가 발생했고, 거래소 핫월렛에서 비정상적인 출금을 탐지했다는 내용이다.
프라뱅은 원화 거래 없이 가상자산끼리만 거래하는 코인마켓 거래소다(한국경제). 출금을 탐지한 직후 비상대응체계를 가동해 거래소 시스템을 전면 점검했고, 이 과정에서 보안 취약점이 발견돼 서비스를 잠정 중단했다. 회사가 파악한 피해 자산은 약 1억원(블루밍비트 환산 약 7만2천 달러)이며, 정확히 파악해 전액 회사 자산으로 보전할 예정이다. 관계기관에 신고했고 원인과 규모를 조사하고 있다. 탈취된 코인 종류, 피해 이용자 수, 공격 경로는 공개되지 않았다.
프라뱅은 이달 초에도 사고를 겪었다. 10월 2일경 외부 비인가자가 비정상적인 방법으로 일부 서비스에 접근해 회원 한글·영문 이름, 성별, 국적, 생년월일, 연락처, 주소, 직장명·직장주소·직장전화번호, 부서명, 직위명 등 12개 항목이 유출됐고, 9일 사과문을 냈다. 유출 인원은 매체마다 약 20명(MTN·디지털애셋)과 200명(지디넷코리아)으로 엇갈린다. 금융위원회는 14일 프라뱅을 침해사고 금융회사 16곳 중 하나로 공개했다. 서울신문은 프라뱅이 사고 전 금감원 보안 자체점검에서 ‘불필요한 외부 접속 통로 제거’, ‘접근권한 관리’, ‘보안 업데이트’ 3개 항목을 ‘미흡’으로 보고했다고 단독 보도했다(김형연 의원실 자료).
□ 사고내용 요약
1. 회사명 : ㈜프라뱅(Pravang, 코인마켓 가상자산 거래소)
2. 사고유형
- (2차, 10월 24일) 외부 비인가자 침입에 따른 핫월렛 가상자산 비정상 출금(탈취)
- (1차, 10월 2일) 외부 비인가자의 비정상 접근에 따른 회원 개인정보 유출
- 공격 경로 미공개. 1차와 2차가 같은 공격자인지도 확인되지 않음
3. 피해·유출규모
| 구분 | 발생 | 피해 내용 | 규모 |
|---|---|---|---|
| 1차 침해 | 10월 2일경 (9일 사과문) |
회원 개인정보 12개 항목 유출 | 약 20명(MTN·디지털애셋) / 200명(지디넷코리아) |
| 2차 침해 | 10월 24일경 (26일 공지) |
핫월렛 비정상 출금, 서비스 잠정 중단 | 이용자 자산 약 1억원(피해 이용자 수 미공개) |
※ 1차 유출 인원은 매체마다 달라 함께 적었습니다. 일부 해외 매체의 ‘10억원(1 billion won)’ 표기는 오기로 보여 제외했습니다.
4. 유출항목
- (1차) 한글·영문 이름, 성별, 국적, 생년월일, 연락처, 주소, 직장명, 직장주소, 직장전화번호, 부서명, 직위명(12개, 연락처·주소·직장명·직장주소·직위명 등 일부는 암호화 상태)
- (2차) 핫월렛 보관 이용자 가상자산 약 1억원
5. 특이사항
- 9~10월 금융권 연쇄 해킹(20개사)에서 처음 확인된 실제 금전(자산) 피해. 이전 사고는 개인정보 유출에 그쳤음(한국일보)
- 같은 달 두 번째 침해. 10월 2일 유출 뒤 홈페이지 취약점을 점검·보완했다고 했지만 22일 만에 다시 뚫림
- 사고 전 금감원 보안 자체점검에서 외부 접속 통로 제거, 접근권한 관리, 보안 업데이트 3개 항목 ‘미흡’, 6개 항목 ‘부분 적정’으로 보고. 미흡을 알고도 개선 전에 뚫렸다는 지적(서울신문)
- 코인마켓 거래소는 평균 직원 24명 수준으로 원화 거래소(347명)보다 훨씬 작아, 영세 거래소의 보안 투자 부담 문제가 드러남(서울신문)
- 은행권 해킹 공격자와 같은지는 확인되지 않음. 앞선 해킹과는 별개라는 보도도 있음(한국일보)
- 가상자산사업자는 전자금융거래법 적용 대상이 아님. 금융위는 은행 수준의 보안조치 의무화를 추진하겠다고 밝힘
□ 사고대응 타임라인
- 2026년 10월 02일(금)경
. (1차) 외부 비인가자의 비정상 접근으로 회원 개인정보 12개 항목 유출 확인
. 접속 IP 차단, 비정상 접근 모니터링, 홈페이지 취약점 점검·보완
- 2026년 10월 09일(금)
. 개인정보 유출 사과문 게시
- 2026년 10월 14일(수)
. 금융위 제2차 긴급 상황대응 회의, 침해사고 금융회사 16곳에 프라뱅 포함 공개
- 2026년 10월 24일(토)경
. (2차) 외부 비인가자 접근, 핫월렛 비정상 출금 탐지
. 비상대응체계 가동, 거래소 시스템 전면 점검 중 보안 취약점 발견, 서비스 잠정 중단
. 관계기관 신고
- 2026년 10월 26일(월)
. ‘침해사고 관련 회원 여러분께 깊은 사과의 말씀’ 공지(피해 약 1억원, 전액 보전 방침)
- 2026년 10월 28일(수)
. 금융위 긴급 점검회의(빗썸 등), 금융위·금감원·금보원 현장조사 착수. 침해사고 금융회사 20곳으로 늘어남
- 2026년 10월 29일(목)
. 언론 보도, 서울신문 ‘보안 자체점검 미흡’ 단독 보도
- 진행 중
. 사고 원인·규모 조사, 피해 자산 확정 후 전액 보전, 서비스 재개 시점 미정
□ 개인정보 유출 관련 홈페이지 안내
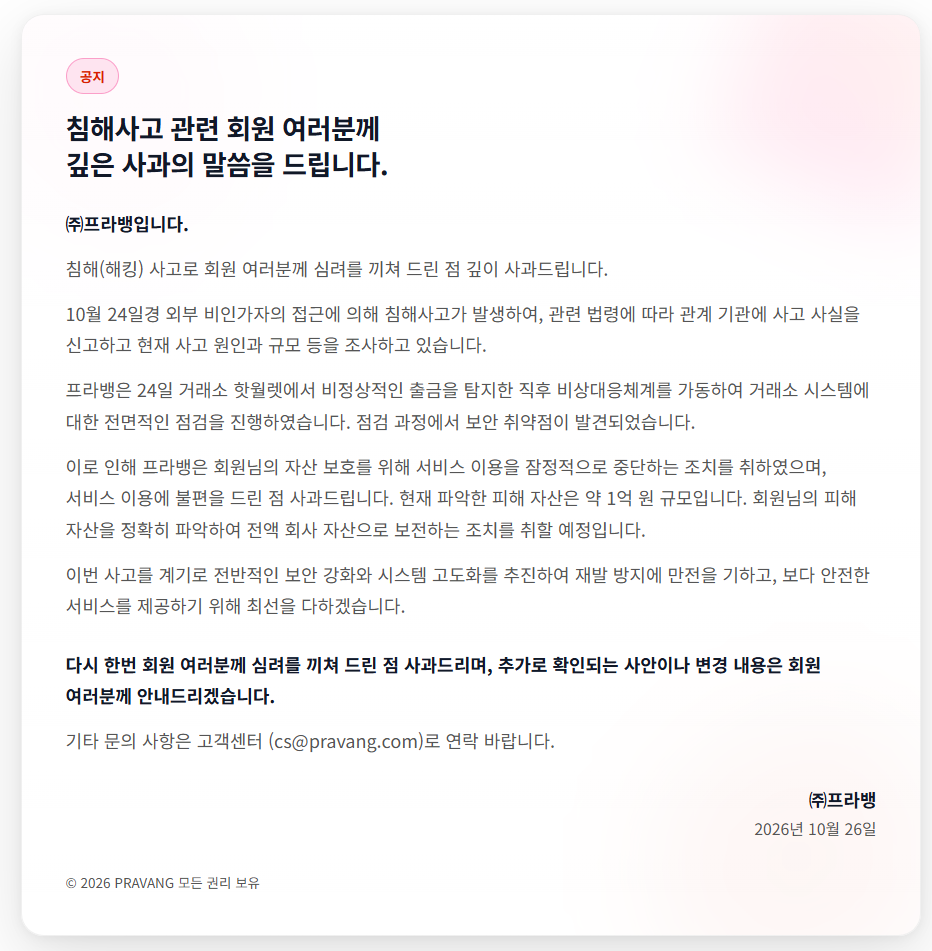
침해사고 관련 회원 여러분께 깊은 사과의 말씀을 드립니다.
㈜프라뱅입니다.
침해(해킹) 사고로 회원 여러분께 심려를 끼쳐 드린 점 깊이 사과드립니다.
10월 24일경 외부 비인가자의 접근에 의해 침해사고가 발생하여, 관련 법령에 따라 관계 기관에 사고 사실을 신고하고 현재 사고 원인과 규모 등을 조사하고 있습니다.
프라뱅은 24일 거래소 핫월렛에서 비정상적인 출금을 탐지한 직후 비상대응체계를 가동하여 거래소 시스템에 대한 전면적인 점검을 진행하였습니다. 점검 과정에서 보안 취약점이 발견되었습니다.
이로 인해 프라뱅은 회원님의 자산 보호를 위해 서비스 이용을 잠정적으로 중단하는 조치를 취하였으며, 서비스 이용에 불편을 드린 점 사과드립니다. 현재 파악한 피해 자산은 약 1억 원 규모입니다. 회원님의 피해 자산을 정확히 파악하여 전액 회사 자산으로 보전하는 조치를 취할 예정입니다.
이번 사고를 계기로 전반적인 보안 강화와 시스템 고도화를 추진하여 재발 방지에 만전을 기하고, 보다 안전한 서비스를 제공하기 위해 최선을 다하겠습니다.
다시 한번 회원 여러분께 심려를 끼쳐 드린 점 사과드리며, 추가로 확인되는 사안이나 변경 내용은 회원 여러분께 안내드리겠습니다.
기타 문의 사항은 고객센터 (cs@pravang.com)로 연락 바랍니다.
㈜프라뱅
2026년 10월 26일
──────────
[참고] 10월 9일 개인정보 유출 사과문 요지(언론 보도 기준)
· 10월 2일께 외부 비인가자가 비정상적인 방법으로 일부 서비스에 접근한 사실을 확인함
· 유출 항목 : 한글·영문 이름, 성별, 국적, 생년월일, 연락처, 주소, 직장명, 직장주소, 직장전화번호, 부서명, 직위명(일부 암호화)
· 접속 IP 차단, 비정상 접근 모니터링, 홈페이지 취약점 점검·보완
· 스미싱·피싱 주의, 명의도용 확인, 비밀번호 변경 안내
□ 대응내역
- (프라뱅) 1차 : 접속 IP 차단, 비정상 접근 모니터링, 홈페이지 취약점 점검·보완, 사과문 게시(10월 9일)
- (프라뱅) 2차 : 비상대응체계 가동, 거래소 시스템 전면 점검, 서비스 잠정 중단, 관계기관 신고
- (프라뱅) 피해 자산(약 1억원) 확정 후 전액 회사 자산으로 보전 방침, 보안 강화와 시스템 고도화 추진
- (금융위원회) 침해사고 금융회사 명단 공개(14일 16곳, 28일 20곳), 가상자산사업자 보안조치 의무화 추진
- (금융위·금감원·금보원) 가상자산업계 긴급 점검과 현장조사(28일~)
※ 탈취 코인 종류, 피해 이용자 수, 공격 경로, 서비스 재개 시점, 탈취 자산 추적·동결 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 핫월렛 보관 비율을 최소화하고 콜드월렛 중심으로 운영, 출금에 다중서명(멀티시그)·MPC 적용
- 출금 한도, 화이트리스트 주소, 이상 출금 탐지 시 자동 중지(서킷브레이커) 적용
- 불필요한 외부 접속 통로 제거, 관리자 접근에 MFA와 IP 제한, 보안 업데이트 정례화(자체점검 ‘미흡’ 항목 우선 개선)
- 1차 침해 뒤 악성코드, 권한 변조, 백도어 잔존 여부를 전수 점검하고 계정·키 전면 교체(측면 이동 차단)
- 웹·API 취약점 점검과 외부 모의해킹 정례화
2. 관리적 조치
- 첫 침해 후 부분 보완에 그치지 말고 외부 전문기관의 포렌식으로 침입 경로를 완전히 규명
- 보안 자체점검을 근거자료로 검증받고 미흡 항목의 개선 이행을 관리(당국 확인 포함)
- 탈취 자산의 온체인 추적과 타 거래소·DAXA 공조로 동결 요청
- 1차 유출 회원 대상 거래소 사칭 피싱 주의 안내, 피해 이용자에게 보전 일정 투명하게 공지
□ 관련기사(출처)
- 침해사고 관련 회원 여러분께 깊은 사과의 말씀을 드립니다 - 프라뱅
- [단독]프라뱅 코인 1억 털리고 빗썸 고객정보 844명 유출… ‘보안 미흡’ 알고도 뚫렸다 - 서울신문
- 가상자산거래소 ‘프라뱅’서 1억 털렸다… 금융권 해킹 첫 금전피해 - 한국일보
- 가상자산 거래소 잇단 보안사고…프라뱅, 이용자 자산 1억원 해킹 피해 - 지디넷코리아
- 코인거래소 또 해킹…가상지갑서 1억 빼갔다 - 한국경제
- 코인 거래소 프라뱅, 해킹에 1억원 자산 피해···서비스 잠정 중단 - 뉴스웨이
- 잇단 해킹에 첫 자산 피해…코인거래소 프라뱅, 서비스 중단 - 시사저널
- 금융사 해킹 가상자산거래소로 확산…고팍스·프라뱅도 포함 - MTN(1차 유출)
- 가상자산거래소 고팍스·프라뱅 “고객 정보 유출 사고 사과” - 디지털애셋(1차 유출)
- Crypto Exchange Prabang Loses 100 Million Won in Hack - Seoul Economic Daily
- About $72,000 Stolen From Pravang Exchange Leaves Users Reeling - Bloomingbit
감사합니다.