[정부조달기술진흥협회] 공공조달 아카데미 위탁 운영사 맑은소프트 해킹…회원 아이디·암호화 비밀번호·DI·회사명 등 유출, 기관 문자 계정으로 스팸 발송_2026년 10월
정부조달기술진흥협회 공공조달 아카데미의 교육용 LMS를 위탁 운영하는 ㈜맑은소프트 시스템에 2026년 9월 20일 외부 불법 접근이 발생했다. 이로 인해 9월 20일 이전 가입 회원의 아이디·암호화된 비밀번호·성명·생년월일·이메일·암호화된 휴대폰번호·주소·회사명·중복가입방지정보(DI)가 유출됐다. 이번 사고는 공공기관·기업 교육사이트 20여 곳, 약 237만 건(업체 신고 기준)이 피해를 본 맑은소프트 공급망 사고의 일부이며, 기관 문자 계정을 통해 스팸 문자도 발송됐다.
□ 개요
정부조달기술진흥협회 공공조달 아카데미는 홈페이지에 ‘개인정보 유출사고 안내’를 올렸다. 위탁 운영사인 ㈜맑은소프트의 시스템에 9월 20일 외부 불법 접근이 발생해 회원정보 일부가 유출된 사실을 확인했다는 내용이다.
유출 대상은 2026년 9월 20일 이전에 가입한 회원이다. 유출 항목은 아이디, 암호화된 비밀번호, 성명, 생년월일, 이메일, 암호화된 휴대폰번호, 주소, 회사명, 중복가입방지정보(DI)다. 비밀번호와 휴대전화번호는 암호화된 상태로 유출됐고, 현재까지 직접적인 피해는 확인되지 않았다. 운영사는 공격자 차단, 악성 프로그램 삭제, 연동 키 교체 등 보안 조치를 마쳤으며 9월 22일 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고했다. 사고 이후 기관 문자 계정을 통해 스팸이 발송돼, 협회는 기관 발신번호로 온 문자라도 링크가 있거나 개인정보·결제를 요구하면 응답하지 말라고 당부했다.
맑은소프트는 기업과 공공기관에 온라인 학습관리시스템(LMS)을 공급하고 고객사 교육사이트의 시스템과 개인정보 관리를 위탁받아 온 업체다. 이데일리에 따르면 9월 20일 오전 10시 21분경 공격자가 운영 서버에 불법 접속해 백도어를 설치했고, 이를 통해 회원정보가 저장된 DB에 접근했다. 개인정보위는 9월 22일, 24일, 29일 세 차례 신고를 받은 뒤 30일 조사에 착수했다. 업체 신고 기준 유출 규모는 약 237만 건이며, 국방부, 국민권익위원회(청렴권익배움터), 한국교육시설안전원, 농업e지 사이버연수원 등 20여 곳이 피해를 본 것으로 보도됐다.
□ 사고내용 요약
1. 회사명 : 정부조달기술진흥협회 공공조달 아카데미(위탁 운영사 ㈜맑은소프트)
2. 사고유형
- 위탁 운영사(LMS 공급·운영사) 서버 해킹에 따른 공급망 개인정보 유출
- 운영 서버 불법 접속 후 백도어 설치, 회원 DB 접근(맑은소프트 공지 보도 기준)
- 기관 문자(SMS) 계정을 악용한 스팸 발송
3. 유출규모
- 공공조달 아카데미 : 2026년 9월 20일 이전 가입 회원(인원 미공개)
- 맑은소프트 사고 전체 : 약 237만 건, 고객사 20여 곳(업체 신고 기준, 개인정보위 확인 중)
4. 유출항목
- 아이디, 암호화된 비밀번호, 성명, 생년월일, 이메일, 암호화된 휴대폰번호
- 주소, 회사명, 중복가입방지정보(DI)
5. 특이사항
- 위탁 운영사 한 곳이 뚫려 여러 기관이 동시에 피해를 본 전형적인 공급망 사고. 공공조달 아카데미는 맑은소프트 고객사 20여 곳 가운데 하나
- 백도어 설치 뒤 문자·결제·본인인증 연동 키까지 노출 위험이 있어 연동 키를 교체함. 실제로 기관 문자 계정으로 스팸이 발송돼 정상 기관 발신번호를 이용한 스미싱 위험이 생김
- DI(중복가입확인정보)가 유출됨. DI는 서비스별 본인 식별값이라 다른 정보와 결합하면 동일인 식별에 쓰일 수 있음
- 회원이 주로 조달기업 임직원이라 회사명과 결합한 조달·입찰 관련 사칭 메일(BEC)과 표적 피싱 우려가 있음(추정)
- 사고 발생(9월 20일)부터 협회 공지까지 약 한 달이 걸림(협회 공지 게시일 기준, 추정)
- 피해 접수와 유출 항목 조회는 협회가 아닌 위탁 운영사(맑은소프트) 창구에서 처리
□ 사고대응 타임라인
- 2026년 09월 20일(일) 10:21경
. 공격자, 맑은소프트 운영 서버에 불법 접속해 백도어 설치 후 회원 DB 접근(이데일리)
- 2026년 09월 22일(화)
. 회원 개인정보 실제 유출 확인
. KISA·개인정보보호위원회 신고(1차)
. 공격자 IP 차단, 백도어(악성 프로그램) 삭제, 서버 접근 키와 문자·결제·본인인증 연동 키 교체, 관리자 2단계 인증 의무화
- 2026년 09월 24일(목)·29일(화)
. 개인정보위, 추가 신고 접수
- 2026년 09월 30일(수)
. 개인정보위 조사 착수
- 2026년 10월 13일(화)
. 유출 규모 약 237만 건, 피해기관 20여 곳 보도
- 2026년 10월(게시일 미확인)
. 공공조달 아카데미 ‘개인정보 유출사고 안내’ 및 회원 대상 사과문 게시
- 진행 중
. 위탁 운영사 원인 규명과 보안 점검, 피해 구제 절차 추후 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
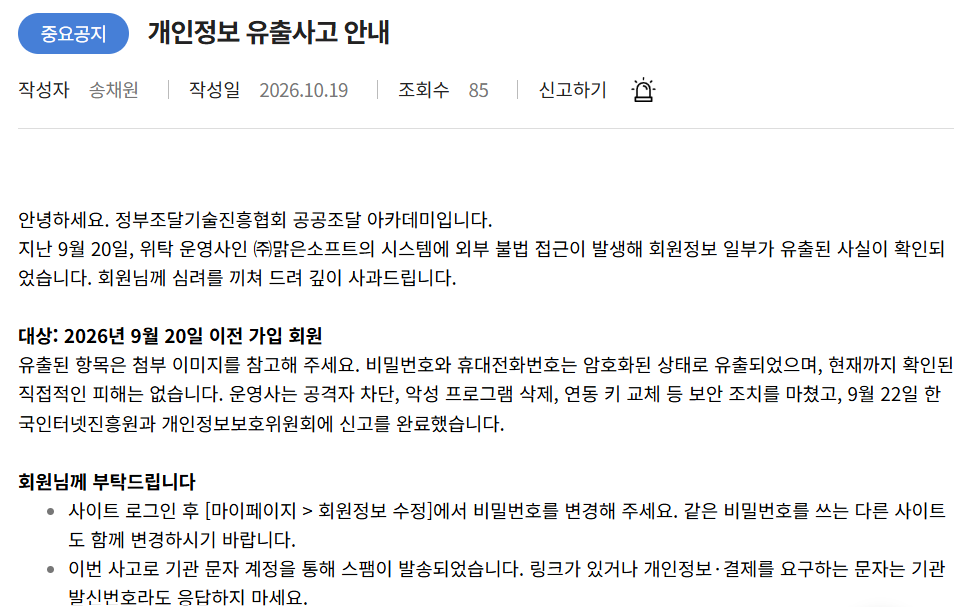
개인정보 유출사고 안내
안녕하세요. 정부조달기술진흥협회 공공조달 아카데미입니다.
지난 9월 20일, 위탁 운영사인 ㈜맑은소프트의 시스템에 외부 불법 접근이 발생해 회원정보 일부가 유출된 사실이 확인되었습니다. 회원님께 심려를 끼쳐 드려 깊이 사과드립니다.
대상: 2026년 9월 20일 이전 가입 회원
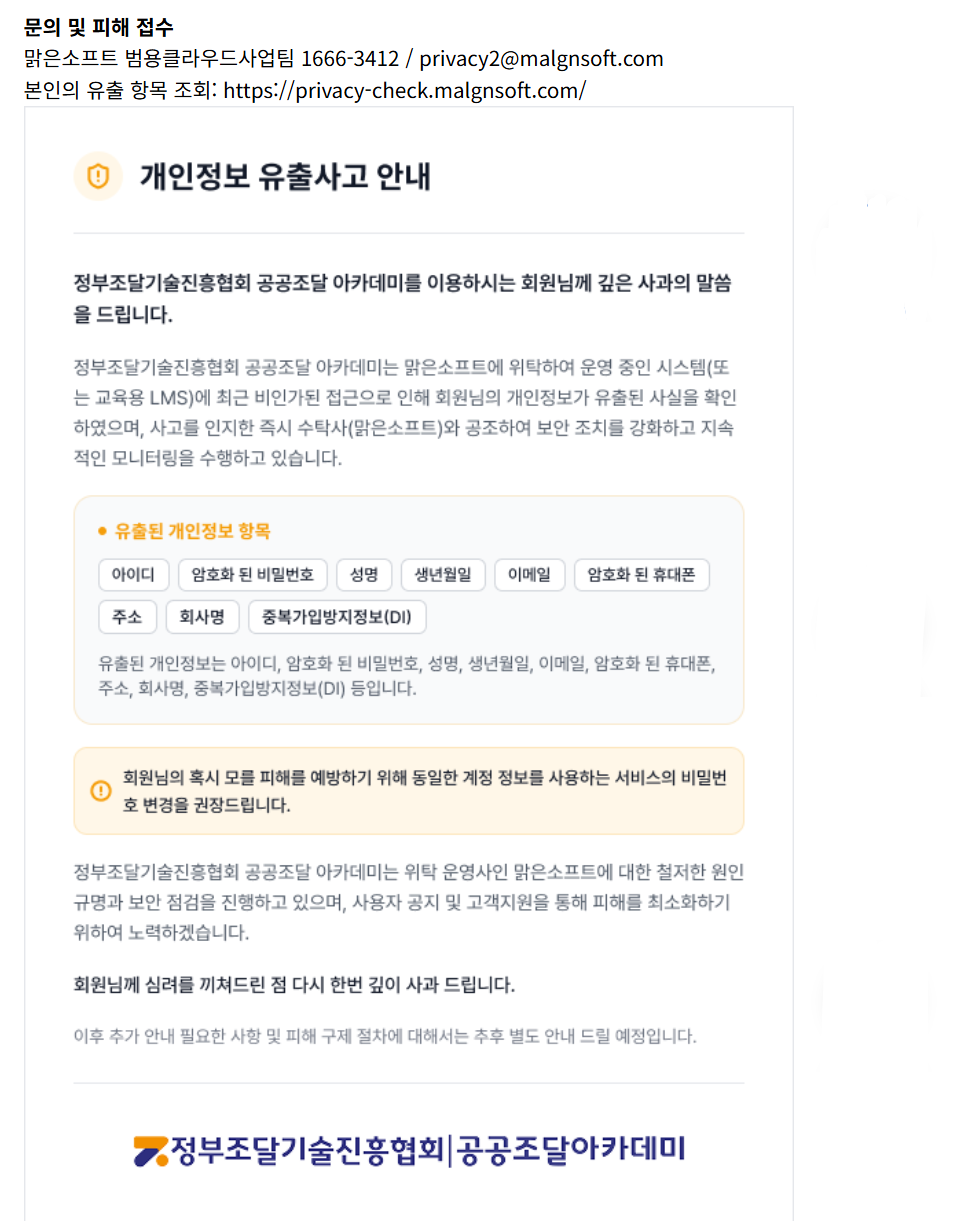
유출된 항목은 첨부 이미지를 참고해 주세요. 비밀번호와 휴대전화번호는 암호화된 상태로 유출되었으며, 현재까지 확인된 직접적인 피해는 없습니다. 운영사는 공격자 차단, 악성 프로그램 삭제, 연동 키 교체 등 보안 조치를 마쳤고, 9월 22일 한국인터넷진흥원과 개인정보보호위원회에 신고를 완료했습니다.
회원님께 부탁드립니다
- 사이트 로그인 후 [마이페이지 > 회원정보 수정]에서 비밀번호를 변경해 주세요. 같은 비밀번호를 쓰는 다른 사이트도 함께 변경하시기 바랍니다.
- 이번 사고로 기관 문자 계정을 통해 스팸이 발송되었습니다. 링크가 있거나 개인정보·결제를 요구하는 문자는 기관 발신번호라도 응답하지 마세요.
문의 및 피해 접수
- 맑은소프트 범용클라우드사업팀 1666-3412 / privacy2@malgnsoft.com
- 본인의 유출 항목 조회: https://privacy-check.malgnsoft.com/
──────────
[첨부 이미지] 정부조달기술진흥협회 공공조달 아카데미를 이용하시는 회원님께 깊은 사과의 말씀을 드립니다.
정부조달기술진흥협회 공공조달 아카데미는 맑은소프트에 위탁하여 운영 중인 시스템(또는 교육용 LMS)에 최근 비인가된 접근으로 인해 회원님의 개인정보가 유출된 사실을 확인하였으며, 사고를 인지한 즉시 수탁사(맑은소프트)와 공조하여 보안 조치를 강화하고 지속적인 모니터링을 수행하고 있습니다.
· 유출된 개인정보 항목 : 아이디, 암호화 된 비밀번호, 성명, 생년월일, 이메일, 암호화 된 휴대폰, 주소, 회사명, 중복가입방지정보(DI)
· 회원님의 혹시 모를 피해를 예방하기 위해 동일한 계정 정보를 사용하는 서비스의 비밀번호 변경을 권장드립니다.
정부조달기술진흥협회 공공조달 아카데미는 위탁 운영사인 맑은소프트에 대한 철저한 원인 규명과 보안 점검을 진행하고 있으며, 사용자 공지 및 고객지원을 통해 피해를 최소화하기 위하여 노력하겠습니다.
회원님께 심려를 끼쳐드린 점 다시 한번 깊이 사과 드립니다.
이후 추가 안내 필요한 사항 및 피해 구제 절차에 대해서는 추후 별도 안내 드릴 예정입니다.
□ 대응내역
- (맑은소프트) 공격자 IP 차단, 백도어(악성 프로그램) 삭제, 서버 접근 키와 문자·결제·본인인증 연동 키 교체, 관리자 2단계 인증 의무화
- (맑은소프트) KISA·개인정보보호위원회 신고(9월 22일), 유출 항목 조회 페이지와 피해 접수 창구 운영(1666-3412)
- (정부조달기술진흥협회) 홈페이지 유출사고 안내와 사과문 게시, 비밀번호 변경과 기관 발신 스팸 주의 안내
- (정부조달기술진흥협회) 수탁사와 공조해 보안 강화, 지속 모니터링, 위탁 운영사 원인 규명·보안 점검
- (개인정보보호위원회) 신고 3회 접수(9월 22·24·29일), 9월 30일 조사 착수
※ 공공조달 아카데미 유출 인원, 회원 개별 통지 여부, 피해 구제 절차는 미공개(추후 안내 예정)
□ 재발방지대책(권고사항)
1. 기술적 조치
- 멀티테넌트 LMS에서 고객사별 DB와 계정을 분리해 한 곳이 침해돼도 다른 고객사로 번지지 않도록 차단
- 운영 서버의 웹셸·백도어 탐지(EDR, 파일 무결성 모니터링), 서버 접근 키를 주기적으로 교체
- 문자·결제·본인인증 연동 키를 비밀관리 시스템(Vault)에 보관하고, 발송량 이상 시 자동 차단
- 회원 DB 접근통제와 대량 조회 탐지, 주소·생년월일 등 추가 항목 암호화 범위 확대
- 관리자 계정 다중인증과 접근 IP 제한(운영사 조치 지속 점검)
2. 관리적 조치
- 위탁기관(협회)의 수탁사 관리·감독 강화 : 위탁계약에 보안 요구사항과 사고 통지 기한을 명시하고 정기 점검
- 사고 발생 시 위탁기관이 회원에게 직접, 빠르게 안내하는 절차 마련
- 회원(조달기업 임직원) 대상 기관·조달 사칭 스미싱·피싱 주의 안내
- 교육 목적에 꼭 필요한 항목만 수집하고, 탈퇴·휴면 회원 정보는 파기
□ 관련기사(출처)
- 개인정보 유출사고 안내 - 정부조달기술진흥협회 공공조달 아카데미
- [안내] 개인정보 유출 침해 사고에 대한 사과 및 안내 말씀 - 맑은소프트
- 온라인교육 사이트서 개인정보 유출…맑은소프트 “회원정보 외부 반출 확인” - 이데일리
- 인터넷 교육 ‘맑은소프트’ 개인정보 237만건 유출… 피해기관 20여곳 - 여성신문
- 9월은 교육업계 수난시대... ‘교육 분야 웹사이트’ 해킹 피해 급증 - 보안뉴스
- 맑은소프트 해킹 피해 최소 15곳…계리사 자격·소속부대 정보도 털렸다 - 민주신문
감사합니다.