[동행미디어 시대] 수탁사 머니투데이 해킹 여파…구 '머니위크' 구독자 유저ID·이름·전화번호·이메일 526건 유출_2026년 10월
언론사 동행미디어 시대의 개인정보 처리 수탁사인 주식회사 머니투데이가 2026년 9월 25일 외부의 불법 접근을 받았다. 이 사고로 머니투데이가 보관하던 구 주간지 ‘머니위크’ 구독자의 유저ID·이름·전화번호·이메일 526건이 함께 유출됐다. 동행미디어 시대는 10월 30일 통지 및 사과문을 공지했다. 머니투데이 해킹(1,367건)이 위탁 관계를 따라 다른 언론사로 번진 사례다.

□ 개요
동행미디어 시대(주)는 2026년 10월 30일 ‘개인정보 유출등 통지 및 사과문’을 공지했다. 개인정보 처리 수탁사인 주식회사 머니투데이가 보유한 데이터에 외부의 불법적인 접근이 있어 구독자 개인정보 526건이 유출됐다는 내용이다.
수탁사 머니투데이는 2026년 9월 25일 외부의 불법 접근 시도로 인한 유출을 처음 확인했다. 즉시 접근 경로를 차단하고 한국인터넷진흥원(KISA)에 신고했다. 이후 10월 27일 후속 점검에서 같은 접근으로 동행미디어 시대의 데이터도 유출된 사실이 추가로 드러났다. 실제 유출 시점은 9월 25일 13시경이다. 유출된 데이터는 구 주간지 ‘머니위크’ 구독자 정보 526건이고, 항목은 유저ID, 이름, 전화번호, 이메일이다. 현재 회원 계정 정보는 이번 유출과 무관하며 비밀번호도 유출되지 않았다.
수탁사는 해커가 쓴 IP와 우회 접속 IP를 차단하고 홈페이지 취약점을 점검·보완했다. 로그를 보존하고 접근 기록을 대조해 원인을 파악하며 서비스를 모니터링하고 있다. 동행미디어 시대는 수탁사에 긴급 조치를 지시하고 관리·감독을 강화했으며, 재발 방지를 위한 추가 보안 점검도 진행하고 있다. 개인정보보호위원회 신고와 조사가 진행 중이다. 공지일부터 30일간 ‘개인정보 유출 여부 확인’ 페이지(privacy.sidae.com)에서 본인 인증 후 유출 여부를 조회할 수 있다. 데일리시큐는 이번 사례가 개인정보 처리 위탁의 보안 위험을 보여 준다고 지적했다.
□ 사고내용 요약
1. 회사명 : 동행미디어 시대(주)(수탁사 : 주식회사 머니투데이)
2. 사고유형
- 개인정보 처리 수탁사(머니투데이)의 외부 불법 접근(해킹)에 따른 위탁 데이터 유출(공급망·위탁형 유출)
- 구체적인 공격 기법은 미공개(수탁사가 로그 분석 중)
3. 유출규모
- 526건(구 주간지 ‘머니위크’ 구독자 데이터)
- 참고 : 수탁사 머니투데이 자체 유출 1,367건(별도 공지)
4. 유출항목
- 유저ID, 이름, 전화번호, 이메일
※ 현재 회원 계정 정보와 비밀번호는 유출되지 않음(회사 설명), 고객별 유출 항목은 다를 수 있음
5. 특이사항
- 머니투데이 해킹이 위탁 관계를 따라 다른 언론사로 번진 사례. 수탁사 한 곳의 침해가 여러 위탁사의 유출로 이어짐
- 유출 데이터가 지금은 발행하지 않는 구 주간지(머니위크) 구독자 정보. 오래된 데이터가 파기되지 않고 수탁사에 남아 있었던 것으로 보여 보유 기간과 파기 관리가 쟁점이 될 수 있음(추정)
- 최초 침해(9월 25일)부터 위탁사 데이터 유출 확인(10월 27일)까지 약 한 달이 걸림. 수탁사가 보관한 위탁 데이터의 범위를 처음부터 파악하기 어려웠음을 보여 줌
- 머니투데이 공지와 같은 날(10월 30일), 같은 형식으로 공지됨
- 공지일부터 30일간 본인 인증 기반 유출 여부 조회 페이지(privacy.sidae.com) 운영
□ 사고대응 타임라인
- 2026년 09월 25일(금) 13:00경
. 수탁사 머니투데이에 외부 불법 접근 발생, 유출 최초 확인
. 수탁사, 접근 경로 즉시 차단 및 한국인터넷진흥원(KISA) 신고
. 해커 접속 IP·우회 접속 IP 차단, 홈페이지 취약점 점검·보완
- 2026년 10월 27일(화)
. 후속 점검에서 동행미디어 시대 위탁 데이터(구 머니위크 구독자) 526건 유출 추가 확인
. 동행미디어 시대, 수탁사에 긴급 조치 지시
- 2026년 10월 30일(금)
. ‘동행미디어 시대 (주) - 개인정보 유출등 통지 및 사과문’ 공지(머니투데이 공지와 같은 날)
. 유출 여부 확인 페이지 운영 시작(30일간), 데일리시큐 보도
- 진행 중
. 개인정보보호위원회 조사, 수탁사 관리·감독 강화와 추가 보안 점검
□ 개인정보 유출 관련 홈페이지 안내
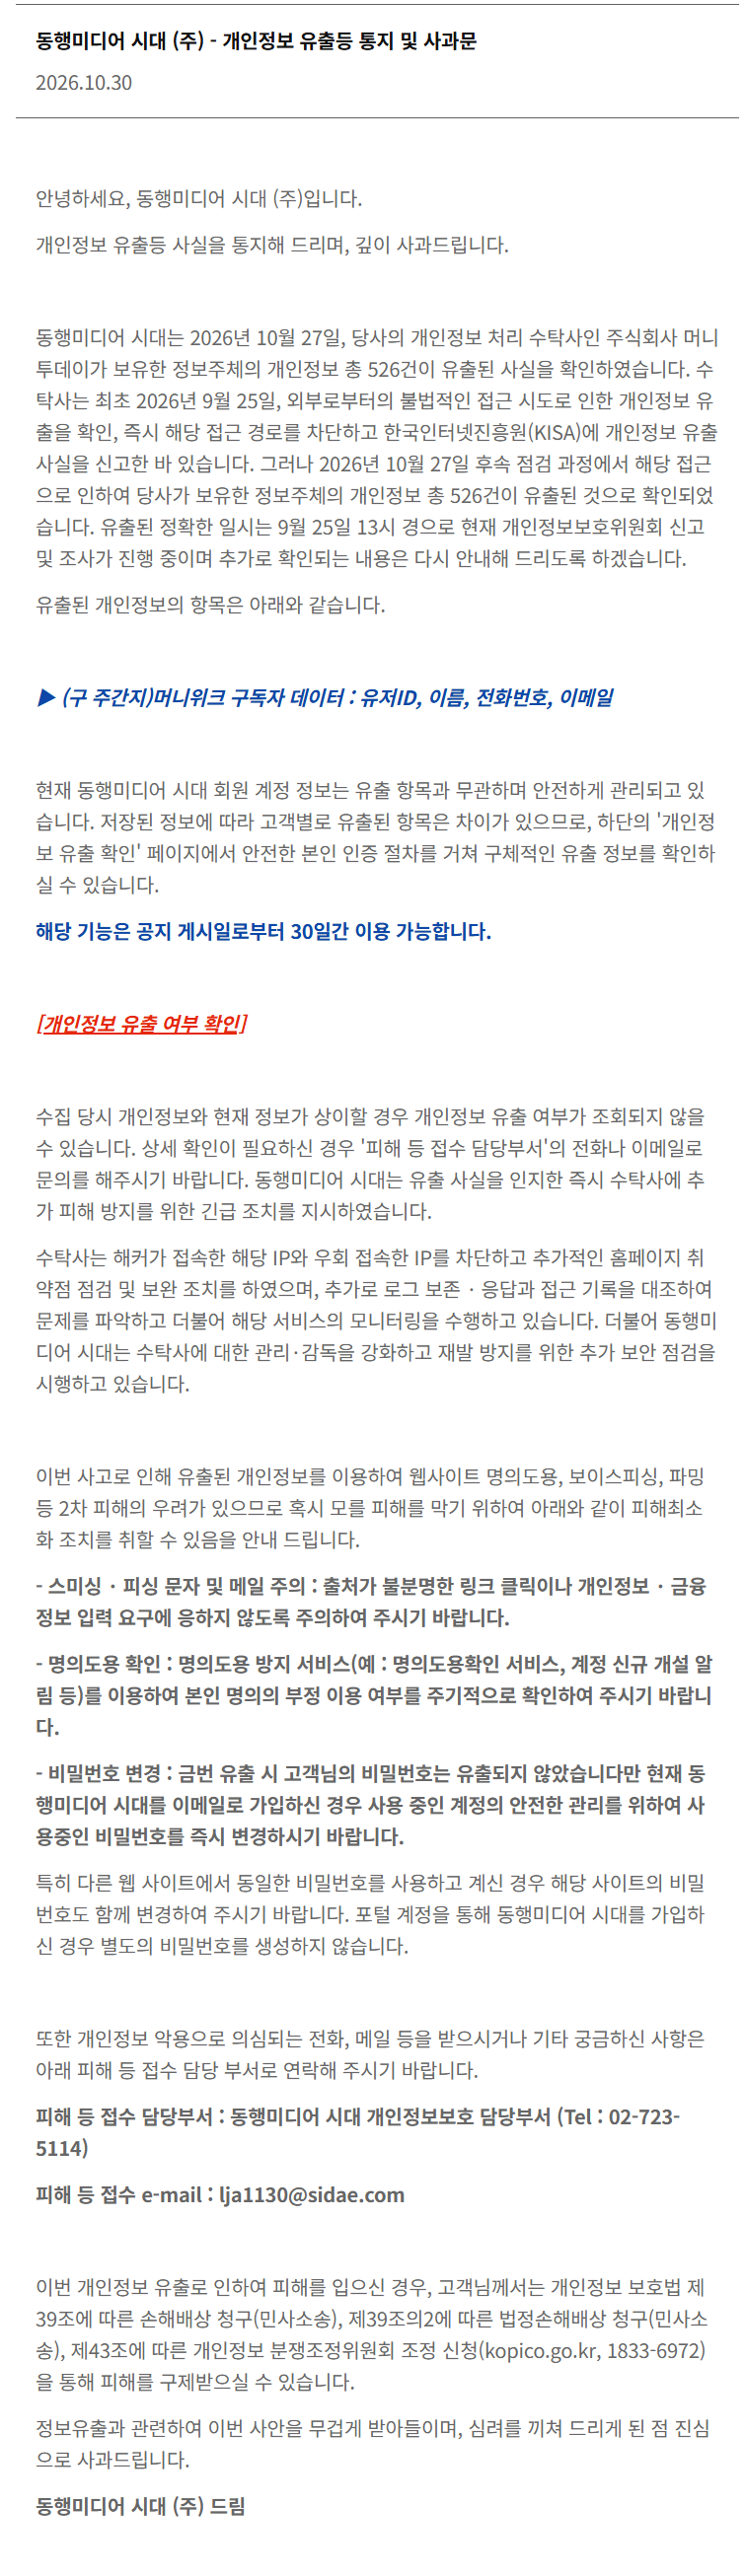
동행미디어 시대 (주) - 개인정보 유출등 통지 및 사과문
2026.10.30
※ 공지 주요 내용(요지)
· 개인정보 처리 수탁사인 주식회사 머니투데이는 2026년 9월 25일 외부로부터의 불법적인 접근 시도로 인한 개인정보 유출을 최초 확인하고, 즉시 접근 경로를 차단해 한국인터넷진흥원(KISA)에 신고함
· 2026년 10월 27일 후속 점검에서 같은 접근으로 당사의 개인정보가 유출된 사실을 확인함. 유출 일시는 9월 25일 13시경
· 유출 데이터 : 구 주간지 ‘머니위크’ 구독자 데이터 총 526건
· 유출 항목 : 유저ID, 이름, 전화번호, 이메일
· 회원 계정 정보는 이번 유출 항목과 무관하며 안전하게 관리되고 있음. 비밀번호는 유출되지 않음
· 저장된 정보에 따라 고객별 유출 항목은 차이가 있으며, 공지 게시일부터 30일간 ‘개인정보 유출 여부 확인’ 페이지에서 본인 인증 후 확인 가능(수집 당시 정보와 현재 정보가 다르면 조회되지 않을 수 있음)
· 수탁사 조치 : 해커 접속 IP와 우회 접속 IP 차단, 홈페이지 취약점 점검·보완, 로그 보존과 접근 기록 대조, 서비스 모니터링
· 당사 조치 : 수탁사에 긴급 조치 지시, 수탁사 관리·감독 강화, 재발 방지를 위한 추가 보안 점검
· 개인정보보호위원회 신고와 조사 진행 중
· 피해 예방 : 스미싱·피싱 주의, 명의도용 방지 서비스 이용, 이메일 가입자는 비밀번호 변경(포털 계정 가입자는 별도 비밀번호 없음)
· 피해 구제 : 개인정보 보호법 제39조 손해배상, 제39조의2 법정손해배상, 제43조 분쟁조정(kopico.go.kr, 1833-6972)
· 피해 등 접수 담당부서 : 동행미디어 시대 개인정보보호 담당부서(02-723-5114)
□ 대응내역
- (머니투데이, 수탁사) 접근 경로 차단, 해커 접속·우회 IP 차단, 홈페이지 취약점 점검·보완, 로그 보존·접근 기록 대조, 모니터링
- (동행미디어 시대) 수탁사에 긴급 조치 지시, 수탁사 관리·감독 강화, 추가 보안 점검
- (동행미디어 시대) 통지 및 사과문 공지, 30일간 유출 여부 확인 페이지 운영, 피해 접수 창구(02-723-5114)
- (한국인터넷진흥원) 수탁사 신고 접수(9월 25일)
- (개인정보보호위원회) 신고 접수, 조사 진행 중
※ 구체적인 공격 기법, 구 구독자 데이터를 보관한 사유, 위탁 계약상 파기 기준은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 수탁사가 보관하는 위탁 데이터를 위탁사별로 분리하고 접근통제와 암호화 적용
- 폐간·종료된 서비스(구 머니위크 등)의 구독자 데이터 즉시 파기
- 수탁사 웹 서비스의 취약점 점검과 대량 반출 탐지
- 위탁 데이터 접근 로그를 위탁사도 확인할 수 있도록 공유
2. 관리적 조치
- 위탁 계약에 보유 기간, 파기 의무, 사고 통지 기한, 보안 요구사항을 명시하고 정기 점검(개인정보 보호법상 수탁자 관리·감독)
- 수탁사가 보관 중인 위탁 데이터 현황을 정기적으로 확인(데이터 인벤토리)
- 사고 시 수탁사와 위탁사의 공동 대응과 신속한 범위 확정 절차 마련
- 유출 대상자 대상 언론사·구독 사칭 스미싱 주의 안내
□ 관련기사(출처)
- 동행미디어 시대 (주) - 개인정보 유출등 통지 및 사과문 - 동행미디어 시대
- 머니투데이 해킹 불똥, 다른 언론사로 확산…동행미디어 시대 개인정보 526건 유출 - 데일리시큐
- 주식회사 머니투데이 - 개인정보 유출등 통지 및 사과문 - 머니투데이(수탁사)
감사합니다.