[한화엔진] 한화시스템ICT 관리 시스템 외부 비인가 IP 접근…임직원·협력업체 1,903건 이름·휴대폰·회사 이메일·부서·직위·사번 유출_2026년 10월
선박엔진 제조사 한화엔진의 시스템을 운영하는 한화시스템ICT의 특정 서버에 외부 비인가 IP가 접근했다. 이로 인해 한화엔진 임직원·협력업체 1,903건의 이름·휴대폰번호·회사 이메일(계정)·부서·직위·사번 6개 항목이 유출됐을 가능성이 확인됐다. 한화엔진은 개인정보 보호법 제34조에 따라 임직원과 협력사에 유출 사실을 알렸다. 앞서 보도된 한화시스템 ICT부문 침해(최대 1,700명)가 그룹 계열사로 번진 사례다.
□ 개요
한화엔진은 홈페이지에 ‘개인정보 유출 안내 공지’를 올려, 한화시스템ICT에서 관리하는 시스템에 외부 비인가 IP가 접근한 정황을 확인하고 개인정보 유출 가능성을 확인했다고 밝혔다.
공지에 따르면 한화엔진은 2026년 10월 29일(목) 17시경 유출을 인지했다. 원인은 외부 비인가 IP가 한화시스템ICT에서 운영하는 특정 서버에 접근한 것이다. 유출된 항목은 이름, 휴대폰번호, 회사 이메일(계정), 부서, 직위, 사번 6개이고, 대상은 임직원과 협력업체 1,903건이다. 한화엔진은 한화시스템ICT의 침입차단시스템(방화벽)으로 해당 IP 접근을 차단했다. 긴급 보안점검과 모니터링 강화, 유출 경위와 피해 범위 조사, 개인정보 보호 관리체계 점검과 재발방지 대책 수립도 진행하고 있다.
한화시스템은 10월 30일 ICT부문 특정 서버에 외부 비인가 IP가 접근한 정황을 공개한 바 있다. 당시 해당 서버에 ICT부문 임직원 약 1,700명의 기본 인사정보가 저장돼 있었다. 한국경제와 매일일보는 한화엔진 직원 정보에도 접근했을 가능성을 보도했는데, 이번 공지로 이것이 사실로 확인됐다. 접근 경로는 외부 접속 계정 악용으로 지목됐다. 계정이 협력사 것인지(한국경제), 일부 계열사 것인지(뉴스핌·보안뉴스)는 보도가 엇갈린다. 한화시스템이 밝힌 접근 확인일은 10월 27일 17시경이다. 한화엔진 공지의 인지 시점(10월 29일 17시경)과는 이틀 차이가 있다.
□ 사고내용 요약
1. 회사명 : 한화엔진(시스템 운영 : 한화시스템ICT)
2. 사고유형
- 그룹 IT 계열사(한화시스템ICT)가 운영하는 서버에 외부 비인가 IP가 접근해 계열사 임직원·협력업체 정보 유출(그룹 SI·위탁형 유출)
- 접근 경로 : 외부 접속 계정 악용(한화시스템 관련 보도 기준, 협력사 계정인지 계열사 계정인지는 보도 엇갈림)
3. 유출규모
- 한화엔진 임직원·협력업체 1,903건
- 참고 : 한화시스템 ICT부문 임직원 최대 약 1,700명(별도 사고, 같은 침해)
4. 유출항목(6개)
- 이름, 휴대폰번호, 회사 이메일(계정), 부서, 직위, 사번
5. 특이사항
- 그룹 IT 계열사 한 곳의 침해가 다른 계열사로 번진 사례. 한화시스템은 ‘방산·금융 계열사와 무관’하다고 밝혔지만, 같은 서버를 쓰는 한화엔진의 피해가 확인됨
- 한화시스템 보도의 항목(성명·휴대전화·회사 이메일·부서·직위)에 사번이 더해짐. 회사 이메일을 ‘계정’으로 표기해, 사내 시스템 로그인 ID로 쓰인다면 계정 공격(비밀번호 대입·피싱)에 악용될 수 있음(추정)
- 대상에 협력업체 인력이 포함됨. 협력사를 경유한 2차 공급망 공격이나 사칭 메일 위험이 있음(추정)
- 인지 시점 차이 : 한화시스템은 10월 27일 17시경 접근을 확인했고, 한화엔진 공지는 10월 29일 17시경 인지로 적음. 한화시스템이 영향 범위를 분석해 한화엔진에 알린 시점일 가능성(추정)
- 대외 고객 공지가 아니라 임직원·협력사 대상 통지(개인정보 보호법 제34조)
□ 사고대응 타임라인
- 2026년 10월 27일(화) 17:00경
. 한화시스템, ICT부문 특정 서버에 외부 비인가 IP 접근 정황 확인, IP·접근 경로 차단, KISA 신고(한화시스템 측 발표·보도)
- 2026년 10월 29일(목) 17:00경
. 한화엔진, 한화시스템ICT 관리 시스템 외부 비인가 IP 접근에 따른 개인정보 유출 가능성 인지(한화엔진 공지 기준)
. 한화시스템ICT 침입차단시스템(방화벽)으로 해당 IP 접근 차단, 긴급 보안점검·모니터링 강화
- 2026년 10월 30일(금)
. 한화시스템, 개인정보보호위원회 신고와 사고 공개(ICT부문 최대 약 1,700명)
. 매일일보, 한화엔진 직원 정보 접근 의심 보도
- 2026년 10월 30일~31일
. 한화엔진, 임직원·협력사 대상 ‘개인정보 유출 안내 공지’ 게시(1,903건, 게시일은 미확인)
- 진행 중
. 유출 경위·피해 범위 조사, 개인정보 보호 관리체계 점검과 재발방지 대책 수립
□ 개인정보 유출 관련 홈페이지 안내
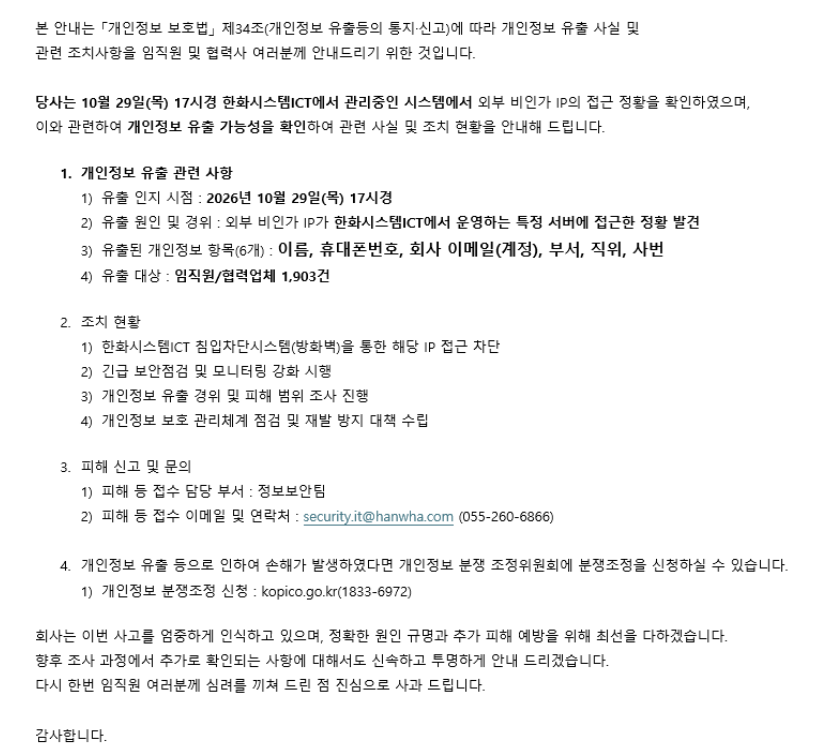
개인정보 유출 안내 공지
본 안내는 「개인정보 보호법」 제34조(개인정보 유출등의 통지·신고)에 따라 개인정보 유출 사실 및 관련 조치사항을 임직원 및 협력사 여러분께 안내드리기 위한 것입니다.
당사는 10월 29일(목) 17시경 한화시스템ICT에서 관리중인 시스템에서 외부 비인가 IP의 접근 정황을 확인하였으며, 이와 관련하여 개인정보 유출 가능성을 확인하여 관련 사실 및 조치 현황을 안내해 드립니다.
1. 개인정보 유출 관련 사항
1) 유출 인지 시점 : 2026년 10월 29일(목) 17시경
2) 유출 원인 및 경위 : 외부 비인가 IP가 한화시스템ICT에서 운영하는 특정 서버에 접근한 정황 발견
3) 유출된 개인정보 항목(6개) : 이름, 휴대폰번호, 회사 이메일(계정), 부서, 직위, 사번
4) 유출 대상 : 임직원/협력업체 1,903건
2. 조치 현황
1) 한화시스템ICT 침입차단시스템(방화벽)을 통한 해당 IP 접근 차단
2) 긴급 보안점검 및 모니터링 강화 시행
3) 개인정보 유출 경위 및 피해 범위 조사 진행
4) 개인정보 보호 관리체계 점검 및 재발 방지 대책 수립
3. 피해 신고 및 문의
1) 피해 등 접수 담당 부서 : 정보보안팀
2) 피해 등 접수 이메일 및 연락처 : security.it@hanwha.com (055-260-6866)
4. 개인정보 유출 등으로 인하여 손해가 발생하였다면 개인정보 분쟁 조정위원회에 분쟁조정을 신청하실 수 있습니다.
1) 개인정보 분쟁조정 신청 : kopico.go.kr(1833-6972)
회사는 이번 사고를 엄중하게 인식하고 있으며, 정확한 원인 규명과 추가 피해 예방을 위해 최선을 다하겠습니다.
향후 조사 과정에서 추가로 확인되는 사항에 대해서도 신속하고 투명하게 안내 드리겠습니다.
다시 한번 임직원 여러분께 심려를 끼쳐 드린 점 진심으로 사과 드립니다.
감사합니다.
□ 대응내역
- (한화시스템ICT) 침입차단시스템(방화벽)으로 비인가 IP 접근 차단, 긴급 보안점검과 모니터링 강화
- (한화엔진) 임직원·협력사 대상 유출 통지(개인정보 보호법 제34조), 유출 경위·피해 범위 조사
- (한화엔진) 개인정보 보호 관리체계 점검과 재발방지 대책 수립, 피해 접수(정보보안팀 security.it@hanwha.com, 055-260-6866)
- (한국인터넷진흥원·개인정보보호위원회) 한화시스템 측 신고 접수(10월 27일 KISA, 10월 30일 개인정보위)
※ 한화엔진 명의의 개인정보위 신고 여부, 악용된 외부 접속 계정의 출처, 공격 주체는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 그룹 IT 계열사가 운영하는 공용 서버에서 계열사별 데이터를 분리하고 접근권한을 최소화
- 외부 접속 계정(협력사·계열사)에 MFA, 단말 인증, 접근 범위 제한(제로트러스트)
- 회사 이메일(계정) 노출에 대비해 사내 계정 MFA를 의무화하고 비밀번호 대입 탐지
- 인사정보 서버의 대량 조회·반출 탐지와 접속기록 상시 분석
2. 관리적 조치
- 계열사 간 IT 위탁 관계에서 사고 통지 기한과 영향 범위 공유 절차 명문화(통지 시차 최소화)
- 유출 임직원·협력업체 대상 스피어피싱·사칭 메일 주의 교육
- 협력업체 계정 전수 점검과 미사용 계정 회수
- 그룹 차원의 침해사고 공동 대응과 IoC 공유
□ 관련기사(출처)
- 개인정보 유출 안내 공지 - 한화엔진
- 한화시스템 내부망 비인가 접근…한화엔진 직원 정보도 접근 의심 - 매일일보
- [단독] 한화시스템 외부 해킹 정황…임직원 1700명 정보 유출 조사 - 한국경제
- 한화시스템, 일부 임직원 정보 유출…KISA 신고 - 뉴스핌
- 한화시스템, 임직원 개인정보 유출 정황... “방산·금융은 무관” - 보안뉴스
감사합니다.