[토파스여행정보] 아마데우스(GDS) 계정 인증정보 악용 비인가 접근으로 항공예약번호(PNR) 유출…여행사에 고지 요청, JAL·ANA·캐세이 등 글로벌 피해_2026년 11월
국내 항공예약시스템(GDS) 사업자 토파스여행정보가 시스템 운영을 재위탁한 아마데우스(Amadeus)에서 항공예약번호(PNR) 유출 정황이 확인됐다. 원인은 계정 로그인 인증정보를 악용한 비인가 접근이고, 기간은 2023년 8월부터 2026년 9월까지다. 토파스는 2026년 11월 1일 공지하고, 여행사(고객사)에 홈페이지 고지를 요청했다. 해외에서는 JAL 약 9만 2천 명, ANA 약 3만 7,800명, 캐세이퍼시픽 약 5만 3천 건의 피해가 확인됐다.
□ 개요
토파스여행정보(주)는 2026년 11월 1일 홈페이지에 ‘아마데우스 일부 개인정보(예약번호) 유출 안내’를 게시했다. 시스템 운영을 재위탁한 글로벌 GDS 운영사 아마데우스(Amadeus IT Group, S.A.)의 시스템에서 일부 항공예약 관련 개인정보가 유출된 정황이 확인됐다는 내용이다.
아마데우스에 따르면 이번 사고는 아마데우스 시스템 계정의 로그인 인증정보를 이용한 비인가 접근 등 여행 예약 조회 환경의 취약점으로 발생했다. 이 취약점으로 일부 예약 조회 데이터에 접근할 수 있었다. 발생 기간은 2023년 8월 10일부터 2026년 9월 23일 사이로 추정된다. 토파스는 10월 29일 15시 57분 아마데우스로부터 공식 통보를 받았다. 현재까지 알려진 유출 정보는 일부 고객의 항공예약번호(PNR)다. 아마데우스는 결제·금융 데이터에 접근한 증거와 랜섬웨어 악용 징후는 없다고 밝혔다. 아마데우스는 비인가 접근 차단, 다크웹 모니터링, 취약점 조치, 탐지 기능 강화를 시행했다. 토파스는 이어 ‘아마데우스 일부 PNR 정보 유출 사고 관련 홈페이지 고지 요청’을 게시했다. 여행사(고객사)에 자사 홈페이지에 고객 안내문을 올리도록 요청하고 템플릿을 제공한 것이다.
이 사고는 해외 항공사로도 이어졌다. BleepingComputer에 따르면 아마데우스는 10월 1일 여행 예약 조회 환경의 취약점을 공개했다. JAL은 10월 23일 통보를 받았고 약 9만 2천 명이 피해를 입었다. 이 가운데 약 2천 명은 이메일·전화번호·여권번호·국적·마일리지 번호까지 유출됐다. ANA는 약 3만 7,800명(여권번호 포함 약 1,700명), 캐세이퍼시픽은 약 5만 3천 건의 예약이 영향을 받았다. 국내에서는 대한항공(10월 20일 통보)과 아시아나항공이 예약번호 유출을 공지했다(아이뉴스24). 일부 항공사에서 여권번호 등이 확인된 만큼 국내 고객의 추가 항목 유출 여부도 확인이 필요하다(추정).
□ 사고내용 요약
1. 회사명 : 토파스여행정보(주)(국내 GDS 사업자) / 재수탁사 : 아마데우스(Amadeus IT Group, S.A.)
2. 사고유형
- 공급망(해외 재수탁사) 해킹 : 아마데우스 시스템 계정 로그인 인증정보를 악용한 비인가 접근, 예약 조회 환경 취약점
- 발생 기간 : 2023년 8월 10일 ~ 2026년 9월 23일(추정, 약 3년)
3. 유출규모
- 토파스(국내 여행사 고객) : 미공개(조사 중)
- 해외 참고 : JAL 약 92,000명 / ANA 약 37,800명 / 캐세이퍼시픽 약 53,000건(예약 기준)
4. 유출항목
- 토파스 공지 : 항공예약번호(PNR), 추가 항목은 조사 중
- 해외 항공사 사례 : 이름, 예약번호, 항공편 일자·구간·클래스 / 일부는 이메일, 전화번호, 여권번호, 국적, 마일리지 번호, 항공권·좌석번호
※ 결제·금융 데이터 접근 증거 없음(아마데우스)
5. 특이사항
- 약 3년 동안 비인가 접근이 이어진 것으로 추정되는 장기 침해
- 토파스 → 아마데우스 재위탁 구조. 토파스는 여행사에, 여행사는 고객에게 안내하는 다단계 통지 구조
- 통보일 차이 : 대한항공 10월 20일, JAL 10월 23일, 캐세이 10월 28일, 토파스 10월 29일
- 아마데우스는 10월 1일 ‘랜섬웨어 악용 없음, 결제정보 노출 없음’이라고 밝혔지만, 항공사들의 확인으로 실제 악용 사실이 드러남(BleepingComputer)
- 계정 인증정보를 어떻게 탈취했는지는 미공개
| 구분 | 아마데우스 통보일 | 규모 | 주요 항목 |
| 대한항공 | 2026.10.20 | 미공개 | 예약번호(추가 항목 확인 중) |
| 아시아나항공 | 미공개 | 미공개 | 예약 관련 정보 |
| JAL | 2026.10.23 | 약 92,000명 | PNR·이름·여정, 약 2,000명은 여권번호·연락처 등 |
| ANA | 미공개 | 약 37,800명 | 이름·예약번호·여정, 약 1,700명은 여권번호·국적 |
| 캐세이퍼시픽 | 2026.10.28 | 약 53,000건(예약) | 이름·예약번호·여정, 일부 연락처·여행서류·회원번호 |
| 토파스여행정보 | 2026.10.29 | 미공개 | 예약번호(PNR) |
※ 출처 : 아이뉴스24, 대한항공 공지, BleepingComputer, ID Tech Wire, eSecurity Planet, 토파스 공지
□ 사고대응 타임라인
- 2023년 08월 10일(목) ~ 2026년 09월 23일(수)
. 아마데우스 시스템 비인가 접근 기간(추정)
- 2026년 10월 01일(목)
. 아마데우스, 여행 예약 조회 환경 취약점 관련 성명 발표
- 2026년 10월 20일(화) 22:44
. 대한항공, 아마데우스로부터 통보 받음
- 2026년 10월 23일(금)
. JAL, 아마데우스로부터 통보 받음
- 2026년 10월 24일(토)
. 대한항공·아시아나 예약번호 유출 보도(아이뉴스24)
- 2026년 10월 28일(수)~29일(목)
. 캐세이퍼시픽 통보(28일), JAL 공지·해외 보도(29일)
- 2026년 10월 29일(목) 15:57
. 토파스여행정보, 아마데우스로부터 공식 통보 받음(인지)
- 2026년 11월 01일(일) 14:12
. 토파스, ‘아마데우스 일부 개인정보(예약번호) 유출 안내’ 게시
. 이후 ‘홈페이지 고지 요청’ 게시, 여행사에 고객 안내문 템플릿 제공
- 진행 중
. 아마데우스, PNR 유출 범위와 추가 항목 조사, 관계 당국 협의
□ 개인정보 유출 관련 홈페이지 안내
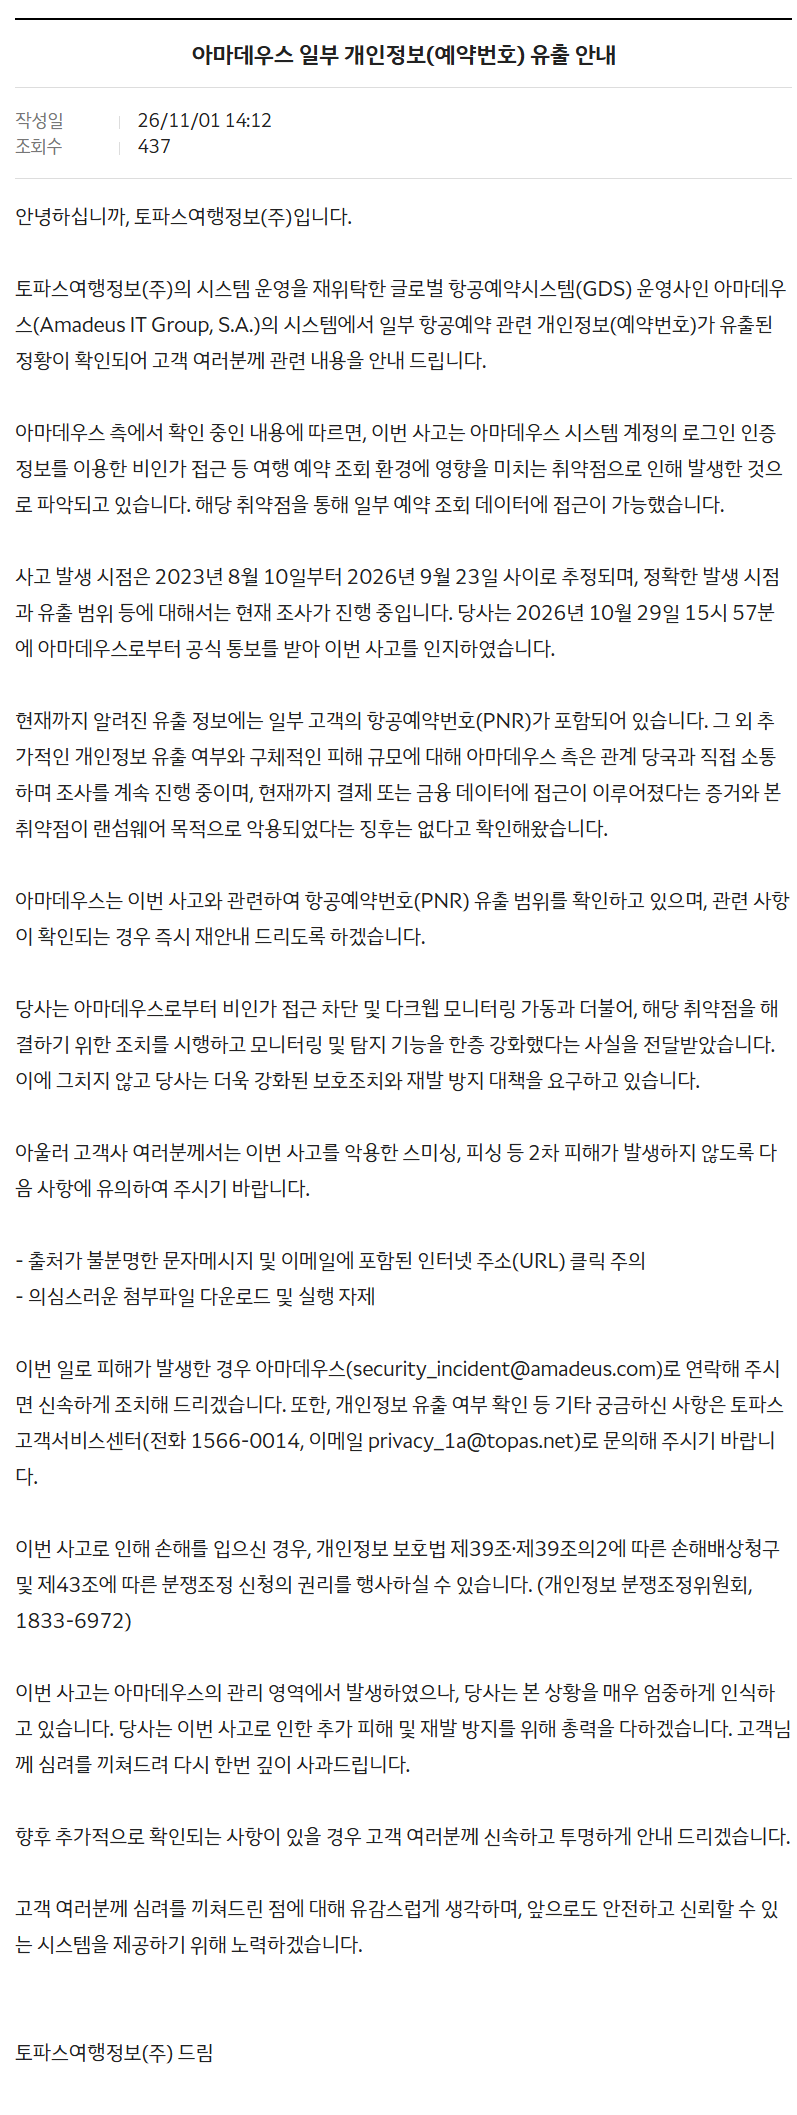
< 아마데우스 일부 개인정보(예약번호) 유출 안내 >
작성일 26/11/01 14:12
안녕하십니까, 토파스여행정보(주)입니다.
토파스여행정보(주)의 시스템 운영을 재위탁한 글로벌 항공예약시스템(GDS) 운영사인 아마데우스(Amadeus IT Group, S.A.)의 시스템에서 일부 항공예약 관련 개인정보(예약번호)가 유출된 정황이 확인되어 고객 여러분께 관련 내용을 안내 드립니다.
아마데우스 측에서 확인 중인 내용에 따르면, 이번 사고는 아마데우스 시스템 계정의 로그인 인증정보를 이용한 비인가 접근 등 여행 예약 조회 환경에 영향을 미치는 취약점으로 인해 발생한 것으로 파악되고 있습니다. 해당 취약점을 통해 일부 예약 조회 데이터에 접근이 가능했습니다.
사고 발생 시점은 2023년 8월 10일부터 2026년 9월 23일 사이로 추정되며, 정확한 발생 시점과 유출 범위 등에 대해서는 현재 조사가 진행 중입니다. 당사는 2026년 10월 29일 15시 57분에 아마데우스로부터 공식 통보를 받아 이번 사고를 인지하였습니다.
현재까지 알려진 유출 정보에는 일부 고객의 항공예약번호(PNR)가 포함되어 있습니다. 그 외 추가적인 개인정보 유출 여부와 구체적인 피해 규모에 대해 아마데우스 측은 관계 당국과 직접 소통하며 조사를 계속 진행 중이며, 현재까지 결제 또는 금융 데이터에 접근이 이루어졌다는 증거와 본 취약점이 랜섬웨어 목적으로 악용되었다는 징후는 없다고 확인해왔습니다.
아마데우스는 이번 사고와 관련하여 항공예약번호(PNR) 유출 범위를 확인하고 있으며, 관련 사항이 확인되는 경우 즉시 재안내 드리도록 하겠습니다.
당사는 아마데우스로부터 비인가 접근 차단 및 다크웹 모니터링 가동과 더불어, 해당 취약점을 해결하기 위한 조치를 시행하고 모니터링 및 탐지 기능을 한층 강화했다는 사실을 전달받았습니다. 이에 그치지 않고 당사는 더욱 강화된 보호조치와 재발 방지 대책을 요구하고 있습니다.
아울러 고객사 여러분께서는 이번 사고를 악용한 스미싱, 피싱 등 2차 피해가 발생하지 않도록 다음 사항에 유의하여 주시기 바랍니다.
- 출처가 불분명한 문자메시지 및 이메일에 포함된 인터넷 주소(URL) 클릭 주의
- 의심스러운 첨부파일 다운로드 및 실행 자제
이번 일로 피해가 발생한 경우 아마데우스(security_incident@amadeus.com)로 연락해 주시면 신속하게 조치해 드리겠습니다. 또한, 개인정보 유출 여부 확인 등 기타 궁금하신 사항은 토파스 고객서비스센터(전화 1566-0014, 이메일 privacy_1a@topas.net)로 문의해 주시기 바랍니다.
이번 사고로 인해 손해를 입으신 경우, 개인정보 보호법 제39조·제39조의2에 따른 손해배상청구 및 제43조에 따른 분쟁조정 신청의 권리를 행사하실 수 있습니다. (개인정보 분쟁조정위원회, 1833-6972)
이번 사고는 아마데우스의 관리 영역에서 발생하였으나, 당사는 본 상황을 매우 엄중하게 인식하고 있습니다. 당사는 이번 사고로 인한 추가 피해 및 재발 방지를 위해 총력을 다하겠습니다. 고객님께 심려를 끼쳐드려 다시 한번 깊이 사과드립니다.
향후 추가적으로 확인되는 사항이 있을 경우 고객 여러분께 신속하고 투명하게 안내 드리겠습니다.
고객 여러분께 심려를 끼쳐드린 점에 대해 유감스럽게 생각하며, 앞으로도 안전하고 신뢰할 수 있는 시스템을 제공하기 위해 노력하겠습니다.
토파스여행정보(주) 드림
< 아마데우스 일부 PNR 정보 유출 사고 관련 홈페이지 고지 요청 > - 여행사용 고지문 템플릿(첨부 요약)
· 토파스는 여행사(고객사)에 자사 홈페이지에 고객 안내문을 게시하도록 요청하고 템플릿(‘XXX’ 표기)을 제공함
· 주요 내용 : 아마데우스 계정 로그인 인증정보를 이용한 비인가 접근, 발생 시점 2023년 8월~2026년 9월(추정), 일부 고객 항공예약번호(PNR) 유출, 해당 여행사 예약 고객 포함 여부 확인 중
· 주의사항 : 출처 불명 URL·첨부파일 주의, 항공예약 확인·환불·일정 변경 사칭 개인정보·금융정보 입력 요구 주의, 의심 연락은 공식 고객센터로 확인
· 피해 접수 : 아마데우스 전담 이메일(security_incident@amadeus.com), 손해배상·분쟁조정 권리 안내
□ 대응내역
- (아마데우스) 비인가 접근 차단, 비밀번호 재설정, 다크웹 모니터링, 취약점 조치, 모니터링·탐지 강화, 관계 당국 협의
- (토파스) 고객 안내 공지, 여행사에 홈페이지 고지 요청과 템플릿 제공, 아마데우스에 보호조치·재발 방지 대책 요구
- (토파스) 고객서비스센터(1566-0014, privacy_1a@topas.net) 운영, 피해 접수는 아마데우스(security_incident@amadeus.com)
- (대한항공·아시아나 등) 각사 예약번호 유출 공지, 자체 시스템 침해 정황 없음 확인
※ 국내 유출 규모, 인증정보 탈취 경로, 국내 관계기관 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- GDS 계정 MFA 의무화와 비밀번호 주기적 변경, 미사용 계정 정리
- 예약 조회 API·화면의 대량 조회 탐지와 접근 제한(Rate limit)
- 여행사 단말의 정보탈취 악성코드(인포스틸러) 점검
- PNR 조회 시 이름 등 추가 확인 요소 적용
2. 관리적 조치
- 해외 재수탁사 사고 통보 기한을 계약에 명시(통보 지연 방지)
- 여행사·고객 대상 예약 변경·환불 사칭 스미싱 주의 안내
- 국내 고객의 여권번호 등 추가 항목 유출 여부를 확인하고 개별 통지
□ 관련기사(출처)
- 아마데우스 일부 개인정보(예약번호) 유출 안내 - 토파스여행정보
- 아마데우스 일부 PNR 정보 유출 사고 관련 홈페이지 고지 요청 - 토파스여행정보
- 해외 협력사 뚫렸다⋯대한항공·아시아나 예약번호 유출 - 아이뉴스24
- 일부 고객 개인정보(예약번호) 유출 안내 - 대한항공
- Japan Airlines suffers third-party data breach exposing passenger info - BleepingComputer
- Amadeus Breach Exposes Passport Numbers of Japan Airlines and ANA Customers - ID Tech Wire
- Cathay Pacific : une faille chez Amadeus a exposé les données de 53 000 réservations - eSecurity Planet
감사합니다.