[알바몬] 이력서 미리보기 기능 해킹으로 2만건 개인정보 유출_2025년 05월
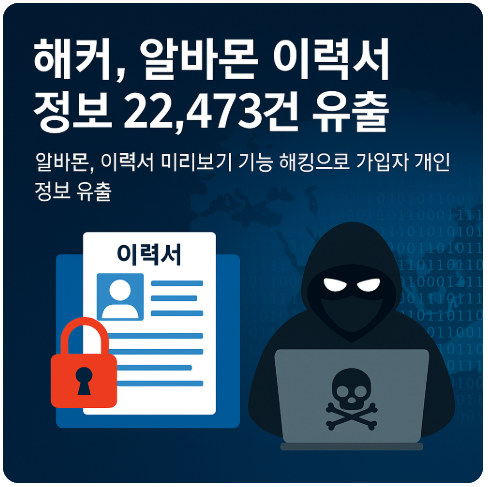
알바몬 이력서 정보 22,473건 유출…이름·이메일·휴대폰 포함
□ 개요
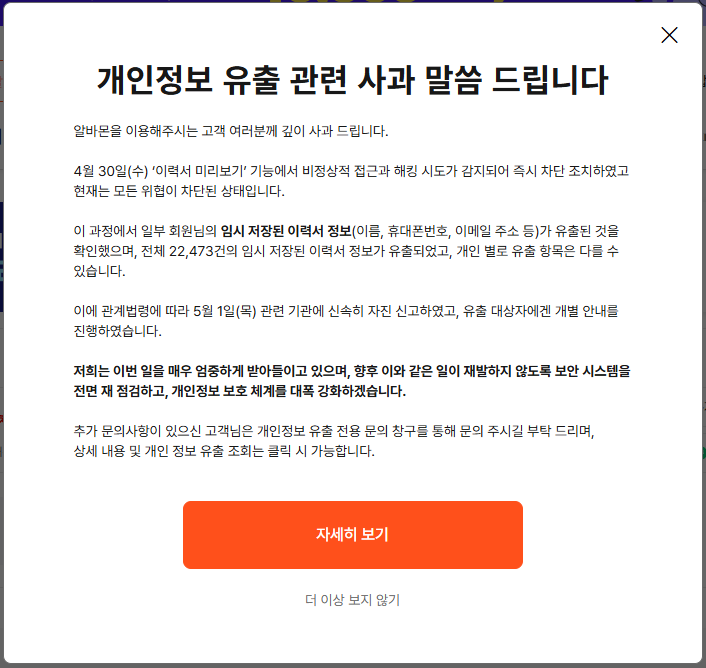
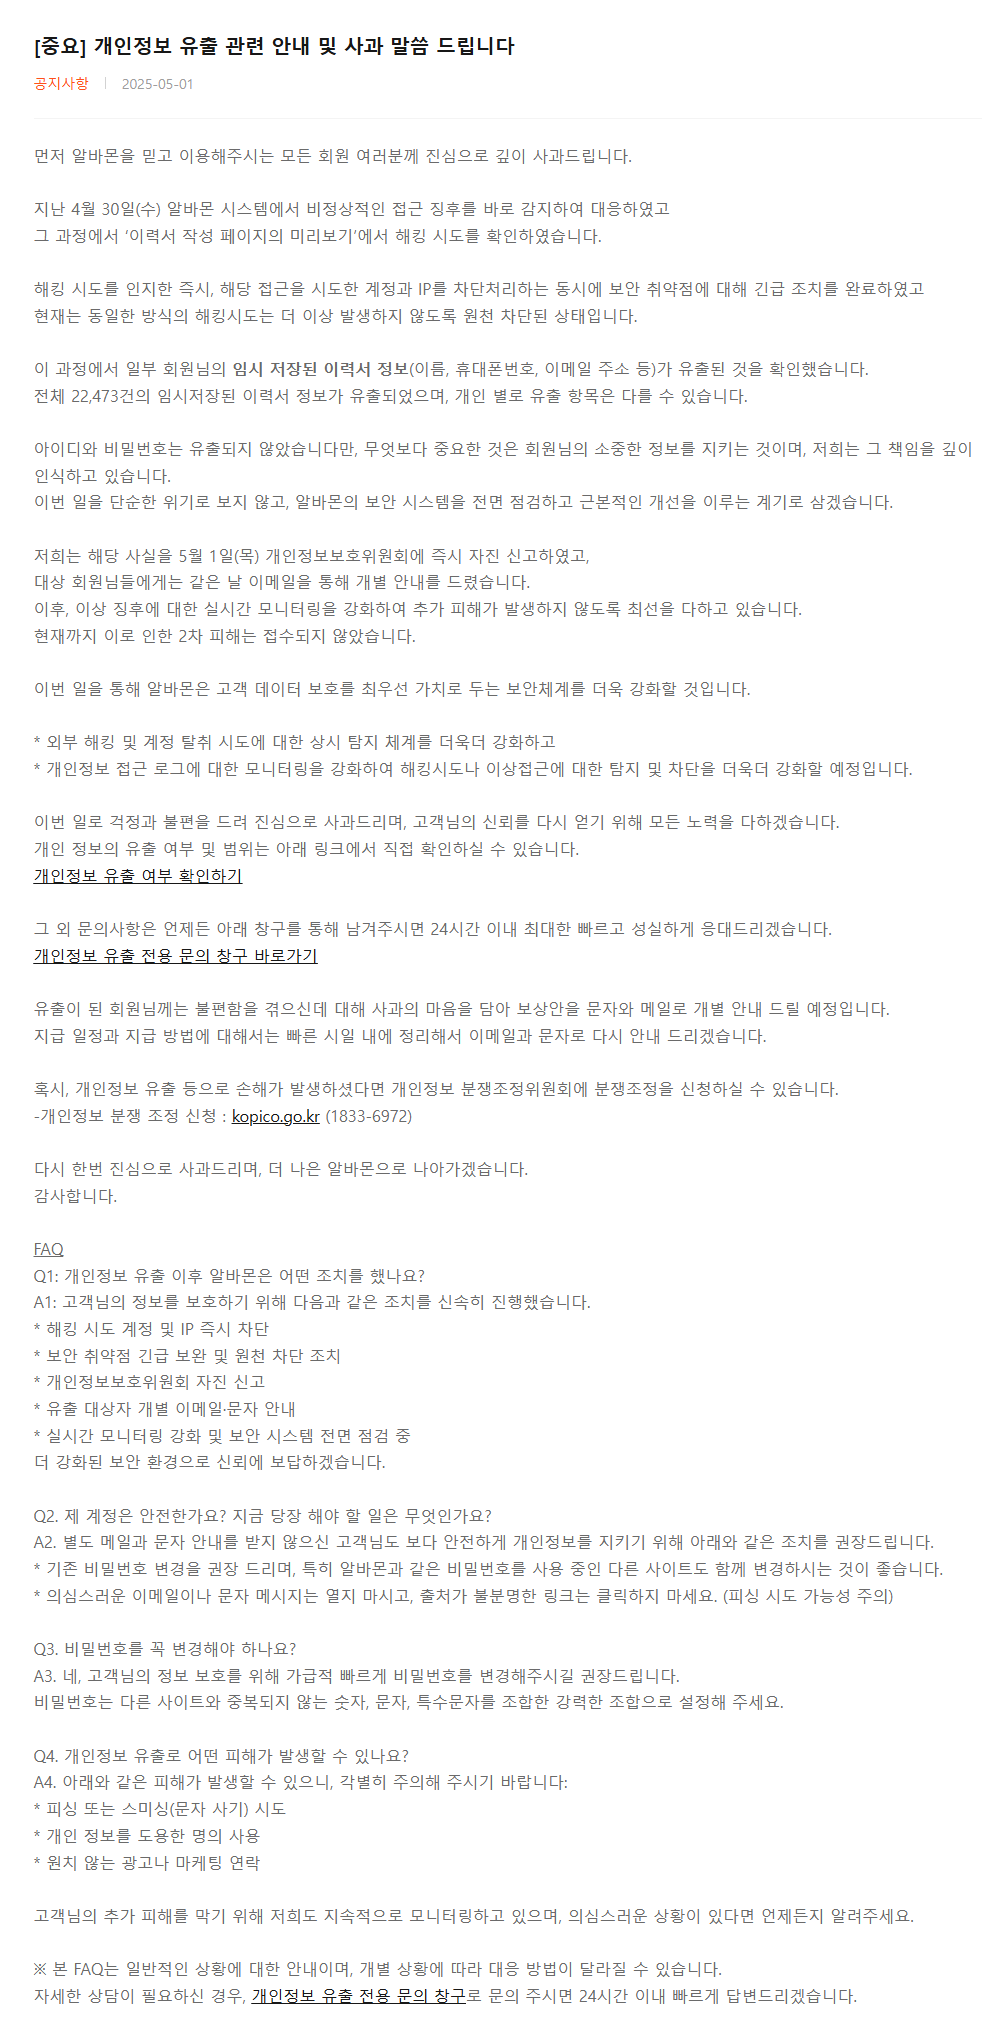
2025년 4월 30일(수), 아르바이트 구인·구직 플랫폼 ‘알바몬’에서 외부 해킹 시도가 발생해 가입자의 개인정보가 대량으로 유출되는 사고가 발생했다. 유출된 정보는 이력서 작성 페이지에 임시 저장된 정보로, 이름, 휴대폰 번호, 이메일 주소 등 주요 식별 정보가 포함되어 있으며 총 22,473건에 달한다. 아이디와 비밀번호는 유출되지 않았으나, 유출된 개인정보는 피싱, 스미싱 등 2차 피해로 악용될 우려가 크다.
□ 사고내용 요약
1. 회사명 : 알바몬
2. 사고유형 : 이력서 미리보기 기능 해킹에 의한 가입자 개인정보 유출
3. 개인정보 유출범위 : 이력서 임시 저장 정보 총 22,473건
4. 유출항목 : △이름 △휴대폰 번호 △이메일 주소(가입자별 유출 항목은 개인별로 상이할 수 있음)
※ 아이디 및 비밀번호는 유출되지 않음
□ 해킹대응 타임라인
- 2025년 4월 30일 : 비정상적 접근 탐지 및 즉시 차단, 취약점 긴급 조치
- 2025년 5월 1일 : 개인정보보호위원회에 자진 신고 및 피해 회원 개별 안내 등 홈페이지를 통한 사고 공지
- 2025년 5월 2일 : 개인정보보호위원회, 사고 조사 착수 및 보안 취약점 점검 지시
□ 개인정보유출 사과공지
□ 개인정보 유출여부 확인하기
□ 대응방안
- 이력서 미리보기 기능 관련 보안 취약점 원천 차단
- 실시간 보안 모니터링 체계 강화 및 상시 침입 탐지 체계 확대
- 개인정보 접근 로그 분석 강화 및 이상 접근 즉시 탐지 체계 마련
- 전체 회원 대상 비밀번호 변경 등 보안 조치 권고
□ 관련기사(출처)
- '알바몬'도 털렸다…가뜩이나 난리인데 정보 2만건 유출 '충격' - 한국경제
- 알바몬, 이력서 정보 유출 사고 발생…2만2천여 건 외부 유출 확인 - 데일리시큐
- 알바몬 회원 2만2천여명 임시 이력서 정보 털렸다 - 지디넷코리아
- 알바몬도 털렸다…해킹에 가입자 이력서 2만2473건 유출 - 전자신문
감사합니다.