[타라그래픽스] 내부 관리 시스템 랜섬웨어 공격으로 임직원·고객 성명·주소 유출_2026년 11월
타라그래픽스(㈜타라티피에스 그래픽스사업부문)의 내부 관리 시스템이 랜섬웨어 공격을 받았다. 이 공격으로 데이터가 유출되거나 삭제됐을 가능성이 있으며, 회사가 보유한 임직원과 고객의 성명과 일부 주소가 유출됐다. 회사는 2026년 11월 12일 사과문을 게시하고 KISA에 신고했다.
□ 개요
타라그래픽스는 2026년 11월 12일 홈페이지에 ‘개인정보 유출 관련 안내 및 사과문’을 게시했다. 내부 관리 시스템이 랜섬웨어 공격을 받아 데이터가 유출되거나 삭제됐을 가능성이 있으며, 이 과정에서 회사가 보유한 임직원과 고객의 개인정보가 유출됐다는 내용이다.
유출 항목은 성명과 일부 주소이며 대상자별로 다르다. 회사는 사고를 인지하자마자 보안을 긴급 강화했고, 한국인터넷진흥원(KISA)에 신고한 뒤 관계기관과 협력해 2차 피해 방지에 나섰다. 대상자에게는 의심스러운 이메일과 문자에 주의해 달라고 당부했다. 공지에는 사고 발생·인지 일시, 유출 인원, 랜섬웨어 종류, 감염 경로가 나와 있지 않다. 개인정보보호위원회 신고 여부도 적혀 있지 않다. 랜섬웨어가 데이터 암호화 전에 외부로 빼돌리는 ‘이중 협박’ 방식이 일반적인 만큼, 랜섬웨어 조직의 다크웹 유출 사이트에 회사 데이터가 공개될 가능성이 있다(추정). 유출된 성명·주소는 택배·주문 확인을 사칭한 스미싱에 악용될 우려가 있다(추정).
□ 사고내용 요약
1. 회사명 : 타라그래픽스(㈜타라티피에스 그래픽스사업부문)
2. 사고유형
- 랜섬웨어 : 내부 관리 시스템 감염, 데이터 유출·삭제 가능성
3. 유출규모
- 미공개
4. 유출항목
- 임직원·고객 : 성명, 일부 주소
※ 대상자별로 유출 항목 상이
5. 특이사항
- 랜섬웨어로 인한 유출·삭제 가능성 사고
- 고객뿐 아니라 임직원 정보도 포함
- 사고 발생·인지 일시, 랜섬웨어 종류, 감염 경로 미공개
- 랜섬웨어 조직 다크웹 유출 사이트에 데이터가 공개될 가능성(추정)
□ 사고대응 타임라인
- 시점 미상
. 내부 관리 시스템 랜섬웨어 감염
. 인지 즉시 보안 긴급 강화, KISA 신고
- 2026년 11월 12일(목)
. 홈페이지에 개인정보 유출 관련 안내·사과문 게시
- 진행 중
. 관계기관과 2차 피해 방지 협력
□ 개인정보 유출 관련 홈페이지 안내
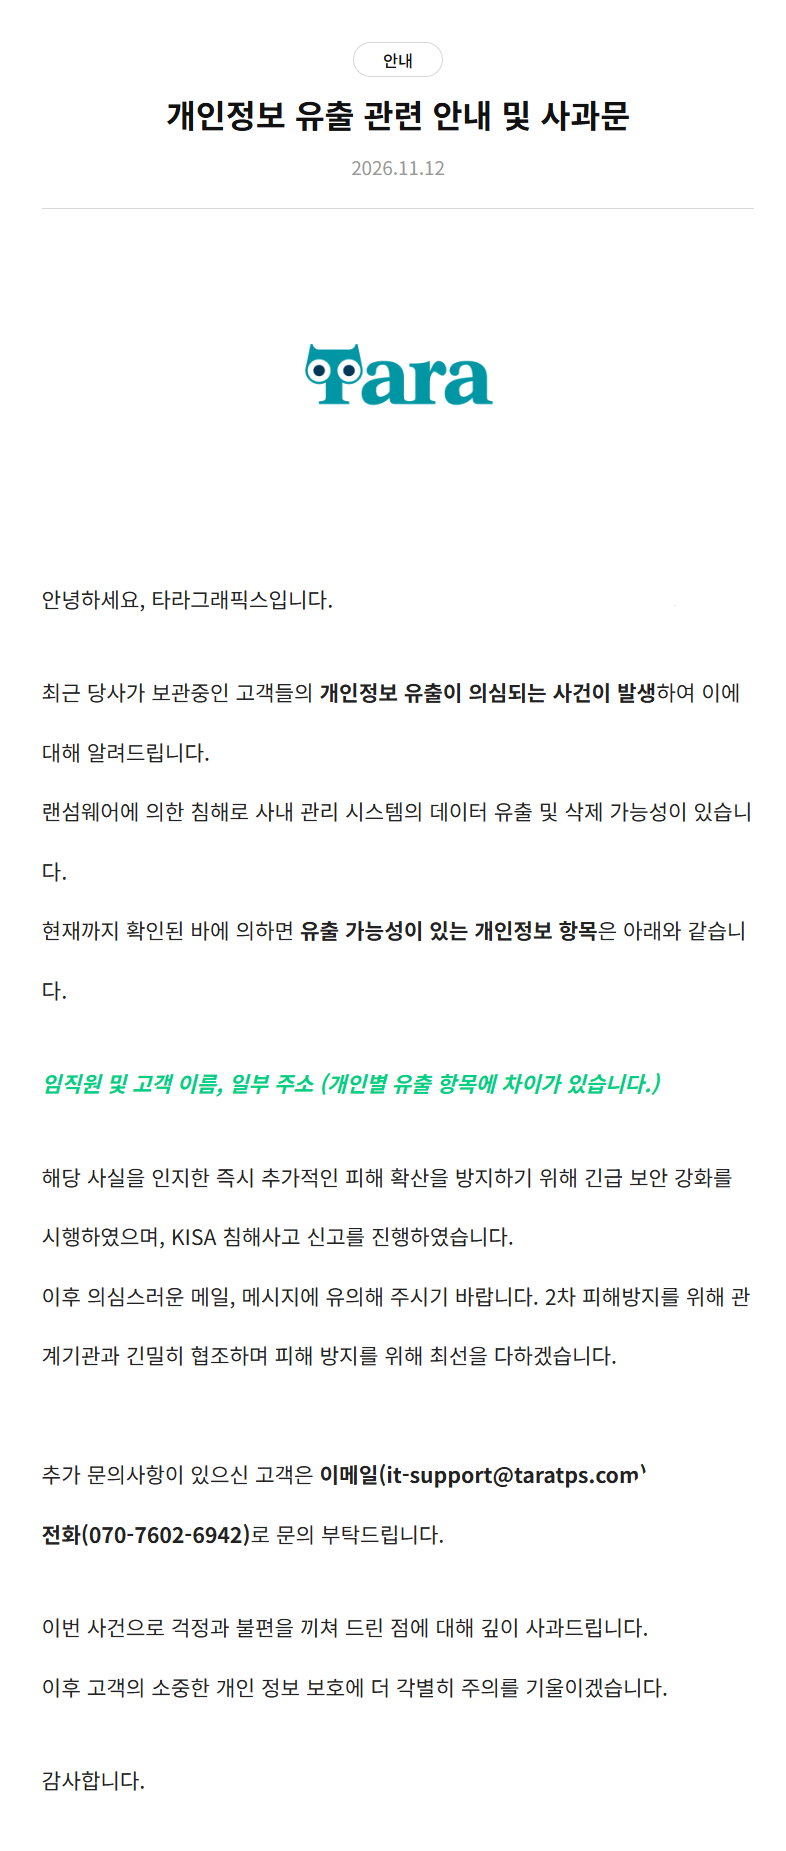
개인정보 유출 관련 안내 및 사과문 (2026.11.12)
· 사고 경위 : 당사 내부 관리 시스템이 랜섬웨어 공격을 받아 데이터 유출 또는 삭제 가능성이 발생함
· 유출 항목 : 임직원 및 고객의 성명, 일부 주소(대상자별 상이)
· 대상 : 당사가 보유한 임직원 및 고객
· 조치 : 사실 인지 즉시 보안 긴급 강화, 한국인터넷진흥원(KISA) 신고, 관계기관과 2차 피해 방지 협력
· 당부 : 의심스러운 이메일·문자메시지에 각별히 주의
· 문의 : it-support@taratps.com / 070-7602-6942
· 심려와 불편을 끼쳐 드린 점 사과
㈜타라티피에스 그래픽스사업부문
※ 공지 원문의 주요 내용을 요약함
□ 대응내역
- (타라그래픽스) 보안 긴급 강화, 한국인터넷진흥원(KISA) 신고
- (타라그래픽스) 홈페이지 사과문 게시, 피싱 주의 안내, 문의창구 운영
※ 사고 발생·인지 일시, 유출 인원, 랜섬웨어 종류·감염 경로, 개인정보보호위원회 신고 여부, 복구 현황은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 서버·PC EDR 적용과 랜섬웨어 행위 기반 탐지
- 오프라인·불변(Immutable) 백업 운영과 정기 복구 훈련
- 원격접속(RDP·VPN) 외부 노출 점검과 MFA 적용, 보안 패치 최신화
- 내부 관리 시스템 망 분리와 관리자 계정 최소화
2. 관리적 조치
- 다크웹 유출 사이트 모니터링으로 데이터 공개 여부 확인
- 개인정보 유출 확인 시 72시간 내 개인정보보호위원회 신고와 정보주체 통지
- 보유기간이 지난 고객·퇴직자 정보 파기
□ 관련기사(출처)
감사합니다.