[Fireworks AI] LLM 추론 업체 두 차례 침해로 고객 계정·결제정보·모델·데이터셋 유출…Notion AI 채팅 기록 노출(LLMjacking)_2026년 11월
AI 모델 추론·학습 플랫폼 Fireworks AI가 2026년 10월 두 차례 침해를 당했다. 이 사고로 고객 계정·결제 정보와 일부 고객의 시크릿·데이터셋·미완성 모델 가중치가 유출됐다. Fireworks를 추론 공급업체로 쓰던 Notion에서는 워크스페이스 1% 미만의 Notion AI 채팅 기록이 노출됐다. 공격 조직은 LLM 무단 사용권을 되파는 ‘LLMjacking’ 범죄 그룹과 연관된 것으로 분석됐다.
□ 개요
Fireworks AI는 2026년 11월 9일 ‘Update on October 2026 security incident’를 게시해, 10월 9일 처음 알린 보안 사고의 피해가 고객 계정·결제 정보와 일부 고객의 시크릿·데이터셋·미완성 모델까지 확대됐다고 밝혔다.
1차 사고는 내부 자격증명이 탈취된 사건으로, 10월 9일 공지 당시에는 평가 작업 등에 쓰이는 Fireworks 저장 시크릿만 접근된 것으로 알려졌다. 2차 사고는 Fireworks의 연구개발(R&D) 장비를 호스팅하던 제3자 클라우드 업체가 10월 23일 침해되면서 일어났다. 공격자는 10월 24일 이를 거점으로 Fireworks 개발 장비에 접근하고 무단 작업(workload)을 실행해 추가 고객 데이터에 피해를 입혔다. Fireworks는 당일 탐지해 조치했고, 10월 25일 이후 고객용 플랫폼에서 추가 무단 접근은 탐지되지 않았다. 침해된 내부 애플리케이션으로 접근할 수 있던 정보는 리소스 메타데이터, 결제 정보(청구·배송 주소, 청구·결제 내역, 잔액, 크레딧 사용량), 일부 고객의 미완성 모델 가중치와 데이터셋이다. 결제 카드번호는 Fireworks가 저장하지 않아 영향이 없었다. 기본적으로 데이터를 보관하지 않는(ZDR) 추론, Training SDK, Nexus는 영향이 확인되지 않았다.
Fireworks는 법집행기관에 신고했고, Palo Alto Networks Unit 42와 포렌식 조사를 하고 있다. 증거상 금전 목적의 사이버범죄 조직과 연관돼 있으며, 이 조직은 LLM 무단 접근으로 얻은 토큰을 불법 라우팅 게이트웨이에 판매하는 ‘LLMjacking’을 노린 것으로 분석됐다. Fireworks는 11월 2일 Notion에 Notion AI 데이터 접근 사실을 알렸다. Notion은 공급업체 사고로 워크스페이스의 1% 미만이 영향을 받았다고 공지하고, 영향을 받은 고객에게 직접 연락했다. 노출된 데이터는 Notion AI 인사이트 기능에 쓰인 채팅 기록(사용자·어시스턴트 메시지 본문과 생성 요약)이다. Notion은 워크스페이스 소유자가 영향받은 데이터를 CSV로 내려받아 검토할 수 있는 ‘보안 사고 검토’ 메뉴를 열었다. 아울러 이 기간에 Notion AI에 비밀번호, API 키 등 자격증명을 붙여 넣었다면 즉시 교체하라고 권고했다. AI 서비스가 외부 추론 업체에 보낸 프롬프트·대화가 그 업체의 침해로 노출된 ‘AI 공급망’ 사고다. 기업 임직원이 사내 업무 AI에 입력한 내부 정보까지 제3자 단계에서 유출될 수 있다는 점이 드러났다(추정).
□ 사고내용 요약
1. 회사명 : Fireworks AI(미국, AI 추론·학습 플랫폼) / 영향 고객사 Notion
2. 사고유형
- 1차 해킹 : 내부 자격증명 탈취로 저장 시크릿 접근(10월 9일 공지)
- 2차 해킹 : 제3자 클라우드 업체 침해를 거점으로 R&D 장비 접근·무단 워크로드 실행(10월 24일)
- AI 공급망 : Fireworks 침해로 고객사(Notion) AI 채팅 기록 노출
3. 유출규모
- Fireworks : 영향 고객 수 미공개
- Notion : 전체 워크스페이스의 1% 미만
4. 유출항목
- Fireworks : 리소스 메타데이터, 결제 정보(청구·배송 주소, 청구·결제 내역, 잔액, 크레딧 사용량), 저장 시크릿, 일부 고객의 미완성 모델 가중치·데이터셋
- Notion : Notion AI 인사이트 기능 채팅 기록(사용자·어시스턴트 메시지 본문, 생성 요약)
※ 결제 카드번호는 Fireworks가 저장하지 않아 미영향, ZDR 서비스(추론·Training SDK·Nexus)는 영향 미확인
5. 특이사항
- 공격 목적이 LLMjacking(LLM 무단 사용권 불법 재판매)인 금전 목적 범죄 조직 연관
- 제3자 클라우드 업체 침해를 거점으로 한 2차 공격(공급망의 공급망)
- 1차 공지 후 조사 과정에서 피해 범위가 크게 확대
- Notion은 영향 데이터를 소유자가 직접 내려받는 ‘보안 사고 검토’ 기능 제공
- AI 대화에 입력된 자격증명·내부 정보 노출 우려
□ 사고대응 타임라인
- 2026년 10월 09일(금)
. Fireworks, 1차 보안 공지(내부 자격증명 탈취, 저장 시크릿 접근)
- 2026년 10월 23일(금)
. Fireworks R&D 장비를 호스팅하던 제3자 클라우드 업체 침해
- 2026년 10월 24일(토)
. 공격자가 Fireworks 개발 장비에 접근해 무단 워크로드 실행, 추가 고객 데이터 피해
. Fireworks 당일 탐지·조치
- 2026년 10월 25일(일)
. 이후 고객용 플랫폼 추가 무단 접근 미탐지
- 2026년 11월 02일(월)
. Fireworks, Notion에 Notion AI 데이터 접근 통보
. (참고) Google 위협 인텔리전스 그룹·Mandiant, LLMjacking 확산 분석 발표
- 2026년 11월 09일(월)
. Fireworks, 보안 사고 업데이트 공지(피해 범위 확대)
- 2026년 11월 12일(목) 전후
. Notion, 공급업체 사고 공지와 영향 고객 개별 연락
- 진행 중
. Unit 42 포렌식 조사, 영향 고객 통지
□ 개인정보 유출 관련 홈페이지 안내
< Fireworks AI : Update on October 2026 security incident > (Last updated November 9, 2026)
The update
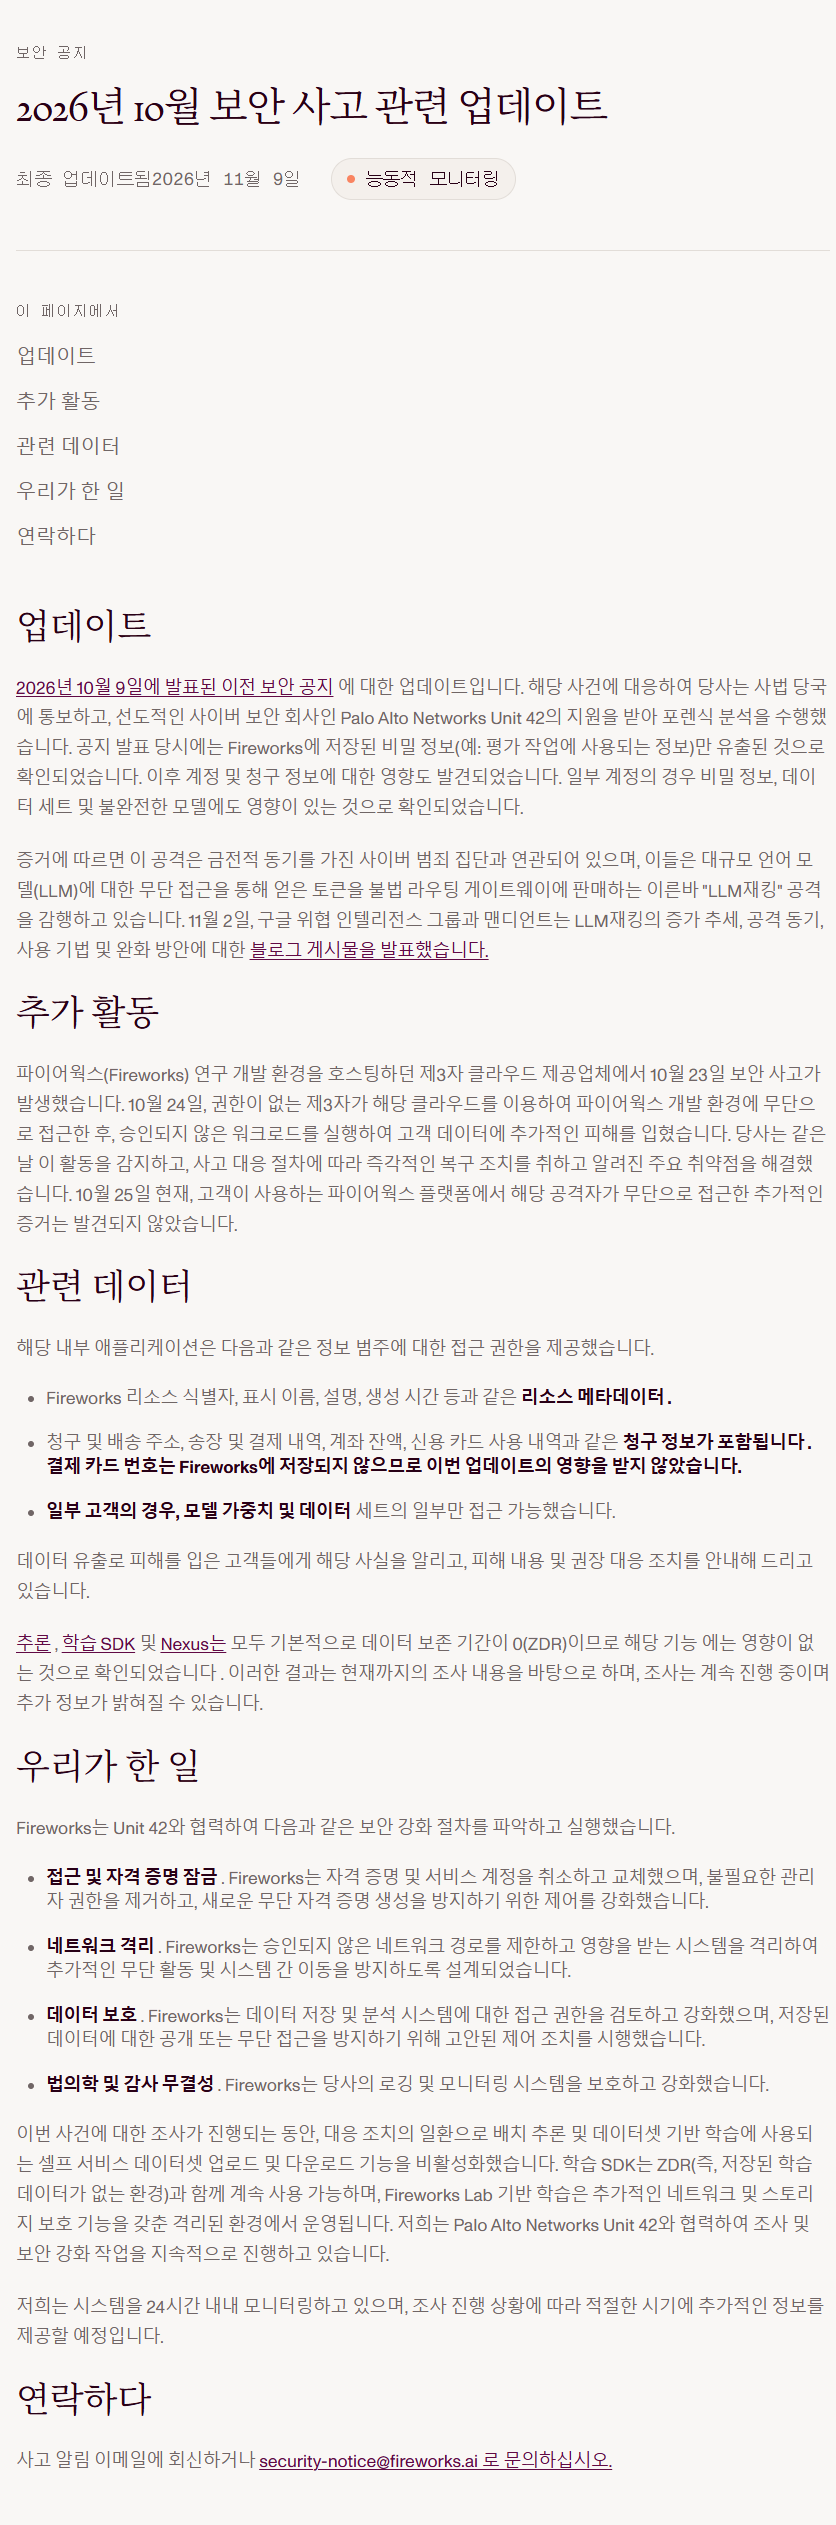
This is an update to our previous security bulletin published on October 9, 2026. In response to the incident, we notified law enforcement and obtained assistance from a leading cybersecurity firm, Palo Alto Networks Unit 42, to help conduct forensic analysis. At the time of publishing the bulletin, only Fireworks stored secrets (e.g. used in evaluation jobs) were known to have been accessed. Since then, we discovered impacts to account and billing information. For a limited set of accounts, we also discovered impact to secrets, datasets, and incomplete models.
The evidence indicates links to a cybercriminal threat actor group, which is financially motivated and aimed at selling tokens from unauthorized access to Large Language Models (LLMs) to illicit routing gateways, known as “LLMJacking”. On November 2, Google Threat Intelligence Group and Mandiant published a blog post about the rise of LLMJacking, their motives, techniques used, and mitigation.
Further activity
A third-party cloud provider that hosted Fireworks R&D machines experienced a security incident on October 23. On October 24, the unauthorized third party used it to reach Fireworks development machines and then run an unauthorized workload that led to additional customer data impact. We detected this activity on the same day, and followed our incident response processes to take immediate remediation measures and close known critical vulnerabilities. As of October 25, we have not detected further evidence of successful unauthorized access by the threat actor on the Fireworks platform customers use.
Data involved
The affected internal application provided access to the following categories of information:
· Resource metadata, such as Fireworks resource identifiers, display names, descriptions, creation time, etc.
· Billing information, such as billing and shipping addresses, invoice and payment history, account balance, and credit usage. Payment card numbers are not stored by Fireworks and were not impacted.
· Model weights and datasets, for certain customers, a subset of incomplete model weights and datasets were accessed.
We are notifying customers whose data was impacted, and providing details about the impact and recommended response actions.
We have not detected any impact to Inference, Training SDK and Nexus, which are all zero data retention (ZDR) by default. These findings are based on our investigation to date. Our investigation is ongoing and may reveal additional information.
What we have done
Working with Unit 42, Fireworks identified and implemented security hardening procedures, including:
· Access and credential lockdown. Fireworks revoked and replaced credentials and service accounts, removed unnecessary elevated privileges, and tightened controls designed to prevent new unauthorized credentials from being created.
· Network isolation. Fireworks restricted unauthorized network pathways and isolated affected systems designed to prevent further unauthorized activity and movement between systems.
· Data protection. Fireworks reviewed and tightened access to data storage and analytics systems and enforced controls designed to prevent public or unauthorized access to stored data.
· Forensic and audit integrity. Fireworks secured and enhanced our logging and monitoring systems.
As part of our response, we’ve disabled self-serve dataset uploads and downloads used by Batch Inference and dataset-based training while we investigate this incident. Training SDK remains available with ZDR, i.e. no training data stored at rest, and Fireworks Lab-based training operates in an isolated environment with additional network and storage protection. We continue to work with Palo Alto Networks Unit 42 on our investigation and security hardening.
We will continue to monitor our systems 24/7 and will provide further updates on our investigation as appropriate.
Contact
Reply to your incident notification email or contact security-notice@fireworks.ai
< Notion : 일부 Notion 워크스페이스에 영향을 줄 수 있는 Fireworks AI 사고 관련 공지 >
Fireworks AI 보안 사고 관련 정보
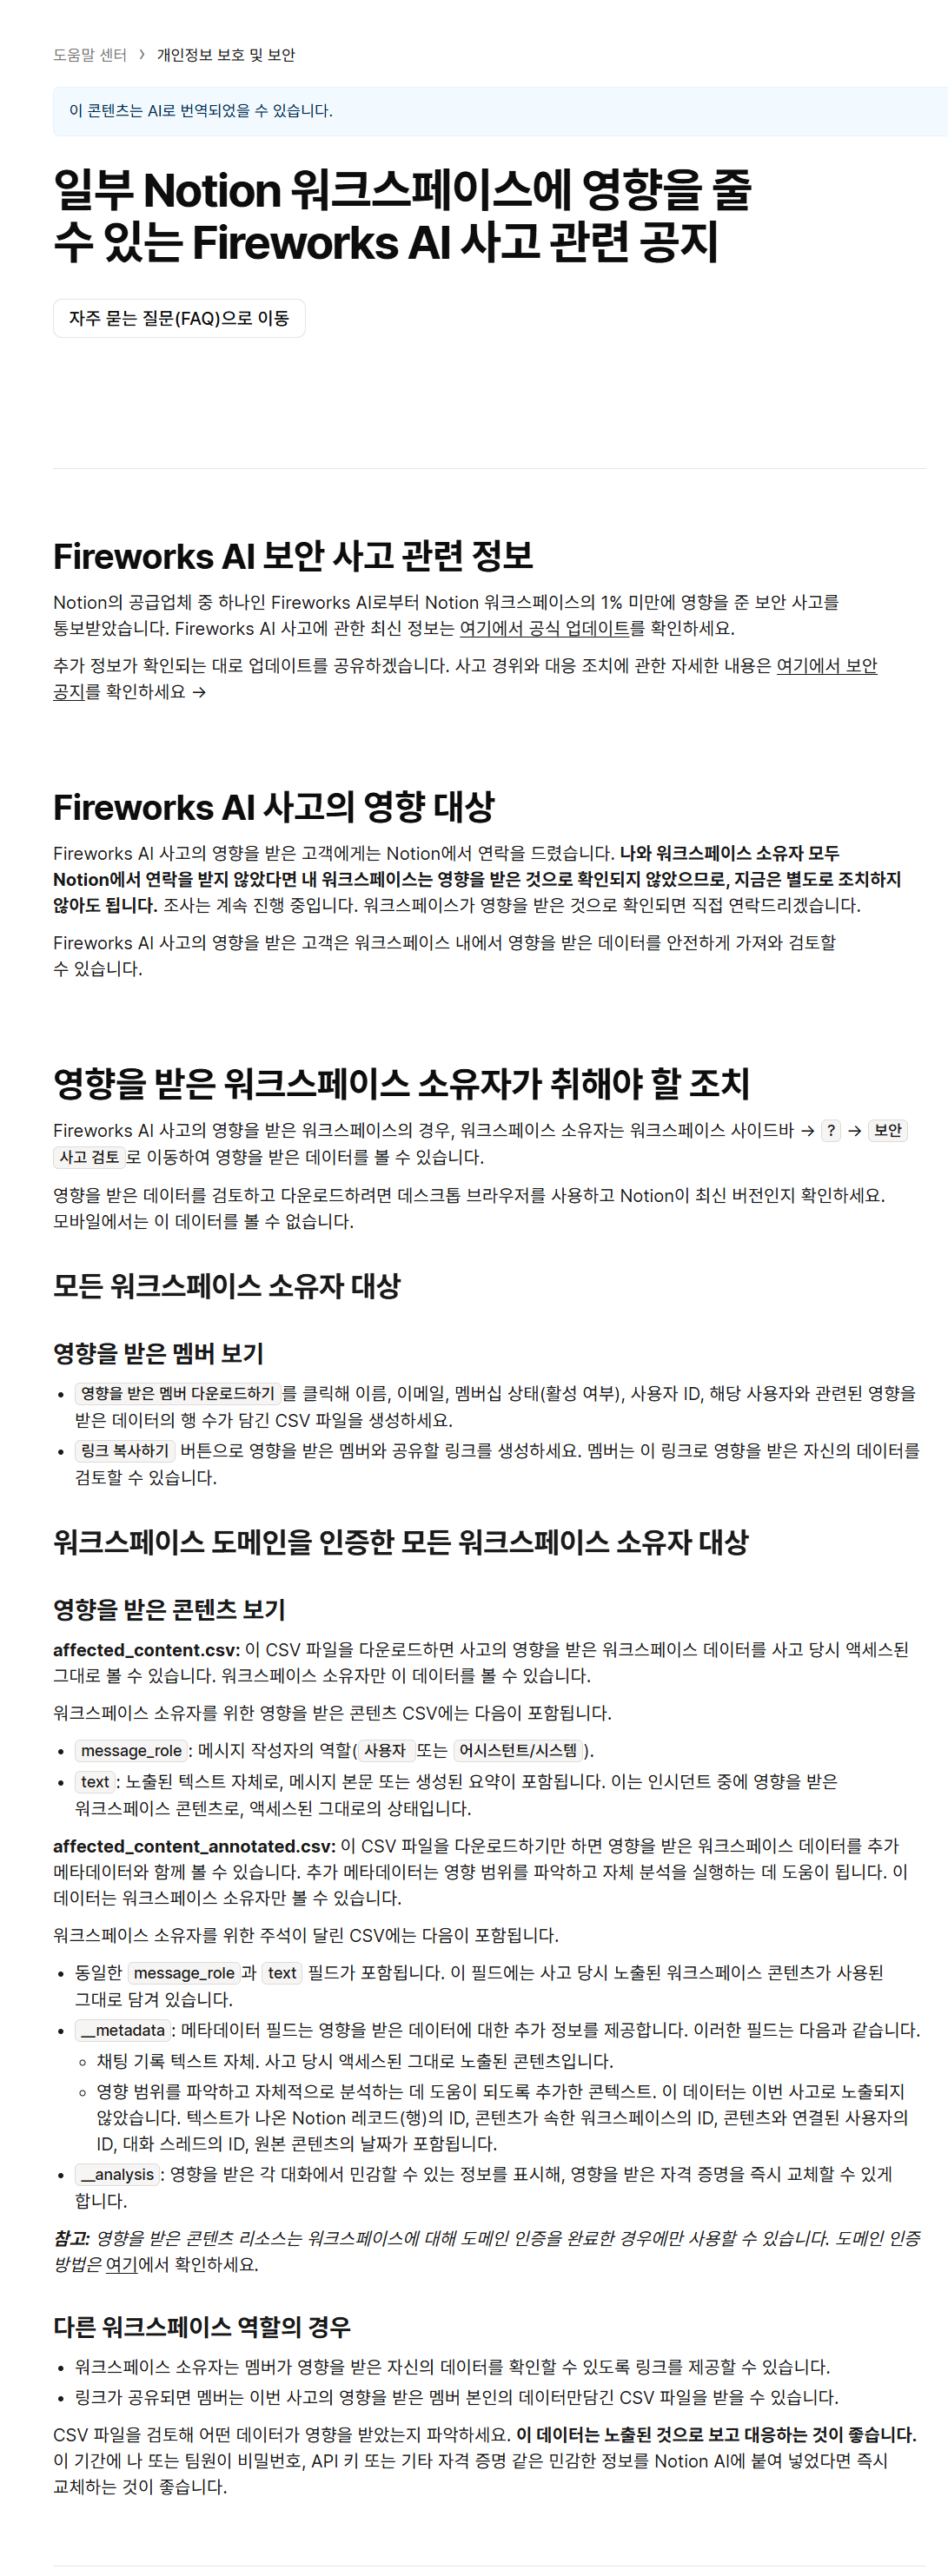
Notion의 공급업체 중 하나인 Fireworks AI로부터 Notion 워크스페이스의 1% 미만에 영향을 준 보안 사고를 통보받았습니다. Fireworks AI 사고에 관한 최신 정보는 여기에서 공식 업데이트를 확인하세요.
추가 정보가 확인되는 대로 업데이트를 공유하겠습니다. 사고 경위와 대응 조치에 관한 자세한 내용은 여기에서 보안 공지를 확인하세요 →
Fireworks AI 사고의 영향 대상
Fireworks AI 사고의 영향을 받은 고객에게는 Notion에서 연락을 드렸습니다. 나와 워크스페이스 소유자 모두 Notion에서 연락을 받지 않았다면 내 워크스페이스는 영향을 받은 것으로 확인되지 않았으므로, 지금은 별도로 조치하지 않아도 됩니다. 조사는 계속 진행 중입니다. 워크스페이스가 영향을 받은 것으로 확인되면 직접 연락드리겠습니다.
Fireworks AI 사고의 영향을 받은 고객은 워크스페이스 내에서 영향을 받은 데이터를 안전하게 가져와 검토할 수 있습니다.
영향을 받은 워크스페이스 소유자가 취해야 할 조치
Fireworks AI 사고의 영향을 받은 워크스페이스의 경우, 워크스페이스 소유자는 워크스페이스 사이드바 → ? → 보안 사고 검토로 이동하여 영향을 받은 데이터를 볼 수 있습니다.
영향을 받은 데이터를 검토하고 다운로드하려면 데스크톱 브라우저를 사용하고 Notion이 최신 버전인지 확인하세요. 모바일에서는 이 데이터를 볼 수 없습니다.
모든 워크스페이스 소유자 대상
영향을 받은 멤버 보기
영향을 받은 멤버 다운로드하기를 클릭해 이름, 이메일, 멤버십 상태(활성 여부), 사용자 ID, 해당 사용자와 관련된 영향을 받은 데이터의 행 수가 담긴 CSV 파일을 생성하세요.
링크 복사하기 버튼으로 영향을 받은 멤버와 공유할 링크를 생성하세요. 멤버는 이 링크로 영향을 받은 자신의 데이터를 검토할 수 있습니다.
워크스페이스 도메인을 인증한 모든 워크스페이스 소유자 대상
영향을 받은 콘텐츠 보기
affected_content.csv: 이 CSV 파일을 다운로드하면 사고의 영향을 받은 워크스페이스 데이터를 사고 당시 액세스된 그대로 볼 수 있습니다. 워크스페이스 소유자만 이 데이터를 볼 수 있습니다.
워크스페이스 소유자를 위한 영향을 받은 콘텐츠 CSV에는 다음이 포함됩니다.
message_role: 메시지 작성자의 역할(사용자 또는 어시스턴트/시스템).
text: 노출된 텍스트 자체로, 메시지 본문 또는 생성된 요약이 포함됩니다. 이는 인시던트 중에 영향을 받은 워크스페이스 콘텐츠로, 액세스된 그대로의 상태입니다.
affected_content_annotated.csv: 이 CSV 파일을 다운로드하기만 하면 영향을 받은 워크스페이스 데이터를 추가 메타데이터와 함께 볼 수 있습니다. 추가 메타데이터는 영향 범위를 파악하고 자체 분석을 실행하는 데 도움이 됩니다. 이 데이터는 워크스페이스 소유자만 볼 수 있습니다.
워크스페이스 소유자를 위한 주석이 달린 CSV에는 다음이 포함됩니다.
동일한 message_role과 text 필드가 포함됩니다. 이 필드에는 사고 당시 노출된 워크스페이스 콘텐츠가 사용된 그대로 담겨 있습니다.
__metadata: 메타데이터 필드는 영향을 받은 데이터에 대한 추가 정보를 제공합니다. 이러한 필드는 다음과 같습니다.
채팅 기록 텍스트 자체. 사고 당시 액세스된 그대로 노출된 콘텐츠입니다.
영향 범위를 파악하고 자체적으로 분석하는 데 도움이 되도록 추가한 콘텍스트. 이 데이터는 이번 사고로 노출되지 않았습니다. 텍스트가 나온 Notion 레코드(행)의 ID, 콘텐츠가 속한 워크스페이스의 ID, 콘텐츠와 연결된 사용자의 ID, 대화 스레드의 ID, 원본 콘텐츠의 날짜가 포함됩니다.
__analysis: 영향을 받은 각 대화에서 민감할 수 있는 정보를 표시해, 영향을 받은 자격 증명을 즉시 교체할 수 있게 합니다.
참고: 영향을 받은 콘텐츠 리소스는 워크스페이스에 대해 도메인 인증을 완료한 경우에만 사용할 수 있습니다. 도메인 인증 방법은 여기에서 확인하세요.
다른 워크스페이스 역할의 경우
워크스페이스 소유자는 멤버가 영향을 받은 자신의 데이터를 확인할 수 있도록 링크를 제공할 수 있습니다.
링크가 공유되면 멤버는 이번 사고의 영향을 받은 멤버 본인의 데이터만 담긴 CSV 파일을 받을 수 있습니다.
CSV 파일을 검토해 어떤 데이터가 영향을 받았는지 파악하세요. 이 데이터는 노출된 것으로 보고 대응하는 것이 좋습니다. 이 기간에 나 또는 팀원이 비밀번호, API 키 또는 기타 자격 증명 같은 민감한 정보를 Notion AI에 붙여 넣었다면 즉시 교체하는 것이 좋습니다.
□ 대응내역
- (Fireworks AI) 법집행기관 신고, Palo Alto Networks Unit 42 포렌식 조사
- (Fireworks AI) 자격증명·서비스 계정 폐기·교체, 과다 권한 제거, 네트워크 격리, 저장소 접근 통제, 로그·모니터링 강화
- (Fireworks AI) 배치 추론·데이터셋 기반 학습의 셀프 업로드·다운로드 일시 중단, 영향 고객 통지
- (Notion) 영향 고객 개별 연락, ‘보안 사고 검토’ 메뉴로 영향 멤버·콘텐츠 CSV 제공, 자격증명 교체 권고
※ Fireworks 영향 고객 수, 제3자 클라우드 업체명, 공격 조직명, Notion 영향 워크스페이스 수(정확한 수치)는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- AI 서비스 공급망의 데이터 무보관(ZDR) 계약 여부 확인, 추론 업체로 전달되는 데이터 최소화
- 사내 AI 도구 입력 시 자격증명·개인정보 자동 탐지·차단(DLP)
- API 키·클라우드 자격증명 주기적 교체와 LLM 사용량 이상 탐지(LLMjacking 대응)
2. 관리적 조치
- (이용 기업) Notion 워크스페이스 소유자는 ‘보안 사고 검토’ 메뉴로 영향 여부 확인, 노출 자격증명 즉시 교체
- 업무용 SaaS의 하위 처리자(AI 추론 업체 등) 목록 파악과 사고 통지 조항 확인
- 임직원 대상 ‘AI 도구에 비밀번호·고객정보 입력 금지’ 지침 재공지
□ 관련기사(출처)
- Update on October 2026 security incident - Fireworks AI
- 일부 Notion 워크스페이스에 영향을 줄 수 있는 Fireworks AI 사고 관련 공지 - Notion
- Notion Customer Data Compromised in Fireworks AI Hack - SecurityWeek
- Notion Confirms AI Chat Transcripts Exposed in Fireworks AI Breach - Cyber Security News
- Fireworks AI Hit by Second Breach: Notion Chat Transcripts Exposed - eSecurity Planet
감사합니다.