[NHN두레이] 협업툴 '두레이' 외부인 계정 접근·비정상 API 호출로 민간·공공 고객사 API 키 전량 폐기·이용 중단_2026년 11월
NHN 계열 협업 플랫폼 두레이(Dooray!)에서 2026년 11월 13일 새벽 외부인의 계정 접근 시도가 확인됐다. NHN두레이는 민간·공공 고객사를 보호하려고 서비스 API와 Admin API 키를 전량 폐기하고 API 이용을 중단했다. 회사 측은 비인가 계정 접근과 API 키를 이용한 비정상 API 호출이 있었다고 밝혔으며, 정보 유출 여부는 조사 중이다.
□ 개요
두레이는 2026년 11월 13일 고객센터에 ‘보안 조치에 따른 민간 및 공공 서비스 API 및 Admin API 이용 중단 안내’를 게시했다. 같은 날 새벽 외부인의 계정 접근 시도가 확인돼, 긴급 보안 조치로 기존 서비스 API와 Admin API 키를 모두 폐기했다는 내용이다.
두레이는 NHN 계열 협업 솔루션 기업 NHN두레이가 운영하는 클라우드 기반 업무용 협업 플랫폼이다. 메일, 메신저, 프로젝트 관리, 전자결재 기능을 함께 제공하며, 우리금융 같은 민간 기업과 국방부·우주항공청·국가인공지능위원회 같은 공공기관이 고객사로 언급된다. 이번 조치로 API를 통한 외부 시스템 연동과 자동화 기능을 쓸 수 없게 됐다. 메일·캘린더 등 기본 서비스는 정상 운영되고 있다. 회사 측은 비인가 계정 접근과 API 키를 이용한 비정상 API 호출이 있었다고 밝혔지만, 공격 방식과 최초 침투 경로는 공개되지 않았다.
NHN두레이는 태스크포스를 꾸려 API 키와 개인정보의 유출 여부, 사고 범위와 원인을 조사하고 있다. 회사는 가장 보수적인 방식으로 API를 차단했으며, 추가 피해나 유출이 확인되면 고객사와 관계 기관에 즉시 알리겠다고 밝혔다. API 재개 일정은 정해지지 않았고, 재개되면 관리자에게 메일로 안내할 예정이다. 다우오피스, 더존비즈온, 카카오워크에 이어 국내 업무용 협업·그룹웨어 플랫폼을 노린 공격이 잇따르고 있다. 특히 공공·국방 분야 고객사가 있어 정보 유출이 확인되면 파장이 커질 수 있다. 전량 폐기라는 조치로 볼 때, API 자체의 취약점이나 다수 고객사의 API 키 유출 가능성을 배제하지 못한 것으로 보인다(추정).
□ 사고내용 요약
1. 회사명 : NHN두레이(두레이 Dooray!)
2. 사고유형
- 해킹 시도·무단 접근 : 외부인 계정 접근 시도, 비인가 계정 접근·API 키를 이용한 비정상 API 호출(회사 측 설명)
3. 피해규모
- 미확인(영향 고객사 규모, 유출 여부 조사 중)
4. 피해범위
- 서비스 API·Admin API 이용 전면 중단(외부 시스템 연동·자동화 불가)
- API 키·개인정보 유출 여부 조사 중
※ 메일·캘린더 등 기본 서비스는 정상 운영
5. 특이사항
- 민간·공공(국방 포함) 고객사를 둔 협업 플랫폼
- 사전 안내 없이 API 키 전량 폐기라는 강도 높은 긴급 조치
- 다우오피스·더존·카카오워크에 이은 협업툴 공격 연속
- API 재개 일정 미정
- 공지(접근 시도)와 회사 측 설명(비인가 접근·비정상 호출)에 차이(아래 표 참고)
| 구분 | 내용 |
| 공지 | 외부인의 계정 접근 ‘시도’가 확인됨 |
| 회사 측 설명 | 비인가 계정 접근과 API 키를 이용한 비정상 API 호출이 있었음 |
※ 실제 침입 성공 여부는 조사 결과 발표 전까지 미확정
□ 사고대응 타임라인
- 2026년 11월 13일(금)
. 새벽, 외부인 계정 접근 시도 확인
. 서비스 API·Admin API 키 전량 폐기, API 이용 중단
. 고객센터 공지 게시, 태스크포스 구성
- 진행 중
. 보안 점검·안정화, API 키·개인정보 유출 여부 조사
. API 재개 시 관리자 메일 안내 예정
□ 서비스 공지 안내
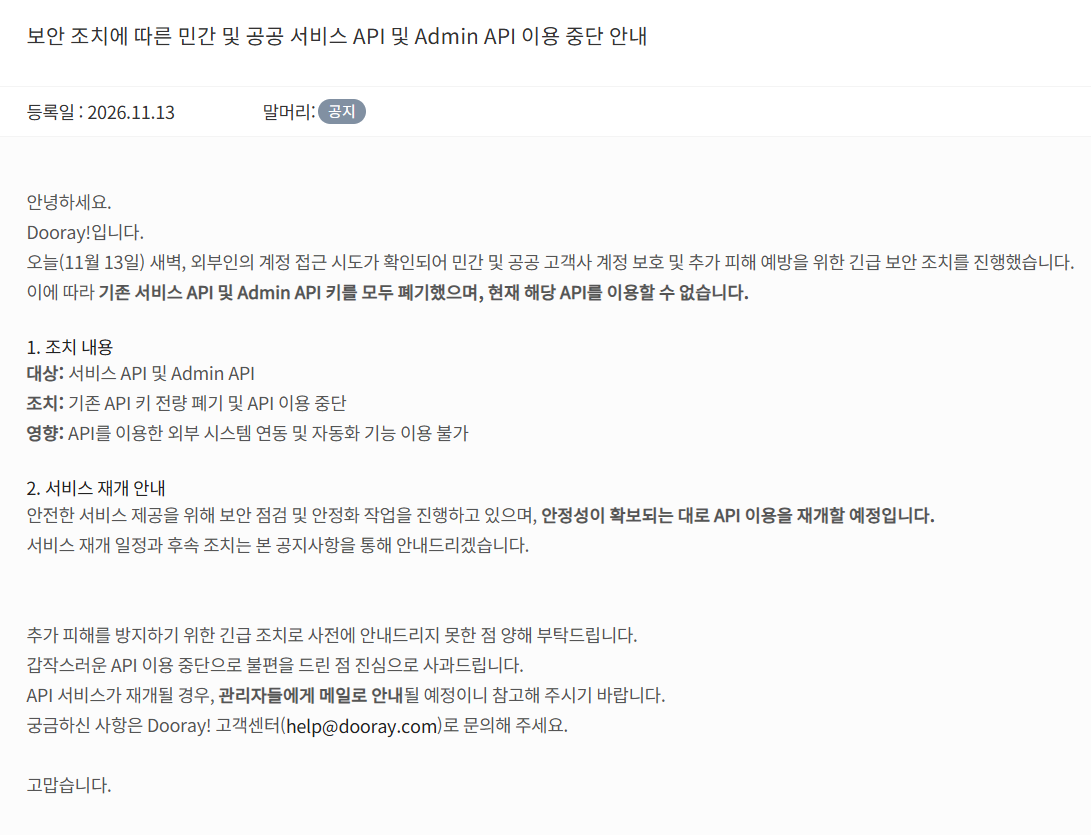
보안 조치에 따른 민간 및 공공 서비스 API 및 Admin API 이용 중단 안내
등록일 : 2026.11.13
안녕하세요.
Dooray!입니다.
오늘(11월 13일) 새벽, 외부인의 계정 접근 시도가 확인되어 민간 및 공공 고객사 계정 보호 및 추가 피해 예방을 위한 긴급 보안 조치를 진행했습니다.
이에 따라 기존 서비스 API 및 Admin API 키를 모두 폐기했으며, 현재 해당 API를 이용할 수 없습니다.
1. 조치 내용
· 대상: 서비스 API 및 Admin API
· 조치: 기존 API 키 전량 폐기 및 API 이용 중단
· 영향: API를 이용한 외부 시스템 연동 및 자동화 기능 이용 불가
2. 서비스 재개 안내
안전한 서비스 제공을 위해 보안 점검 및 안정화 작업을 진행하고 있으며, 안정성이 확보되는 대로 API 이용을 재개할 예정입니다.
서비스 재개 일정과 후속 조치는 본 공지사항을 통해 안내드리겠습니다.
추가 피해를 방지하기 위한 긴급 조치로 사전에 안내드리지 못한 점 양해 부탁드립니다.
갑작스러운 API 이용 중단으로 불편을 드린 점 진심으로 사과드립니다.
API 서비스가 재개될 경우, 관리자들에게 메일로 안내될 예정이니 참고해 주시기 바랍니다.
궁금하신 사항은 Dooray! 고객센터(help@dooray.com)로 문의해 주세요.
고맙습니다.
□ 대응내역
- (NHN두레이) 서비스 API·Admin API 키 전량 폐기, API 이용 중단
- (NHN두레이) 태스크포스 구성, 보안 점검·안정화, 유출 여부·원인 조사
- (NHN두레이) 추가 피해·유출 확인 시 고객사·관계 기관 즉시 안내 방침
※ 공격 방식·침투 경로, 영향 고객사 규모, 정보 유출 여부, 관계 기관 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- API 키 발급 시 권한 범위(Scope) 최소화, 유효기간 설정, 호출 IP 화이트리스트 적용
- API 비정상 호출(대량 조회·새 IP) 실시간 탐지와 자동 차단
- 관리자 계정 MFA 필수화와 로그인 이상행위 탐지
2. 관리적 조치
- (이용 기관) API 재발급 시 연동 시스템별 최소 권한 키 사용, 코드·설정 파일 내 키 하드코딩 점검
- (이용 기관) 최근 두레이 관리자·사용자 접속 로그와 메일·파일 대량 조회 이력 자체 점검
- (이용 기관) 임직원 대상 두레이 사칭 계정 재설정 피싱 메일 주의 안내
□ 관련기사(출처)
- 보안 조치에 따른 민간 및 공공 서비스 API 및 Admin API 이용 중단 안내 - Dooray!
- [단독] NHN클라우드 ‘두레이’ 해킹... API 서비스 차단 - 보안뉴스
- NHN두레이, 외부인 계정 접근 시도에 API키 전량 폐기 - 글로벌이코노믹
감사합니다.