[광주광역시 관광공사] 위탁업체 더존비즈온 APO 백업 침해로 직원 급여·인사정보 유출 의심 통지…지역 공공기관 4곳 영향_2026년 11월
광주광역시 관광공사가 위탁업체 ㈜더존비즈온의 서비스에서 외부 침해사고가 발생했다는 안내를 받고, 2026년 11월 11일 개인정보 유출 의심 통지를 게시했다. 공사는 업무 자료 보관과 직원 급여 업무에 더존 APO 백업 서비스를 써 왔다. 백업 서버에는 이름·주민등록번호·계좌번호·소득정보가 암호화돼 보관돼 있었던 것으로 알려졌다.
□ 개요
광주광역시 관광공사는 2026년 11월 11일 홈페이지에 ‘위탁업체(㈜더존비즈온) 침해사고에 따른 개인정보 유출 의심 통지’를 게시했다. 일부 업무 처리에 쓰는 더존비즈온 서비스에서 외부 침해사고가 발생했다는 안내를 받았다는 내용이다.
공사는 현재까지 보관 중인 개인정보의 유출은 확인되지 않았지만, 이 서비스에 보관된 개인정보가 유출됐을 가능성이 있다고 밝혔다. 이번 안내는 유출이 확정돼서가 아니라, 개인정보 보호법에 따라 유출이 의심되는 단계에서 정보주체에게 미리 알리는 유출 의심 통지라고 설명했다. 공사는 업무 자료 보관과 직원 급여 업무에 더존비즈온의 APO 백업 서비스를 써 왔으며, 백업 서버에는 이름, 주민등록번호, 계좌번호, 소득정보가 암호화돼 보관돼 있었다. 영향 인원은 공개되지 않았고, 관광객이나 행사 참가자 정보가 포함됐는지도 확인되지 않았다.
공사는 침해사고 대응팀을 꾸렸고, 더존비즈온의 조사 결과 유출이 확정되면 다시 공지하고 개별 통지할 예정이다. 같은 통보를 받은 지역 공공기관은 광주연구원, 광주여성가족재단, 전남정보문화산업진흥원까지 모두 4곳이며, 지역 출자·출연기관 36곳 가운데 10곳이 더존비즈온 서비스를 쓰고 있다. 해당 기관들은 구형 버전을 쓰고 있었고, 해킹된 서비스는 최신 버전인 것으로 알려졌다. 지금까지 지역에 접수된 피해 사례는 없다. 더존비즈온은 10월 16일과 21일 두 차례 침해사고를 KISA에 신고했고, 정부는 중대한 침해사고로 보고 민관합동조사단을 꾸려 조사하고 있다. 광주관광공사는 11월 13일 기준 더존 사태의 신규 유출 의심 기관 13곳 가운데 하나로 집계됐다. 유출 가능 정보가 급여·소득 관련 고유식별·금융정보여서, 유출이 확정되면 임직원 대상 명의도용·금융사기 피해 우려가 크다(추정).
□ 사고내용 요약
1. 기관명 : 광주광역시 관광공사
2. 사고유형
- 공급망 해킹 : 위탁업체(더존비즈온) APO 백업 서비스 침해, 암호화 데이터 반출 정황
3. 유출규모
- 미확인(유출 의심 단계, 영향 인원 미공개)
4. 유출항목
- 공지 : 조사 중(유출 확정 시 재공지)
- 보도 : 백업 서버에 이름, 주민등록번호, 계좌번호, 소득정보가 암호화돼 보관돼 있었음
※ 실제 유출은 확인되지 않았으며, 암호화 키 유출 정황도 확인되지 않음
5. 특이사항
- 유출 확정 전 ‘유출 의심 통지’로 먼저 안내
- 직원 급여 업무 백업 데이터(고유식별·금융·소득정보)
- 지역 공공기관 4곳 동시 통보(광주연구원, 광주여성가족재단, 전남정보문화산업진흥원)
- 11월 13일 기준 더존 사태 신규 유출 의심 기관 13곳 중 하나
- 침해사고 대응팀 구성
□ 사고대응 타임라인
- 2026년 10월 16일(금) · 21일(수)
. (참고) 더존비즈온, 침해사고 확인·KISA 신고
- 2026년 10월 23일(금)
. (참고) 더존비즈온, 개인정보 유출 가능성 및 침해사고 공지
- 2026년 10월 25일(일)
. (참고) 정부, 민관합동조사단 구성
- 2026년 11월 11일(수)
. 광주관광공사, 홈페이지에 개인정보 유출 의심 통지 게시(감사정보화팀), 침해사고 대응팀 구성
- 2026년 11월 13일(금)
. 더존 사태 신규 유출 의심 기관으로 집계, 지역 공공기관 4곳 통보 사실 보도
- 진행 중
. 더존비즈온 조사 결과 대기, 유출 확정 시 재공지·개별 통지 예정
□ 개인정보 유출 관련 홈페이지 안내
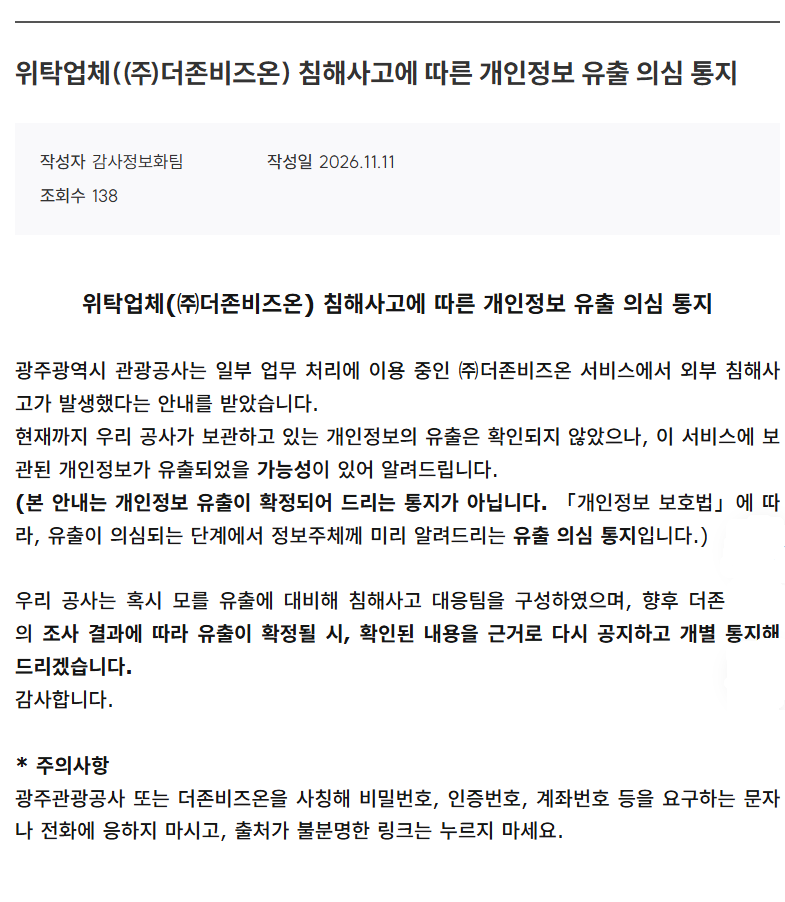
위탁업체(㈜더존비즈온) 침해사고에 따른 개인정보 유출 의심 통지
작성자 감사정보화팀 | 작성일 2026.11.11
광주광역시 관광공사는 일부 업무 처리에 이용 중인 ㈜더존비즈온 서비스에서 외부 침해사고가 발생했다는 안내를 받았습니다.
현재까지 우리 공사가 보관하고 있는 개인정보의 유출은 확인되지 않았으나, 이 서비스에 보관된 개인정보가 유출되었을 가능성이 있어 알려드립니다.
(본 안내는 개인정보 유출이 확정되어 드리는 통지가 아닙니다. 「개인정보 보호법」에 따라, 유출이 의심되는 단계에서 정보주체께 미리 알려드리는 유출 의심 통지입니다.)
우리 공사는 혹시 모를 유출에 대비해 침해사고 대응팀을 구성하였으며, 향후 더존비즈온의 조사 결과에 따라 유출이 확정될 시, 확인된 내용을 근거로 다시 공지하고 개별 통지해 드리겠습니다.
감사합니다.
· 주의사항
광주관광공사 또는 더존비즈온을 사칭해 비밀번호, 인증번호, 계좌번호 등을 요구하는 문자나 전화에 응하지 마시고, 출처가 불분명한 링크는 누르지 마세요.
□ 대응내역
- (더존비즈온) 피해 서버 종료, 해외 IP 차단, KISA 신고, 고객사 통보
- (광주광역시 관광공사) 침해사고 대응팀 구성, 유출 의심 통지 게시, 사칭 주의 안내
- (정부) 민관합동조사단 구성, 더존비즈온 침해사고 조사
※ 영향 인원, 보관 데이터 범위(관광객·행사 참가자 포함 여부), 실제 유출 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 외부 백업서비스에 보관하는 급여·인사 데이터를 기관이 직접 관리하는 키로 추가 암호화
- 백업 대상의 주민등록번호 등 고유식별정보 최소화와 보관기간 경과분 파기
- 더존 솔루션 연동 계정 비밀번호 교체, 버전·패치 상태 점검
2. 관리적 조치
- 위탁업체 보관 데이터 목록 파악으로 영향 범위 자체 산정
- 위탁 계약에 침해사고 통지 기한, 조사 결과 공유, 손해배상 책임 명시
- 임직원 대상 개인정보노출자 사고예방시스템·명의도용방지서비스 등록 안내
□ 관련기사(출처)
- 위탁업체(㈜더존비즈온) 침해사고에 따른 개인정보 유출 의심 통지 - 광주광역시 관광공사
- 광주관광공사, 개인정보 유출 가능성 통지...더존비즈온 해킹 여파 - 데일리시큐
- 더존비즈온 해킹에 전남광주 공공기관 4곳 비상…개인정보 유출 가능성 - 전남일보
- [더존비즈온 사태] 11월13일 유출 의심 기업 현황... 13곳 기업·기관 유출 가능성 - 보안뉴스
- (참고) 개인정보 유출 가능성 및 침해사고 공지 - 더존비즈온
감사합니다.