[행정안전부] 지방정부 취약 네트워크 경유 SSO 취약점 악용으로 행정업무용 이메일 300여 개 계정 비정상 접속_2026년 11월
국가정보자원관리원이 운영하는 행정업무용 이메일시스템이 외부 해킹을 당했다. 공격자는 일부 지방정부의 취약한 네트워크를 발판으로 삼아 이메일시스템 등의 SSO(Single Sign-On) 취약점을 악용했다. 지금까지 300여 개 계정에서 비정상 접속이 확인됐다. 행정안전부는 11월 9일 유관기관의 통보로 사고를 인지했고, 국가정보원·KISA와 정부 합동점검에 착수했다.
□ 개요
행정안전부는 2026년 11월 16일 ‘행정기관 업무용 이메일 해킹사고 관련 정부합동점검 착수’ 보도자료를 배포했다. 11월 9일 유관기관으로부터 행정기관 업무용 이메일 등에 대한 외부 해킹 사실을 통보받아, 사고 원인과 피해 현황을 파악하기 위한 관계기관 합동점검에 착수했다는 내용이다.
보도자료에 따르면 공격자는 일부 지방정부의 취약한 네트워크를 거쳐, 국가정보자원관리원이 운영하는 행정업무용 이메일시스템 등의 SSO 취약점을 악용해 접근했다. 현재까지 300여 개 계정에서 비정상 접속이 확인됐다. 행정안전부는 개인정보보호위원회에 개인정보 유출 사실을 신고하고 당사자에게 통지했다. 확산을 막기 위해 지방정부 서버와 행정업무용 이메일시스템 사이의 불필요한 연결 경로를 차단했다. 이메일시스템에는 긴급 보안조치를 적용하고 보안관제를 강화했다.
행정안전부는 국가정보원, KISA 등과 합동점검을 벌여 정확한 원인과 침해 경로를 규명하고, 추가 해킹 흔적과 악성코드 잔존 여부를 확인할 계획이다. 점검 결과를 토대로 연말까지 취약점을 보완하고, SSO 개선과 재발방지 대책을 마련할 예정이다. 통보를 받은 뒤 공개하기까지 약 일주일이 걸렸다. 공격 주체, 해당 지방정부, 유출된 개인정보 항목과 인원, 이메일로 오간 업무 자료의 노출 범위는 공개되지 않았다.
국가정보원은 앞서 11월 3일 금융권 해킹을 계기로 중앙부처·지방자치단체·공공기관 2,100여 곳에 긴급 보안점검을 요청했다. 정부 행정망은 지난해에도 공무원 GPKI 인증서 650명분이 유출됐고, 해커가 2022년 9월부터 약 3년간 ‘온나라’ 시스템에 접속한 사실이 드러난 바 있다. SSO는 한 번의 인증으로 여러 시스템에 접근하게 해 주는 구조다. 그래서 SSO 취약점이 뚫리면 이메일뿐 아니라 SSO로 연결된 다른 행정시스템까지 위험해질 수 있다(추정). 보안 수준이 낮은 지방정부 네트워크가 중앙 시스템으로 들어가는 우회 경로가 됐다는 점에서, 행정망 연결 구간의 망 분리와 접근통제가 핵심 과제로 떠올랐다(추정).
□ 사고내용 요약
1. 기관명 : 행정안전부·국가정보자원관리원(행정업무용 이메일시스템)
2. 사고유형
- 외부 해킹 : 지방정부 취약 네트워크 경유, 이메일시스템 등 SSO 취약점 악용, 계정 비정상 접속
※ 공격 주체·최초 침투 시점 미공개
3. 유출규모
- 비정상 접속 계정 300여 개(현재까지 확인 기준)
4. 유출항목
- 미공개(개인정보보호위원회 신고, 당사자 통지 완료)
※ 업무용 이메일 내 업무 자료 노출 범위도 미공개
5. 특이사항
- 지방정부 네트워크를 발판으로 중앙 운영 시스템 침투
- SSO 취약점 악용(연계 시스템 영향 가능성)
- 유관기관 통보로 인지(11/9), 공개까지 약 일주일
- 국정원·KISA 합동점검, 연말까지 원인 규명·대책 마련
- 국정원 공공기관 2,100여 곳 긴급 보안점검 요청(11/3) 직후 공개
□ 사고대응 타임라인
- 2026년 11월 03일(화)
. 국가정보원, 중앙부처·지자체·공공기관 2,100여 곳 긴급 보안점검 요청
- 2026년 11월 09일(월)
. 행정안전부, 유관기관으로부터 업무용 이메일 등 외부 해킹 사실 통보받음
- 2026년 11월 09일 이후
. 지방정부 서버–이메일시스템 간 불필요 연결 경로 차단, 긴급 보안조치, 보안관제 강화
. 개인정보보호위원회 유출 신고, 당사자 통지
- 2026년 11월 16일(월)
. 보도자료 배포, 국정원·KISA 등과 정부 합동점검 착수 발표
- 2026년 12월 말(예정)
. 원인 규명, SSO 개선과 보안대책 마련
□ 행정안전부 보도자료
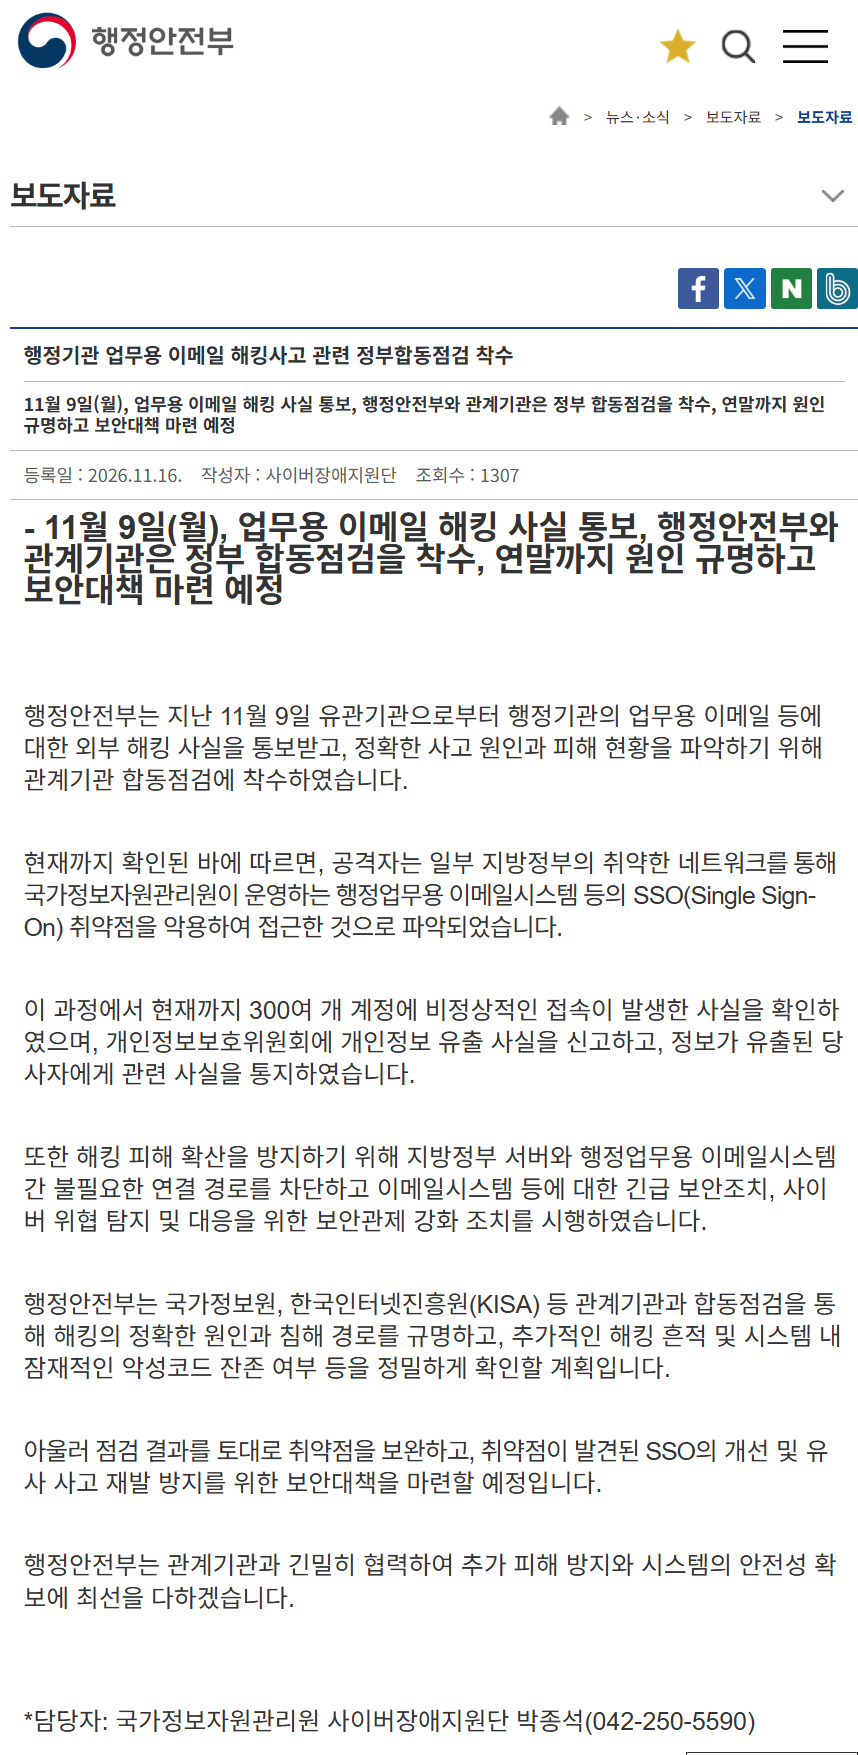
행정기관 업무용 이메일 해킹사고 관련 정부합동점검 착수
등록일 : 2026.11.16. | 작성자 : 사이버장애지원단
- 11월 9일(월), 업무용 이메일 해킹 사실 통보, 행정안전부와 관계기관은 정부 합동점검을 착수, 연말까지 원인 규명하고 보안대책 마련 예정
행정안전부는 지난 11월 9일 유관기관으로부터 행정기관의 업무용 이메일 등에 대한 외부 해킹 사실을 통보받고, 정확한 사고 원인과 피해 현황을 파악하기 위해 관계기관 합동점검에 착수하였습니다.
현재까지 확인된 바에 따르면, 공격자는 일부 지방정부의 취약한 네트워크를 통해 국가정보자원관리원이 운영하는 행정업무용 이메일시스템 등의 SSO(Single Sign-On) 취약점을 악용하여 접근한 것으로 파악되었습니다.
이 과정에서 현재까지 300여 개 계정에 비정상적인 접속이 발생한 사실을 확인하였으며, 개인정보보호위원회에 개인정보 유출 사실을 신고하고, 정보가 유출된 당사자에게 관련 사실을 통지하였습니다.
또한 해킹 피해 확산을 방지하기 위해 지방정부 서버와 행정업무용 이메일시스템 간 불필요한 연결 경로를 차단하고 이메일시스템 등에 대한 긴급 보안조치, 사이버 위협 탐지 및 대응을 위한 보안관제 강화 조치를 시행하였습니다.
행정안전부는 국가정보원, 한국인터넷진흥원(KISA) 등 관계기관과 합동점검을 통해 해킹의 정확한 원인과 침해 경로를 규명하고, 추가적인 해킹 흔적 및 시스템 내 잠재적인 악성코드 잔존 여부 등을 정밀하게 확인할 계획입니다.
아울러 점검 결과를 토대로 취약점을 보완하고, 취약점이 발견된 SSO의 개선 및 유사 사고 재발 방지를 위한 보안대책을 마련할 예정입니다.
행정안전부는 관계기관과 긴밀히 협력하여 추가 피해 방지와 시스템의 안전성 확보에 최선을 다하겠습니다.
*담당자: 국가정보자원관리원 사이버장애지원단 박종석(042-250-5590)
□ 대응내역
- (행정안전부·국가정보자원관리원) 지방정부 서버–이메일시스템 간 불필요 연결 경로 차단
- (행정안전부·국가정보자원관리원) 이메일시스템 등 긴급 보안조치, 보안관제 강화
- (행정안전부) 개인정보보호위원회 유출 신고, 당사자 통지
- (행정안전부·국가정보원·KISA) 정부 합동점검 착수, 침해 경로·악성코드 잔존 여부 정밀 확인
- (국가정보원) 중앙부처·지자체·공공기관 2,100여 곳 긴급 보안점검 요청(11/3)
※ 공격 주체, 해당 지방정부, 최초 침투 시점, 유출 항목·인원, SSO 제품·취약점 상세, 연계 시스템 영향 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- SSO 인증 토큰 검증 로직 점검, 토큰 위·변조·재사용 방지와 유효기간 단축
- SSO 연계 시스템 전체 접속 기록 분석(이메일 외 연계 시스템 침해 여부 확인)
- 지방정부–중앙 시스템 간 연결 구간 최소화, 망 분리와 접근통제 강화
- 업무용 이메일 다중 인증(MFA), 비정상 로그인(신규 IP·대량 메일 열람) 탐지
2. 관리적 조치
- 지방정부 네트워크 보안 수준 점검과 중앙 시스템 접속 요건 강화
- 업무용 이메일 내 개인정보·중요 문서 보관 기준과 자동 삭제 정책 수립
- 피해 계정 비밀번호 일괄 초기화, 공무원 사칭 피싱 주의 안내
- 합동점검 결과 공개와 유출 항목·범위 추가 통지
□ 관련기사(출처)
- 행정기관 업무용 이메일 해킹사고 관련 정부합동점검 착수 - 행정안전부
- 지방정부 전산망 타고 행정기관 이메일 침입…300여개 계정 뚫렸다 - 서울신문
- 행안부 “행정기관 300여 이메일 계정에 비정상 접속···해킹 원인 등 합동점검” - 경향신문
- 행정기관 업무용 이메일 해킹…300여 개 계정 비정상 접속 - 디지털데일리
- 행정업무 이메일 300여 계정 비정상 접속…유출 규모·배후는 미공개 - 마켓잉크
- Hackers breach government work email systems by exploiting SSO vulnerabilities - JKN
- 국정원, 중앙부처·지자체 2100여곳 긴급 보안점검 - 바이라인네트워크
감사합니다.