[다우오피스] 윈도우 PC메신저 자동 업데이트에 악성 파일 삽입(공급망 공격)으로 브라우저 저장 계정정보 유출 가능성 및 원격접속 계정 생성_2026년 11월
다우기술의 그룹웨어 다우오피스 ‘윈도우 PC메신저’의 자동 업데이트 과정에 2026년 11월 15일(일) 16시 45분부터 16일(월) 09시 25분까지 약 17시간 동안 문제가 생겼다. 불상의 해커가 끼워 넣은 악성 파일이 정상 설치 파일 대신 일부 PC에 설치된 것이다. 감염된 PC에서는 Chrome·Edge 브라우저에 저장된 아이디·비밀번호와 다우오피스 계정이 유출됐을 가능성이 있다. 원격 접속용 관리자 계정 ‘DaouSupport’가 생성되고 원격 데스크톱(RDP)이 허용됐을 수도 있다.
□ 개요
다우오피스는 2026년 11월 17일 공식 블로그에 ‘[보안 공지] Windows용 PC메신저 보안 사고 및 조치 안내’를 게시했다. 윈도우 PC메신저 업데이트 과정에서 생긴 보안 사고에 대해, 악성 프로그램 설치 여부를 확인하는 방법과 조치 사항을 안내하는 내용이다.
공지에 따르면 11월 15일(일) 16시 45분부터 16일(월) 09시 25분까지 윈도우 PC메신저가 자동 업데이트될 때, 불상의 해커가 넣은 악성 파일이 일부 PC에 설치됐다. 감염된 PC에서는 Chrome·Edge에 저장된 로그인 정보(아이디·비밀번호)와 다우오피스 계정이 유출됐을 가능성이 있다. 원격 접속용 관리자 계정(DaouSupport)이 생성되고 원격 데스크톱(RDP) 접속이 허용됐을 수도 있다. 피해 대상은 윈도우 PC메신저만이며, Mac 버전과 모바일 앱은 해당되지 않는다.
감염 여부는 세 가지로 확인할 수 있다. 첫째, PC메신저를 실행해 안내창이 뜨는지 본다. 둘째, %AppData%\DaouMessengerUpdater 폴더나 beacon.exe 파일이 있는지 확인한다. 셋째, Windows 계정 목록(net user)에 DaouSupport 계정이 있는지 확인한다. 다우오피스는 문제의 업데이트 파일 배포를 막고 정상 버전(Ver.4.5.12)을 배포했으며, 이 버전이 설치되면서 악성 프로그램이 제거될 수 있다. 유출 피해가 확인된 고객사에는 대상 계정(ID)과 함께 개별 안내하고 있다. 감염 PC 사용자는 브라우저에 저장된 모든 사이트의 비밀번호를 각 사이트에서 직접 바꿔야 한다. DaouSupport 계정이 있으면 그 계정을 삭제하고, 원격 데스크톱을 끄고, Windows 로그인 비밀번호를 바꿔야 한다.
해커가 업데이트 배포 경로에 어떻게 침투했는지, 감염 PC와 피해 고객사가 몇 곳인지는 공개되지 않았다. 감염 PC에서 RDP가 실행된 흔적이 있다는 분석도 나와, 추가 침투 가능성에 대한 점검이 필요하다. 악성 파일 이름 ‘beacon.exe’는 공격 도구 Cobalt Strike의 원격제어 페이로드(Beacon)와 이름이 같아, 원격제어형 악성코드일 수 있다(추정). 브라우저 저장 계정 탈취, 관리자 계정 생성, RDP 허용이 한꺼번에 이뤄진 점으로 보아, 공격자는 감염 PC를 발판으로 고객사 내부망과 다른 서비스로 침투를 넓히려 한 것으로 보인다(추정).
다우오피스 관련 사고는 이번이 세 번째지만, 앞의 두 건과 원인이 다르다. 10월 빗썸·한양증권 사고는 다우오피스의 접근통제 미흡 취약점(제로데이)을 악용한 것으로, 10월 30일 KISA가 패치를 권고했다. 11월 12일 보도된 사고는 해외 IP에서 비밀번호를 무차별 대입해 고객사 공용 계정을 탈취한 것이다. 반면 이번 사고는 다우오피스가 직접 배포하는 소프트웨어 업데이트 경로가 악용된 공급망 공격이다.
□ 사고내용 요약
1. 회사명 : ㈜다우기술(다우오피스)
2. 사고유형
- 공급망 공격 : 윈도우 PC메신저 자동 업데이트에 악성 파일 삽입, 이용자 PC 감염
※ 업데이트 배포 경로 침투 방법 미공개
3. 유출규모
- 미공개(일부 PC, 피해 확인 고객사에 계정 ID별 개별 안내)
4. 유출항목
- (유출 가능성) 감염 PC의 Chrome·Edge에 저장된 로그인 정보(아이디·비밀번호)
- (유출 가능성) 다우오피스 계정
※ 원격 접속용 관리자 계정(DaouSupport) 생성, RDP 허용 가능성
5. 특이사항
- 그룹웨어 공식 업데이트 경로를 악용한 공급망 공격
- 감염 기간 약 17시간(11/15 16:45~11/16 09:25), 주말 시간대 포함
- 침해 지표 : %AppData%\DaouMessengerUpdater, beacon.exe, DaouSupport 계정
- 정상 버전 Ver.4.5.12 배포
- 다우오피스 관련 세 번째 사고(10월 제로데이, 11/12 공용 계정 탈취와는 원인이 다름)
| 시기 | 원인 | 피해 공개 기업·영향 |
| 2026년 10월 | 다우오피스 접근통제 미흡 취약점(제로데이), 10/30 KISA 패치 권고 | 빗썸, 한양증권 |
| 2026년 11월 12일 보도 | 해외 IP 무차별 대입으로 고객사 공용 계정 탈취(제품 취약점 아님, 11/13 다우 공지) | 플라이빗(고객 40명) |
| 2026년 11월 15~16일 | 윈도우 PC메신저 자동 업데이트에 악성 파일 삽입(공급망 공격) | 감염 PC의 브라우저 저장 계정정보 유출 가능성, 원격접속 계정 생성 |
※ 세 사고 사이의 연관성은 공식 확인되지 않음
□ 사고대응 타임라인
- 2026년 11월 15일(일)
. 16시 45분, 윈도우 PC메신저 자동 업데이트를 통해 악성 파일 배포 시작
- 2026년 11월 16일(월)
. 09시 25분, 악성 업데이트 파일 배포 종료(차단)
. 정상 버전(Ver.4.5.12) 배포
- 2026년 11월 17일(화)
. 다우오피스, 공식 블로그에 보안 사고 및 조치 안내 게시, 침해 대상 PC 조회 페이지 운영
. 유출 피해 확인 고객사 대상 계정 ID별 개별 안내, 사고 사실 보도
- 진행 중
. 추가 유출 정보 조사, 서비스 전반 보안 점검
□ 다우오피스 보안 공지
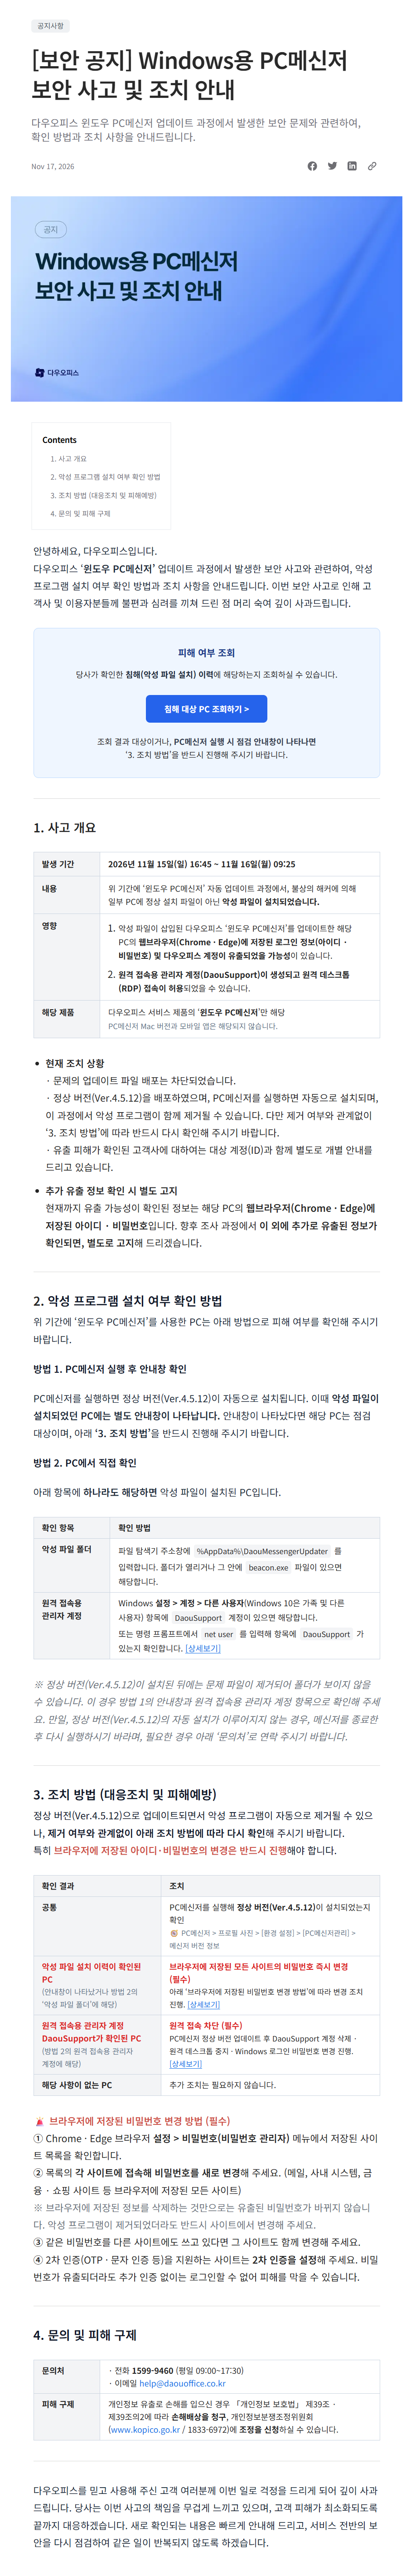
[보안 공지] Windows용 PC메신저 보안 사고 및 조치 안내
Nov 17, 2026
안녕하세요, 다우오피스입니다.
다우오피스 ‘윈도우 PC메신저’ 업데이트 과정에서 발생한 보안 사고와 관련하여, 악성 프로그램 설치 여부 확인 방법과 조치 사항을 안내드립니다. 이번 보안 사고로 인해 고객사 및 이용자분들께 불편과 심려를 끼쳐 드린 점 머리 숙여 깊이 사과드립니다.
피해 여부 조회
당사가 확인한 침해(악성 파일 설치) 이력에 해당하는지 조회하실 수 있습니다.
조회 결과 대상이거나, PC메신저 실행 시 점검 안내창이 나타나면 ‘3. 조치 방법’을 반드시 진행해 주시기 바랍니다.
1. 사고 개요
· 발생 기간 : 2026년 11월 15일(일) 16:45 ~ 11월 16일(월) 09:25
· 내용 : 위 기간에 ‘윈도우 PC메신저’ 자동 업데이트 과정에서, 불상의 해커에 의해 일부 PC에 정상 설치 파일이 아닌 악성 파일이 설치되었습니다.
· 영향 : 악성 파일이 삽입된 다우오피스 ‘윈도우 PC메신저’를 업데이트한 해당 PC의 웹브라우저(Chrome · Edge)에 저장된 로그인 정보(아이디 · 비밀번호) 및 다우오피스 계정이 유출되었을 가능성이 있습니다. 원격 접속용 관리자 계정(DaouSupport)이 생성되고 원격 데스크톱(RDP) 접속이 허용되었을 수 있습니다.
· 해당 제품 : 다우오피스 서비스 제품의 ‘윈도우 PC메신저’만 해당 / PC메신저 Mac 버전과 모바일 앱은 해당되지 않습니다.
· 현재 조치 상황 : 문제의 업데이트 파일 배포는 차단되었습니다. 정상 버전(Ver.4.5.12)을 배포하였으며, PC메신저를 실행하면 자동으로 설치되며, 이 과정에서 악성 프로그램이 함께 제거될 수 있습니다. 다만 제거 여부와 관계없이 ‘3. 조치 방법’에 따라 반드시 다시 확인해 주시기 바랍니다. 유출 피해가 확인된 고객사에 대하여는 대상 계정(ID)과 함께 별도로 개별 안내를 드리고 있습니다.
· 추가 유출 정보 확인 시 별도 고지 : 현재까지 유출 가능성이 확인된 정보는 해당 PC의 웹브라우저(Chrome · Edge)에 저장된 아이디 · 비밀번호입니다. 향후 조사 과정에서 이 외에 추가로 유출된 정보가 확인되면, 별도로 고지해 드리겠습니다.
2. 악성 프로그램 설치 여부 확인 방법
위 기간에 ‘윈도우 PC메신저’를 사용한 PC는 아래 방법으로 피해 여부를 확인해 주시기 바랍니다.
방법 1. PC메신저 실행 후 안내창 확인 : PC메신저를 실행하면 정상 버전(Ver.4.5.12)이 자동으로 설치됩니다. 이때 악성 파일이 설치되었던 PC에는 별도 안내창이 나타납니다. 안내창이 나타났다면 해당 PC는 점검 대상이며, 아래 ‘3. 조치 방법’을 반드시 진행해 주시기 바랍니다.
방법 2. PC에서 직접 확인 : 아래 항목에 하나라도 해당하면 악성 파일이 설치된 PC입니다.
· 악성 파일 폴더 : 파일 탐색기 주소창에 %AppData%\DaouMessengerUpdater 를 입력합니다. 폴더가 열리거나 그 안에 beacon.exe 파일이 있으면 해당합니다.
· 원격 접속용 관리자 계정 : Windows 설정 > 계정 > 다른 사용자(Windows 10은 가족 및 다른 사용자) 항목에 DaouSupport 계정이 있으면 해당합니다. 또는 명령 프롬프트에서 net user 를 입력해 항목에 DaouSupport 가 있는지 확인합니다.
※ 정상 버전(Ver.4.5.12)이 설치된 뒤에는 문제 파일이 제거되어 폴더가 보이지 않을 수 있습니다. 이 경우 방법 1의 안내창과 원격 접속용 관리자 계정 항목으로 확인해 주세요. 만일, 정상 버전(Ver.4.5.12)의 자동 설치가 이루어지지 않는 경우, 메신저를 종료한 후 다시 실행하시기 바라며, 필요한 경우 아래 ‘문의처’로 연락 주시기 바랍니다.
3. 조치 방법 (대응조치 및 피해예방)
정상 버전(Ver.4.5.12)으로 업데이트되면서 악성 프로그램이 자동으로 제거될 수 있으나, 제거 여부와 관계없이 아래 조치 방법에 따라 다시 확인해 주시기 바랍니다. 특히 브라우저에 저장된 아이디·비밀번호의 변경은 반드시 진행해야 합니다.
· 공통 : PC메신저를 실행해 정상 버전(Ver.4.5.12)이 설치되었는지 확인 (PC메신저 > 프로필 사진 > [환경 설정] > [PC메신저관리] > 메신저 버전 정보)
· 악성 파일 설치 이력이 확인된 PC(안내창이 나타났거나 방법 2의 ‘악성 파일 폴더’에 해당) : 브라우저에 저장된 모든 사이트의 비밀번호 즉시 변경 (필수)
· 원격 접속용 관리자 계정 DaouSupport가 확인된 PC : 원격 접속 차단 (필수) – PC메신저 정상 버전 업데이트 후 DaouSupport 계정 삭제 · 원격 데스크톱 중지 · Windows 로그인 비밀번호 변경 진행
· 해당 사항이 없는 PC : 추가 조치는 필요하지 않습니다.
브라우저에 저장된 비밀번호 변경 방법 (필수)
① Chrome · Edge 브라우저 설정 > 비밀번호(비밀번호 관리자) 메뉴에서 저장된 사이트 목록을 확인합니다.
② 목록의 각 사이트에 접속해 비밀번호를 새로 변경해 주세요. (메일, 사내 시스템, 금융 · 쇼핑 사이트 등 브라우저에 저장된 모든 사이트)
※ 브라우저에 저장된 정보를 삭제하는 것만으로는 유출된 비밀번호가 바뀌지 않습니다. 악성 프로그램이 제거되었더라도 반드시 사이트에서 변경해 주세요.
③ 같은 비밀번호를 다른 사이트에도 쓰고 있다면 그 사이트도 함께 변경해 주세요.
④ 2차 인증(OTP · 문자 인증 등)을 지원하는 사이트는 2차 인증을 설정해 주세요. 비밀번호가 유출되더라도 추가 인증 없이는 로그인할 수 없어 피해를 막을 수 있습니다.
4. 문의 및 피해 구제
· 문의처 : 전화 1599-9460 (평일 09:00~17:30) / 이메일 help@daouoffice.co.kr
· 피해 구제 : 개인정보 유출로 손해를 입으신 경우 「개인정보 보호법」 제39조 · 제39조의2에 따라 손해배상을 청구, 개인정보분쟁조정위원회(www.kopico.go.kr / 1833-6972)에 조정을 신청하실 수 있습니다.
다우오피스를 믿고 사용해 주신 고객 여러분께 이번 일로 걱정을 드리게 되어 깊이 사과드립니다. 당사는 이번 사고의 책임을 무겁게 느끼고 있으며, 고객 피해가 최소화되도록 끝까지 대응하겠습니다. 새로 확인되는 내용은 빠르게 안내해 드리고, 서비스 전반의 보안을 다시 점검하여 같은 일이 반복되지 않도록 하겠습니다.
□ 대응내역
- (다우오피스) 문제의 업데이트 파일 배포 차단, 정상 버전(Ver.4.5.12) 배포(악성 프로그램 제거 기능 포함)
- (다우오피스) 침해 대상 PC 조회 페이지 운영, 감염 PC 실행 시 안내창 표시
- (다우오피스) 유출 피해 확인 고객사에 대상 계정(ID)별 개별 안내, 추가 유출 확인 시 별도 고지 예정
※ 업데이트 경로 침투 방법, 감염 PC·피해 고객사 수, KISA·개인정보위 신고 여부, 악성코드 상세 분석 결과는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- (공급사) 업데이트 파일 코드서명 검증 의무화, 업데이트 서버·빌드 환경 분리와 접근통제
- (공급사) 배포 파일 해시 무결성 모니터링, 이상 배포 즉시 차단 체계
- (고객사) EDR로 침해 지표(DaouMessengerUpdater 폴더, beacon.exe, DaouSupport 계정) 전사 일괄 탐지
- (고객사) RDP 원격 접속 차단 정책, 로컬 관리자 계정 생성 이벤트 모니터링
- (고객사) 브라우저 비밀번호 저장 기능 금지(그룹 정책), 사내 시스템 다중 인증
2. 관리적 조치
- (고객사) 11/15~16 PC메신저 사용 PC 전수 점검, 감염 PC 사용자의 사내·외부 계정 비밀번호 일괄 변경
- (고객사) 감염 PC를 거친 내부망 측면 이동 흔적 점검
- SaaS·소프트웨어 공급사에 사고 원인·침해 지표 공유 요구
- 소프트웨어 자동 업데이트 허용 정책 재검토(승인 기반 배포 전환)
□ 관련기사(출처)
- [보안 공지] Windows용 PC메신저 보안 사고 및 조치 안내 - 다우오피스
- [보안 공지] Windows용 PC메신저 보안 사고 및 조치 안내 - 다우오피스HR
- 그룹웨어 ‘다우오피스’ PC 메신저 업데이트 보안 사고... 계정 정보 유출 가능성↑ - 보안뉴스
- 빗썸·한양증권 해킹, ‘다우오피스’ 제로데이 공격에 당했다... 접근통제 미흡 취약점이 화근 - 보안뉴스
- [공지] 11월 12일 언론보도 관련 사실 관계 공지 - 다우오피스
감사합니다.