고정 헤더 영역

상세 컨텐츠
본문
온라인 강의 플랫폼 '라이브클래스'를 운영하는 퓨쳐스콜레에서 수강생 정보 조회 기능에 대한 외부의 악의적인 무단 접근으로 회원 개인정보가 유출됐다. 유출 항목은 회원 이름, 수강신청자명, 이메일 주소, 휴대전화번호 등이며, 회사는 신용카드·계좌번호 등 금융 결제정보와 비밀번호는 유출 대상에 포함되지 않았다고 밝혔다.
□ 개요
2026년 09월 16일 퓨쳐스콜레는 수강생 정보 조회 기능에 대한 외부의 악의적인 무단 접근으로 이용자 개인정보가 유출된 사실을 확인하고 피해 고객 대상 개별 안내와 사과문을 공지했다고 밝혔다.
유출이 발생한 시점은 지난 11일과 14일이다. 퓨쳐스콜레는 15일 자체 보안 점검 과정에서 침해 정황을 포착하고 즉각 대응에 나섰다. 관계 당국에 개인정보 유출 신고를 마쳤으며, 경찰청 사이버수사대에 수사를 의뢰했다.
유출된 항목은 회원 이름, 수강신청자명, 이메일 주소, 휴대전화 번호, 프로필 이미지 주소, 서비스 내부 식별번호 등이다. 신용카드나 계좌번호 등 금융 결제 정보와 비밀번호 등 로그인 관련 핵심 정보는 유출 대상에 포함되지 않았다고 회사 측은 수차례 확인했다고 밝혔다.
신철헌 대표이사는 개별 통지문을 통해 "대표이사로서 이번 사고에 대한 책임을 무겁게 받아들이고 있다"며 "고객 안내와 피해 접수, 재발 방지 조치를 직접 챙기겠다"고 밝혔다. 회사는 이번 사고와 관련한 문의와 피해 접수를 강의를 운영하는 개별 사이트가 아닌 라이브클래스 본사에서 직접 받겠다고 안내했다.
□ 사고내용 요약
1. 회사명 : 퓨쳐스콜레(온라인 강의 플랫폼 '라이브클래스' 운영)
2. 사고유형
- 수강생 정보 조회 기능에 대한 외부 무단 접근 해킹 사고
- 회원 개인정보 유출 사고
3. 유출규모
- 미공개(정확한 인원 미확정)
4. 유출항목
- 회원 이름, 수강신청자명
- 이메일 주소, 휴대전화 번호
- 프로필 이미지 주소, 서비스 내부 식별번호
※ 신용카드·계좌번호 등 금융 결제정보, 비밀번호 등 로그인 핵심 정보는 미포함
5. 특이사항
- 침해는 11일과 14일 두 차례 발생했으며, 회사는 15일 자체 보안 점검 과정에서 침해 정황을 포착
- 수강생 정보 조회 기능의 접근 권한 검증 미비가 침해 경로로 지목됨
- 관계 당국 신고와 함께 경찰청 사이버수사대에 수사 의뢰
- 금융 결제정보·비밀번호는 제외돼 상대적으로 직접적 금전 피해 위험은 낮은 편
- 무단 조회에 쓰인 계정을 특정해 정지하는 등 구체적 초동 대응 시행
- 강의를 운영하는 개별 사이트가 아닌 라이브클래스 본사가 직접 문의·피해 접수 창구를 일원화해 운영
- 대표이사 명의로 사고 책임을 직접 언급하며 재발 방지를 직접 챙기겠다고 공표
□ 사고대응 타임라인
- 2026년 09월 11일
. 수강생 정보 조회 기능에 대한 1차 외부 무단 접근 발생(침해 발생)
- 2026년 09월 14일
. 동일 기능에 대한 2차 외부 무단 접근 발생
- 2026년 09월 15일
. 자체 보안 점검 과정에서 침해 정황 포착(사고 인지)
. 무단 조회에 쓰인 계정 정지
. 수강생 정보 조회 기능 접근 권한 검증 강화 및 서비스 반영
. 관계 당국 개인정보 유출 신고 완료
. 경찰청 사이버수사대 신고 진행
- 2026년 09월 16일
. 피해 고객 대상 개별 안내 이메일 및 사과문(대표이사 명의) 발송
- 2026년 09월 17일
. 글로벌E 등 언론 보도를 통해 사고 사실 공개
- 진행 중
. 시스템 전반 보안 점검
. 지속적인 권한 관리 체계 점검
. 관계기관 조사·수사 협조
□ 개인정보 유출 관련 홈페이지 안내
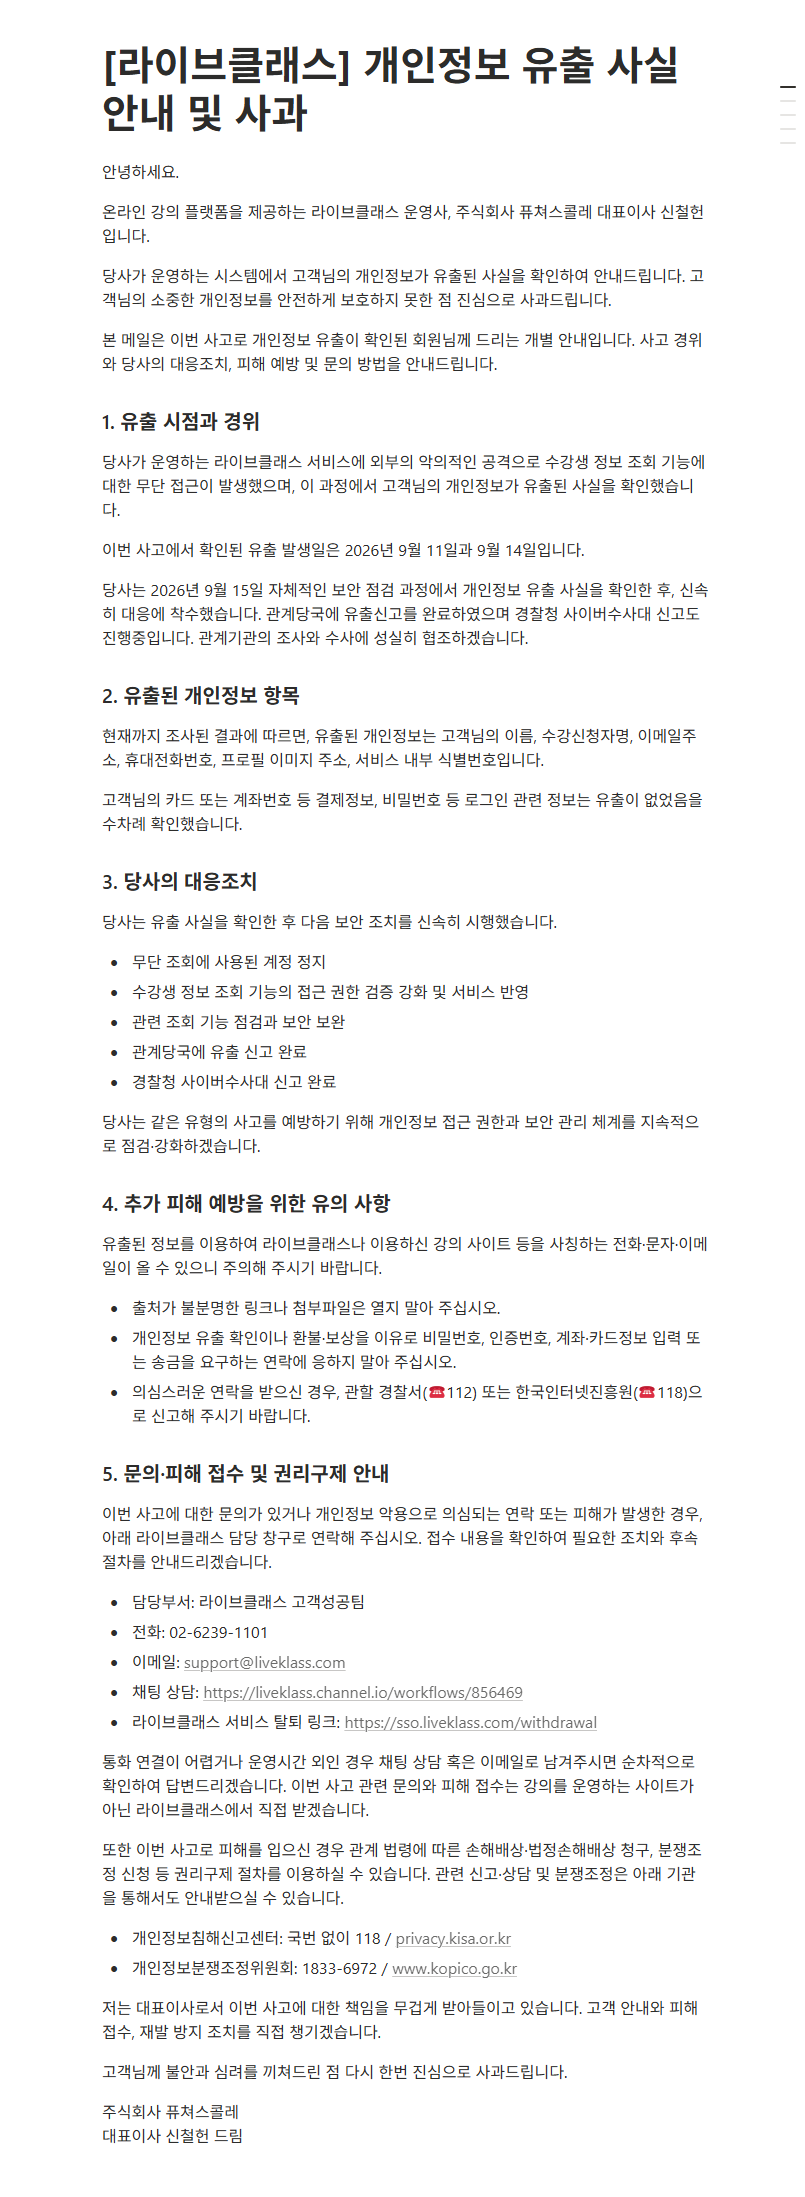
□ [라이브클래스] 개인정보 유출 사실 안내 및 사과
안녕하세요. 온라인 강의 플랫폼을 제공하는 라이브클래스 운영사, 주식회사 퓨쳐스콜레 대표이사 신철헌입니다.
당사가 운영하는 시스템에서 고객님의 개인정보가 유출된 사실을 확인하여 안내드립니다. 고객님의 소중한 개인정보를 안전하게 보호하지 못한 점 진심으로 사과드립니다.
1. 유출 시점과 경위
당사가 운영하는 라이브클래스 서비스에 외부의 악의적인 공격으로 수강생 정보 조회 기능에 대한 무단 접근이 발생했으며, 이 과정에서 고객님의 개인정보가 유출된 사실을 확인했습니다.
이번 사고에서 확인된 유출 발생일은 2026년 9월 11일과 9월 14일입니다.
당사는 2026년 9월 15일 자체적인 보안 점검 과정에서 개인정보 유출 사실을 확인한 후, 신속히 대응에 착수했습니다. 관계당국에 유출신고를 완료하였으며 경찰청 사이버수사대 신고도 진행중입니다. 관계기관의 조사와 수사에 성실히 협조하겠습니다.
2. 유출된 개인정보 항목
현재까지 조사된 결과에 따르면, 유출된 개인정보는 고객님의 이름, 수강신청자명, 이메일주소, 휴대전화번호, 프로필 이미지 주소, 서비스 내부 식별번호입니다.
고객님의 카드 또는 계좌번호 등 결제정보, 비밀번호 등 로그인 관련 정보는 유출이 없었음을 수차례 확인했습니다.
3. 당사의 대응조치
- 무단 조회에 사용된 계정 정지
- 수강생 정보 조회 기능의 접근 권한 검증 강화 및 서비스 반영
- 관련 조회 기능 점검과 보안 보완
- 관계당국에 유출 신고 완료
- 경찰청 사이버수사대 신고 완료
당사는 같은 유형의 사고를 예방하기 위해 개인정보 접근 권한과 보안 관리 체계를 지속적으로 점검·강화하겠습니다.
4. 추가 피해 예방을 위한 유의 사항
유출된 정보를 이용하여 라이브클래스나 이용하신 강의 사이트 등을 사칭하는 전화·문자·이메일이 올 수 있으니 주의해 주시기 바랍니다.
- 출처가 불분명한 링크나 첨부파일은 열지 말아 주십시오.
- 개인정보 유출 확인이나 환불·보상을 이유로 비밀번호, 인증번호, 계좌·카드정보 입력 또는 송금을 요구하는 연락에 응하지 말아 주십시오.
- 의심스러운 연락을 받으신 경우, 관할 경찰서(112) 또는 한국인터넷진흥원(118)으로 신고해 주시기 바랍니다.
5. 문의·피해 접수 및 권리구제 안내
담당부서 : 라이브클래스 고객성공팀
전화 : 02-6239-1101
이메일 : support@liveklass.com
채팅 상담 : https://liveklass.channel.io/workflows/856469
라이브클래스 서비스 탈퇴 링크 : https://sso.liveklass.com/withdrawal
통화 연결이 어렵거나 운영시간 외인 경우 채팅 상담 혹은 이메일로 남겨주시면 순차적으로 확인하여 답변드리겠습니다. 이번 사고 관련 문의와 피해 접수는 강의를 운영하는 사이트가 아닌 라이브클래스에서 직접 받겠습니다.
또한 이번 사고로 피해를 입으신 경우 관계 법령에 따른 손해배상·법정손해배상 청구, 분쟁조정 신청 등 권리구제 절차를 이용하실 수 있습니다.
개인정보침해신고센터 : 국번 없이 118 / privacy.kisa.or.kr
개인정보분쟁조정위원회 : 1833-6972 / www.kopico.go.kr
저는 대표이사로서 이번 사고에 대한 책임을 무겁게 받아들이고 있습니다. 고객 안내와 피해 접수, 재발 방지 조치를 직접 챙기겠습니다.
고객님께 불안과 심려를 끼쳐드린 점 다시 한번 진심으로 사과드립니다.
주식회사 퓨쳐스콜레
대표이사 신철헌 드림
□ 대응내역
- 무단 조회에 쓰인 계정 정지
- 수강생 정보 조회 기능 접근 권한 검증 강화 및 서비스 반영
- 관련 조회 기능 점검과 보안 보완
- 관계 당국 개인정보 유출 신고 완료
- 경찰청 사이버수사대 신고 완료
- 피해 고객 대상 개별 안내 및 대표이사 명의 사과문 발송
- 전용 문의·피해접수 창구(고객성공팀, 전화·이메일·채팅) 운영, 본사 일원화 접수
- 사칭 연락·피싱 주의 안내 및 권리구제 절차(분쟁조정 등) 안내
□ 재발방지대책(권고사항)
1. 기술적 조치
- 수강생 정보 조회 등 주요 기능의 접근 권한 검증 로직 전수 재점검
- 이상 대량 조회·접근에 대한 실시간 탐지 체계 구축
- 계정별 접근 로그 상시 모니터링 및 이상행위 자동 차단
- 정기 취약점 점검 및 모의해킹 수행
2. 관리적 조치
- 개인정보 접근 권한과 보안 관리 체계 지속 점검·강화
- 침해사고 대응 매뉴얼 정례화 및 신속 신고 체계 유지
- 회원 대상 2차 피해(피싱·스미싱) 예방 안내 지속
- 경찰 수사 결과에 따른 후속 조치 이행
□ 관련기사(출처)
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [제주경찰청→광주경찰청] 中 성매매 알선 조직에 수사정보(녹음파일) 유출 의혹, 담당 경감 감찰 착수_2026년 09월 (0) | 2026.09.17 |
|---|---|
| [한국지역정보개발원(KLID)] 웹메일 시스템 외부 미인가 접속으로 개인정보 유출_2026년 09월 (0) | 2026.09.17 |
| [카카오게임즈] '파트너스' · 'RINK' 서비스 해킹으로 이용자 140명 개인정보 유출_2026년 09월 (0) | 2026.09.17 |
| [레쥬메나인(Resume9)] 서버 권한 검증 누락으로 회원 개인정보 유출_2026년 09월 (0) | 2026.09.14 |
| [한화에너지(한화리뉴어블스)] 美 자회사 랜섬웨어 공격 받아 태양광 프로젝트 자료 11.7GB 유출 주장_2026년 08월 (0) | 2026.09.12 |


