고정 헤더 영역

상세 컨텐츠
본문
채용 플랫폼 레쥬메나인(Resume9)에서 로그인·권한 확인이 누락된 일부 서버 기능을 통해 외부 접근이 발생해 회원 개인정보가 유출됐다. 침해는 8월 19일과 9월 7일 두 차례에 걸쳐 발생했으며, 9월 7일에는 관련 파일 다운로드 URL이 외부 요청으로 발급된 기록까지 확인됐다. 회사는 비밀번호와 결제·계좌 정보는 유출 범위에 포함되지 않았다고 밝혔다.
□ 개요
2026년 09월 14일 보안뉴스 보도에 따르면, 채용 플랫폼 레쥬메나인(Resume9)에서 서버 기능의 권한 검증 누락으로 회원 개인정보가 유출되는 사고가 발생했다.
레쥬메나인 공지에 따르면 이번 무단 접속은 2026년 8월 19일(02:14~02:39)과 9월 7일(07:29~07:55) 두 차례에 걸쳐 이뤄졌다. 로그인 및 권한 확인이 누락된 일부 서버 기능에 외부 접근이 발생해 회원 정보가 권한 없이 조회된 사실이 확인됐다. 9월 7일에는 관련 파일에 접근할 수 있는 다운로드 URL이 외부 요청에 의해 발급된 기록도 발견됐다(08:07~15:01).
사고 인지 이후 레쥬메나인은 문제가 된 서버 기능의 외부 접근을 전면 차단하고, 로그인 및 권한 검증 기능을 점검해 보완 조치를 마쳤다. 기존 자동 로그인 관련 정보를 무효화하고, 외부 접근 기록 분석 및 추가 취약점 점검도 진행 중이다. 현재 관계 기관 신고와 후속 대응을 준비 중이며 세부 내용이 확인되는 대로 지체 없이 안내하겠다고 밝혔다. 회사는 비밀번호와 결제 및 계좌 정보 등 민감한 금융 데이터는 유출 범위에 포함되지 않은 것으로 확인했다고 설명했으며, 개별 이용자가 유출 항목을 직접 조회할 수 있는 사이트를 열었다.
사용자들에게는 레쥬메나인을 사칭한 문자나 이메일, 전화에 주의하고 출처가 불분명한 링크나 파일은 열지 말라고 권고했다. 피싱이 의심될 경우 범정부 합동 전기통신금융사기 통합대응단(1394)에 신고할 수 있으며, 같은 비밀번호를 다른 서비스에서도 사용하는 경우 2차 크리덴셜 위협을 막기 위해 비밀번호 변경을 권장했다.
□ 사고내용 요약
1. 회사명 : 레쥬메나인(Resume9, 채용 플랫폼)
2. 사고유형
- 서버 기능의 로그인·권한 검증 누락으로 인한 비인가 접근 사고
- 회원정보 무단 조회 및 파일 다운로드 URL 무단 발급 사고
- 동일 취약점을 통한 반복(2회) 침해 사고
3. 유출규모
- 개별 조회 방식 안내(정확한 전체 인원 미공개, 이용자별 홈페이지 조회로 확인 가능)
4. 유출항목
- 회원정보(개인별 유출 여부·항목은 홈페이지 개별 조회로 안내)
※ 비밀번호, 결제·계좌 정보는 유출 범위 미포함
5. 특이사항
- 같은 취약점(권한 검증 누락)을 통해 8월 19일과 9월 7일 두 차례 반복 침해가 발생한 점이 특징적
- 9월 7일에는 단순 조회를 넘어 파일 다운로드 URL이 외부 요청으로 발급돼 실제 자료 반출 가능성까지 확인됨
- 1차 침해(8월 19일) 이후 2차 침해(9월 7일)가 재발했다는 점에서 초기 조치의 실효성에 대한 의문 제기 가능
- 개인별 유출 여부·항목을 직접 조회할 수 있는 페이지를 별도로 운영해 투명성 확보
- 채용 플랫폼 특성상 유출 시 이력서·경력 정보 등이 포함될 가능성(구체 항목은 개별 조회를 통해 확인)
□ 사고대응 타임라인
- 2026년 08월 19일 02:14~02:39
. 권한 검증 누락 서버 기능에 1차 외부 접근, 회원정보 무단 조회(1차 침해 발생)
- 2026년 09월 07일 07:29~07:55
. 동일 취약점을 통한 2차 외부 접근, 회원정보 재차 무단 조회(2차 침해 발생)
- 2026년 09월 07일 08:07~15:01
. 관련 파일 다운로드 URL이 외부 요청에 의해 발급된 기록 확인
- 사고 인지 이후
. 문제 서버 기능 외부 접근 전면 차단
. 로그인 및 권한 검증 기능 점검·보완
. 자동로그인 관련 정보 무효화
. 외부 접근 기록 분석 및 추가 취약점 점검 진행
- 2026년 09월 14일
. 홈페이지 공지 및 보안뉴스·뉴시스 등 언론 보도를 통한 사고 사실 공개
- 진행 중
. 관계기관 신고 및 후속 대응 준비
. 세부 내용 확인 시 지체 없이 추가 안내 예정
□ 개인정보 유출 관련 홈페이지 안내
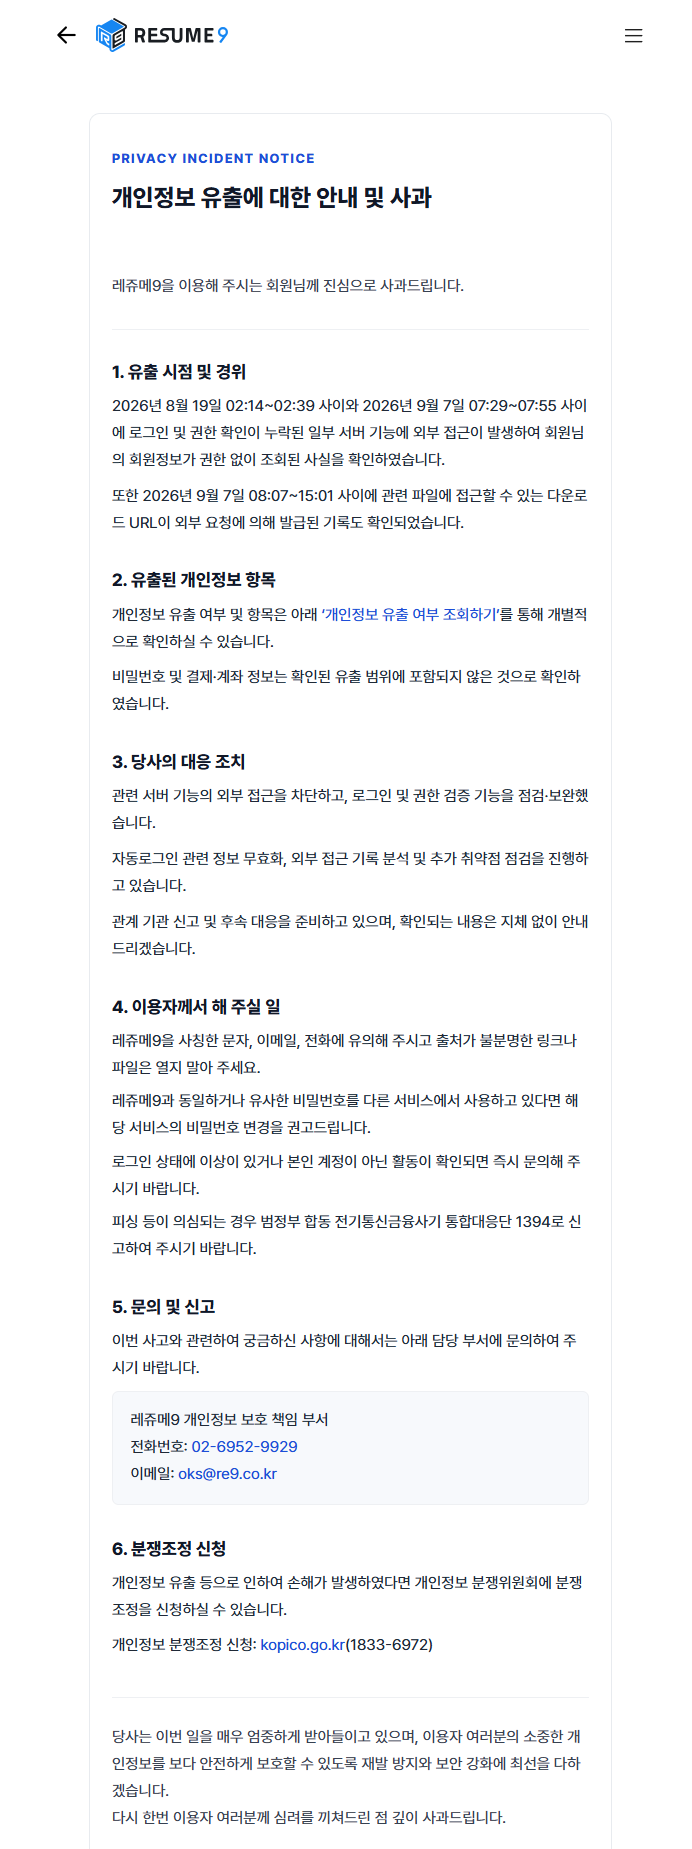
□ 개인정보 유출에 대한 안내 및 사과
레쥬메9을 이용해 주시는 회원님께 진심으로 사과드립니다.
1. 유출 시점 및 경위
2026년 8월 19일 02:14~02:39 사이와 2026년 9월 7일 07:29~07:55 사이에 로그인 및 권한 확인이 누락된 일부 서버 기능에 외부 접근이 발생하여 회원님의 회원정보가 권한 없이 조회된 사실을 확인하였습니다.
또한 2026년 9월 7일 08:07~15:01 사이에 관련 파일에 접근할 수 있는 다운로드 URL이 외부 요청에 의해 발급된 기록도 확인되었습니다.
2. 유출된 개인정보 항목
개인정보 유출 여부 및 항목은 '개인정보 유출 여부 조회하기'를 통해 개별적으로 확인하실 수 있습니다.
비밀번호 및 결제·계좌 정보는 확인된 유출 범위에 포함되지 않은 것으로 확인하였습니다.
3. 당사의 대응 조치
관련 서버 기능의 외부 접근을 차단하고, 로그인 및 권한 검증 기능을 점검·보완했습니다.
자동로그인 관련 정보 무효화, 외부 접근 기록 분석 및 추가 취약점 점검을 진행하고 있습니다.
관계 기관 신고 및 후속 대응을 준비하고 있으며, 확인되는 내용은 지체 없이 안내드리겠습니다.
4. 이용자께서 해 주실 일
- 레쥬메9을 사칭한 문자, 이메일, 전화에 유의해 주시고 출처가 불분명한 링크나 파일은 열지 말아 주세요.
- 레쥬메9과 동일하거나 유사한 비밀번호를 다른 서비스에서 사용하고 있다면 해당 서비스의 비밀번호 변경을 권고드립니다.
- 로그인 상태에 이상이 있거나 본인 계정이 아닌 활동이 확인되면 즉시 문의해 주시기 바랍니다.
- 피싱 등이 의심되는 경우 범정부 합동 전기통신금융사기 통합대응단 1394로 신고하여 주시기 바랍니다.
5. 문의 및 신고
레쥬메9 개인정보 보호 책임 부서
전화번호 : 02-6952-9929 / 이메일 : oks@re9.co.kr
6. 분쟁조정 신청
개인정보 유출 등으로 인하여 손해가 발생하였다면 개인정보 분쟁위원회에 분쟁조정을 신청하실 수 있습니다.
개인정보 분쟁조정 신청 : kopico.go.kr(1833-6972)
당사는 이번 일을 매우 엄중하게 받아들이고 있으며, 이용자 여러분의 소중한 개인정보를 보다 안전하게 보호할 수 있도록 재발 방지와 보안 강화에 최선을 다하겠습니다.
다시 한번 이용자 여러분께 심려를 끼쳐드린 점 깊이 사과드립니다.
□ 대응내역
- 문제 서버 기능 외부 접근 전면 차단
- 로그인 및 권한 검증 기능 점검·보완
- 자동로그인 관련 정보 무효화
- 외부 접근 기록 분석 및 추가 취약점 점검
- 관계기관 신고 및 후속 대응 준비
- 개인정보 유출 여부 개별 조회 페이지 운영
- 전용 문의처(전화·이메일) 운영 및 피싱·비밀번호 변경 안내
□ 재발방지대책(권고사항)
1. 기술적 조치
- 전체 서버 기능 대상 로그인·권한 검증 로직 전수 재점검(예외 없는 인증 적용)
- 파일 다운로드 URL 발급 시 인가된 요청인지 확인하는 검증 절차 강화
- 동일 취약점 재발 방지를 위한 코드 리뷰·모의해킹 강화
- 이상 대량 접근·다운로드 요청 실시간 탐지 체계 구축
2. 관리적 조치
- 1차 침해 이후 조치의 실효성을 재검증하는 사후 점검 프로세스 마련(재발 방지)
- 침해사고 대응 매뉴얼 정례화 및 신속 신고 체계 유지
- 이력서 등 채용 관련 민감정보 처리에 대한 보호기준 강화
- 회원 대상 2차 피해(피싱·크리덴셜 스터핑) 예방 안내 지속
□ 관련기사(출처)
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [한화에너지(한화리뉴어블스)] 美 자회사 랜섬웨어 공격 받아 태양광 프로젝트 자료 11.7GB 유출 주장_2026년 08월 (0) | 2026.09.12 |
|---|---|
| [에어리퀴드코리아] 구형 서버 랜섬웨어 침해로 직원·가족 개인정보 유출_2026년 09월 (0) | 2026.09.12 |
| [현대차 부품협력사(A사)] 사이버공격으로 다크웹에 제조·직원·고객 데이터 게시, 韓 공급망 공격 우려 확산_2026년 09월 (0) | 2026.09.12 |
| [청와대] 호르무즈 파병 검토 관련 군사·외교·안보 정보 유출, 국방부 등 감찰 착수_2026년 09월 (0) | 2026.09.11 |
| [구글] 디지털성범죄물 삭제요청 과정에서 피해자·지원기관 개인정보 외부 노출, 개인정보위 조사 착수_2026년 09월 (0) | 2026.09.11 |


