고정 헤더 영역

상세 컨텐츠
본문
주민등록등본·가족관계증명서 등을 발급하는 정부 민원 사이트 '정부24'에서 개인정보가 유출돼 운영 주체인 행정안전부가 개인정보보호위원회로부터 과징금·과태료 및 시정조치 권고 처분을 받았다. 본인인증 취약점을 8년간 방치했고, 유출 사실을 인지한 뒤 통지까지 10일이 지연된 사실 등이 확인됐다.
□ 개요
2026년 09월 26일 콜뉴스24(뉴시스 제공 기사 재구성) 보도에 따르면, 정부 민원 사이트 '정부24'에서 개인정보가 유출돼 운영 주체인 행정안전부가 제재를 받았다.
행정안전부는 2026년 9월 21일 정부24 홈페이지에 개인정보 보호법 위반으로 처분 등을 받았다는 사실을 공지했다. 윤호중 장관 명의로 게시된 이 공지에서 행안부는 "이에 따라 개인정보보호위원회로부터 과징금, 과태료 및 시정조치 권고 처분을 받은 사실이 있다"고 밝혔다.
공지에 적힌 위반 내용은 크게 네 가지다. 먼저 안전조치 의무를 위반했다. 행안부는 2024년 4월 18일 국세납세증명서 서식을 변경하기 위해 개발한 소스코드를 운영 서버에 반영하기 전 법인 발급 테스트를 실시하지 않았다. 또 2017년 6월부터 2025년 6월까지 주민등록증 발급상황 조회 서비스를 제공하면서 본인인증 취약점을 발견·조치하지 않아 「개인정보 보호법」 제29조 안전조치의무를 위반했다.
유출 통지도 늦었다. 교육부 연계 민원서류 오발급으로 개인정보가 유출된 사실을 2024년 4월 1일 인지했음에도 통지는 4월 11일부터 시작해, 유출을 알게 되면 지체 없이 알려야 한다는 같은 법 제34조제1항을 위반했다. 이 밖에 2023년 9월 18일부터 2024년 5월 1일까지 정부24 개인정보처리방침에 수탁업체인 메타빌드㈜를 누락해 같은 법 제26조제2항도 위반한 것으로 확인됐다.
□ 사고내용 요약
1. 기관명 : 행정안전부(정부24 서비스 운영기관), 수탁업체 메타빌드㈜
2. 사고(위반)유형
- 안전조치의무 위반(제29조) : 소스코드 발급 테스트 미실시, 본인인증 취약점 장기 미조치
- 수탁업체 고지의무 위반(제26조제2항) : 개인정보처리방침 내 수탁업체 누락
- 유출 통지 지연 위반(제34조제1항) : 인지 후 지체 없이 통지하지 않음
3. 피해규모
- 미공개(교육부 연계 민원서류 오발급으로 인한 유출 건, 정확한 인원은 미명시)
4. 위반사항 요약
- 국세납세증명서 서식 변경 소스코드 발급 테스트 미실시(2024.4.18)
- 주민등록증 발급상황 조회 서비스 본인인증 취약점 8년간 미조치(2017.6~2025.6)
- 개인정보처리방침 내 수탁업체(메타빌드㈜) 누락(2023.9.18~2024.5.1)
- 교육부 연계 민원서류 오발급 유출 통지 지연(인지 4.1 → 통지 개시 4.11, 10일 지연)
5. 특이사항
- 국민 대부분이 이용하는 정부 대표 민원 포털에서 발생한 복합적 개인정보 보호법 위반 사례
- 본인인증 취약점이 2017년부터 2025년까지 약 8년간 발견·조치되지 않은 채 방치된 점이 가장 두드러진 문제점으로 지적
- 운영서버 반영 전 발급 테스트 미실시라는 기초적인 절차 누락이 사고 원인 중 하나로 확인
- 유출 사실 인지 후 통지까지 10일이 지체돼, "지체 없이 통지"라는 법적 의무를 위반
- 행안부가 처분 사실을 정부24 홈페이지에 직접 공지한 점은 투명성 측면에서 긍정적으로 평가될 수 있음
□ 사고대응 타임라인
- 2017년 06월~2025년 06월
. 주민등록증 발급상황 조회 서비스 본인인증 취약점 미발견·미조치 상태 지속
- 2023년 09월 18일~2024년 05월 01일
. 정부24 개인정보처리방침에 수탁업체(메타빌드㈜) 누락 상태 지속
- 2024년 04월 01일
. 교육부 연계 민원서류 오발급으로 인한 개인정보 유출 인지
- 2024년 04월 11일
. 정보주체 대상 유출 통지 개시(인지 후 10일 지연)
- 2024년 04월 18일
. 국세납세증명서 서식 변경 소스코드, 발급 테스트 없이 운영서버 반영(추가 위반사항)
- 조사·처분 진행
. 개인정보보호위원회, 위 사항들에 대한 조사 진행
- 2026년 09월 21일
. 행안부, 정부24 홈페이지에 개인정보보호위원회 처분 사실 공지(윤호중 장관 명의)
- 2026년 09월 26일
. 뉴시스·콜뉴스24 등 언론 보도를 통해 사실 공개
□ 개인정보 유출 관련 홈페이지 안내
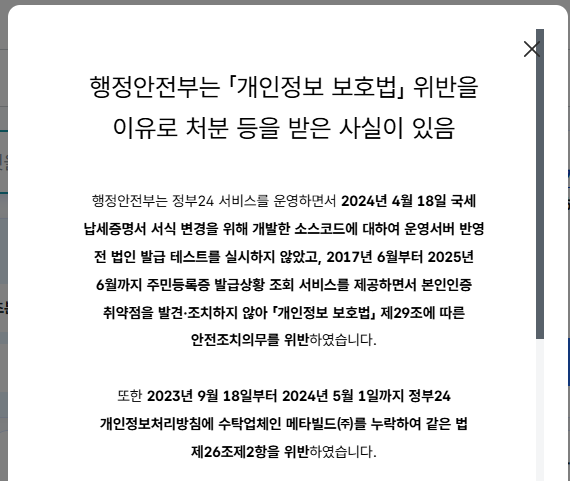
□ 행정안전부는 「개인정보 보호법」 위반을 이유로 처분 등을 받은 사실이 있음
행정안전부는 정부24 서비스를 운영하면서 2024년 4월 18일 국세 납세증명서 서식 변경을 위해 개발한 소스코드에 대하여 운영서버 반영 전 법인 발급 테스트를 실시하지 않았고, 2017년 6월부터 2025년 6월까지 주민등록증 발급상황 조회 서비스를 제공하면서 본인인증 취약점을 발견·조치하지 않아 「개인정보 보호법」 제29조에 따른 안전조치의무를 위반하였습니다.
또한 2023년 9월 18일부터 2024년 5월 1일까지 정부24 개인정보처리방침에 수탁업체인 메타빌드㈜를 누락하여 같은 법 제26조제2항을 위반하였습니다.
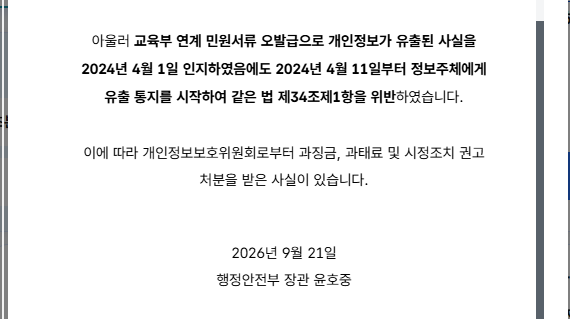
아울러 교육부 연계 민원서류 오발급으로 개인정보가 유출된 사실을 2024년 4월 1일 인지하였음에도 2024년 4월 11일부터 정보주체에게 유출 통지를 시작하여 같은 법 제34조제1항을 위반하였습니다.
이에 따라 개인정보보호위원회로부터 과징금, 과태료 및 시정조치 권고 처분을 받은 사실이 있습니다.
2026년 9월 21일
행정안전부 장관 윤호중
□ 대응내역
- 개인정보보호위원회 조사에 협조
- 과징금·과태료·시정조치 권고 처분 수용
- 정부24 홈페이지에 처분 사실 공지(장관 명의)
※ 본인인증 취약점 조치, 개인정보처리방침 수탁업체 기재 등은 각각 2025년 6월, 2024년 5월경 시정 완료된 것으로 파악됨
※ 구체적인 시정조치 이행 계획 및 향후 재발방지대책은 공지문에 별도 명시되지 않음
□ 재발방지대책(권고사항)
1. 기술적 조치
- 신규·변경 소스코드의 운영서버 반영 전 발급 테스트 의무화
- 본인인증 관련 서비스에 대한 정기 취약점 진단 체계 마련(장기 미점검 방지)
- 공공 민원 시스템 전반의 정기 보안성 검토 및 모의해킹 강화
- 개인정보 처리 위탁 현황의 실시간 관리 및 처리방침 자동 반영 체계 구축
2. 관리적 조치
- 개인정보 유출 인지 시 법정 기한 내(지체 없이) 통지 프로세스 확립
- 수탁업체 현황을 개인정보처리방침에 상시 반영하는 관리 체계 구축
- 취약점 발견 시 조치 이행 여부를 정기 점검하는 내부 통제 강화
- 개인정보보호위원회 시정조치 권고사항의 이행 결과 투명 공개
□ 관련기사(출처)
감사합니다.
'사이버위협분석 > 해킹 및 개인정보 유출사고 동향' 카테고리의 다른 글
| [사단법인 한국애견연맹] 홈페이지 비정상 접근으로 회원 개인정보 유출_2026년 09월 (0) | 2026.09.26 |
|---|---|
| [앱튜브(하이타이)] API 비인가 접근으로 마사지앱 이용자 16만명 예약내역 포함 개인정보 유출_2026년 09월 (0) | 2026.09.26 |
| [데이터스트림즈] 외부 비정상 접근으로 일부 고객 개인정보 유출_2026년 09월 (0) | 2026.09.26 |
| [하이트만 코리아] 인스타그램 계정 비정상 접근으로 DM 개인정보 유출 가능성_2026년 07월 (0) | 2026.09.26 |
| [밸런스투자아카데미] 외부 비정상 접근으로 개인정보 유출 의심 정황, SQL Injection 공격 이력도 확인_2026년 09월 (0) | 2026.09.26 |


