고정 헤더 영역

상세 컨텐츠
본문 제목
[서울시립대학교] 대표 홈페이지에 가짜 '로봇 인증' 화면 노출…명령어 붙여넣기(ClickFix 유형)로 악성코드 감염 유도, PC 포맷 지원_2026년 11월
본문
서울시립대학교 대표 홈페이지에 2026년 10월 30일부터 11월 3일 14시까지 가짜 ‘로봇 인증(reCAPTCHA)’ 화면이 노출됐다. 이 화면은 인증 절차인 것처럼 꾸며 방문자에게 ‘Windows+R → Ctrl+V → Enter’를 누르게 했고, 그대로 따르면 악성 명령이 실행돼 PC가 감염될 수 있었다. 학교는 긴급 공지를 내고, 이미 실행한 사용자에게 PC 포맷과 비밀번호 변경을 안내하며 포맷 지원에 나섰다.
□ 개요
서울시립대학교 전산정보과는 2026년 11월 3일 ‘※긴급※ 대표 홈페이지 접속 시 가짜 ‘로봇인증’ 화면 주의 안내’를 게시했다. 대학 홈페이지에 접속하면 정상 보안 인증처럼 보이는 가짜 ‘로봇 인증(reCAPTCHA)’ 화면이 나타나는 현상이 확인됐다는 내용이다.
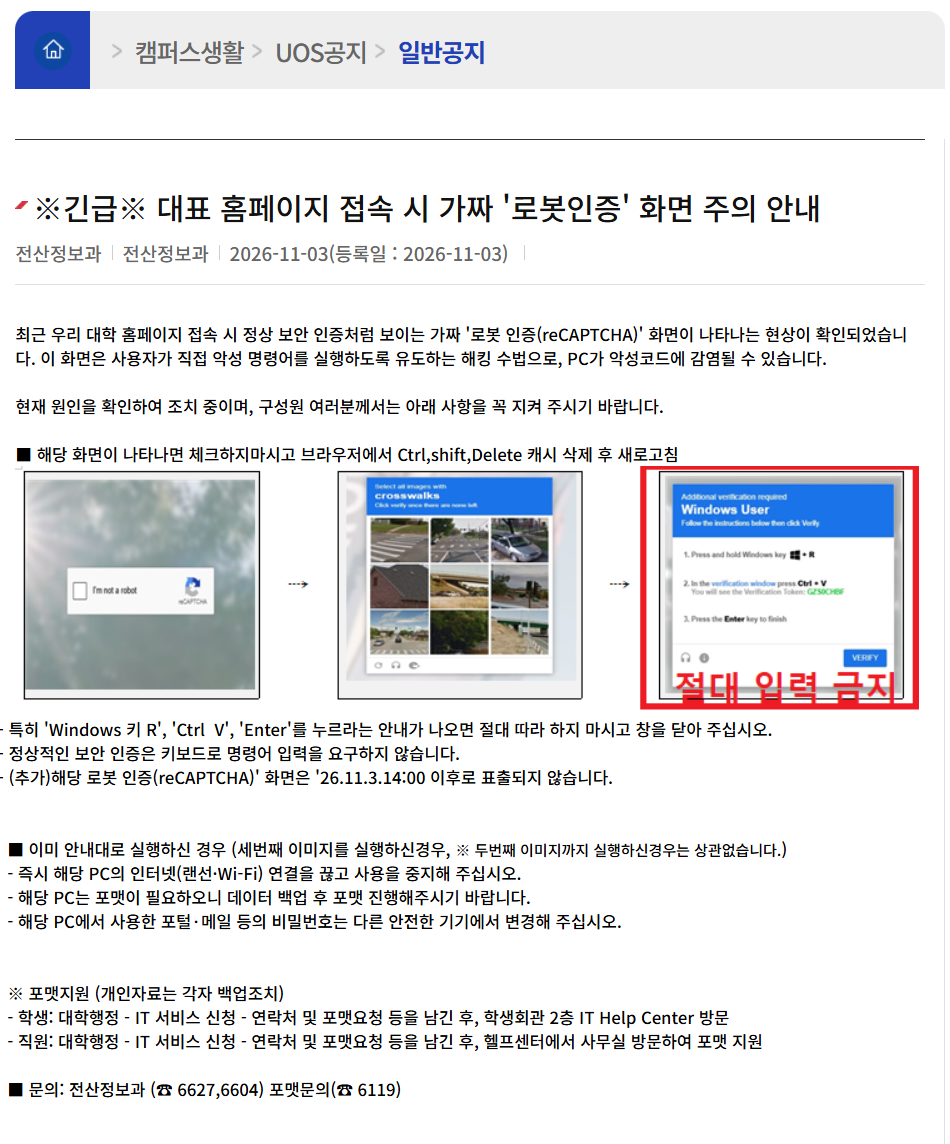
가짜 화면은 세 단계로 나타났다. 첫 화면은 ‘I’m not a robot’ 체크박스, 두 번째는 횡단보도 이미지를 고르는 화면, 세 번째는 ‘Windows User’ 추가 인증 화면이다. 세 번째 화면은 ‘Windows 키+R → Ctrl+V → Enter’를 차례로 누르게 해, 사용자가 클립보드에 미리 복사된 악성 명령을 직접 실행하게 만든다. 학교는 두 번째 화면까지만 진행했다면 문제가 없고, 세 번째 화면의 안내를 실행한 경우에만 조치가 필요하다고 밝혔다. 노출 기간은 10월 30일부터며, 11월 3일 14시 이후로는 화면이 나오지 않는다. 학교는 원인을 확인해 조치하고 있다고 밝혔다. 화면이 보이면 체크하지 말고 Ctrl+Shift+Delete로 브라우저 캐시를 지운 뒤 새로고침하고, 키보드 입력 안내가 나오면 창을 닫으라고 안내했다.
세 번째 화면에서 명령을 실행했다면 즉시 인터넷(랜선·Wi-Fi) 연결을 끊고 PC 사용을 멈춰야 한다. 이어 데이터를 백업한 뒤 포맷하고, 그 PC에서 쓰던 포털·메일 비밀번호는 다른 안전한 기기에서 바꿔야 한다. 학교는 학생과 직원 모두 ‘IT 서비스 신청’으로 포맷을 지원한다. 감염된 악성코드의 종류와 실제 감염자 수는 공개되지 않았다. 이 수법은 가짜 인증 화면으로 사용자가 직접 명령을 실행하게 만드는 ‘ClickFix(클릭픽스)’ 유형으로 보인다(추정). 최근 연세대 포털 해킹, 서강대 외부 공격 등 대학을 노린 사고도 잇따르고 있다.
□ 사고내용 요약
1. 기관명 : 서울시립대학교
2. 사고유형
- 웹사이트 변조·악성코드 유포 : 대표 홈페이지에 가짜 로봇 인증(reCAPTCHA) 화면 삽입
- 사용자가 직접 악성 명령을 붙여넣어 실행하게 만드는 사회공학 기법(ClickFix 유형, 추정)
3. 피해규모
- 미공개(감염자 수 미확인)
- 노출 기간 : 2026년 10월 30일 ~ 11월 3일 14시
4. 영향 대상
- 노출 기간 중 대표 홈페이지에 접속해 세 번째 화면의 안내(Win+R → Ctrl+V → Enter)를 실행한 구성원·방문자
- 감염 PC에서 쓰던 포털·메일 등 계정정보(탈취 가능성)
5. 특이사항
- 해킹으로 데이터를 빼낸 것이 아니라 공식 홈페이지가 악성코드 유포 경로로 악용된 사례
- 체크박스 → 이미지 선택 → 추가 인증의 3단계로 진짜 reCAPTCHA처럼 꾸며 의심을 피함. 세 번째 화면에는 가짜 ‘Verification Token’까지 표시
- 방문자가 스스로 명령을 실행하게 만들어 백신·브라우저 보호 기능을 우회
- 이 유형은 주로 계정·브라우저 정보를 빼가는 정보탈취형 악성코드를 내려받게 함(추정)
- 학교가 감염 판단 기준(세 번째 화면 실행 여부)을 명확히 안내하고 PC 포맷까지 지원
□ 사고대응 타임라인
- 2026년 10월 30일(금)
. 대표 홈페이지에 가짜 로봇 인증 화면 노출 시작
- 2026년 11월 03일(화)
. 전산정보과, ‘※긴급※ 대표 홈페이지 접속 시 가짜 ‘로봇인증’ 화면 주의 안내’ 게시
. 14:00 이후 가짜 화면 미표출(조치)
. 공지에 포맷 지원 절차 안내, 포털 전체 공지로 후속 안내
- 진행 중
. 원인 확인, IT Help Center PC 포맷 지원
□ 악성코드 관련 홈페이지 안내
< ※긴급※ 대표 홈페이지 접속 시 가짜 ‘로봇인증’ 화면 주의 안내 >
전산정보과 / 2026-11-03(등록일 : 2026-11-03)
최근 우리 대학 홈페이지 접속 시 정상 보안 인증처럼 보이는 가짜 ‘로봇 인증(reCAPTCHA)’ 화면이 나타나는 현상이 확인되었습니다. 이 화면은 사용자가 직접 악성 명령어를 실행하도록 유도하는 해킹 수법으로, PC가 악성코드에 감염될 수 있습니다.
현재 원인을 확인하여 조치 중이며, 구성원 여러분께서는 아래 사항을 꼭 지켜 주시기 바랍니다.
■ 해당 화면이 나타나면 체크하지마시고 브라우저에서 Ctrl,shift,Delete 캐시 삭제 후 새로고침
- 특히 ‘Windows 키 R’, ‘Ctrl V’, ‘Enter’를 누르라는 안내가 나오면 절대 따라 하지 마시고 창을 닫아 주십시오.
- 정상적인 보안 인증은 키보드로 명령어 입력을 요구하지 않습니다.
- (추가)해당 로봇 인증(reCAPTCHA)’ 화면은 ‘26.11.3.14:00 이후로 표출되지 않습니다.
■ 이미 안내대로 실행하신 경우 (세번째 이미지를 실행하신경우, ※ 두번째 이미지까지 실행하신경우는 상관없습니다.)
- 즉시 해당 PC의 인터넷(랜선·Wi-Fi) 연결을 끊고 사용을 중지해 주십시오.
- 해당 PC는 포맷이 필요하오니 데이터 백업 후 포맷 진행해주시기 바랍니다.
- 해당 PC에서 사용한 포털·메일 등의 비밀번호는 다른 안전한 기기에서 변경해 주십시오.
※ 포맷지원 (개인자료는 각자 백업조치)
- 학생: 대학행정 - IT 서비스 신청 - 연락처 및 포맷요청 등을 남긴 후, 학생회관 2층 IT Help Center 방문
- 직원: 대학행정 - IT 서비스 신청 - 연락처 및 포맷요청 등을 남긴 후, 헬프센터에서 사무실 방문하여 포맷 지원
■ 문의: 전산정보과 (☎ 6627, 6604) 포맷문의(☎ 6119)
□ 대응내역
- (서울시립대 전산정보과) 긴급 주의 공지, 11월 3일 14시 이후 가짜 화면 미표출 조치, 원인 확인
- (서울시립대) 감염 판단 기준(세 번째 화면 실행 여부)과 대처 방법 안내
- (서울시립대) IT 서비스 신청을 통한 학생·직원 PC 포맷 지원, 포털 전체 공지로 후속 안내
- (총학생회) 문제 재발 방지 조치 완료 공지
※ 침투 경로(홈페이지 변조 원인), 악성코드 종류, 감염자 수, 관계기관 신고 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 홈페이지 위·변조 탐지(페이지 무결성 모니터링)와 외부 스크립트 삽입 점검, CSP 적용
- CMS·플러그인·관리자 계정 점검, 웹셸 탐지
- 업무 PC에서 실행창(Win+R)·PowerShell·mshta 실행 제한, EDR로 의심 명령 탐지
- 감염 PC에서 쓴 계정 전부 비밀번호 변경과 MFA 적용
2. 관리적 조치
- ‘인증 화면이 키보드 명령을 요구하면 100% 공격’이라는 점을 구성원 교육에 반영
- 노출 기간 접속 기록을 분석해 영향 대상을 확인하고 개별 안내
- 원인 조사 결과 공개, 필요 시 KISA 신고와 공동 분석
□ 관련기사(출처)
- ※긴급※ 대표 홈페이지 접속 시 가짜 ‘로봇인증’ 화면 주의 안내 - 서울시립대학교
- 대학교 홈피에 ‘로봇이 아닙니다’ 누르니…악성코드 감염 - JTBC
- 서울시립대 홈페이지에 가짜 로봇인증 화면…악성코드 감염 유도 - 파이낸셜뉴스
- 로봇 인증인 줄 알았는데 악성코드…서울시립대 긴급 공지 - 뉴시스(뉴스통 전재)
- Fake robot verification screen on University of Seoul website prompts malware infection - Financial News(영문)
감사합니다.


