고정 헤더 영역

상세 컨텐츠
본문 제목
[한패스] 외국인 해외송금 핀테크 API 비인가 접근으로 소득금액증명·외국인등록사실증명 원본, 한패스모바일 가입자 정보 유출_2026년 11월
본문
외국인 대상 해외송금 핀테크 한패스가 2026년 11월 1일 새벽 API를 통한 외부 비인가 접근으로 고객 개인정보가 유출된 정황을 확인했다. 유출 정보는 소득금액증명·외국인 등록 사실 증명 발급 원본과 한패스모바일 가입자의 성명·국적·전화번호·주소 등이다. 회사는 11월 3일 사과문을 게시하고 개인정보보호위원회·KISA·금융감독원에 신고했다. 올해 3월 코스닥에 상장한 지 8개월 만의 사고다.
□ 개요
한패스㈜는 2026년 11월 3일 홈페이지에 ‘개인정보 유출에 대한 안내 및 사과문’을 게시했다. 11월 1일 오전 외부 해킹 공격으로 일부 고객의 개인정보가 외부로 유출된 정황을 확인했다는 내용이다.
유출은 11월 1일 04시 38분경 API를 통한 외부 비인가 접근으로 발생한 것으로 추정되며, 회사는 같은 날 10시경 이를 인지했다. 보안관제 업체가 이상 징후를 알렸고, 공격이 시작된 뒤 개인정보 보호책임자에게 보고되기까지 5시간 넘게 걸렸다. 유출 정보는 증명서 발급 원본(소득금액증명, 외국인 등록 사실 증명)과 한패스모바일 가입자 개인정보(성명, 국적, 전화번호, 납부정보(선불·후불), 주소)다. 회사는 그 밖의 개인정보는 유출되지 않았다고 밝혔다. 인지 즉시 비인가 접근을 차단했고, 방화벽·시스템 보안 점검을 강화하고 API 키 인증을 강화했다. 개인정보보호위원회, KISA, 금융감독원에도 신고했다. 열람·유출된 정확한 건수와 데이터 저장 여부는 조사 중이며, 한패스파이낸셜 등 계열사의 유출은 확인되지 않았다.
한패스는 2017년 설립된 외국인 대상 해외송금 핀테크다. 웨스턴유니온과 제휴해 200개국 송금을 지원하고, PG·선불전자지급 라이선스를 바탕으로 모바일 지갑과 선불카드 등으로 사업을 넓혀 왔다. 2026년 3월 코스닥에 상장하면서 공모 자금 일부를 정보보호와 서비스 인프라에 투입하겠다고 밝혔지만, 상장 1년이 안 돼 사고가 발생했다. 9월 말 이후 금융권 연쇄 해킹 속에서 해외송금 업권으로 피해가 번진 사례다.
□ 사고내용 요약
1. 회사명 : 한패스㈜(외국인 대상 해외송금 핀테크, 코스닥 상장)
2. 사고유형
- 해킹 : API를 통한 외부 비인가 접근으로 개인정보 유출
3. 유출규모
- 미공개(열람·유출 건수 조사 중)
4. 유출항목
- 증명서 발급 원본 : 소득금액증명, 외국인 등록 사실 증명
- 한패스모바일 가입자 : 성명, 국적, 전화번호, 납부정보(선불·후불), 주소
5. 특이사항
- 국내 체류 외국인 고객의 증명서 원본이 유출돼, 소득과 체류 관련 정보까지 노출될 수 있음(추정)
- 공격 시작(04:38)부터 개인정보 보호책임자 보고(10:00경)까지 5시간 이상 걸림. 보안관제 업체 통보로 확인
- 대응 조치에 API 키 인증 강화가 포함돼, API 키 관리 미흡이 원인이었을 가능성(추정)
- 코스닥 상장 8개월 만의 사고로, 상장 때 약속한 정보보호 투자의 실효성 논란
- 국가·언어별 문의 전화 19개를 운영하며 다국어로 안내
□ 사고대응 타임라인
- 2026년 03월
. (참고) 한패스 코스닥 상장
- 2026년 11월 01일(일) 04:38경
. API를 통한 외부 비인가 접근, 개인정보 유출 추정 시점
- 2026년 11월 01일(일) 10:00경
. 보안관제 업체 통보로 유출 인지, 개인정보 보호책임자 보고
. 비인가 접근 차단, 방화벽·시스템 보안 점검 강화, API 키 인증 강화
- 2026년 11월 03일(화)
. ‘개인정보 유출에 대한 안내 및 사과문’ 게시
. 개인정보보호위원회·KISA·금융감독원 신고
- 2026년 11월 05일(목)~06일(금)
. 유출 사실 외부에 알려짐
- 진행 중
. 유출 건수·범위 조사, 관계 기관 공조 수사
□ 개인정보 유출 관련 홈페이지 안내
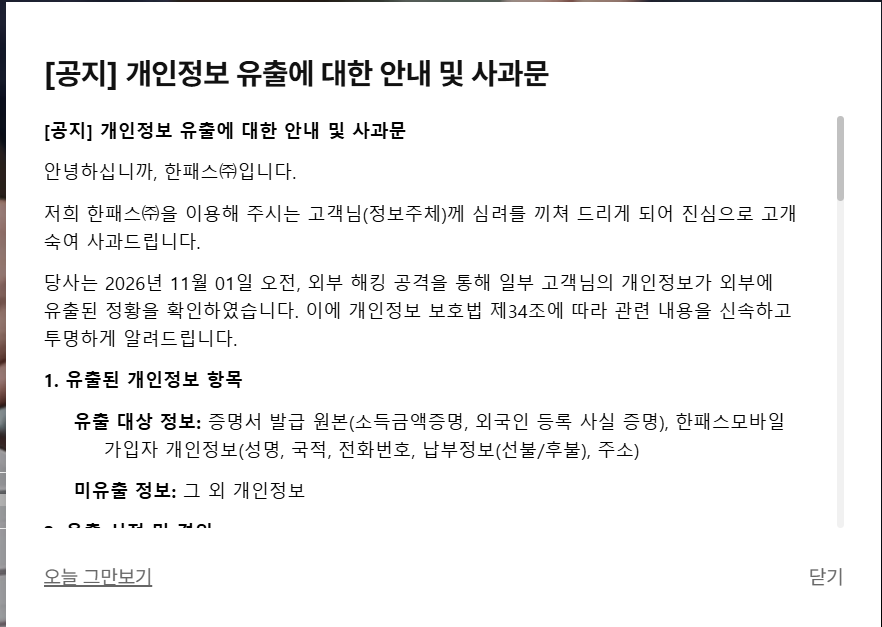
< [공지] 개인정보 유출에 대한 안내 및 사과문 >
안녕하십니까, 한패스㈜입니다.
저희 한패스㈜을 이용해 주시는 고객님(정보주체)께 심려를 끼쳐 드리게 되어 진심으로 고개 숙여 사과드립니다.
당사는 2026년 11월 01일 오전, 외부 해킹 공격을 통해 일부 고객님의 개인정보가 외부에 유출된 정황을 확인하였습니다. 이에 개인정보 보호법 제34조에 따라 관련 내용을 신속하고 투명하게 알려드립니다.
1. 유출된 개인정보 항목
- 유출 대상 정보: 증명서 발급 원본(소득금액증명, 외국인 등록 사실 증명), 한패스모바일 가입자 개인정보(성명, 국적, 전화번호, 납부정보(선불/후불), 주소)
- 미유출 정보: 그 외 개인정보
2. 유출 시점 및 경위
- 유출 발생 추정 시점: 2026년 11월 01일 04시 38분경
- 유출 인지 시점: 2026년 11월 01일 10시경
- 유출 경위: API를 통한 외부 비인가 접근
3. 고객님께서 취하실 수 있는 조치 사항
- 당사를 사칭한 의심스러운 전화(보이스피싱), 문자메시지(스미싱), 이메일 링크 클릭에 각별히 유의해 주시기 바랍니다.
- 명의도용 피해가 우려되실 경우, 한국정보통신진흥협회(KAIT)의 ‘명의도용 방지서비스(M-Safer)’나 신용평가기관의 신용조회 차단 서비스를 활용하시기 바랍니다.
4. 회사의 대응 조치 및 피해 구제 절차
- 당사는 침해 사실을 인지한 즉시 비인가 접근 차단, 방화벽 및 시스템 보안 점검 강화, API 키 인증 강화 등 추가 피해 방지를 위한 긴급 보안 조치를 완료하였습니다.
- 개인정보보호위원회 및 한국인터넷진흥원(KISA), 금융감독원 등 관계 기관에 신고를 접수하고 긴밀한 공조 수사를 진행하고 있습니다.
- 이번 사고로 인한 고객님의 실질적 피해가 발생하는 경우, 당사 규정 및 관련 법령에 따라 최선의 구제 및 보상 절차를 진행하겠습니다.
5. 피해 신고 및 전담 문의 창구
유출 여부 확인 및 본 사고와 관련하여 궁금하신 사항이나 피해 의심 사례가 있으실 경우 아래 전담 창구로 연락 주시면 신속하게 안내해 드리겠습니다.
- 담당 부서: GROWTH팀 / 정보보안실
- 국가별(언어) 문의 전화 (운영시간 : 10:00 ~ 17:00(월요일 ~ 금요일))
· 필리핀(영어) 02-3409-1125 / 인도네시아 02-3409-1127 / 베트남 02-3409-1129 / 태국 02-3409-1132
· 파키스탄 02-3409-1142 / 인도 02-3409-1152 / 러시아 02-3409-1139 / 우즈베키스탄 02-3409-1138
· 몽골 02-3409-1153 / 미얀마 02-3409-1135 / 아프리카 02-3409-1131 / 캄보디아 02-3409-1128
· 네팔 02-3409-1126 / 방글라데시 02-3409-1123 / 스리랑카 02-3409-1124 / 중국 02-3409-1156
· 카자흐스탄 02-3409-1141 / 라오스 02-3409-1520 / 일본 02-3409-1535
- 문의: privacy@hanpass.com / 02-3409-1574
다시 한번 고객님의 소중한 개인정보를 안전하게 지키지 못한 점 머리 숙여 사과드리며, 시스템 전반의 보안 체계를 원점에서 재검토하여 재발 방지에 총력을 다하겠습니다.
[2026년 11월 03일]
한패스㈜ 대표이사 이근주 배상
□ 대응내역
- (한패스) 비인가 접근 차단, 방화벽·시스템 보안 점검 강화, API 키 인증 강화
- (한패스) 개인정보보호위원회·KISA·금융감독원 신고, 관계 기관 공조 수사
- (한패스) 사과문 게시, 국가·언어별 문의 전화 19개와 전담 이메일 운영, 실제 피해 시 구제·보상 약속
※ 유출 인원·건수, 취약점 내용, 개별 통지 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- API 인증·권한 검증 강화(사용자별 접근 통제로 IDOR 차단), API 키 주기적 교체
- API 대량 호출·비정상 시간대 접근 실시간 탐지와 자동 차단(새벽 시간대 포함)
- 증명서 원본 파일 암호화 저장과 다운로드 URL 만료 시간 적용
- API 게이트웨이 도입과 접근 로그 보관
2. 관리적 조치
- 보안관제 이벤트를 개인정보 보호책임자에게 보고하는 시간 단축(야간·주말 대응 체계)
- 증명서 발급 원본 등 민감 서류의 보존기간 최소화와 파기
- 외국인 고객 대상 다국어 스미싱 주의 안내와 개별 통지
□ 관련기사(출처)
- [공지] 개인정보 유출에 대한 안내 및 사과문 - 한패스
- [기로의상장사]한패스①해킹에 고객정보 유출…보안 투자 약속 무색 - 아시아경제
- 한패스 해킹으로 고객 개인정보 유출…소득금액증명·외국인등록 사실증명까지 노출 - 데일리시큐
- 금융권 해킹 확산…‘국내 해외송금 최대 기업’ 한패스도 피해 - 탑데일리
감사합니다.


