고정 헤더 영역

상세 컨텐츠
본문 제목
[전북특별자치도콘텐츠융합진흥원] 더존비즈온 APO 백업서버 침해로 개인정보 유출 가능성 안내…더존비즈온 명의 고지문 게시_2026년 11월
본문
전북특별자치도콘텐츠융합진흥원이 2026년 11월 6일 홈페이지에 ‘APO 백업서버 관련 개인정보 유출 가능성 및 침해사고 안내’를 게시했다. 진흥원이 이용하던 외부 백업서비스인 더존비즈온 APO 백업서버에 불법 접근 정황이 확인돼, 서버에 보관된 일부 암호화 데이터가 반출됐을 가능성이 있다는 내용이다. 게시물은 더존비즈온 임직원 일동 명의의 정보주체 고지문을 그대로 올린 형태다.
□ 개요
전북특별자치도콘텐츠융합진흥원은 2026년 11월 6일 홈페이지에 ‘APO 백업서버 관련 개인정보 유출 가능성 및 침해사고 안내’를 게시했다. 진흥원이 이용하던 외부 백업서비스의 침해 정황이 확인돼 선제적으로 안내하는 것이며, 유출 사실이 확정된 것은 아니라는 내용이다.
안내문에 따르면 백업 솔루션 서비스를 점검하던 중 외부의 불법적인 비인가 접근 정황이 확인됐고, 외부 침입으로 백업서버에 보관된 일부 암호화 데이터가 반출된 것으로 의심된다. 정확한 발생 일자는 전문 조사기관과 함께 조사하고 있다. 백업서버에 개인정보가 저장돼 있었다면 유출 가능성이 있지만, 데이터는 모두 암호화돼 있었고 복호화할 수 있는 암호화 키의 유출 정황은 없다고 밝혔다. 더존비즈온은 인지 즉시 서버를 강제 종료하고 해외 IP를 전면 차단했으며 KISA에 신고했다. 사칭 연락과 스미싱에 주의하라고 당부하고, 개인정보노출자 사고예방시스템, M-Safer, 계좌정보 통합관리서비스 이용을 안내했다.
게시된 안내문은 하단에 ‘주식회사 더존비즈온 임직원 일동’이라고 적힌 더존비즈온 명의 고지문이다. 개인정보 보호법 시행령 제40조에 따라 홈페이지에 30일 이상 게시해야 한다는 문구도 들어 있다. 그래서 진흥원만의 유출 항목, 대상자, 통보일, 자체 문의처는 적혀 있지 않다. 더존비즈온은 10월 16일과 21일 두 차례 침해사고를 신고했고, 과기정통부는 10월 25일 이 사고를 중대 침해사고로 판단해 민관합동조사단을 구성했다. 전북에서는 전북특별자치도문화관광재단에 이은 두 번째 공공기관 공지다.
□ 사고내용 요약
1. 회사명 : 전북특별자치도콘텐츠융합진흥원
2. 사고유형
- 공급망(위탁 SW) 해킹 : 더존비즈온 APO 백업서버 외부 비인가 접근, 일부 암호화 데이터 반출 의심
- 실제 유출 여부는 미확인(선제적 안내)
3. 유출규모
- 미확인(대상 인원 미공개)
4. 유출항목
- 미공개(백업서버에 개인정보가 포함된 경우 유출 가능성)
※ 데이터는 모두 암호화 상태, 암호화 키 유출 정황 없음
5. 특이사항
- 진흥원 자체 공지가 아니라 더존비즈온 임직원 일동 명의 고지문을 그대로 게시
- 고지문에 ‘개인정보 보호법 시행령 제40조에 따라 홈페이지에 30일 이상 의무 게시’ 문구가 들어 있음
- 진흥원 고유의 유출 항목·대상자·문의처가 없어 정보주체가 해당 여부를 판단하기 어려움
- 더존비즈온 이메일 접수를 24시간 연중무휴로 운영
- 전북 지역 공공기관으로는 전북특별자치도문화관광재단에 이은 사례
□ 사고대응 타임라인
- 2026년 10월 16일(금)·21일(수)
. 더존비즈온, 침해사고 신고(2회)
- 2026년 10월 23일(금)
. 더존비즈온, 홈페이지에 침해사고 공지
- 2026년 10월 25일(일)
. 과기정통부, 중대 침해사고로 판단하고 민관합동조사단 구성
- 시점 미공개
. 진흥원, 더존비즈온으로부터 유출 가능성 통보 받음
- 2026년 11월 06일(금)
. 진흥원, ‘APO 백업서버 관련 개인정보 유출 가능성 및 침해사고 안내’ 게시
- 진행 중
. 전문 조사기관 조사, 민관합동조사, 특정 시 추가 공지 예정
□ 개인정보 유출 관련 홈페이지 안내
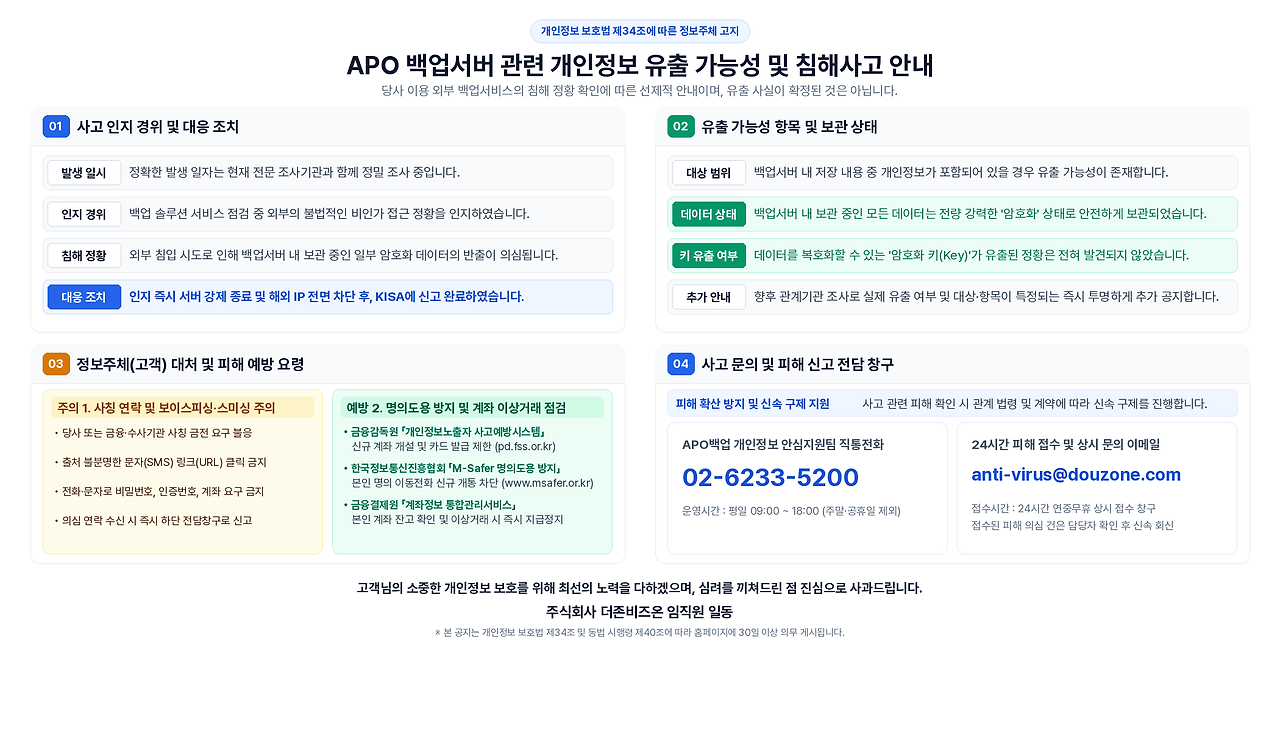
< APO 백업서버 관련 개인정보 유출 가능성 및 침해사고 안내 >
개인정보 보호법 제34조에 따른 정보주체 고지
당사 이용 외부 백업서비스의 침해 정황 확인에 따른 선제적 안내이며, 유출 사실이 확정된 것은 아닙니다.
01 사고 인지 경위 및 대응 조치
· 발생 일시 : 정확한 발생 일자는 현재 전문 조사기관과 함께 정밀 조사 중입니다.
· 인지 경위 : 백업 솔루션 서비스 점검 중 외부의 불법적인 비인가 접근 정황을 인지하였습니다.
· 침해 정황 : 외부 침입 시도로 인해 백업서버 내 보관 중인 일부 암호화 데이터의 반출이 의심됩니다.
· 대응 조치 : 인지 즉시 서버 강제 종료 및 해외 IP 전면 차단 후, KISA에 신고 완료하였습니다.
02 유출 가능성 항목 및 보관 상태
· 대상 범위 : 백업서버 내 저장 내용 중 개인정보가 포함되어 있을 경우 유출 가능성이 존재합니다.
· 데이터 상태 : 백업서버 내 보관 중인 모든 데이터는 전량 강력한 ‘암호화’ 상태로 안전하게 보관되었습니다.
· 키 유출 여부 : 데이터를 복호화할 수 있는 ‘암호화 키(Key)’가 유출된 정황은 전혀 발견되지 않았습니다.
· 추가 안내 : 향후 관계기관 조사로 실제 유출 여부 및 대상·항목이 특정되는 즉시 투명하게 추가 공지합니다.
03 정보주체(고객) 대처 및 피해 예방 요령
[주의 1. 사칭 연락 및 보이스피싱·스미싱 주의]
· 당사 또는 금융·수사기관 사칭 금전 요구 불응
· 출처 불분명한 문자(SMS) 링크(URL) 클릭 금지
· 전화·문자로 비밀번호, 인증번호, 계좌 요구 금지
· 의심 연락 수신 시 즉시 하단 전담창구로 신고
[예방 2. 명의도용 방지 및 계좌 이상거래 점검]
· 금융감독원 「개인정보노출자 사고예방시스템」 : 신규 계좌 개설 및 카드 발급 제한 (pd.fss.or.kr)
· 한국정보통신진흥협회 「M-Safer 명의도용 방지」 : 본인 명의 이동전화 신규 개통 차단 (www.msafer.or.kr)
· 금융결제원 「계좌정보 통합관리서비스」 : 본인 계좌 잔고 확인 및 이상거래 시 즉시 지급정지
04 사고 문의 및 피해 신고 전담 창구
· 피해 확산 방지 및 신속 구제 지원 : 사고 관련 피해 확인 시 관계 법령 및 계약에 따라 신속 구제를 진행합니다.
· APO백업 개인정보 안심지원팀 직통전화 : 02-6233-5200 (운영시간 : 평일 09:00 ~ 18:00, 주말·공휴일 제외)
· 24시간 피해 접수 및 상시 문의 이메일 : anti-virus@douzone.com (접수시간 : 24시간 연중무휴 상시 접수 창구 / 접수된 피해 의심 건은 담당자 확인 후 신속 회신)
고객님의 소중한 개인정보 보호를 위해 최선의 노력을 다하겠으며, 심려를 끼쳐드린 점 진심으로 사과드립니다.
주식회사 더존비즈온 임직원 일동
※ 본 공지는 개인정보 보호법 제34조 및 동법 시행령 제40조에 따라 홈페이지에 30일 이상 의무 게시됩니다.
□ 대응내역
- (더존비즈온) 서버 강제 종료, 해외 IP 전면 차단, KISA 신고, APO백업 개인정보 안심지원팀(전화·24시간 이메일) 운영
- (과기정통부·KISA) 중대 침해사고로 판단, 민관합동조사단 조사
- (전북특별자치도콘텐츠융합진흥원) 홈페이지에 더존비즈온 명의 정보주체 고지문 게시
※ 진흥원의 유출 가능 항목, 대상자, 통보일, 자체 문의처는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 위탁 백업 데이터에 포함된 개인정보 범위 확인, 보존기간이 지난 정보 파기
- 주민등록번호·계좌번호 필드 단위 암호화, 백업 암호화 키 분리 관리
- ERP 계정 비밀번호 변경과 접속기록 점검
2. 관리적 조치
- 수탁사 고지문과 별도로 기관 자체의 유출 가능 항목·대상자·문의처를 명시한 공지 게시
- 사업 참여자 등 외부 정보주체에게도 개별 안내
- 수탁사 관리·감독 강화, 유출 확정 시 개별 통지와 개인정보보호위원회 신고
□ 관련기사(출처)
- APO 백업서버 관련 개인정보 유출 가능성 및 침해사고 안내 - 전북특별자치도콘텐츠융합진흥원
- 과기정통부, 더존비즈온 침해사고 민관합동조사 착수 - 바이라인네트워크
- 더존비즈온, 서버 외부 불법 접근…“고객 보호에 최선 다할 것” - 택스워치
- 기업 11만곳 ‘인사·급여 장부’ 유출 우려↑…더존 사태 일파만파 - 파이낸셜뉴스
감사합니다.


