고정 헤더 영역

상세 컨텐츠
본문 제목
[카카오워크] 서비스 제공자 디케이테크인 시스템 무단 접근으로 카카오엔터프라이즈 임직원 개인정보·메일 본문·첨부파일 원본 유출_2026년 11월
본문
카카오의 업무용 협업 도구 카카오워크의 서비스 제공자인 IT 자회사 디케이테크인의 시스템에 2026년 11월 9일 외부 공격자가 비정상적으로 접근했다. 이 사고로 카카오워크를 업무용으로 쓰던 카카오엔터프라이즈의 전·현직 임직원 이름·부서·휴대전화번호·이메일이 유출됐다. 메일 본문·제목, 암호화된 메시지, 첨부파일 원본 같은 업무 데이터도 함께 빠져나갔다.
□ 개요
카카오엔터프라이즈는 2026년 11월 12일 홈페이지에 ‘카카오워크 서비스 개인정보 유출 관련 안내’를 게시했다. 회사가 업무용으로 이용 중인 협업 도구 카카오워크의 서비스 제공자(디케이테크인)에서 외부 공격자의 비정상적인 접근이 있었고, 이 사고로 일부 이용자의 개인정보가 유출됐다는 내용이다.
카카오워크는 기업용 메신저와 이메일을 제공하는 협업 서비스로, 카카오의 IT 서비스 자회사인 디케이테크인이 제공한다. 11월 9일 외부 공격자가 디케이테크인 시스템에 접근해 일부 이용자 정보를 빼냈다. 유출 대상은 카카오엔터프라이즈 전·현직 임직원, 회사 계정을 쓴 외부 인원, 일부 메일 수신자다. 유출 항목은 이름, 닉네임, 부서, 휴대전화번호, 이메일 주소, 메일 본문과 제목, 메일 첨부파일명, 암호화된 메시지, 메시지 내 첨부파일명, 첨부파일 원본이며 사람마다 다르다. 피해 인원은 공개되지 않았고, 암호화된 메시지가 실제로 복호화됐는지와 첨부파일 원본의 내용은 불분명하다. 비밀번호 유출은 확인되지 않았다.
디케이테크인은 유출 정황을 확인한 즉시 외부 접근 경로를 차단하고 보안을 강화했으며, 구체적인 경위와 추가 유출 여부, 피해 범위를 조사하고 있다. 카카오엔터프라이즈는 서비스 제공자와 함께 유출 범위를 확인하면서 관련 시스템과 계정을 점검하고 있다. 양사는 절차에 따라 관계 당국에 신고했다고 밝혔다. 이용자에게는 카카오워크와 업무용 이메일 비밀번호를 바꾸고 사칭 문자·이메일에 주의하라고 권고했다. 디케이테크인의 개인정보 침해사고 조회 페이지에서 유출 여부를 확인할 수 있으며, 대상자에게는 추가 확인 후 개별 통지할 예정이다. 다른 카카오워크 고객사의 피해 여부는 확인되지 않았다. 공격 수법, 공격 주체, 조사 결과 발표 시점도 공개되지 않았다. 다우오피스, 더존비즈온, SM 그룹 전자결재에 이어 업무용 협업·그룹웨어 플랫폼을 노린 공격이 이어지고 있다. 메일 본문과 첨부파일 원본이 유출된 만큼, 사내 업무 정보와 거래처 정보가 노출되고 이를 이용한 정교한 스피어피싱이 뒤따를 우려가 있다(추정).
□ 사고내용 요약
1. 회사명 : 디케이테크인(카카오워크 서비스 제공자) / 피해 고객사 카카오엔터프라이즈
2. 사고유형
- 해킹 : 카카오워크 서비스 제공자(디케이테크인) 시스템 외부 비정상 접근, 개인정보·메일·메시지 데이터 유출
3. 유출규모
- 미공개
4. 유출항목
- 이름, 닉네임, 부서, 휴대전화번호, 이메일 주소
- 메일 본문·제목, 메일 첨부파일명
- 암호화된 메시지, 메시지 내 첨부파일명, 첨부파일 원본
※ 개인별로 항목·범위 상이, 비밀번호 유출은 확인되지 않음
5. 특이사항
- 개인정보뿐 아니라 메일 본문·첨부파일 원본 등 업무 데이터 유출
- 카카오엔터프라이즈는 카카오워크를 업무용으로 쓰던 이용 고객사로서 공지(서비스 제공자 사고)
- 대상 : 카카오엔터프라이즈 전·현직 임직원, 회사 계정을 쓴 외부 인원, 일부 메일 수신자
- 다른 카카오워크 고객사 피해 여부 미확인
- 업무용 협업·그룹웨어 플랫폼 공격 연속(다우오피스, 더존비즈온, SM 전자결재 등)
□ 사고대응 타임라인
- 2026년 11월 09일(월)
. 외부 공격자가 디케이테크인 시스템에 비정상 접근, 개인정보 유출
- 유출 정황 확인 직후
. 디케이테크인, 외부 접근 경로 차단·보안 강화
. 관계 당국 신고
- 2026년 11월 12일(목)
. 카카오엔터프라이즈, ‘카카오워크 서비스 개인정보 유출 관련 안내’ 게시
- 2026년 11월 13일(금)
. 사고 사실 보도
- 진행 중
. 경위·추가 유출 여부·피해 범위 조사, 대상자 개별 통지 예정
□ 개인정보 유출 관련 홈페이지 안내
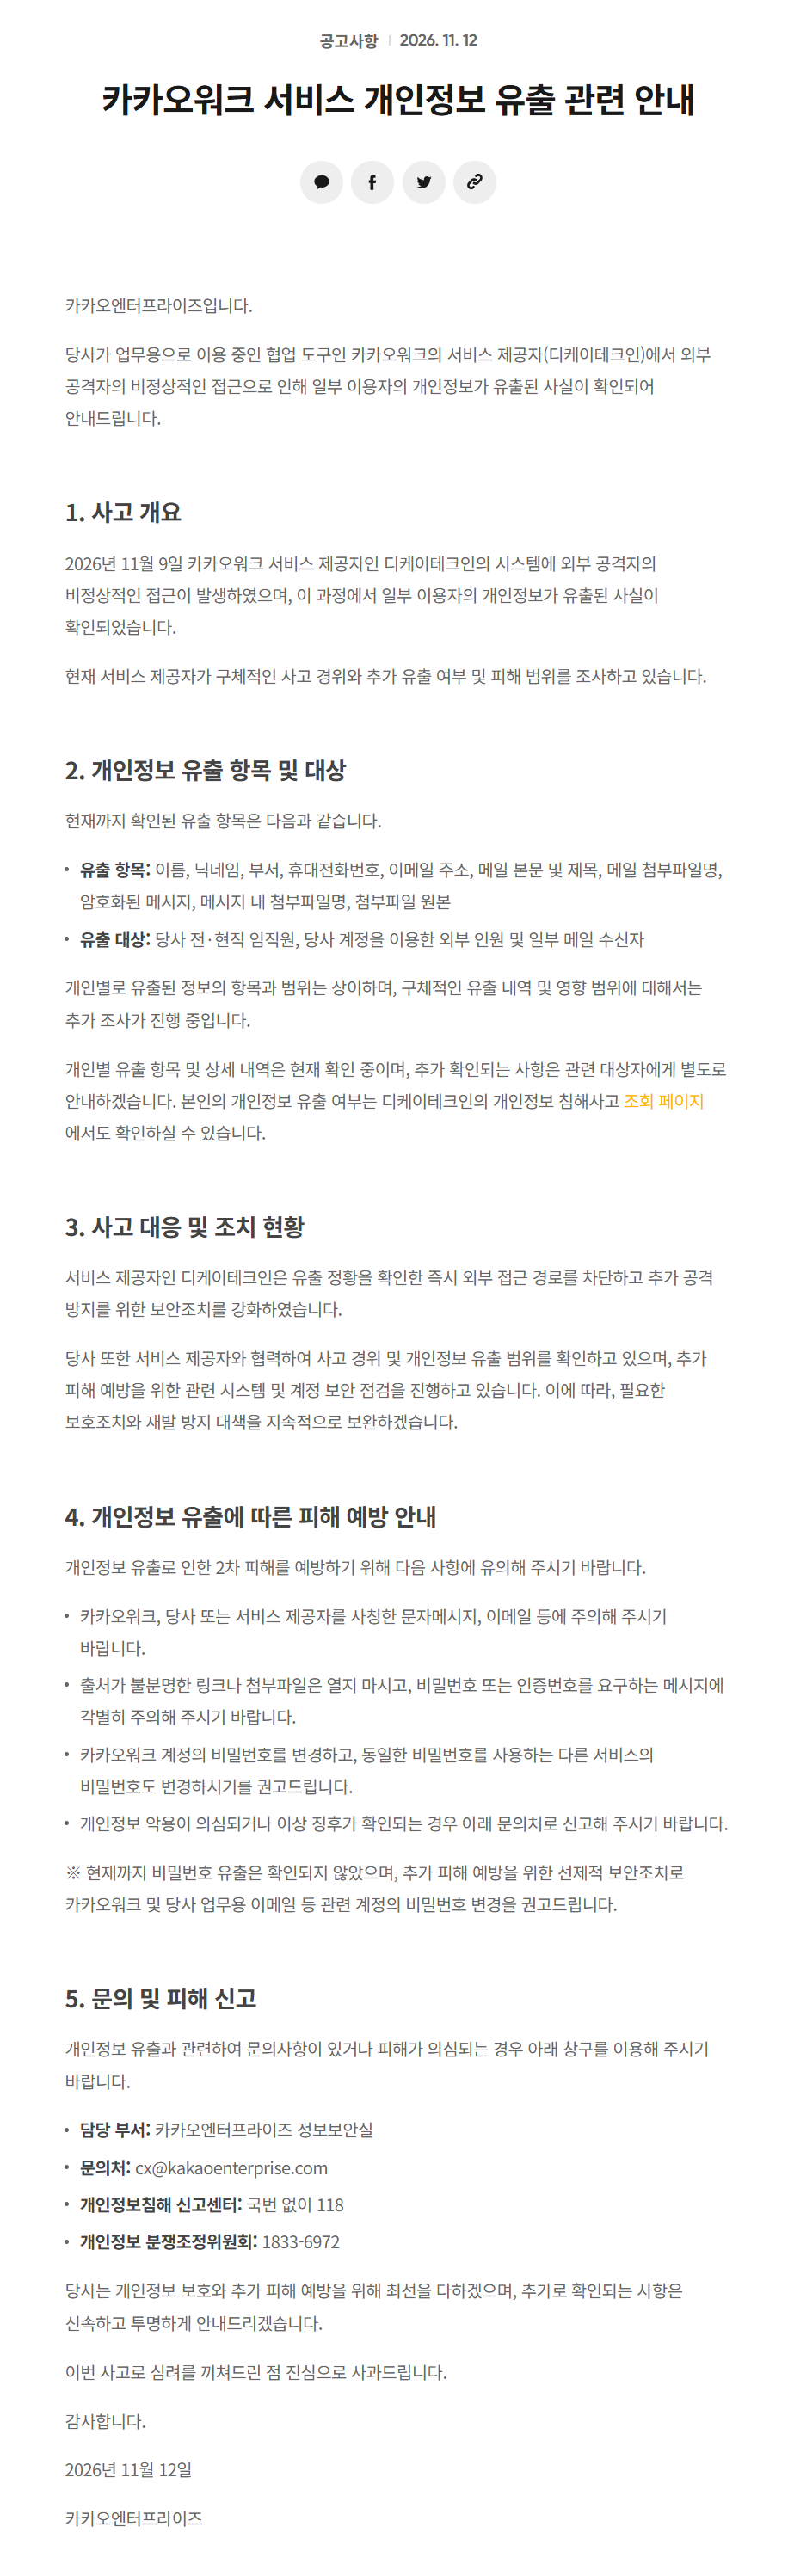
카카오워크 서비스 개인정보 유출 관련 안내
2026. 11. 12
카카오엔터프라이즈입니다.
당사가 업무용으로 이용 중인 협업 도구인 카카오워크의 서비스 제공자(디케이테크인)에서 외부 공격자의 비정상적인 접근으로 인해 일부 이용자의 개인정보가 유출된 사실이 확인되어 안내드립니다.
1. 사고 개요
2026년 11월 9일 카카오워크 서비스 제공자인 디케이테크인의 시스템에 외부 공격자의 비정상적인 접근이 발생하였으며, 이 과정에서 일부 이용자의 개인정보가 유출된 사실이 확인되었습니다.
현재 서비스 제공자가 구체적인 사고 경위와 추가 유출 여부 및 피해 범위를 조사하고 있습니다.
2. 개인정보 유출 항목 및 대상
현재까지 확인된 유출 항목은 다음과 같습니다.
· 유출 항목: 이름, 닉네임, 부서, 휴대전화번호, 이메일 주소, 메일 본문 및 제목, 메일 첨부파일명, 암호화된 메시지, 메시지 내 첨부파일명, 첨부파일 원본
· 유출 대상: 당사 전·현직 임직원, 당사 계정을 이용한 외부 인원 및 일부 메일 수신자
개인별로 유출된 정보의 항목과 범위는 상이하며, 구체적인 유출 내역 및 영향 범위에 대해서는 추가 조사가 진행 중입니다.
개인별 유출 항목 및 상세 내역은 현재 확인 중이며, 추가 확인되는 사항은 관련 대상자에게 별도로 안내하겠습니다. 본인의 개인정보 유출 여부는 디케이테크인의 개인정보 침해사고 조회 페이지(dktechin.com/service/kakaowork/sec)에서도 확인하실 수 있습니다.
3. 사고 대응 및 조치 현황
서비스 제공자인 디케이테크인은 유출 정황을 확인한 즉시 외부 접근 경로를 차단하고 추가 공격 방지를 위한 보안조치를 강화하였습니다.
당사 또한 서비스 제공자와 협력하여 사고 경위 및 개인정보 유출 범위를 확인하고 있으며, 추가 피해 예방을 위한 관련 시스템 및 계정 보안 점검을 진행하고 있습니다. 이에 따라, 필요한 보호조치와 재발 방지 대책을 지속적으로 보완하겠습니다.
4. 개인정보 유출에 따른 피해 예방 안내
개인정보 유출로 인한 2차 피해를 예방하기 위해 다음 사항에 유의해 주시기 바랍니다.
· 카카오워크, 당사 또는 서비스 제공자를 사칭한 문자메시지, 이메일 등에 주의해 주시기 바랍니다.
· 출처가 불분명한 링크나 첨부파일은 열지 마시고, 비밀번호 또는 인증번호를 요구하는 메시지에 각별히 주의해 주시기 바랍니다.
· 카카오워크 계정의 비밀번호를 변경하고, 동일한 비밀번호를 사용하는 다른 서비스의 비밀번호도 변경하시기를 권고드립니다.
· 개인정보 악용이 의심되거나 이상 징후가 확인되는 경우 아래 문의처로 신고해 주시기 바랍니다.
※ 현재까지 비밀번호 유출은 확인되지 않았으며, 추가 피해 예방을 위한 선제적 보안조치로 카카오워크 및 당사 업무용 이메일 등 관련 계정의 비밀번호 변경을 권고드립니다.
5. 문의 및 피해 신고
개인정보 유출과 관련하여 문의사항이 있거나 피해가 의심되는 경우 아래 창구를 이용해 주시기 바랍니다.
· 담당 부서: 카카오엔터프라이즈 정보보안실
· 문의처: cx@kakaoenterprise.com
· 개인정보침해 신고센터: 국번 없이 118
· 개인정보 분쟁조정위원회: 1833-6972
당사는 개인정보 보호와 추가 피해 예방을 위해 최선을 다하겠으며, 추가로 확인되는 사항은 신속하고 투명하게 안내드리겠습니다.
이번 사고로 심려를 끼쳐드린 점 진심으로 사과드립니다.
감사합니다.
2026년 11월 12일
카카오엔터프라이즈
□ 대응내역
- (디케이테크인) 외부 접근 경로 차단, 보안조치 강화, 경위·추가 유출 조사, 유출 조회 페이지 운영
- (카카오엔터프라이즈) 서비스 제공자와 유출 범위 확인, 관련 시스템·계정 보안 점검, 공지 게시, 비밀번호 변경·사칭 주의 안내, 대상자 별도 안내 예정
- (공동) 관계 당국 신고
※ 피해 인원, 공격 수법·주체, 다른 고객사 영향, 메시지 복호화 여부, 조사 결과 발표 시점, 보상 방안은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 협업 플랫폼 관리 시스템 접근에 MFA·접속 IP 제한, 운영자 계정 최소 권한
- 메시지·메일·첨부파일 저장소 암호화 키 분리 관리, 대량 조회·반출 이상행위 탐지
- 전 이용자 비밀번호 재설정과 세션·토큰 일괄 만료
2. 관리적 조치
- (이용 기업) 협업 툴 내 개인정보·기밀 첨부 보관 최소화, 보존기간 경과 데이터 삭제
- (이용 기업) SaaS 협업 툴 운영사의 사고 통지 의무와 고객사별 영향 공개 요구
- 임직원·거래처 대상 업무 메일 사칭 스피어피싱 주의 안내
□ 관련기사(출처)
- 카카오워크 서비스 개인정보 유출 관련 안내 - 카카오엔터프라이즈
- 카카오워크 개인정보 침해사고 조회 페이지 - 디케이테크인
- 카카오워크, 해킹으로 개인정보 유출…비밀번호 변경·사칭 주의 - 지디넷코리아
- 카카오워크서 개인정보 유출…이메일 본문·첨부파일 원본도 포함 - 이투데이
- 카카오워크, 개인정보 유출…메일 본문·첨부파일까지 털렸다 - 서울경제
- 카카오 업무용 메신저도 뚫렸다…개인정보·메일·첨부파일 유출 - 헤럴드경제
- 카카오 업무용 메신저 ‘카카오워크’ 해킹…개인정보 유출 - 머니투데이방송
감사합니다.


