고정 헤더 영역

상세 컨텐츠
본문 제목
[쏘카] 인증정보 도용으로 내부 관리 시스템 무단 접근…전·현직 임직원·협력사 관계자 이름·연락처·계좌·카드번호 유출_2026년 11월
본문
카셰어링 기업 쏘카의 자체 내부 관리 시스템에 2026년 11월 7일 외부 공격자가 도용한 인증정보로 접근했다. 이 사고로 일부 전·현직 임직원과 협력사 관계자의 이름·이메일·휴대전화번호·계좌번호·암호화된 카드번호(일부 마스킹)가 유출됐다. 회사는 일반 카셰어링 고객 정보는 유출되지 않았다고 밝혔다.
□ 개요
㈜쏘카는 2026년 11월 10일 ‘[공지] 쏘카 전·현직 임직원 및 협력사 관계자 개인정보 유출 사실 안내 및 사과의 말씀’을 게시했다. 외부의 비정상적인 접근으로 업무 관련 일부 전·현직 임직원과 협력사 담당자의 개인정보가 유출됐다는 내용이다.
외부 공격자는 11월 7일경 도용한 인증정보로 내부 관리 시스템에 접근해 일부 업무 관련 정보를 조회했고, 쏘카는 같은 날 17시 03분경 이를 인지했다. 유출 항목은 이름, 이메일, 휴대전화번호, 암호화된 카드번호(일부 마스킹), 계좌번호(원문 또는 일부 마스킹) 가운데 일부이며 사람마다 다르다. 전·현직 임직원은 이름과 사내 이메일(퇴사자의 비활성 계정 포함)이, 차량 이동·관리를 맡는 ‘쏘카 핸들러’ 일부는 휴대전화번호가 유출됐다. 협력사 관계자는 성명, 이메일, 계좌번호, 암호화된 카드번호 가운데 일부가 유출됐다. 유출 인원은 공개되지 않았다.
쏘카는 공격에 쓰인 접근 경로와 IP를 차단하고, 도용된 인증정보를 폐기·교체했으며, 외부에서 내부 시스템으로 접근하는 통제를 강화했다. 11월 8일 한국인터넷진흥원(KISA)에 침해사고를 신고하고 개인정보보호위원회에도 유출을 신고했다. 회사는 외부 협업툴이나 공급망 솔루션의 취약점이 아니라 자체 구축·운영하는 내부 관리 시스템에서 일어난 사고라고 설명했다. 일반 카셰어링 고객 정보와 서비스 DB는 포함되지 않았다고 밝혔다. 노출된 정보 대부분이 업무 연락처 수준이고 규모가 크지 않지만, 개인 식별 가능성을 고려해 보수적으로 신고했다는 입장이다. 인증정보가 어떻게 도용됐는지는 공개되지 않았다. 같은 주에 카카오워크, 다우오피스 등 업무 시스템 침해가 잇따른 가운데, 임직원 계정 인증정보 탈취가 공통 침투 수법으로 떠오르고 있다(추정).
□ 사고내용 요약
1. 회사명 : ㈜쏘카
2. 사고유형
- 해킹 : 인증정보 도용으로 자체 내부 관리 시스템 비정상 접근, 업무 관련 정보 조회
3. 유출규모
- 미공개(회사는 “크지 않은 규모”라고 설명)
4. 유출항목
- 전·현직 임직원 일부 : 이름, 사내 이메일(퇴사자 비활성 계정 포함)
- 쏘카 핸들러 일부 : 휴대전화번호
- 협력사 관계자 일부 : 성명, 이메일, 계좌번호(원문 또는 일부 마스킹), 암호화된 카드번호(일부 마스킹)
※ 개인별 상이, 일반 카셰어링 고객 정보는 미포함
5. 특이사항
- 외부 협업툴이 아닌 자체 구축 내부 관리 시스템 침해(회사 설명)
- 인증정보 도용으로 침입(탈취 경위 미공개)
- 일부 협력사 계좌번호는 원문 그대로 유출
- 같은 날 인지(17:03), 다음 날 KISA 신고
- 쏘카·협력사 사칭 금전·OTP 요구 피싱 우려
□ 사고대응 타임라인
- 2026년 11월 07일(토)
. 외부 공격자가 도용한 인증정보로 내부 관리 시스템에 접근, 정보 조회
. 17:03경 사고 인지, 접근 경로·IP 차단, 인증정보 폐기·교체
- 2026년 11월 08일(일)
. KISA 침해사고 신고, 이후 개인정보보호위원회 유출 신고
- 2026년 11월 10일(화)
. 유출 사실 안내·사과문 게시, 대상자 개별 통지(문자·이메일) 순차 진행
- 2026년 11월 13일(금)
. 사고 사실 공개·보도
- 진행 중
. 내부 시스템 전반 점검, 관계기관 조사 협조
□ 개인정보 유출 관련 홈페이지 안내
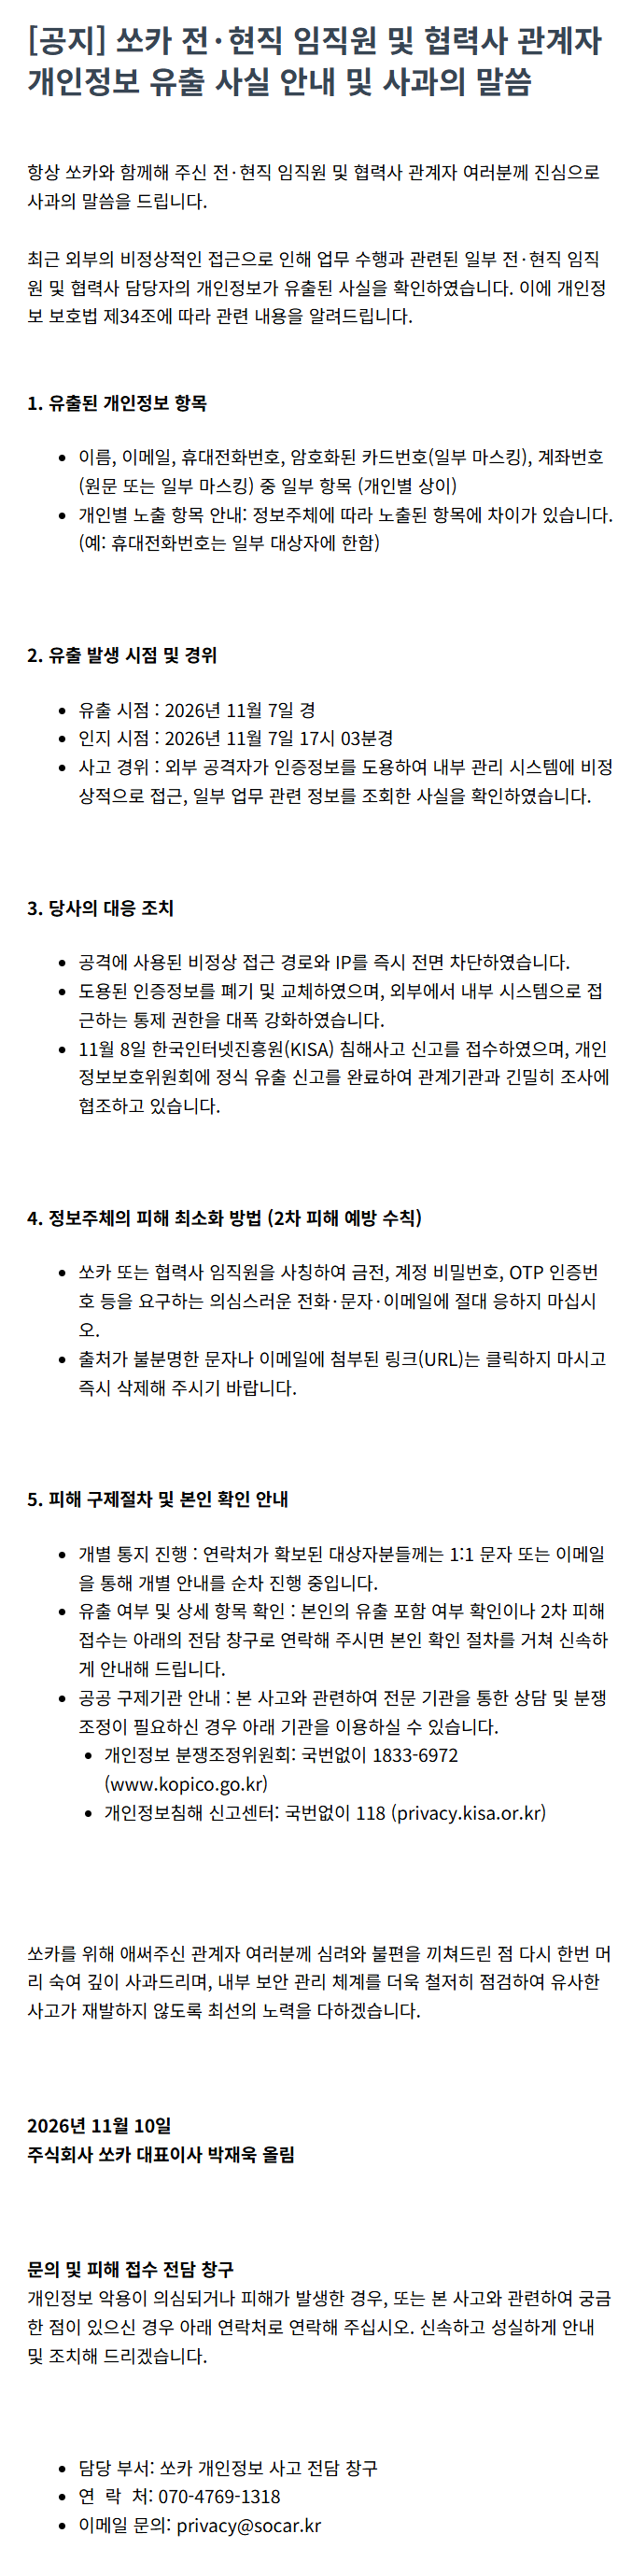
[공지] 쏘카 전·현직 임직원 및 협력사 관계자 개인정보 유출 사실 안내 및 사과의 말씀
항상 쏘카와 함께해 주신 전·현직 임직원 및 협력사 관계자 여러분께 진심으로 사과의 말씀을 드립니다.
최근 외부의 비정상적인 접근으로 인해 업무 수행과 관련된 일부 전·현직 임직원 및 협력사 담당자의 개인정보가 유출된 사실을 확인하였습니다. 이에 개인정보 보호법 제34조에 따라 관련 내용을 알려드립니다.
1. 유출된 개인정보 항목
· 이름, 이메일, 휴대전화번호, 암호화된 카드번호(일부 마스킹), 계좌번호(원문 또는 일부 마스킹) 중 일부 항목 (개인별 상이)
· 개인별 노출 항목 안내: 정보주체에 따라 노출된 항목에 차이가 있습니다. (예: 휴대전화번호는 일부 대상자에 한함)
2. 유출 발생 시점 및 경위
· 유출 시점 : 2026년 11월 7일 경
· 인지 시점 : 2026년 11월 7일 17시 03분경
· 사고 경위 : 외부 공격자가 인증정보를 도용하여 내부 관리 시스템에 비정상적으로 접근, 일부 업무 관련 정보를 조회한 사실을 확인하였습니다.
3. 당사의 대응 조치
· 공격에 사용된 비정상 접근 경로와 IP를 즉시 전면 차단하였습니다.
· 도용된 인증정보를 폐기 및 교체하였으며, 외부에서 내부 시스템으로 접근하는 통제 권한을 대폭 강화하였습니다.
· 11월 8일 한국인터넷진흥원(KISA) 침해사고 신고를 접수하였으며, 개인정보보호위원회에 정식 유출 신고를 완료하여 관계기관과 긴밀히 조사에 협조하고 있습니다.
4. 정보주체의 피해 최소화 방법 (2차 피해 예방 수칙)
· 쏘카 또는 협력사 임직원을 사칭하여 금전, 계정 비밀번호, OTP 인증번호 등을 요구하는 의심스러운 전화·문자·이메일에 절대 응하지 마십시오.
· 출처가 불분명한 문자나 이메일에 첨부된 링크(URL)는 클릭하지 마시고 즉시 삭제해 주시기 바랍니다.
5. 피해 구제절차 및 본인 확인 안내
· 개별 통지 진행 : 연락처가 확보된 대상자분들께는 1:1 문자 또는 이메일을 통해 개별 안내를 순차 진행 중입니다.
· 유출 여부 및 상세 항목 확인 : 본인의 유출 포함 여부 확인이나 2차 피해 접수는 아래의 전담 창구로 연락해 주시면 본인 확인 절차를 거쳐 신속하게 안내해 드립니다.
· 공공 구제기관 안내 : 본 사고와 관련하여 전문 기관을 통한 상담 및 분쟁조정이 필요하신 경우 아래 기관을 이용하실 수 있습니다.
- 개인정보 분쟁조정위원회: 국번없이 1833-6972 (www.kopico.go.kr)
- 개인정보침해 신고센터: 국번없이 118 (privacy.kisa.or.kr)
쏘카를 위해 애써주신 관계자 여러분께 심려와 불편을 끼쳐드린 점 다시 한번 머리 숙여 깊이 사과드리며, 내부 보안 관리 체계를 더욱 철저히 점검하여 유사한 사고가 재발하지 않도록 최선의 노력을 다하겠습니다.
2026년 11월 10일
주식회사 쏘카 대표이사 박재욱 올림
문의 및 피해 접수 전담 창구
개인정보 악용이 의심되거나 피해가 발생한 경우, 또는 본 사고와 관련하여 궁금한 점이 있으신 경우 아래 연락처로 연락해 주십시오. 신속하고 성실하게 안내 및 조치해 드리겠습니다.
· 담당 부서: 쏘카 개인정보 사고 전담 창구
· 연 락 처: 070-4769-1318
· 이메일 문의: privacy@socar.kr
□ 대응내역
- (쏘카) 비정상 접근 경로·IP 전면 차단, 도용 인증정보 폐기·교체, 외부→내부 접근 통제 강화, 내부 시스템 전반 점검
- (쏘카) KISA 침해사고 신고(11월 8일), 개인정보보호위원회 유출 신고
- (쏘카) 사과문 게시, 대상자 개별 통지, 전담 창구(070-4769-1318, privacy@socar.kr) 운영
※ 유출 인원, 인증정보 도용 경위, 침해 시스템의 구체적 용도는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 내부 관리 시스템 외부 접근 차단(VPN·ZTNA 경유)과 MFA 필수 적용
- 계정 이상 로그인(새 IP·기기·시간대) 탐지와 세션 강제 종료
- 관리 화면 내 계좌번호 원문 노출 금지(마스킹 기본 적용)와 조회 권한 최소화
- 퇴사자 계정·미사용 인증정보 정기 정리
2. 관리적 조치
- 인증정보 탈취 경로(인포스틸러 감염, 피싱 등) 조사와 임직원 단말 점검
- 협력사 정산 정보 보관 최소화와 정산 계좌 변경 시 이중 확인 절차
- 임직원·협력사 대상 사칭 피싱 주의 안내
□ 관련기사(출처)
- [공지] 쏘카 전·현직 임직원 및 협력사 관계자 개인정보 유출 사실 안내 및 사과의 말씀 - 쏘카
- 쏘카 사내 관리 시스템 침해... 임직원·협력사 일부 개인정보 유출 - 보안뉴스
- 쏘카, 임직원·협력사 개인정보 유출…카드·계좌번호도 포함 - 블로터
- 쏘카 내부 시스템 해킹···임직원·협력사 일부 개인정보 노출 - 뉴스웨이
감사합니다.


