고정 헤더 영역

상세 컨텐츠
본문 제목
[에이엠씨손해보험중개] 보험금 청구 앱 AMC air 청구 목록·회원 명단 파일 외부 다운로드로 주민번호·병명·치료정보 등 유출_2026년 11월
본문
㈜에이엠씨손해보험중개가 운영하던 보험금 청구 앱 AMC air에서 2026년 11월 5일부터 15일까지 외부에서 청구 목록과 회원 명단 파일을 내려받은 기록이 확인됐다. 이 사고로 일부 고객사 임직원의 성명·소속 회사·주민등록번호(전체 또는 앞자리)·가입자와의 관계·보험기간이 유출됐다. 보험금을 청구한 사람은 병명·치료 정보·사고 경위까지 유출됐을 수 있다. 회사는 11월 18일 서비스를 중단하고 앱 접수를 멈췄다.
□ 개요
㈜에이엠씨손해보험중개는 2026년 11월 20일 홈페이지에 ‘AMC air 개인정보 유출 사실 안내’를 게시했다. 회사가 운영하던 보험금 청구 앱 AMC air에서 일부 고객사 임직원의 개인정보가 외부로 유출됐다는 내용이다. 게시 기간은 2026년 12월 20일까지 30일이다.
AMC air는 지자체 보험, 법인 보험, 단체보험 가입자가 보장 내역을 확인하고 보험금을 청구하는 모바일 앱이다. 사용자는 인증을 거친 뒤 사고 일자, 사고 내용, 질병명 등을 입력하고 전자서명을 한다. 이어 청구 서류 사진을 첨부하면 청구가 끝난다. 공지에 따르면 2026년 11월 5일부터 15일 사이에 외부에서 AMC air의 청구 목록과 회원 명단 파일을 내려받은 기록이 있었다. 회사는 이를 11월 18일 보안 점검 과정에서 확인했다. 회사는 당일 서비스를 중단하고 관련 기록을 보존했으며 관계기관에 신고했다. 유출 경위와 범위는 계속 조사하고 있다.
유출 항목은 개인마다 다르다. 성명, 소속 회사, 주민등록번호(전체 또는 앞자리), 가입자와의 관계, 보험기간이 포함될 수 있다. 보험금을 청구한 사람은 병명, 치료 정보, 사고 경위도 포함될 수 있다. 병명과 치료 정보는 개인정보보호법상 민감정보(건강정보)에 해당한다. 회사는 재발 방지를 위해 앱 접수를 즉시 중단했다. 또 서비스 운영 계약에 개인정보 보호 기준을 반영해 정기 점검을 하고, 대표이사 직속 개인정보보호 전담 체계를 구축하며, 새 접수 방식을 시행한다고 밝혔다. 정보주체에게는 엠세이퍼에서 본인 명의 휴대폰·계좌 개설 여부를 확인하고 차단할 것, 보험사·병원·공공기관·당사 사칭 연락에 주의할 것, 같은 비밀번호를 쓰는 서비스의 비밀번호를 바꿀 것을 당부했다. 피해 인원, 고객사 수·업종, 주민등록번호 전체나 건강정보가 유출된 인원, 외부에서 어떤 경로로 파일을 내려받을 수 있었는지는 공개되지 않았다.
공지가 ‘서비스 운영 계약’에 개인정보 보호 기준을 반영하겠다고 한 점을 보면, 앱 개발이나 운영을 외부 업체에 맡겼을 가능성이 있다(추정). 구글플레이에 개발사가 직접 등록한 데이터 보안 정보에는 앱이 개인정보와 사진·파일·문서를 수집하고, 데이터가 암호화되지 않는다고 표기돼 있다. 청구 목록과 회원 명단 파일을 인증이나 권한 확인 없이 외부에서 내려받을 수 있는 구조였다면 파일 접근통제가 미흡했던 것으로 볼 수 있다(추정). 이번 사고는 단체보험 청구 업무를 보험중개사의 앱에 맡긴 기업·지자체의 임직원·주민 정보가 유출된 위탁(공급망) 사고이기도 하다.
□ 사고내용 요약
1. 기업명 : ㈜에이엠씨손해보험중개(AMC air 운영)
2. 사고유형
- 외부 침해 : 보험금 청구 앱의 청구 목록·회원 명단 파일을 외부에서 다운로드
※ 유출 경위·범위는 조사 중
3. 유출규모
- 미공개(고객사 수·피해 인원 미공개)
4. 유출항목
- 성명, 소속 회사, 주민등록번호(전체 또는 앞자리), 가입자와의 관계, 보험기간
- (보험금 청구자) 병명, 치료 정보, 사고 경위
※ 개인별로 유출 항목이 다름
5. 특이사항
- 단체·법인·지자체 보험 가입자 정보(고객사 임직원)
- 건강정보(민감정보)와 주민등록번호 전체 유출 가능
- 다운로드 약 11일(11/5~15) 뒤 보안 점검에서 확인
- 앱 접수 즉시 중단, 새 접수 방식 시행
□ 사고대응 타임라인
- 2026년 11월 5일(목)~15일(일)
. 외부에서 AMC air 청구 목록·회원 명단 파일 다운로드
- 2026년 11월 18일(수)
. 보안 점검 과정에서 다운로드 기록 확인
. 즉시 서비스 중단, 관련 기록 보존, 관계기관 신고, 앱 접수 중단
- 2026년 11월 20일(금)
. 홈페이지에 ‘AMC air 개인정보 유출 사실 안내’ 게시(~12/20, 30일)
. 사고 사실 보도
- 진행 중
. 유출 경위·범위 조사, 새 접수 방식 시행, 대표이사 직속 개인정보보호 전담 체계 구축
□ 개인정보 유출 관련 홈페이지 안내
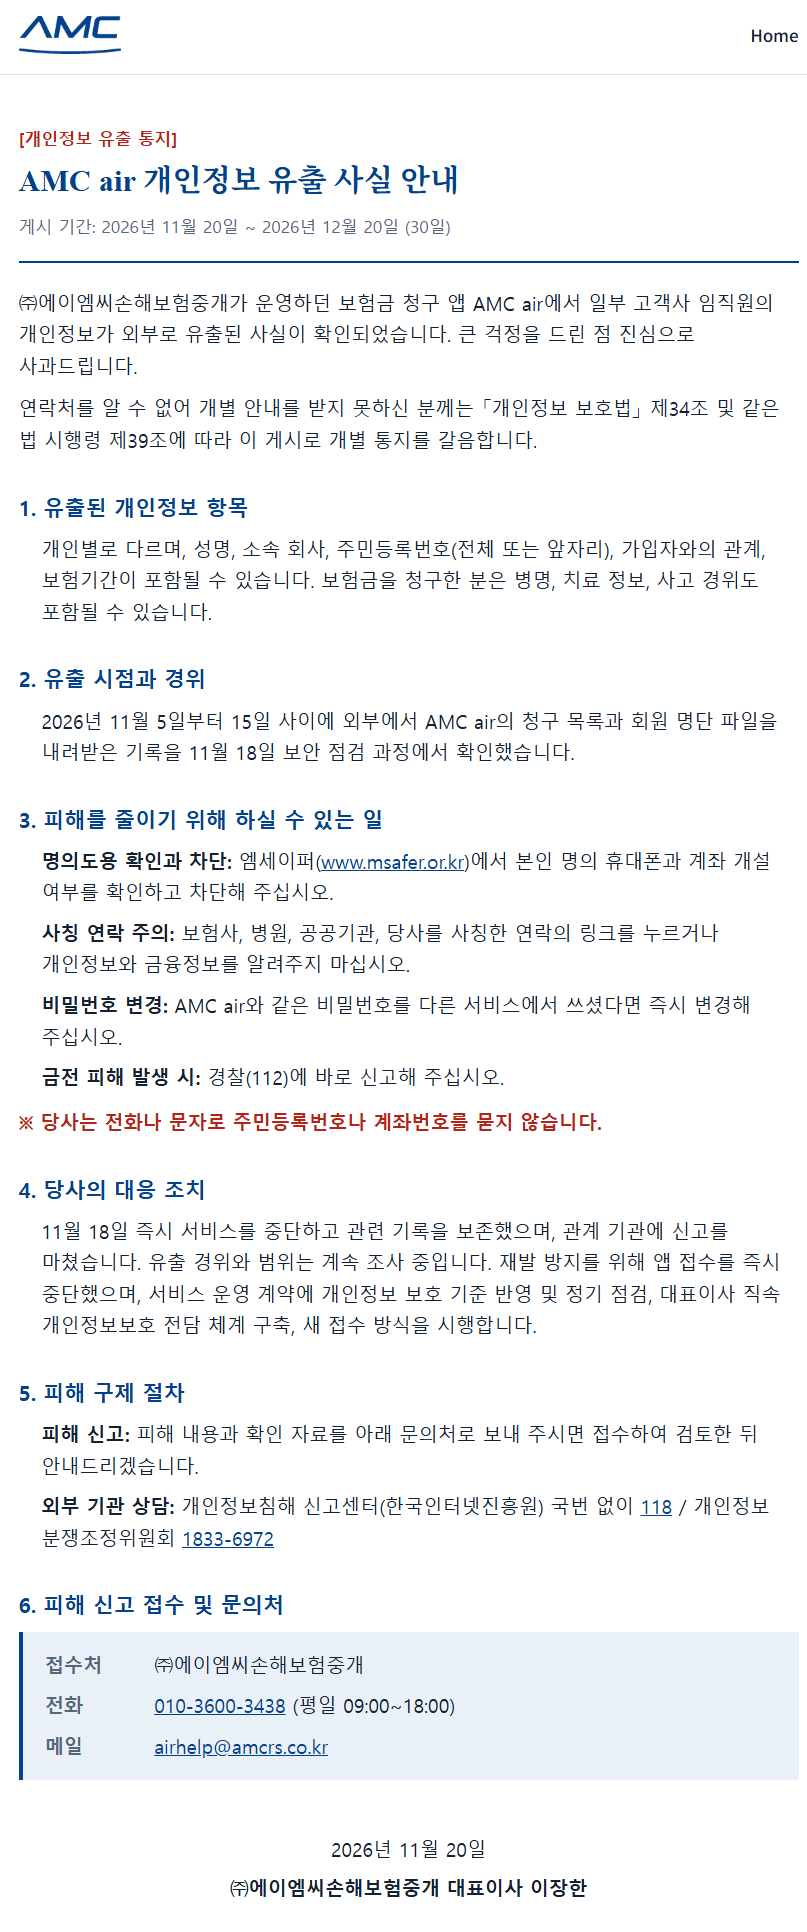
[개인정보 유출 통지]
AMC air 개인정보 유출 사실 안내
게시 기간: 2026년 11월 20일 ~ 2026년 12월 20일 (30일)
㈜에이엠씨손해보험중개가 운영하던 보험금 청구 앱 AMC air에서 일부 고객사 임직원의 개인정보가 외부로 유출된 사실이 확인되었습니다. 큰 걱정을 드린 점 진심으로 사과드립니다.
연락처를 알 수 없어 개별 안내를 받지 못하신 분께는 「개인정보 보호법」 제34조 및 같은 법 시행령 제39조에 따라 이 게시로 개별 통지를 갈음합니다.
1. 유출된 개인정보 항목
· 개인별로 다르며, 성명, 소속 회사, 주민등록번호(전체 또는 앞자리), 가입자와의 관계, 보험기간이 포함될 수 있습니다. 보험금을 청구한 분은 병명, 치료 정보, 사고 경위도 포함될 수 있습니다.
2. 유출 시점과 경위
· 2026년 11월 5일부터 15일 사이에 외부에서 AMC air의 청구 목록과 회원 명단 파일을 내려받은 기록을 11월 18일 보안 점검 과정에서 확인했습니다.
3. 피해를 줄이기 위해 하실 수 있는 일
· 명의도용 확인과 차단: 엠세이퍼(www.msafer.or.kr)에서 본인 명의 휴대폰과 계좌 개설 여부를 확인하고 차단해 주십시오.
· 사칭 연락 주의: 보험사, 병원, 공공기관, 당사를 사칭한 연락의 링크를 누르거나 개인정보와 금융정보를 알려주지 마십시오.
· 비밀번호 변경: AMC air와 같은 비밀번호를 다른 서비스에서 쓰셨다면 즉시 변경해 주십시오.
· 금전 피해 발생 시: 경찰(112)에 바로 신고해 주십시오.
※ 당사는 전화나 문자로 주민등록번호나 계좌번호를 묻지 않습니다.
4. 당사의 대응 조치
· 11월 18일 즉시 서비스를 중단하고 관련 기록을 보존했으며, 관계 기관에 신고를 마쳤습니다. 유출 경위와 범위는 계속 조사 중입니다. 재발 방지를 위해 앱 접수를 즉시 중단했으며, 서비스 운영 계약에 개인정보 보호 기준 반영 및 정기 점검, 대표이사 직속 개인정보보호 전담 체계 구축, 새 접수 방식을 시행합니다.
5. 피해 구제 절차
· 피해 신고: 피해 내용과 확인 자료를 아래 문의처로 보내 주시면 접수하여 검토한 뒤 안내드리겠습니다.
· 외부 기관 상담: 개인정보침해 신고센터(한국인터넷진흥원) 국번 없이 118 / 개인정보 분쟁조정위원회 1833-6972
6. 피해 신고 접수 및 문의처
접수처 : ㈜에이엠씨손해보험중개
전화 : 010-3600-3438 (평일 09:00~18:00)
메일 : airhelp@amcrs.co.kr
2026년 11월 20일
㈜에이엠씨손해보험중개 대표이사 이장한
amc-air-privacy-notice-20261120.pdf
0.17MB
□ 대응내역
- (에이엠씨손해보험중개) 11/18 즉시 서비스 중단, 관련 기록 보존, 관계기관 신고
- (에이엠씨손해보험중개) 앱 접수 즉시 중단, 새 접수 방식 시행
- (에이엠씨손해보험중개) 서비스 운영 계약에 개인정보 보호 기준 반영·정기 점검, 대표이사 직속 개인정보보호 전담 체계 구축
- (에이엠씨손해보험중개) 정보주체 개별 통지, 연락처 불명자 대상 홈페이지 게시(11/20~12/20), 피해 신고 접수 창구 운영
※ 피해 인원, 고객사 수·업종, 파일 다운로드 경로, 앱 운영 위탁 여부·수탁사, 신고 기관명은 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 청구 목록·회원 명단·첨부서류 파일은 인증된 권한자만 내려받도록 하고, 직접 URL 접근 차단(서명된 임시 URL 사용)
- 클라우드 스토리지 공개 설정과 API 권한 검증(IDOR) 전수 점검
- 주민등록번호·건강정보는 암호화 저장, 전송 구간 암호화 적용
- 대량 파일 다운로드·비정상 접근 탐지
2. 관리적 조치
- 앱 개발·운영 수탁사 보안 점검과 계약상 보안 의무 명시
- 민감정보 처리 앱은 출시 전과 정기적으로 모의해킹·취약점 진단
- 단체보험 고객사에 피해 범위를 신속히 공유하고 임직원 안내 지원
- 보험사·고객사는 보험중개사·청구 대행 채널의 개인정보 처리 실태 점검
□ 관련기사(출처)
- AMC air 개인정보 유출 사실 안내 - 에이엠씨손해보험중개
- [단독] 에이엠씨손해보험중개 보험금 청구 앱 해킹…주민번호·병명·치료정보 등 개인정보 유출 - 데일리시큐
- AMC Air - Google Play
감사합니다.


