고정 헤더 영역

상세 컨텐츠
본문 제목
[컬리] 외부 공격자 인증정보 탈취 후 업무시스템 침입으로 큐레이터 10,699명 개인정보(일부 주민번호·계좌번호) 유출_2026년 11월
본문
마켓컬리를 운영하는 컬리에서 2026년 11월 17일(화) 외부 공격자가 비정상적인 방법으로 시스템에 접근했다. 공격자는 인증정보를 탈취한 뒤 그것으로 업무 시스템에 무단 접속했다. 이 사고로 컬리 큐레이터 10,699명의 성함·아이디·전화번호·이메일·SNS 채널 정보가 유출됐다. 일부 큐레이터는 계좌번호와 주민등록번호(또는 사업자등록번호)까지 유출됐다. 일반 고객 2명의 회원번호도 유출됐다. 컬리는 유출 범위에 따라 1인당 5만~15만 원을 보상한다.
□ 개요
컬리는 2026년 11월 20일 김슬아 대표이사 명의로 ‘개인정보 유출에 대해 진심으로 사과드립니다’라는 공지를 게시했다. 외부의 불법 접근으로 컬리 큐레이터 프로그램 참여자 10,699명의 개인정보와 일반 고객 2명의 회원번호가 유출됐다는 내용이다.
공지에 따르면 11월 17일 외부 공격자가 비정상적인 방법으로 컬리 시스템에 접근해 인증정보를 탈취했다. 공격자는 이 인증정보로 업무 시스템에 무단 접근했다. 컬리는 이를 알아챈 직후 긴급 차단 조치를 했고, 18일 관계기관에 침해사고를 신고했다. 이후 추가 조사에서 개인정보 유출 사실을 확인하고 관련 문서에 대한 접근도 차단했다. 큐레이터 유출 항목은 성함, 아이디, 전화번호, 이메일, SNS 채널 정보다. 일부 큐레이터는 계좌번호와 주민등록번호(또는 사업자등록번호)도 포함됐다. 일반 고객 2명은 회원번호만 유출됐다. 성함, 전화번호, 주소, 비밀번호, 결제수단 정보는 포함되지 않았다.
컬리 큐레이터는 일반 이용자나 인플루언서가 SNS에 컬리 상품 링크를 공유하고, 그 링크로 구매가 일어나면 실적에 따라 보상을 받는 제휴 마케팅 프로그램이다. 보상금을 지급하려면 정산 정보가 필요하다. 그래서 일반 고객에게는 받지 않는 계좌번호와 주민등록번호(개인) 또는 사업자등록번호(사업자)를 큐레이터에게서는 받는다. 이 정산용 정보가 업무 시스템의 문서 형태로 보관돼 있다가 함께 유출된 것으로 보인다(추정). 공격자가 처음 어떻게 침투했는지, 탈취한 인증정보가 임직원·관리자·시스템 연동 계정 중 무엇인지, 침입한 업무 시스템이 무엇인지, 주민등록번호·계좌번호가 유출된 인원은 몇 명인지는 공개되지 않았다.
컬리는 큐레이터에게 유출 범위에 따라 최소 5만 원에서 최대 15만 원 상당을 보상한다. 실제 손해가 생기면 피해액 전액을 보상하겠다고도 밝혔다. 큐레이터 전용 페이지와 전담 고객센터(1644-1107, 3번)를 운영하고, 유출 정보가 외부에 유통되는지 확인해 노출되면 관계기관과 함께 삭제·차단하기로 했다. 한편 회사가 침해를 알고도 공지 전까지 사흘간 해킹 사실을 부인했다는 은폐 의혹도 제기됐다. 컬리는 인지 직후 차단하고 기한 안에 신고했다는 입장이다. 대표 사과문은 신고 이틀 뒤인 20일에 나왔다.
□ 사고내용 요약
1. 기업명 : 컬리(마켓컬리)
2. 사고유형
- 외부 해킹 : 인증정보 탈취 후 업무 시스템 무단 접근, 개인정보 유출
※ 최초 침투 경로·탈취 계정 유형·침입 시스템명 미공개
3. 유출규모
- 총 10,701명
. 컬리 큐레이터 10,699명, 일반 고객 2명
※ 주민등록번호·계좌번호 유출 인원 미공개
4. 유출항목
- (큐레이터) 성함, 아이디, 전화번호, 이메일, SNS 채널 정보
- (일부 큐레이터) 계좌번호, 주민등록번호 또는 사업자등록번호
- (일반 고객 2명) 회원번호
※ 일반 고객의 성함·전화번호·주소·비밀번호·결제수단 정보는 유출되지 않음
5. 특이사항
- 인증정보 탈취 후 정상 인증으로 업무 시스템 접근(계정 기반 침해)
- 제휴 마케팅 정산 정보(주민번호·계좌번호) 유출
- 1인당 5만~15만 원 정액 보상, 실제 손해 시 전액 보상
- 공지 전 사흘간 해킹 사실을 부인했다는 은폐 의혹 제기
| 구분 | 컬리 입장 | 제기된 의혹 |
| 인지·차단 | 11/17 인지 직후 긴급 차단 | 11/17 침입 정황 있었으나 외부에 알리지 않음 |
| 신고·공개 | 11/18 관계기관 신고(기한 내), 11/20 대표 사과문 | 11/18~19 취재에 해킹 부인, 보도 후 11/20 공지 |
※ 은폐 의혹은 단독 보도 1건에서 제기됨. 신고는 침해 다음 날 이뤄져 법정 신고기한(72시간) 안에 있음
□ 사고대응 타임라인
- 2026년 11월 17일(화)
. 외부 공격자가 비정상적인 방법으로 시스템에 접근, 인증정보 탈취, 업무 시스템 무단 접근
. 인지 직후 긴급 차단 조치
- 2026년 11월 18일(수)
. 관계기관에 침해사고 신고
- 이후(일자 미공개)
. 추가 조사로 개인정보 유출 확인, 관련 문서 접근 차단
- 2026년 11월 20일(금)
. 김슬아 대표이사 명의 사과문 게시, 보상안(5만~15만 원) 발표
. 해킹 사실을 사흘간 부인했다는 은폐 의혹 보도
- 진행 중
. 큐레이터·일반 고객 개별 통지, 외부 유통 여부 모니터링, 원인 규명·보안 시스템 재점검
□ 개인정보 유출 관련 홈페이지 안내
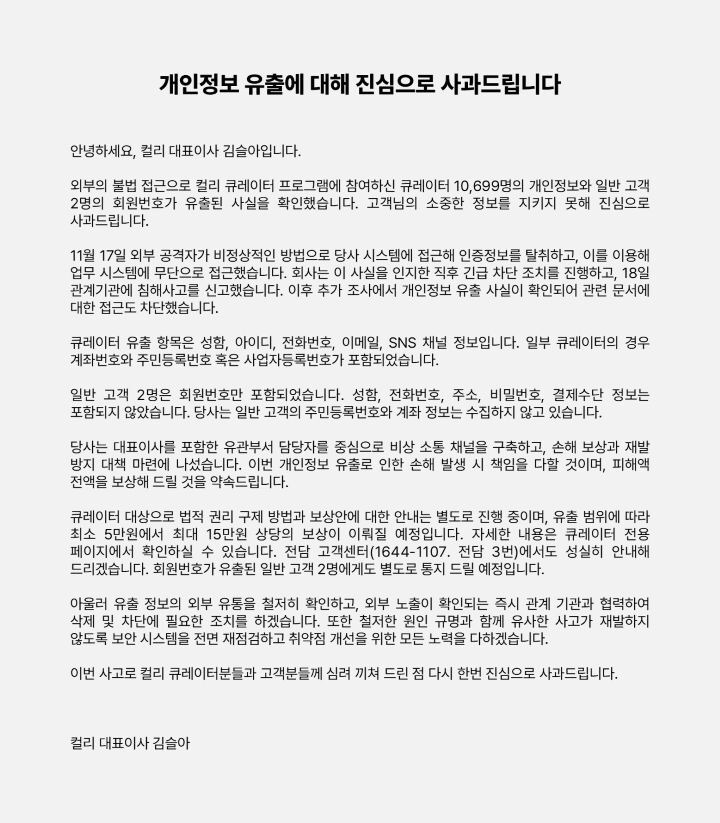
개인정보 유출에 대해 진심으로 사과드립니다
안녕하세요, 컬리 대표이사 김슬아입니다.
외부의 불법 접근으로 컬리 큐레이터 프로그램에 참여하신 큐레이터 10,699명의 개인정보와 일반 고객 2명의 회원번호가 유출된 사실을 확인했습니다. 고객님의 소중한 정보를 지키지 못해 진심으로 사과드립니다.
11월 17일 외부 공격자가 비정상적인 방법으로 당사 시스템에 접근해 인증정보를 탈취하고, 이를 이용해 업무 시스템에 무단으로 접근했습니다. 회사는 이 사실을 인지한 직후 긴급 차단 조치를 진행하고, 18일 관계기관에 침해사고를 신고했습니다. 이후 추가 조사에서 개인정보 유출 사실이 확인되어 관련 문서에 대한 접근도 차단했습니다.
큐레이터 유출 항목은 성함, 아이디, 전화번호, 이메일, SNS 채널 정보입니다. 일부 큐레이터의 경우 계좌번호와 주민등록번호 혹은 사업자등록번호가 포함되었습니다.
일반 고객 2명은 회원번호만 포함되었습니다. 성함, 전화번호, 주소, 비밀번호, 결제수단 정보는 포함되지 않았습니다. 당사는 일반 고객의 주민등록번호와 계좌 정보는 수집하지 않고 있습니다.
당사는 대표이사를 포함한 유관부서 담당자를 중심으로 비상 소통 채널을 구축하고, 손해 보상과 재발 방지 대책 마련에 나섰습니다. 이번 개인정보 유출로 인한 손해 발생 시 책임을 다할 것이며, 피해액 전액을 보상해 드릴 것을 약속드립니다.
큐레이터 대상으로 법적 권리 구제 방법과 보상안에 대한 안내는 별도로 진행 중이며, 유출 범위에 따라 최소 5만원에서 최대 15만원 상당의 보상이 이뤄질 예정입니다. 자세한 내용은 큐레이터 전용 페이지에서 확인하실 수 있습니다. 전담 고객센터(1644-1107, 전담 3번)에서도 성실히 안내해 드리겠습니다. 회원번호가 유출된 일반 고객 2명에게도 별도로 통지 드릴 예정입니다.
아울러 유출 정보의 외부 유통을 철저히 확인하고, 외부 노출이 확인되는 즉시 관계 기관과 협력하여 삭제 및 차단에 필요한 조치를 하겠습니다. 또한 철저한 원인 규명과 함께 유사한 사고가 재발하지 않도록 보안 시스템을 전면 재점검하고 취약점 개선을 위한 모든 노력을 다하겠습니다.
이번 사고로 컬리 큐레이터분들과 고객분들께 심려 끼쳐 드린 점 다시 한번 진심으로 사과드립니다.
컬리 대표이사 김슬아
□ 대응내역
- (컬리) 인지 직후 긴급 차단, 11/18 관계기관 침해사고 신고, 관련 문서 접근 차단
- (컬리) 대표이사 포함 비상 소통 채널 구축, 큐레이터 1인당 5만~15만 원 보상, 실제 손해 시 전액 보상
- (컬리) 큐레이터 전용 페이지·전담 고객센터(1644-1107, 3번) 운영, 일반 고객 2명 별도 통지
- (컬리) 유출 정보 외부 유통 모니터링, 노출 시 관계기관과 삭제·차단, 보안 시스템 전면 재점검
※ 최초 침투 경로, 탈취 인증정보 유형, 침입 업무 시스템명, 주민번호·계좌번호 유출 인원, 정부 조사 여부는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- 업무 시스템 접근에 피싱에 강한 다중 인증(FIDO2 등) 적용, 세션·토큰 수명 단축과 기기 바인딩
- 인포스틸러·피싱으로 유출된 임직원 계정을 모니터링(다크웹·로그 유출 탐지)하고 즉시 폐기
- 정산용 주민등록번호·계좌번호는 문서가 아닌 암호화된 DB에 보관하고 접근 권한 최소화
- 정상 계정의 비정상 행위(새벽 접속, 대량 문서 조회·다운로드) 탐지(UEBA)
2. 관리적 조치
- 제휴·정산 목적 고유식별정보 수집 최소화, 보유기간이 지난 정보 파기
- 업무 문서(스프레드시트 등)의 개인정보 보관 실태 전수 점검
- 신고와 정보주체 공개 시점을 일치시키는 등 사고 커뮤니케이션 원칙 정비
- 큐레이터 대상 컬리 사칭 정산·보상 안내 피싱 주의 안내
□ 관련기사(출처)
- 개인정보 유출에 대해 진심으로 사과드립니다 - 컬리
- 컬리 개인정보 유출 사고, 큐레이터 1만699명·일반 고객 2명 피해 - 보안뉴스
- 컬리 해킹으로 1만701명 개인정보 유출…일부 주민등록번호·계좌번호까지 탈취 - 데일리시큐
- 컬리, 큐레이터 1만699명 개인정보 유출 - 전자신문
- 컬리도 해킹에 뚫렸다…큐레이터 1만여명 정보 유출 - 파이낸셜뉴스
- 컬리, 일부 큐레이터 계좌·주민번호 유출…김슬아 대표 “진심으로 사과드립니다” - 한국면세뉴스
- 컬리 “큐레이터 1만699명 개인정보 유출…외부공격자가 인증정보 탈취” - 비즈니스플러스
- [단독] 컬리, 해킹 사흘간 부인하다 뒤늦게 사과…은폐 의혹 - 뉴스에스
감사합니다.


