고정 헤더 영역

상세 컨텐츠
본문 제목
[슈피겐코리아] 해외 판매채널 고객관리 시스템(젠데스크) 비인가 접근…해외 고객 최대 182명·임직원 264명 이름·이메일 조회_2026년 10월
본문
모바일 액세서리 기업 슈피겐코리아가 아마존 등 해외 판매채널 구매고객을 관리하는 외부 고객관리 서비스(젠데스크, Zendesk)에서 비인가 접근을 확인했다. 이 접근으로 해외 고객 최대 182명과 임직원 264명의 이름·이메일 주소가 조회됐다. 회사는 2026년 10월 24일 비인가 접근 정황을 확인했고, 10월 27일 홈페이지에 ‘개인정보 유출 사고 관련 안내’를 게시했다.
□ 개요
슈피겐코리아는 2026년 10월 27일 홈페이지 뉴스 게시판에 ‘개인정보 유출 사고 관련 안내’를 올렸다. 해외 판매채널 고객 응대에 쓰는 외부 고객관리 시스템에서 비인가 접근이 확인돼 고객과 임직원 정보가 조회됐다는 내용이다.
데일리시큐에 따르면 침해된 시스템은 아마존닷컴 등 해외 판매채널 구매고객의 문의를 관리하는 외부 고객관리 서비스 젠데스크(Zendesk)다. 회사는 10월 24일 오후 2시 30분경 비인가 접근 정황을 확인했다. 조회된 정보는 이름과 이메일 주소로, 해외 고객 최대 182명(국내 고객 제외, 추정치이며 확정 전)과 임직원 264명이 대상이다. 신용카드 등 결제정보, 비밀번호, 주민등록번호는 해당 시스템에 저장하지 않아 유출되지 않았다고 회사는 설명했다.
슈피겐코리아는 무단 접속 경로를 차단하고 시스템 관리자 인증정보를 전면 교체했다. 관리자 계정의 2단계 인증을 강화하고 실시간 감사 로그 모니터링도 시작했으며, 피해 고객에게 개별 통지할 예정이다. 젠데스크 자체의 보안 문제인지, 회사 계정이나 접근권한이 악용된 것인지는 공개되지 않았다. 관리자 인증정보를 교체하고 2단계 인증을 강화한 점으로 보아 관리자 계정이 악용됐을 가능성이 거론된다(추정).
□ 사고내용 요약
1. 회사명 : 슈피겐코리아(Spigen Korea)
2. 사고유형
- 외부 SaaS 고객관리 시스템(젠데스크) 비인가 접근에 따른 고객·임직원 정보 조회(유출)
- 원인 미공개(젠데스크 플랫폼 문제인지 회사 계정·권한 악용인지 확인되지 않음)
3. 유출규모
| 구분 | 인원 | 비고 |
|---|---|---|
| 해외 고객 | 최대 182명 | 아마존 등 해외 판매채널 구매고객, 국내 고객 제외, 추정치(확정 전) |
| 임직원 | 264명 | 고객관리 시스템 사용자 등(추정) |
| 합계 | 최대 446명 |
※ 데일리시큐 보도 기준. 합계는 보도 수치를 더한 값입니다.
4. 유출항목
- 이름, 이메일 주소
※ 신용카드 등 결제정보, 비밀번호, 주민등록번호는 시스템에 저장하지 않아 유출되지 않음(회사 설명)
5. 특이사항
- 자사 시스템이 아닌 외부 SaaS(고객지원 플랫폼)에서 발생한 공급망·제3자 서비스형 사고
- 조치로 관리자 인증정보 전면 교체와 2단계 인증 강화를 밝힘. 관리자 계정이 단일 인증으로 운영됐거나 탈취됐을 가능성(추정)
- 유출 규모는 작지만, 고객지원 티켓에 들어 있는 구매·문의 이력과 결합하면 슈피겐·아마존을 사칭한 정교한 피싱 메일에 악용될 수 있음
- 해외에서도 젠데스크 등 고객지원 플랫폼을 통한 유출이 반복되고 있음(2025년 Discord 고객지원 위탁업체 침해 등, 참고 사례)
- 해외 고객 인원은 추정치라 최종 조사 결과에 따라 바뀔 수 있음
- 같은 시기 국내 금융권 연쇄 해킹과의 연관성은 확인되지 않음
□ 사고대응 타임라인
- 2026년 10월 24일(토) 14:30경
. 외부 고객관리 시스템(젠데스크) 비인가 접근 정황 확인
. 무단 접속 경로 차단, 관리자 인증정보 전면 교체, 2단계 인증 강화, 실시간 감사 로그 모니터링 시행(시행 시점 미공개)
- 2026년 10월 27일(화)
. 홈페이지에 ‘[NEWS] 개인정보 유출 사고 관련 안내’ 게시
- 2026년 10월 28일(수)
. 데일리시큐 단독 보도
- 진행 중
. 영향 범위 확정(해외 고객 인원), 피해 고객 개별 통지 예정
□ 개인정보 유출 관련 홈페이지 안내
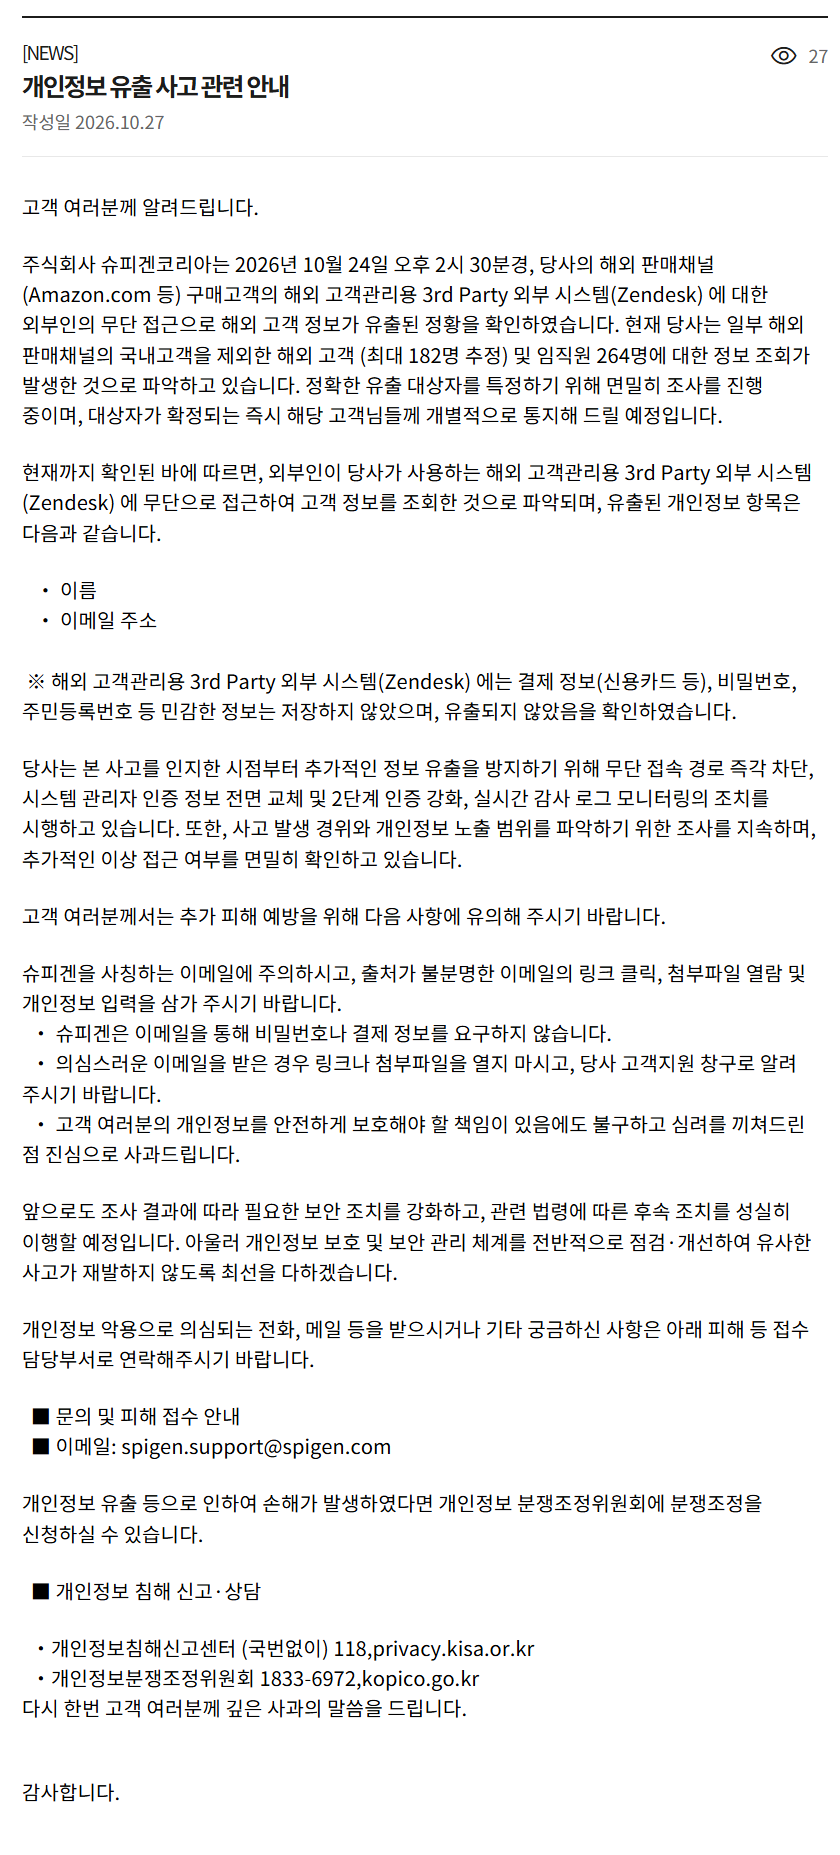
[NEWS] 개인정보 유출 사고 관련 안내
2026년 10월 27일 / 슈피겐코리아
※ 공지 주요 내용(요지, 데일리시큐 보도 기준)
· 아마존닷컴 등 해외 판매채널 구매고객 정보를 관리하는 외부 고객관리 시스템에서 10월 24일 오후 2시 30분경 비인가 접근 정황을 확인함
· 조회된 정보 : 이름, 이메일 주소
· 영향 범위 : 해외 고객 최대 182명(국내 고객 제외), 임직원 264명
· 신용카드 등 결제정보, 비밀번호, 주민등록번호는 해당 시스템에 저장하지 않아 유출되지 않음
· 조치 : 무단 접속 경로 차단, 시스템 관리자 인증정보 전면 교체, 관리자 계정 2단계 인증 강화, 실시간 감사 로그 모니터링 시행, 피해 고객 개별 통지 예정
· 피싱 메일이나 악성 링크 공격에 악용될 수 있으므로 출처가 불분명한 이메일의 링크·첨부파일을 열지 말 것. 회사는 이메일로 비밀번호나 결제정보를 요구하지 않음
· “고객 여러분의 개인정보를 안전하게 보호해야 할 책임이 있음에도 불구하고 심려를 끼쳐드린 점 진심으로 사과드린다”
□ 대응내역
- (슈피겐코리아) 무단 접속 경로 차단, 시스템 관리자 인증정보 전면 교체
- (슈피겐코리아) 관리자 계정 2단계 인증 강화, 실시간 감사 로그 모니터링 시행
- (슈피겐코리아) 홈페이지 공지, 피해 고객 개별 통지 예정, 피싱 주의 안내
※ 관계기관(KISA·개인정보보호위원회) 신고 여부, 원인, 젠데스크 측 확인 결과는 미공개
□ 재발방지대책(권고사항)
1. 기술적 조치
- SaaS 관리자·상담원 계정 전체에 SSO 연동과 다중인증(MFA) 의무화, 허용 IP 제한
- 젠데스크 API 토큰·연동 앱(마켓플레이스 앱, 외부 연동) 전수 점검과 불필요한 토큰 폐기
- 티켓 대량 조회·내보내기(Export), 신규 기기·해외 로그인 등 감사 로그 이상징후 알림 설정
- 고객지원 티켓에 남은 불필요한 개인정보의 보관 기간을 정해 자동 삭제(Data Retention)
2. 관리적 조치
- 외부 SaaS를 개인정보 처리위탁·국외이전 관리 대상에 포함해 정기 보안 점검(SSPM)
- 상담원·외주 CS 인력의 계정 발급·회수 절차 강화, 퇴사자 계정 즉시 비활성화
- 해외 고객 통지 시 현지 법령(GDPR, 미국 주별 유출 통지법 등)의 통지 의무 검토
- 임직원 대상 사칭·피싱 메일 주의 교육
□ 관련기사(출처)
감사합니다.


